

La regla CUI del FAR propuesta en junio de 2026 exige la Revisión 3 de la Publicación Especial 800-171 del NIST para los contratistas que protegen Información No Clasificada Controlada. Sin embargo, los requisitos actuales para los contratistas de defensa, incluidos en DFARS 252.204-7012 y 252.204-7021, exigen la Revisión 2. Esto crea un período de transición entre ambas revisiones, durante el cual los contratistas de defensa podrían necesitar documentación para las dos revisiones, hasta que los contratos plurianuales con la Rev 2 vayan desapareciendo.
Qué cambia en la Rev 3
La Rev 3 es un conjunto reestructurado de requisitos, basado en el catálogo federal de controles de seguridad y privacidad (NIST SP 800-53 Revisión 5). Destacan tres cambios principales:
Más familias. La Rev 3 organiza los requisitos en 17 familias, frente a las 14 que usaba la Rev 2. Planificación, Adquisición de Sistemas y Servicios, y Gestión de Riesgo de la Cadena de Suministro son nuevas.
Requisitos fusionados y retirados. Muchos requisitos de la Rev 2 se integran en otros requisitos de la Rev 3, formando listas estructuradas en lugar de requisitos de una sola oración.
Parámetros definidos por la organización. La Rev 3 deja variables en blanco, como tipos de eventos, frecuencias y períodos de tiempo, para que tú o un cliente gubernamental las definan.
El efecto general son requisitos más amplios y detallados, con más objetivos de evaluación, lo que genera más documentación que conforma procesos más completos.
La transición en cuatro pasos
La buena noticia es que pasar de la Rev 2 a la Rev 3 no significa empezar de cero. Si recorremos los pasos para hacer la transición de una organización de la Revisión 2 a la Revisión 3, podemos ver cómo funciona esto.
Paso 1: Reubica los requisitos de la Rev 2
La Rev 3 usa un formato ampliado. Un requisito de la Rev 2 a menudo se convierte en un elemento de lista dentro de un requisito distinto de la Rev 3. Antes que nada, crea un mapa de cada objetivo de la Rev 2 hacia su nuevo lugar.
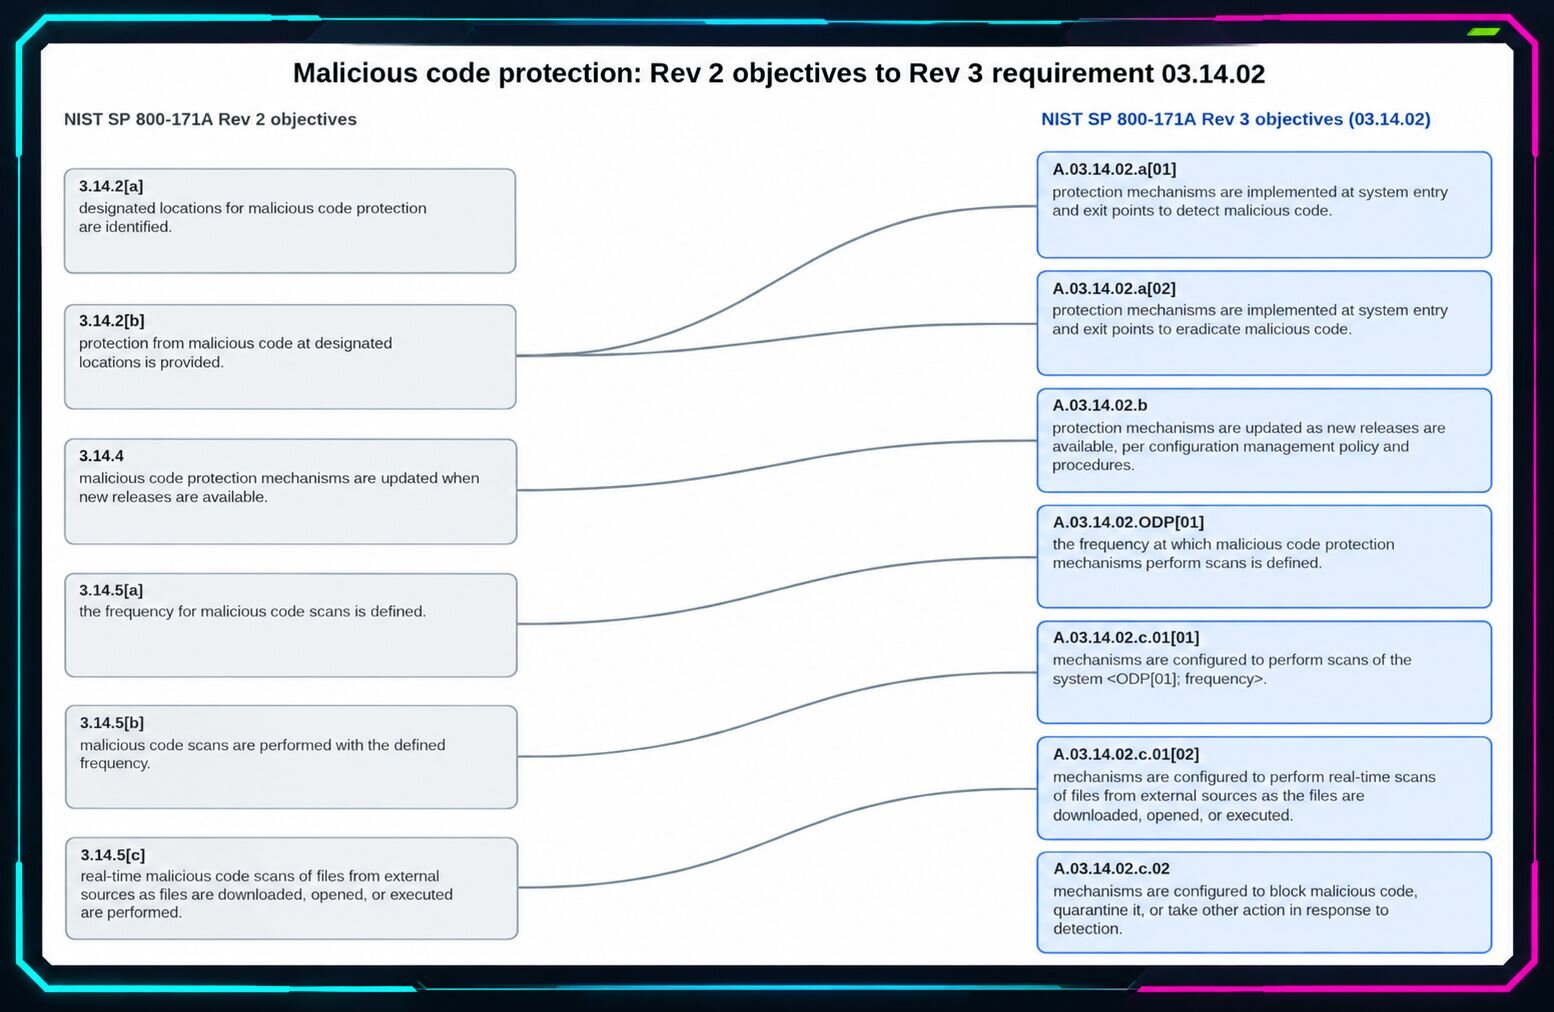
La Rev 2 repartía el tema de la protección contra código malicioso en tres requisitos: 3.14.2 (proteger en ubicaciones designadas), 3.14.4 (actualizar los mecanismos) y 3.14.5 (análisis periódicos y en tiempo real). La Rev 3 reúne los tres en un solo requisito: 03.14.02. La imagen de arriba muestra dónde queda cada objetivo de la Rev 2. El objetivo 3.14.2[a], que identifica las ubicaciones designadas, no tiene equivalente en la Rev 3.
Paso 2: Reconoce el trabajo previo
Algunos objetivos de evaluación de la Rev 2 no satisfacen directamente los objetivos de evaluación de la Rev 3, pero algunos ajustes pequeños suelen bastar para lograrlo. El lenguaje de evaluación cambió, pero las acciones de un recurso de Huntress para la Rev 2 todavía pueden cumplir con los requisitos de la Rev 3.
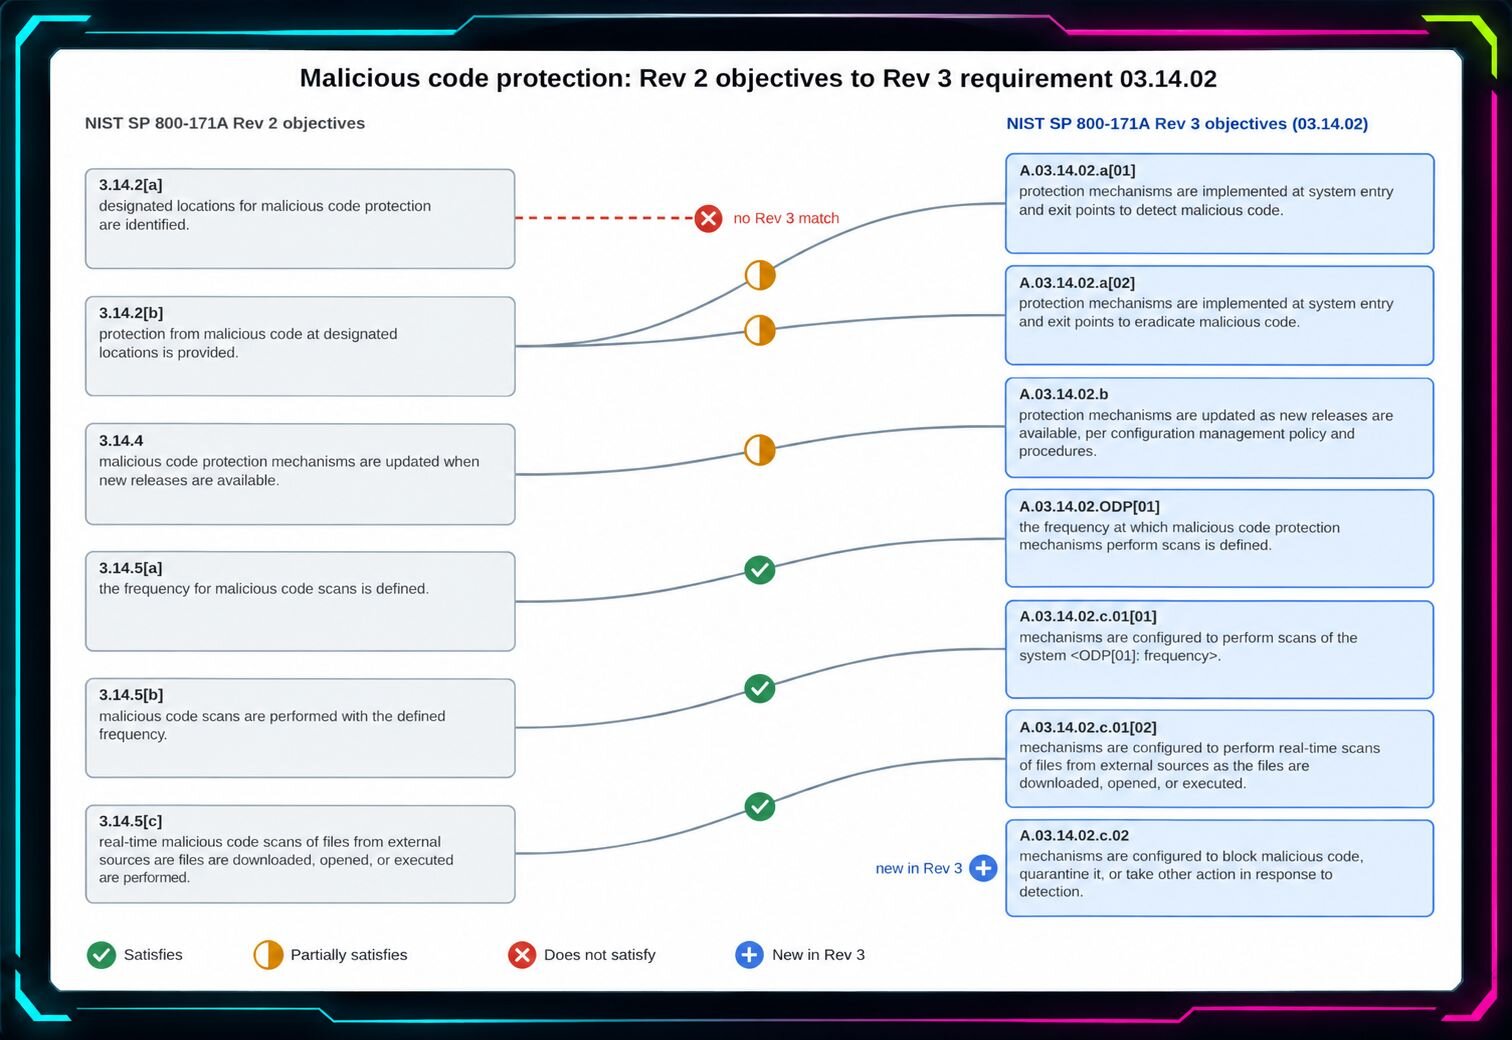
En el ejemplo 03.14.02 de arriba, verás que algunos de tus esfuerzos de la Rev 2 requieren una verificación para ver si coinciden con el nuevo lenguaje:
La Rev 3 es más específica sobre dónde deben implementarse las protecciones contra código malicioso. Si identificaste ubicaciones designadas para la protección contra malware durante tu implementación de la Rev 2 y no cubriste todos los "puntos de entrada y salida del sistema", podrías tener una brecha.
La Rev 3 también señala las "políticas y procedimientos de gestión de configuración" como los documentos que rigen las actualizaciones de malware. Si tus políticas y procedimientos no describen la actualización de las protecciones contra código malicioso cuando hay nuevas versiones disponibles, es posible que debas hacer algunos ajustes.
Los objetivos de análisis de malware (3.14.5[a] a [c]) de la Rev 2 deberían satisfacer sus equivalentes en la Rev 3. ¡Aprovecha el trabajo que ya completaste!
Paso 3: Aplica los ODP del DoD
Algunos requisitos de la Revisión 3 dejan valores en blanco para que una organización defina frecuencias, períodos de tiempo y otros parámetros. Después de que se publicó la 800-171 Rev 3, el Departamento de Defensa publicó su propio conjunto de parámetros para que los contratistas los usen en sistemas no federales.
03.14.02 tiene un parámetro en blanco: con qué frecuencia los mecanismos de protección contra código malicioso analizan el sistema.
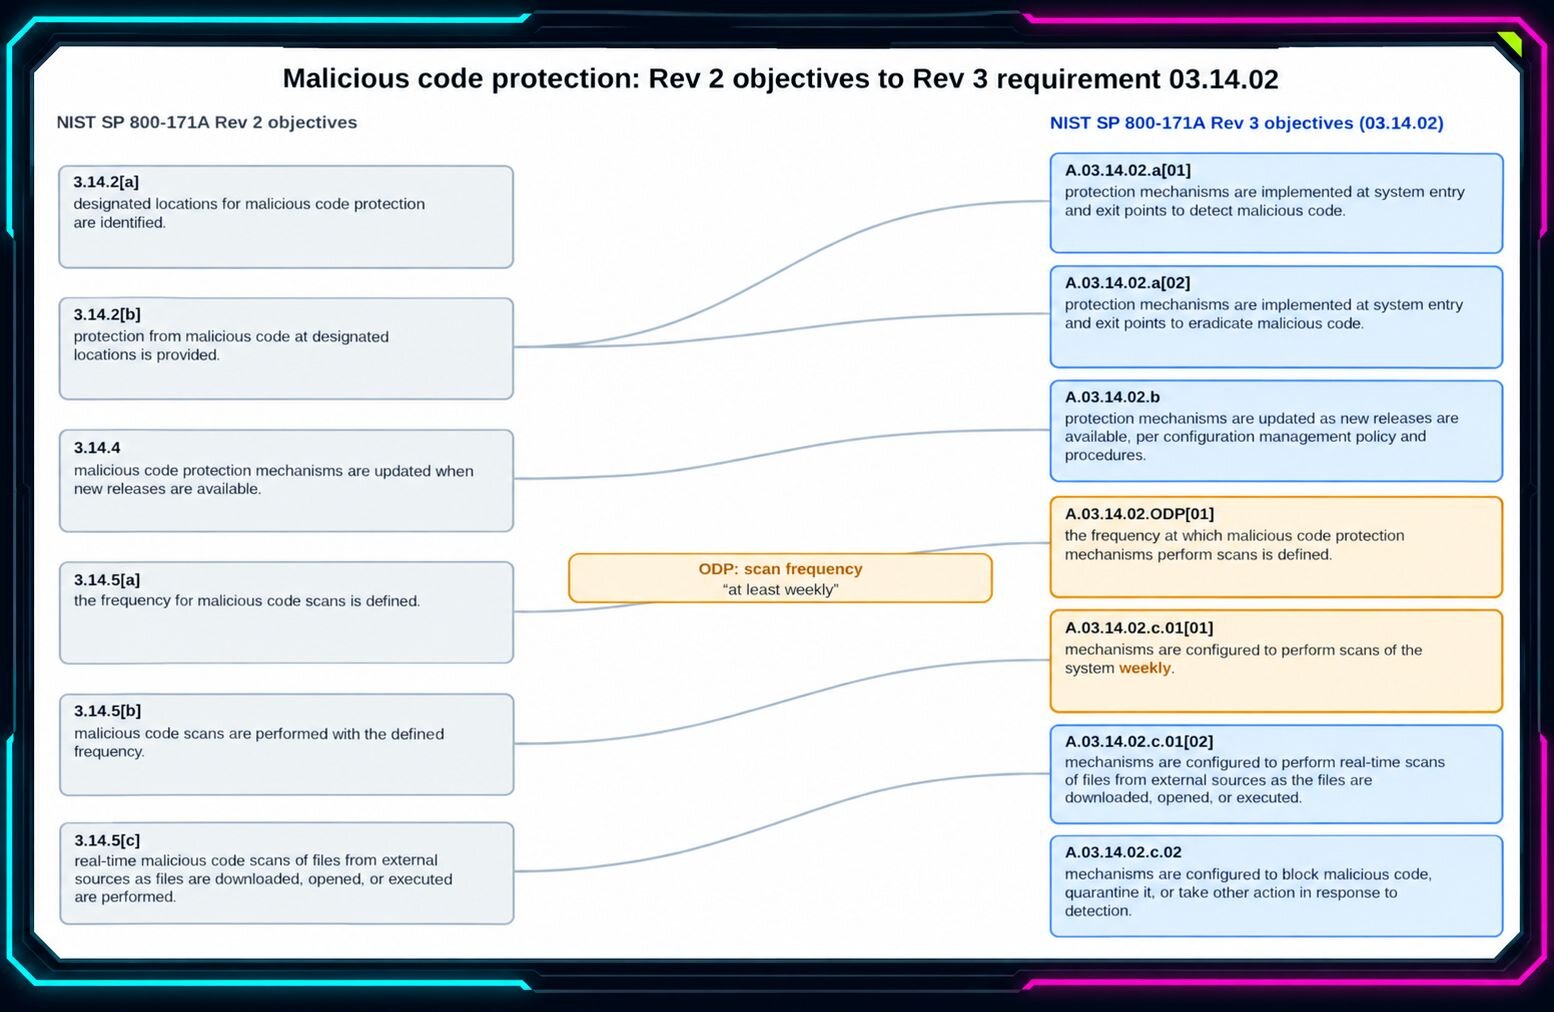
Un valor más estricto que tu práctica actual implica un cambio de configuración. En el caso anterior, la configuración de Antivirus Administrado puede complementar la protección en tiempo real con análisis semanales programados. Esta frecuencia ya está especificada en la Configuración Base de Huntress creada para cumplir con los requisitos de la Revisión 2.
Paso 4: Ataca las brechas
La Rev 3 agrega requisitos y objetivos sin equivalente en la Rev 2. Complétalos al final, una vez que los pasos 1 a 3 muestren qué falta realmente.
03.14.02 tiene un elemento nuevo: configurar los mecanismos para bloquear, poner en cuarentena o mitigar de otro modo el código malicioso detectado. Si bien Huntress Managed EDR y Microsoft Defender trabajan juntos para bloquear código malicioso, el aislamiento automático de endpoints bien podría ser una de tus "otras acciones". Las acciones existentes que ya incluimos en los recursos de Huntress para CMMC abordan esto, por lo que la "brecha" consiste realmente en documentar cómo tu implementación de la Revisión 2 cumple con este nuevo requisito.
Cómo está gestionando Huntress la transición
Huntress se asoció con DEFCERT para trazar una ruta de actualización hacia la 800-171 Revisión 3. Esto incluye una Matriz de Responsabilidad Compartida actualizada, un Plan de Operaciones, declaraciones del SSP y evidencia. Dado que la Revisión 2 sigue siendo importante para los contratos existentes, toda documentación nueva se vinculará de nuevo a la Rev 2.
Descubre más sobre cómo Huntress te ayuda a lograr y mantener el cumplimiento de CMMC.