

En este artículo, analizamos cinco ejemplos reales de correos de phishing usando las técnicas más recientes de phishing por correo electrónico, y compartimos las señales de alerta de phishing que pueden ayudarte a detectar correos de phishing antes de que causen daño. Imagina esto: son las 4:59 p. m. de un viernes, y estás a punto de cerrar la laptop de trabajo para el fin de semana. Tienes grandes planes que incluyen salir a cenar con amigos, y uno de ellos te está escribiendo en este momento para preguntarte si quieres que te pase a buscar.
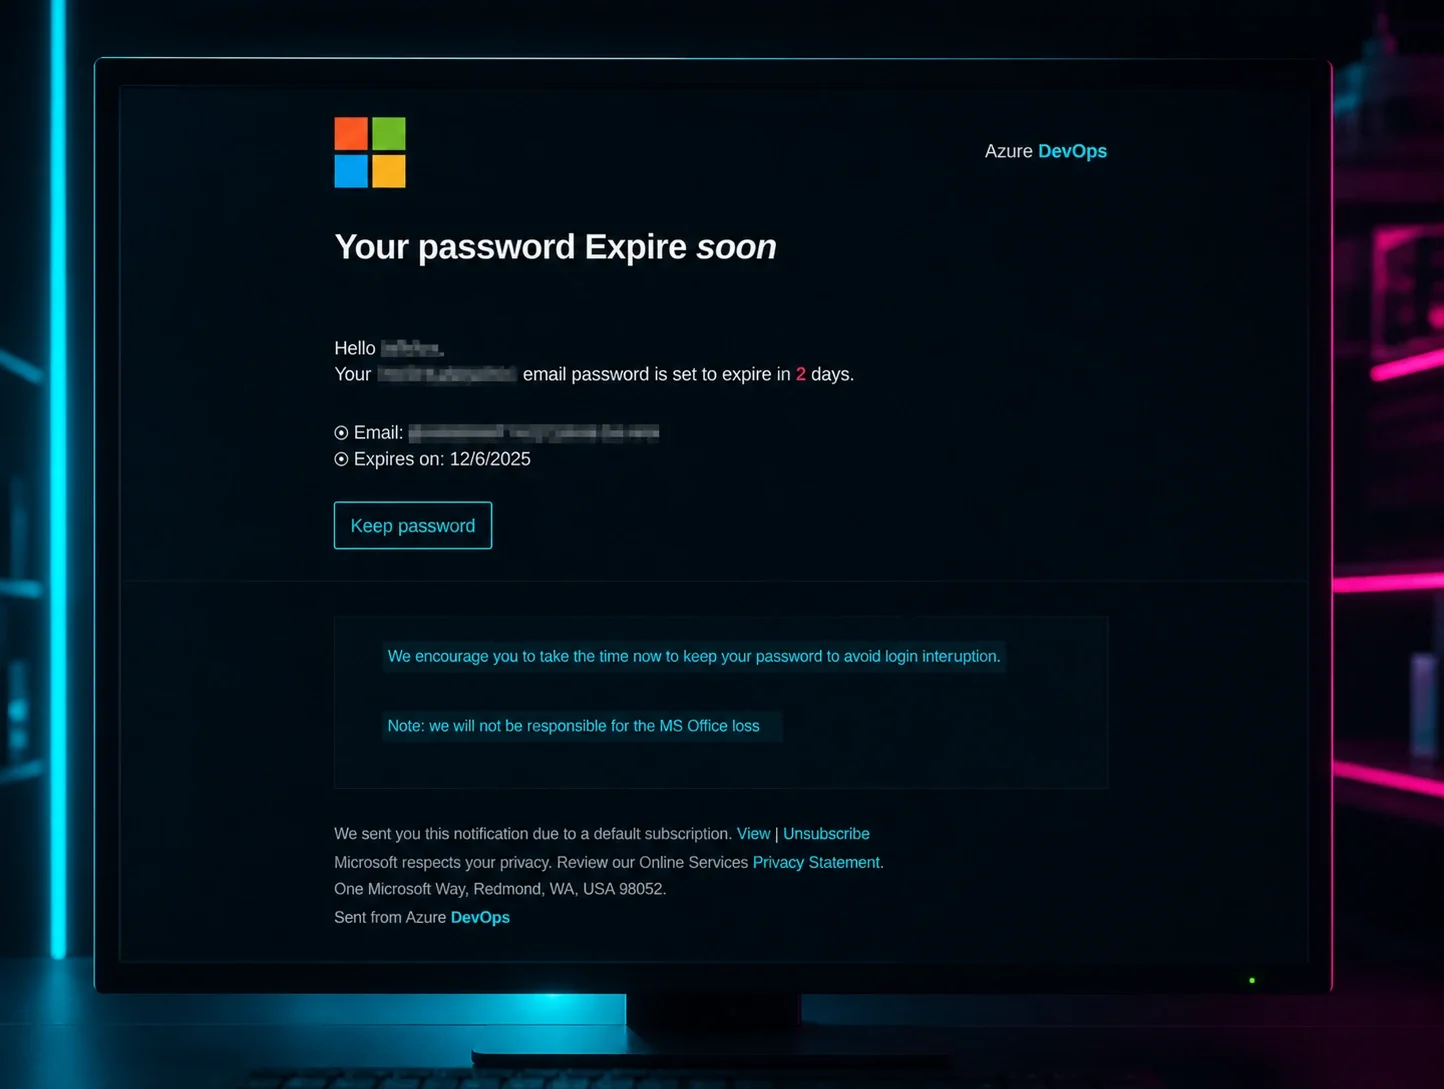
Estás a punto de cerrar sesión en tu correo, pero aparece un último mensaje. Le echas un vistazo rápido y ves el logo de Microsoft en la parte superior y fragmentos de una nota inquietante: "La contraseña vence" y "pronto". Caes en cuenta: tu contraseña está por vencer en dos días. Tu teléfono sigue vibrando y necesitas alistarte para la cena, pero piensas que deberías cambiarla ahora para no encontrarte con una cuenta bloqueada el lunes por la mañana. Sin pensarlo mucho, haces clic en el botón del correo que dice "Mantener contraseña" antes de ingresar tus credenciales en la página web, cerrar tu laptop de trabajo y salir corriendo.
Solo tomó 60 segundos y un mensaje urgente un viernes por la noche, pero caíste en un ataque de phishing.
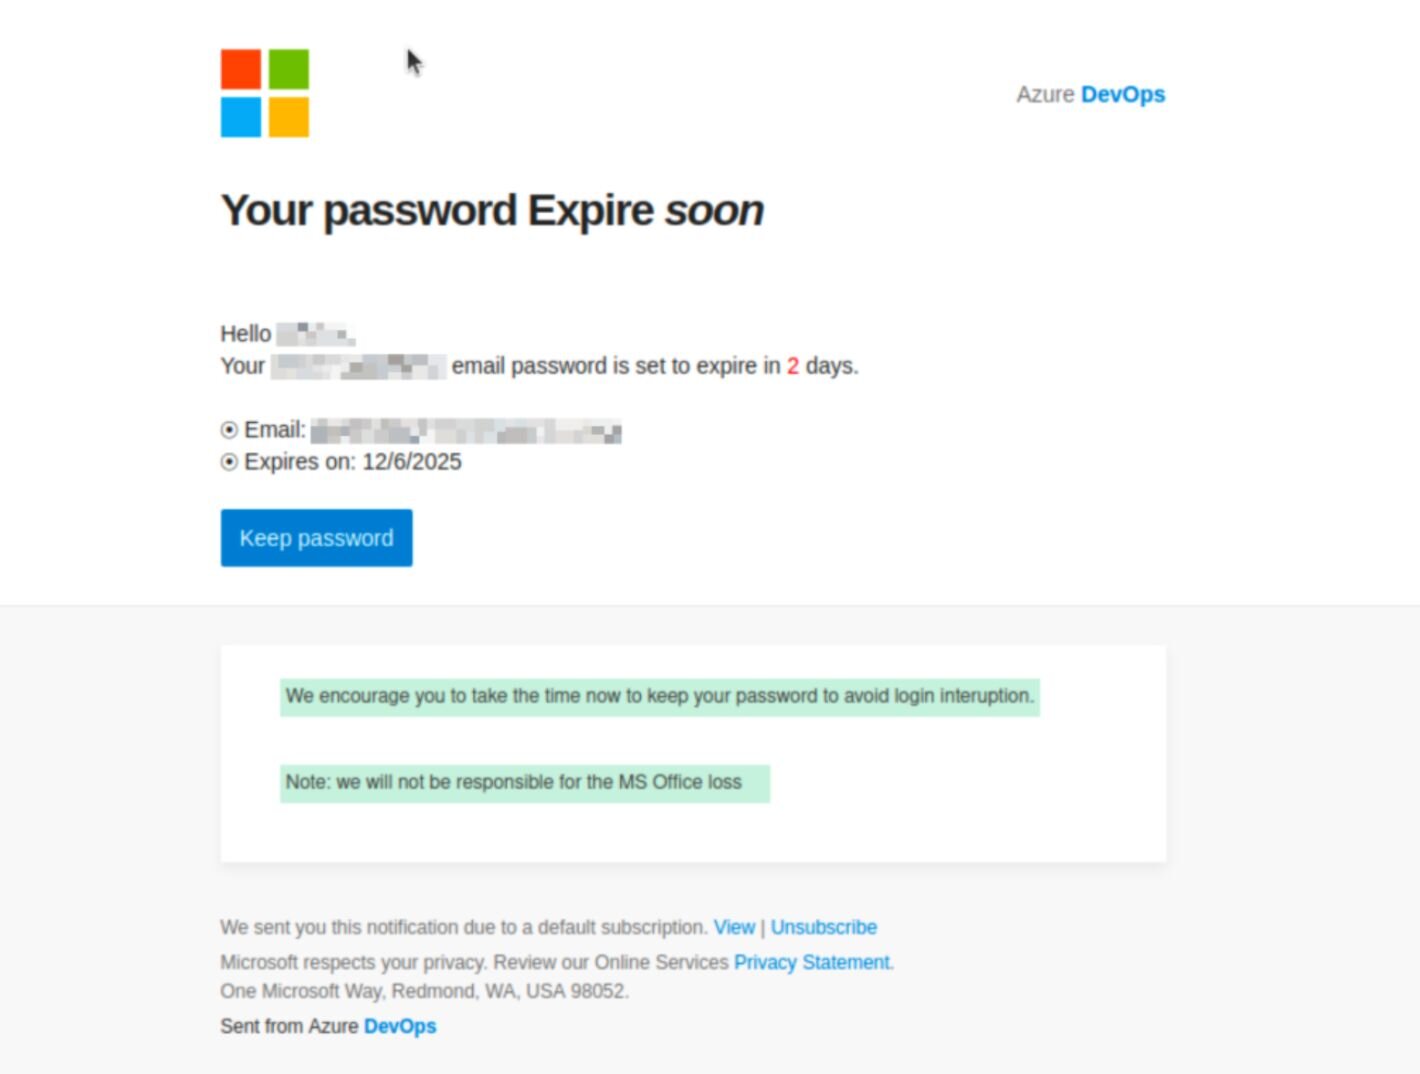
Resulta que los actores de amenazas se apoyan en este tipo de escenarios para engañar incluso a los objetivos más cautelosos: un poco de distracción, una sensación de urgencia y un logo conocido y confiable suelen ser todo lo que necesitan para hacerte entregar tu contraseña.
En nuestro episodio reciente de Tradecraft Tuesday, Truman Kain, Principal Product Researcher, y Lindsey O'Donnell-Welch, Technical Community Engagement Writer en Huntress, hablaron sobre las cinco técnicas de phishing más turbias de tradecraft que han visto este año en Huntress. A continuación, las tácticas que les están funcionando a los actores de amenazas.
1. Señuelos de correo de voz: una técnica de phishing en crecimiento
Las técnicas de phishing con tema de correo de voz explotan la urgencia al imitar notificaciones de llamadas perdidas de plataformas confiables. A los estafadores les encanta generar una sensación de urgencia, ¿y qué puede ser más apremiante que una llamada de trabajo perdida? Esto alimenta el éxito continuo del señuelo de correo de voz, donde los atacantes envían "notificaciones de correo de voz" por correo electrónico, diciéndole al objetivo que tiene una llamada perdida e invitándolo a "escuchar el mensaje de voz" o "ver la transcripción". Por supuesto, cualquier señuelo que usen busca convencer al objetivo de interactuar con el correo, que normalmente está diseñado para llevarlo a una página de destino y hacer que ingrese sus credenciales o descargue malware sin darse cuenta.
Observa el correo a continuación, que le dice al objetivo que tiene un mensaje de voz en su línea de oficina, incluye datos de la llamada como el identificador de llamadas, la hora y la duración, y le indica que descargue el archivo adjunto para escuchar el mensaje de voz.
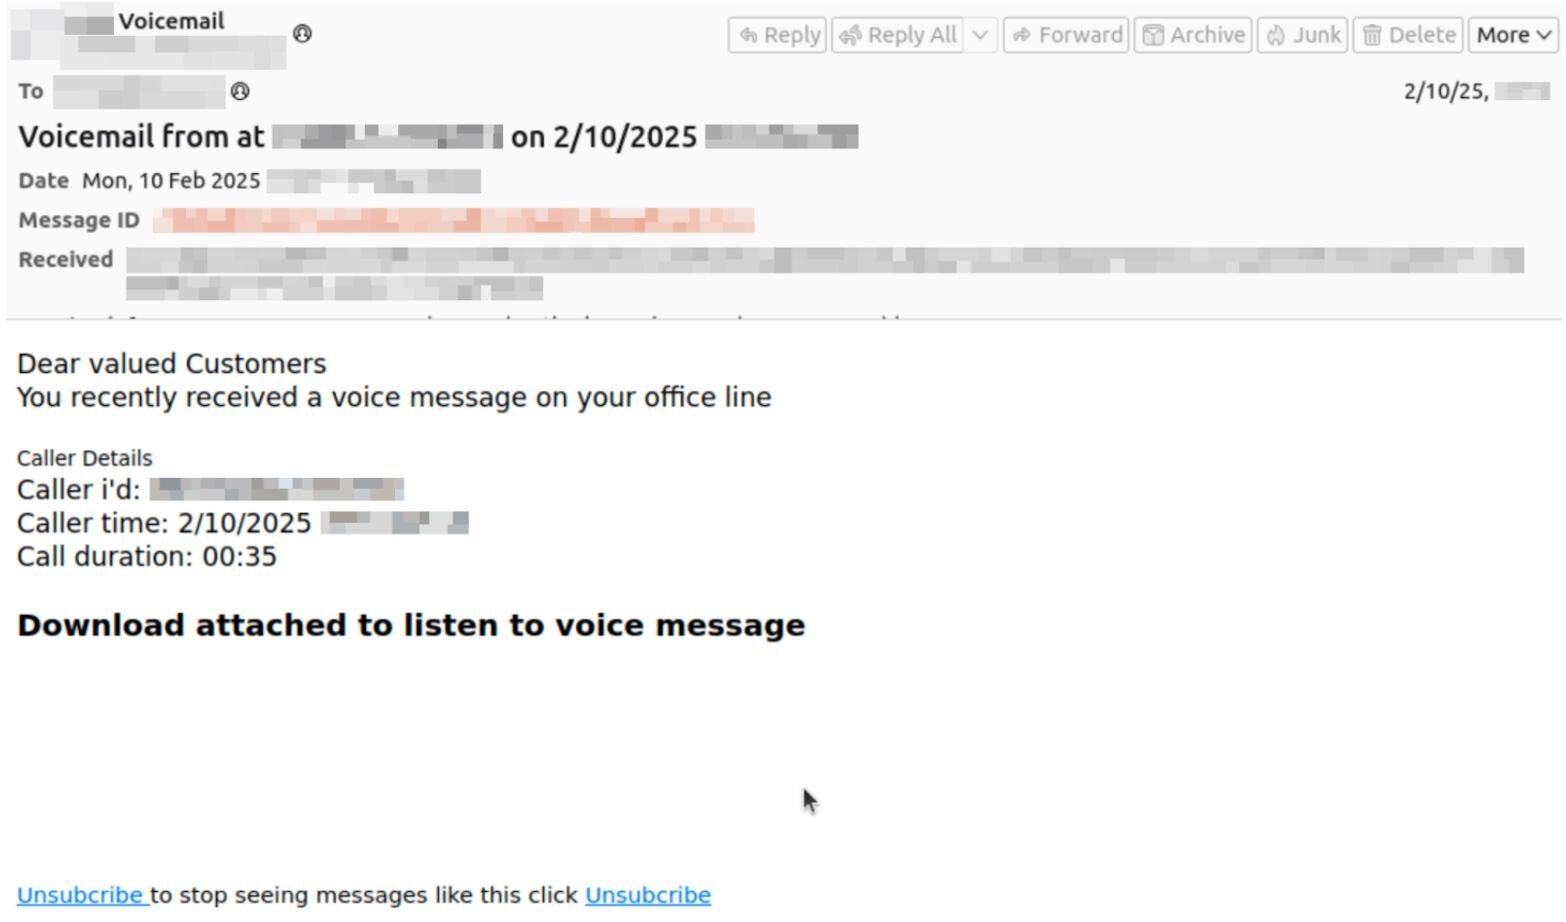
El archivo adjunto en cuestión es un archivo SVG, un formato de imagen popular que se usa para mostrar gráficos, cuadros y otras ilustraciones. También es un tipo de archivo adjunto común que vemos en campañas de phishing, junto con otros formatos de archivo como HTML, HTA y accesos directos LNK.
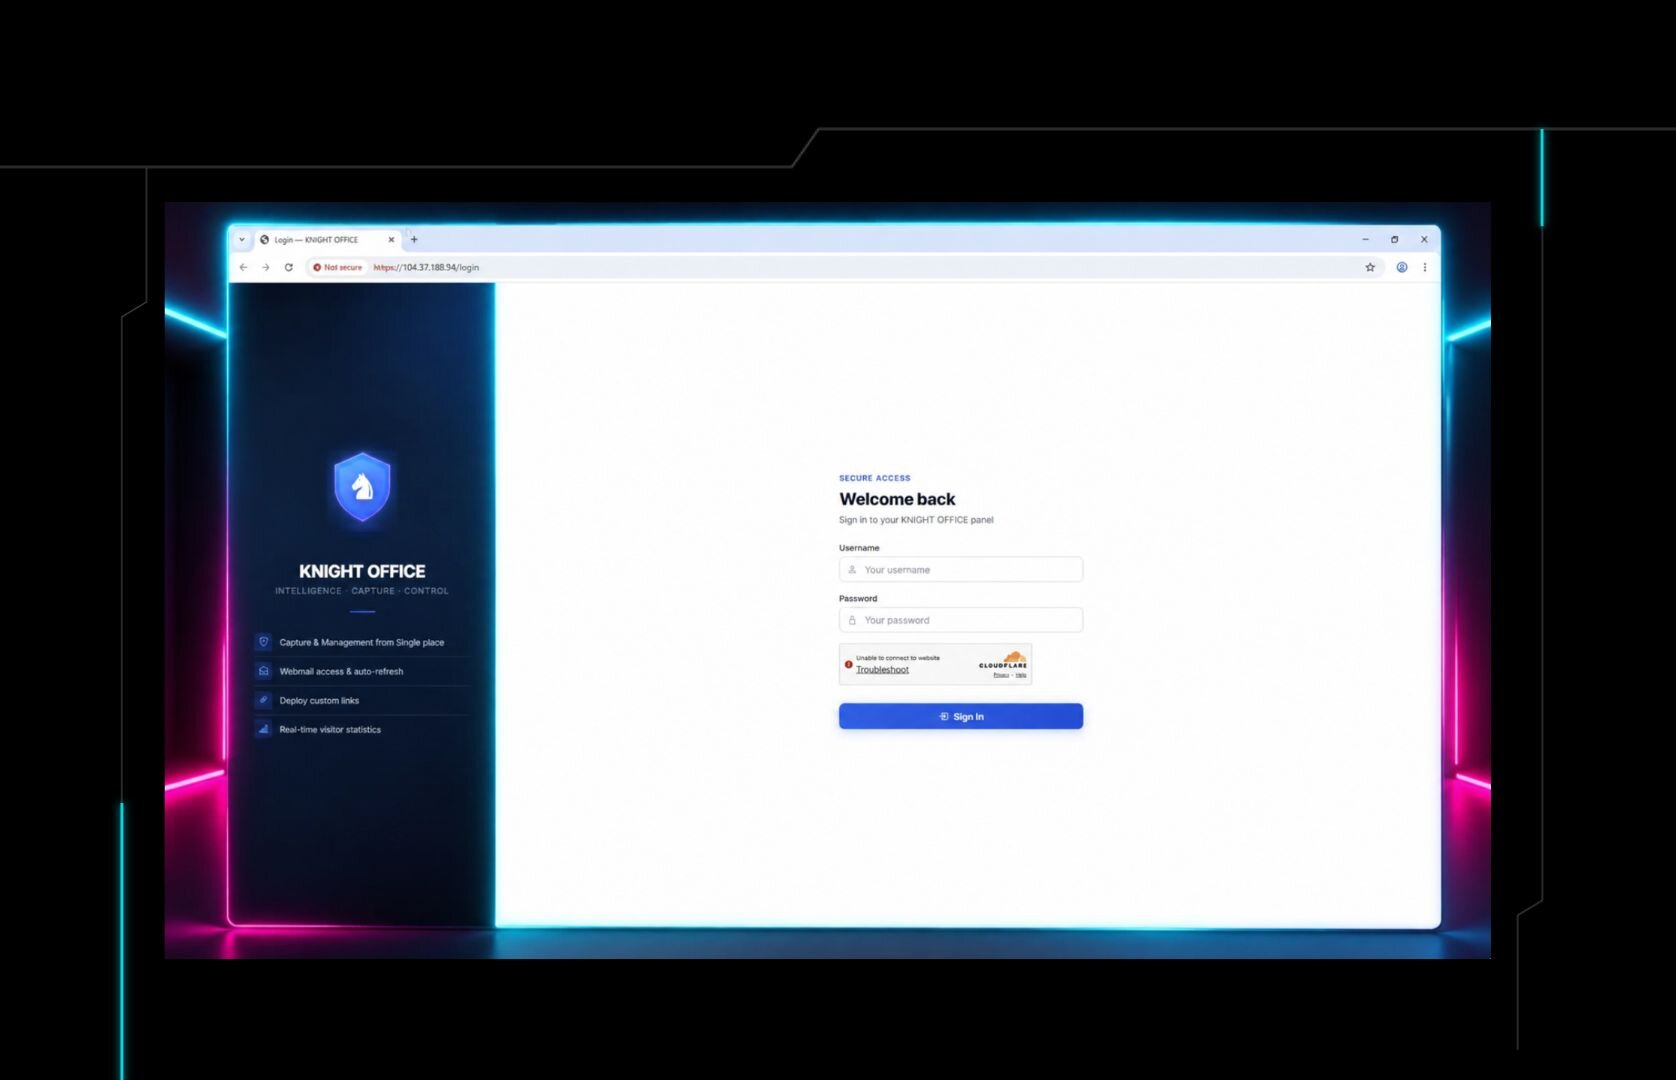
En este phishing en particular, el archivo SVG adjunto se abre en el navegador y redirige al objetivo a una página falsa de inicio de sesión de Microsoft. El ataque se apoya en Raccoon0365, un kit de phishing popular, que les da a los atacantes diversas capacidades, incluida la posibilidad de intentar precargar el correo de la víctima en la página de destino para aumentar su credibilidad (ver la Figura 3 a continuación).
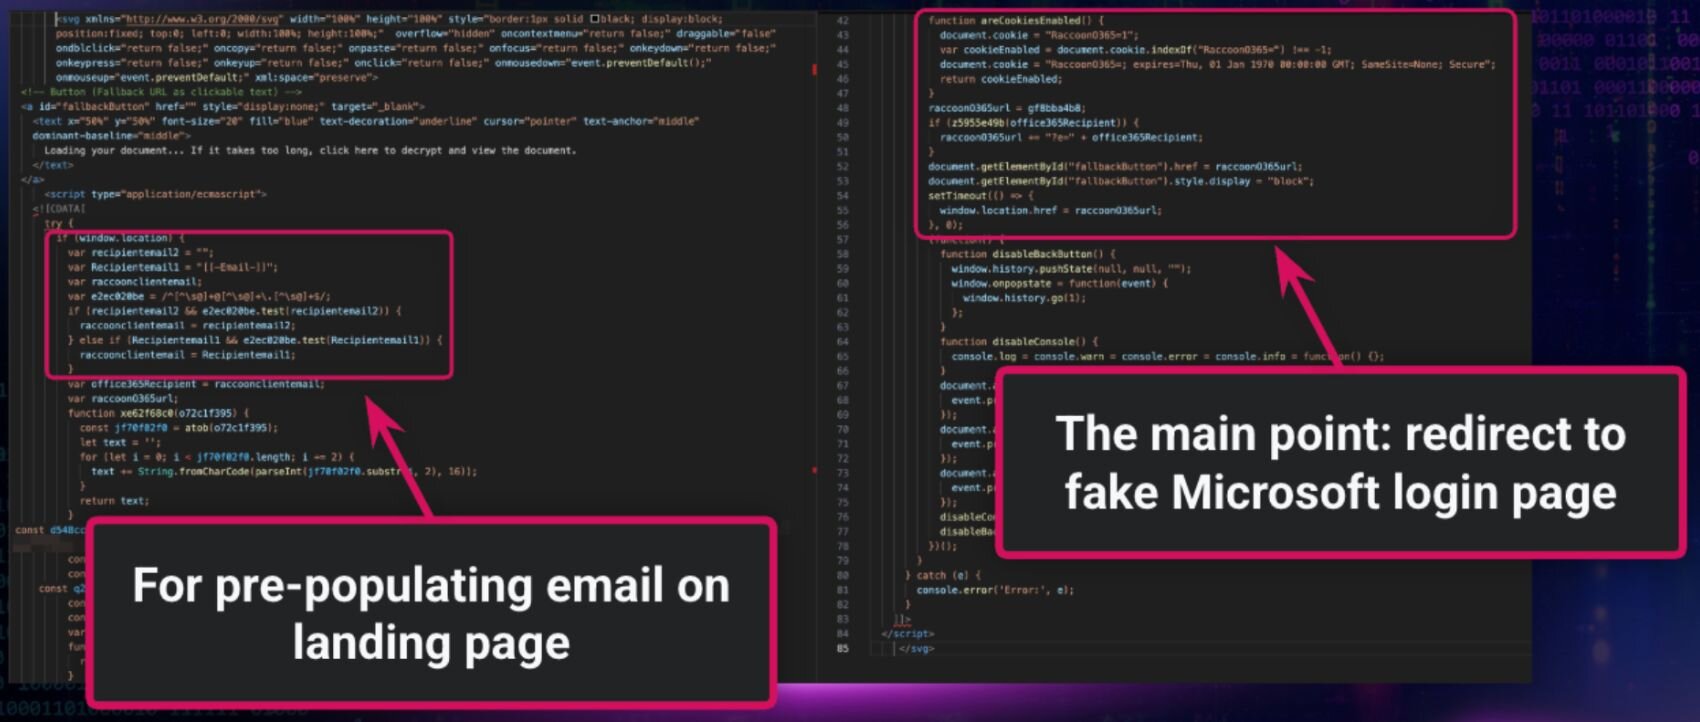
Tradecraft extra: En este ejemplo, los actores de amenazas ofuscaron partes del archivo SVG. Esto apunta a una forma específica en la que intentan evadir las puertas de enlace de seguridad de correo y otras formas de detección.
2. Phishing de devolución de llamada: un ejemplo de correo de phishing que se esconde a plena vista
Esta técnica de phishing por correo electrónico se salta por completo el enlace malicioso; en su lugar, el ejemplo de correo de phishing da un número de teléfono para atraer a las víctimas a un contacto directo. Otro tipo de ataque que vemos con frecuencia es la estafa de devolución de llamada, que consiste en que un atacante envía un correo que incluye un número de teléfono para que la víctima llame. El señuelo normalmente gira en torno a algún tipo de problema que el objetivo necesita resolver llamando a ese número.
En el correo a continuación, el atacante dice ser de Visa (usando la dirección de remitente [email protected]) e informa al objetivo que hizo un pago de $699.95. Para cancelar el pago, el correo indica que el destinatario debe comunicarse con un número de "soporte". El ejemplo a continuación muestra un correo enviado a un usuario australiano, y el número de teléfono está formateado según corresponde.
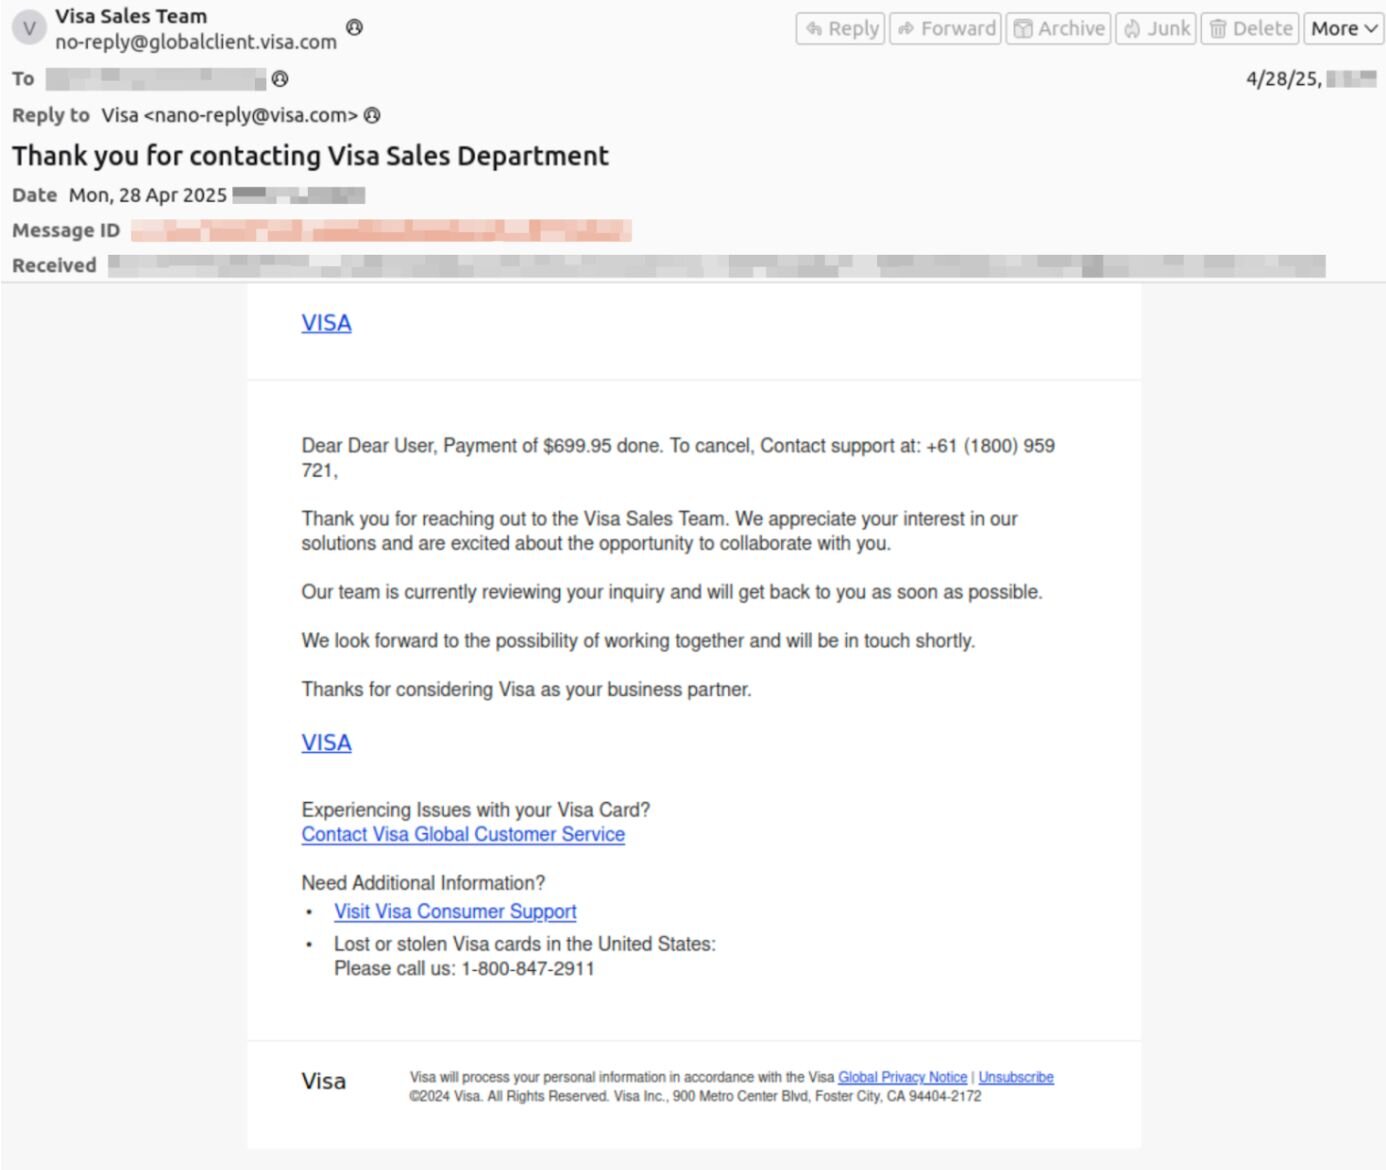
Después de que el objetivo llama al número de teléfono, presumiblemente los estafadores lo convencen de entregar información personal o financiera.
Tradecraft extra: Muchos actores de amenazas usan texto genérico para partes de sus mensajes, como se puede ver en el ejemplo anterior. La primera parte del mensaje es muy diferente de la segunda, que tiene un tono más formal y un número de teléfono distinto.
3. Microsoft (y otras marcas): señales de alerta de phishing en la suplantación de marcas
La suplantación de marcas sigue siendo una de las técnicas de phishing más efectivas, y conocer las señales de alerta de phishing es la mejor defensa. Muchos correos de phishing intentan incorporar marcas de confianza en sus señuelos, como Microsoft. De hecho, Microsoft fue una de las marcas más suplantadas por actores de amenazas durante los incidentes (por delante de Docusign, Dropbox y ShareFile).
Considera el correo de phishing que ves abajo, por ejemplo. El correo de “Microsoft 365” le dice al objetivo que su almacenamiento está lleno y que necesita “limpiar su caché para poder enviar y recibir nuevos correos.” Aunque el encabezado del correo dice que el remitente es “Microsof Teams Online” (nota el error de ortografía), la dirección de correo es de Docusign ([email protected]).
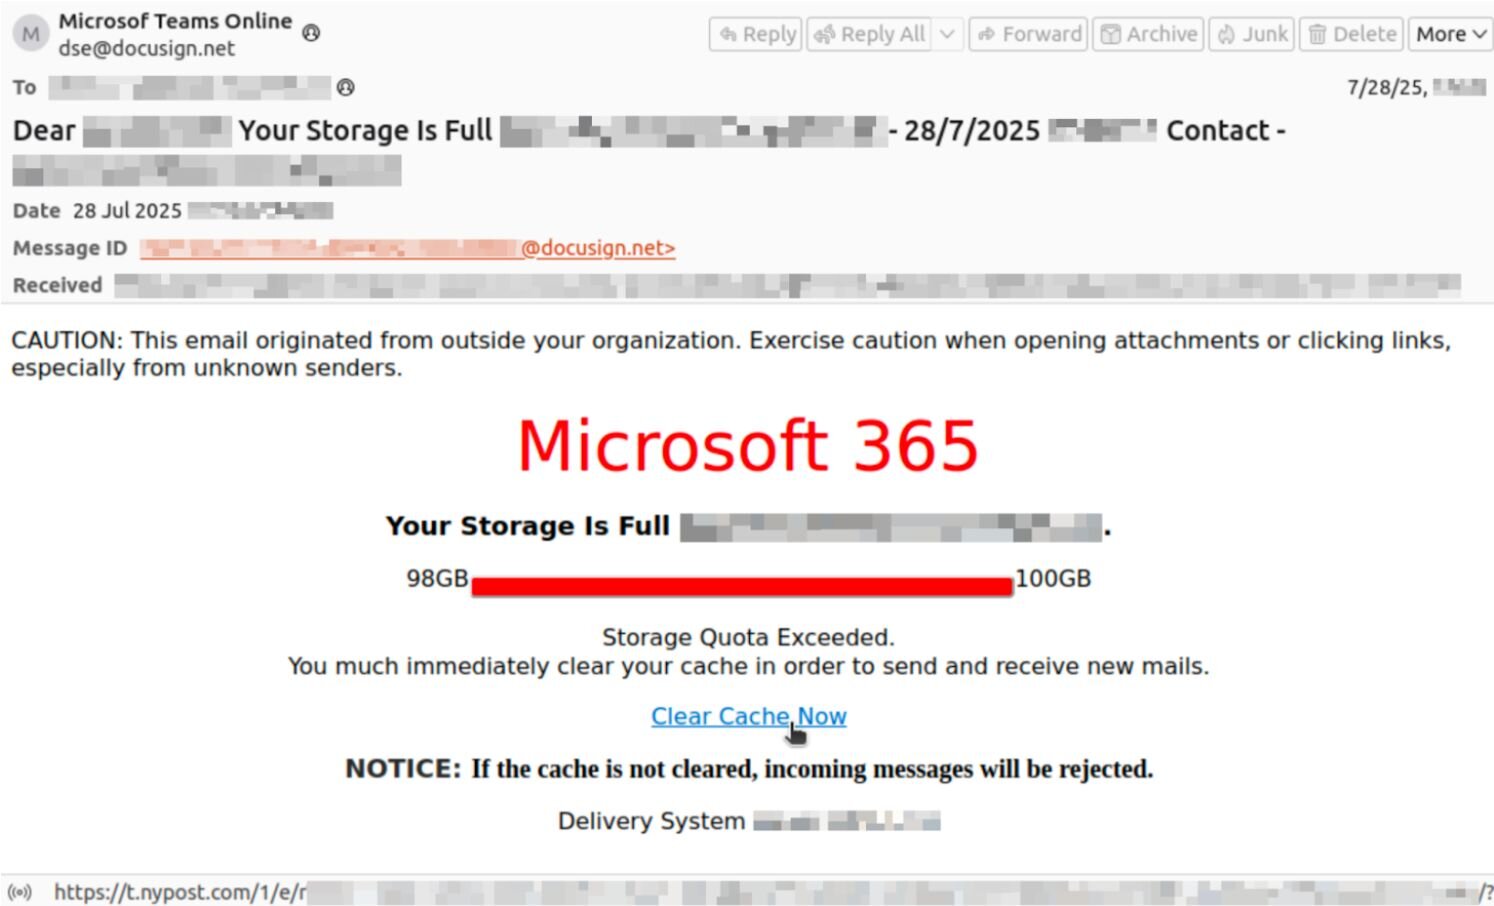
Los actores de amenazas detrás del correo también usan una redirección de URL abierta. Esta técnica de suplantación de marca aprovecha el hecho de que algunos sitios web aceptan URLs con redirecciones a otros sitios; los atacantes manipulan URLs legítimas, en este caso vinculadas a nypost.com, para redirigir a sus objetivos. Esto redirige efectivamente al usuario del sitio web legítimo de NY Post al sitio controlado por el atacante (que, en este ejemplo, es una página falsa de inicio de sesión de Microsoft en bodasyestilo[.]com).
Técnica extra: hemos visto una gran cantidad de señuelos vinculados a Microsoft Teams en particular, incluyendo mensajes que le dicen a los destinatarios que actualicen a la última versión de Teams o que fueron agregados a un nuevo equipo dentro de la aplicación.
4. Notificaciones de envío: cómo detectar correos de phishing de transportistas falsos
Las alertas de envío falsas son una técnica clásica de phishing por correo; aquí te mostramos cómo detectar correos de phishing disfrazados de actualizaciones de entrega. Es probable que te hayas topado con un mensaje de phishing con temática de notificación de envío, que finge venir de UPS, FedEx u otra empresa de envíos. Los correos les dicen a las víctimas que tienen un paquete esperando entrega, o que su envío tiene información faltante o se ha retrasado.
El correo de notificación de envío que ves abajo finge venir de FedEx y le pide a los objetivos que actualicen sus datos de entrega incorrectos.
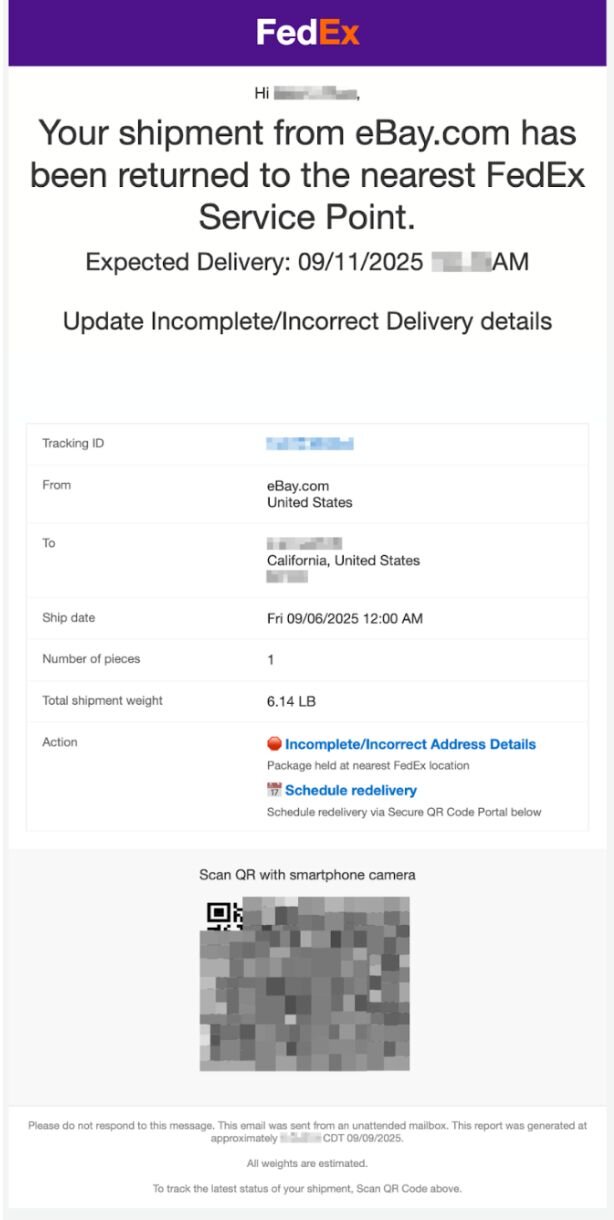
Cabe destacar que este mensaje en particular incluye un código QR en ASCII. El código QR no es una imagen estática; más bien, los actores de amenazas usan caracteres ASCII. Para el destinatario, estos caracteres muestran un código QR, pero las herramientas de seguridad no los detectan.
Técnica extra: vemos más de este tipo de ataques durante las fiestas, cuando la gente hace muchos pedidos.
5. Vivir de sitios confiables (LoTS): técnicas avanzadas de phishing
Los atacantes tienen éxito usando una técnica llamada Living off Trusted Sites (LoTS). Mientras que muchos correos de phishing llevan a las víctimas directamente a una página de destino propiedad del atacante, LoTS involucra un correo que primero lleva a los objetivos a un sitio confiable y legítimo (como Dropbox, Canva o Docusign), antes de llevarlos al sitio malicioso.
Por ejemplo, el correo que ves abajo de la herramienta de prototipado Figma ([email protected]) le dice a los destinatarios que “revisen el financiamiento” y los dirige al sitio web legítimo de Figma (figma.com). En el backend, los actores de amenazas configuraron la página web para decirle a las víctimas que vean un documento, lo cual las lleva a una página falsa de inicio de sesión de Microsoft.
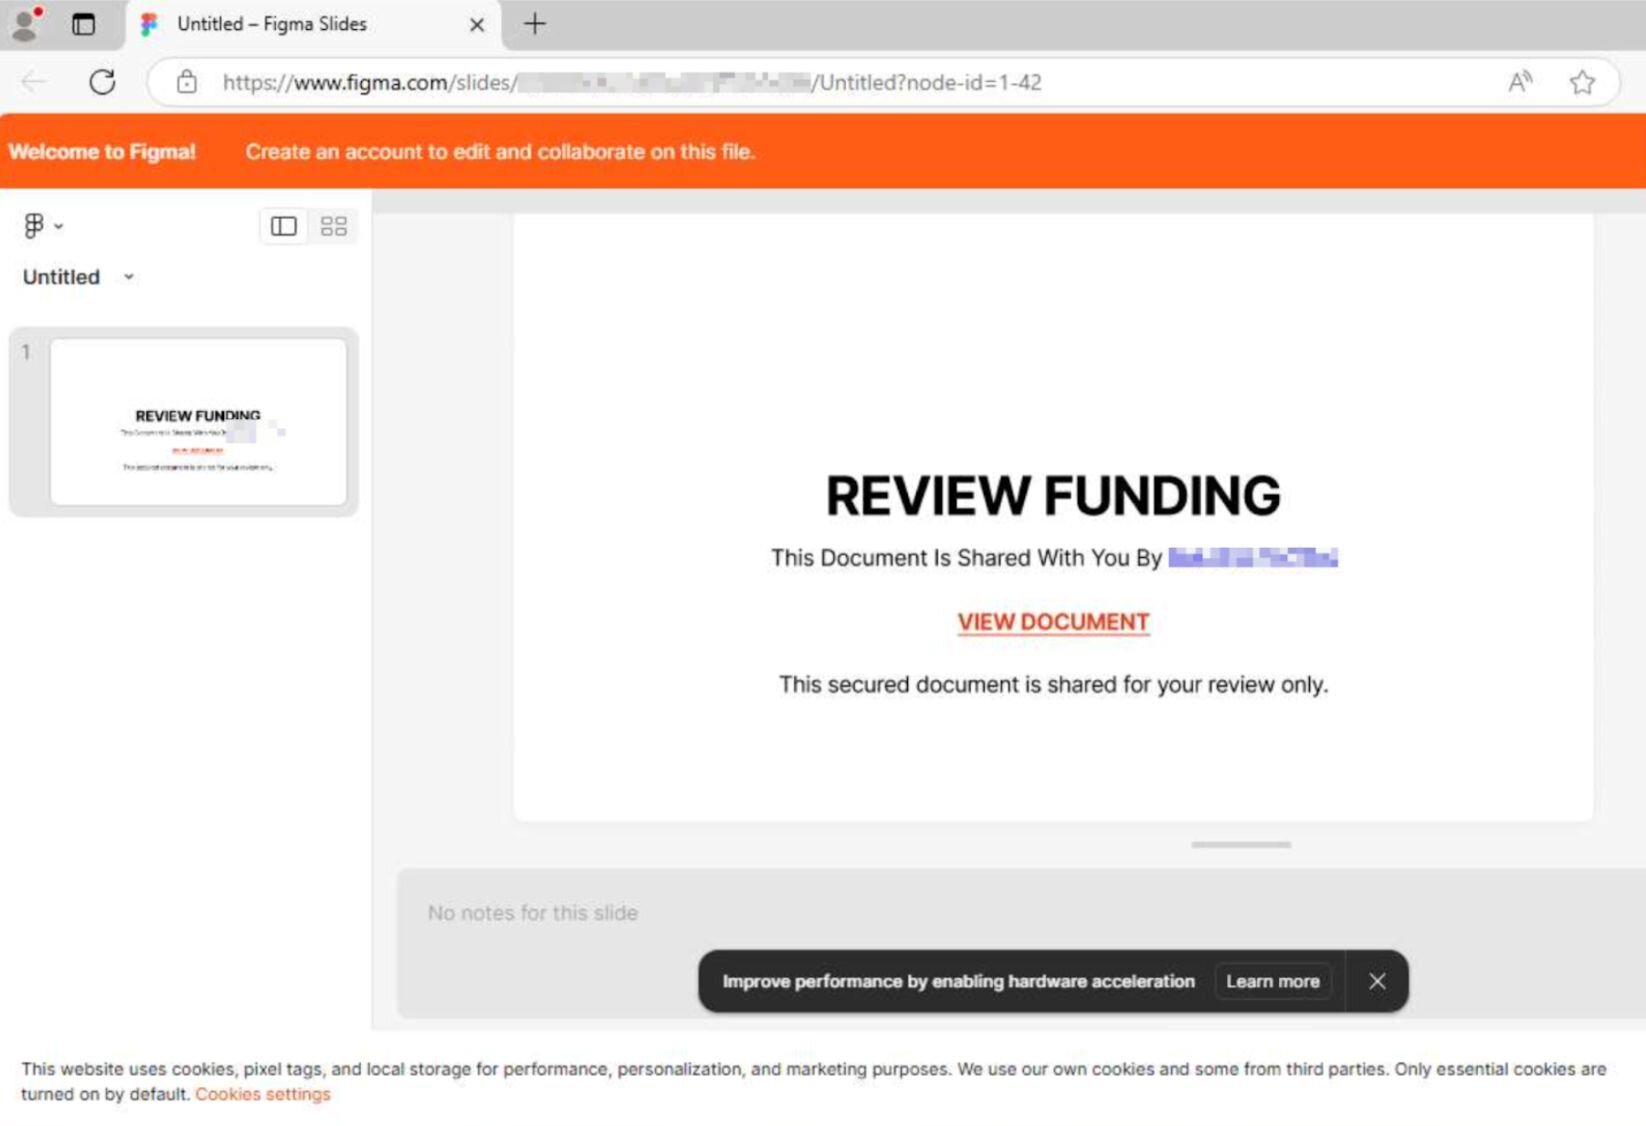
LoTS ayuda a los atacantes a evadir la detección porque no hay señales de alerta iniciales para los usuarios finales, y el correo parece venir de un proveedor de alta autoridad. En este ataque específico, los actores de amenazas también usan un formulario de Cloudflare Turnstile entre la página legítima de Figma y la página de destino maliciosa. El uso de Cloudflare Turnstile o CAPTCHAs es otra forma frecuente en que los atacantes evaden los controles de seguridad, porque las herramientas de escaneo de seguridad de los navegadores normalmente no las marcan.
Técnica adicional: LoTS tiene similitudes con las técnicas de abuso de remitente o abuso de plataforma; sin embargo, estas tácticas son inherentemente diferentes. Los actores de amenazas dependen del abuso de remitente para enviar un correo desde un remitente confiable, pero el correo lleva a los destinatarios directamente a un sitio malicioso. LoTS pasa primero por el dominio legítimo y realmente confiable, antes de redirigir a los usuarios a dominios maliciosos.
No caigas en el phishing: cómo detectar correos de phishing antes de que sea demasiado tarde
Saber cómo detectar correos de phishing y reconocer las señales de alerta del phishing es la defensa más confiable contra estas técnicas de phishing en evolución. Aunque los correos de phishing anteriores tienen matices diferentes, el plan general suele ser el mismo: los actores de amenazas juegan con las emociones para convencer a los objetivos de interactuar con sus señuelos y encuentran formas pequeñas pero efectivas de pasar desapercibidos.
Si bien no deberías bajar la guardia sin pensar -¡a nadie le gusta un clicker en serie!-, la realidad es que hacemos clic en cientos de mensajes al día en el trabajo. Incluso las personas más conscientes de la seguridad han caído víctimas de ataques de phishing. La mejor manera de evitar los correos de phishing es simplemente revisar el sitio web directamente, en lugar de usar cualquier enlace que venga en el mensaje. ¿Recibiste un correo de Bank of America sobre un pago atrasado? Inicia sesión en tu cuenta a través del sitio web real y revisa qué tipo de notificaciones recibes ahí.
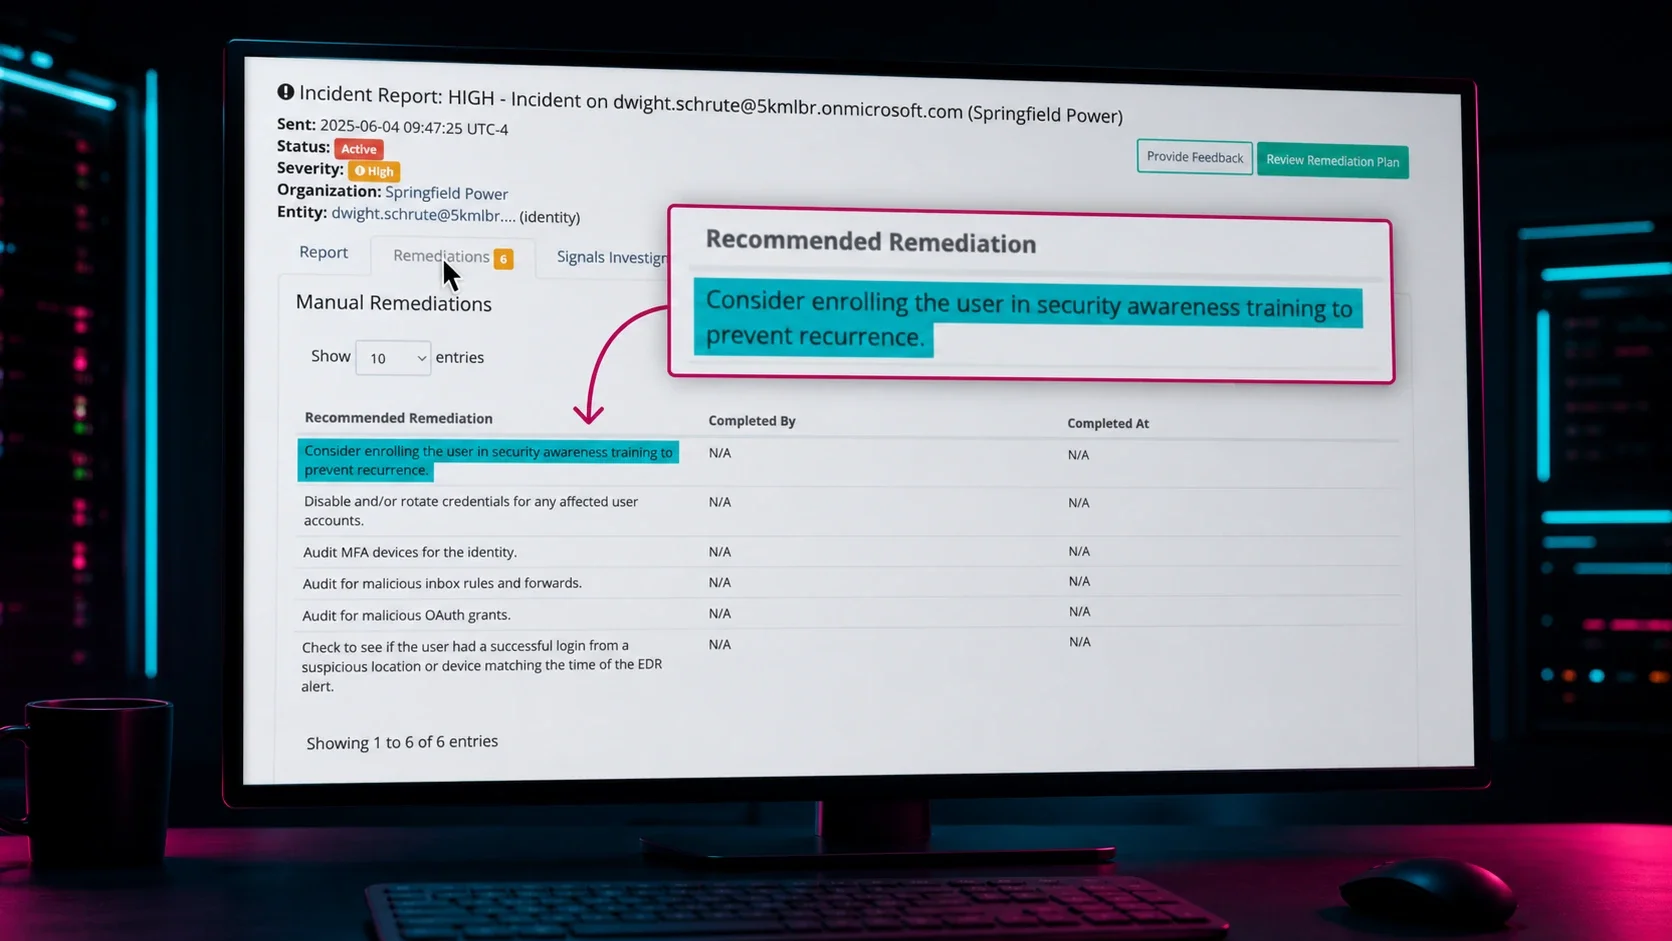
Algo más que recordar: los empleados pueden ser quienes reciben los correos de phishing, pero las empresas tienen la responsabilidad de asegurarse de que existan las herramientas, tecnologías y procesos correctos para mitigar el impacto del eventual mensaje de phishing que llegará a las bandejas de entrada de su personal. Por supuesto, el security awareness training administrado puede ayudar a los empleados a mantenerse al día sobre la mejor manera de detectar este tipo de correos, y a entender bien qué hacer después de que un mensaje de phishing llega a su bandeja de entrada. También deben existir otras medidas, como el filtrado de correo, la autenticación multifactor (MFA) y una vía clara para reportar el phishing. (Y el phishing por SMS (smishing) sigue el mismo plan -consulta nuestro desglose completo.)
Descubre cómo Huntress ayuda a detectar y detener los ataques de phishing con security awareness training administrado.