

Agradecimientos: un agradecimiento especial a Ben Nahorney y Aaron Deal por sus contribuciones a esta investigación y a este artículo.
Contexto
Huntress ha identificado un aumento en las campañas de phishing que abusan de Faronics Deploy, con más de 457 endpoints que encontraron señuelos relacionados con Faronics entre el 21 de julio y el 20 de agosto. Huntress reportó esta actividad al equipo de soporte de Faronics el 5 de agosto. A partir del 21 de agosto, observamos una caída drástica de la actividad luego de que implementaran nuevas medidas para interrumpir a los actores de amenazas.
Faronics Deploy es una plataforma legítima de gestión de endpoints para implementar software y ejecutar scripts de forma remota en dispositivos administrados. Al encadenar software legítimo, los atacantes aprovechan Faronics para ejecutar scripts maliciosos de PowerShell y luego implementar ScreenConnect, mezclándose de forma efectiva con flujos de trabajo empresariales confiables. Esta publicación detalla la cadena de ataque, presenta artefactos forenses clave como el ScriptRunner.log, y explica cómo el identificador ck se puede usar para agrupar implementaciones maliciosas y rastrear infraestructura.
El señuelo, el anzuelo y la carnada
En los incidentes observados por Huntress, las víctimas reciben inicialmente correos de phishing con temas relacionados con actividades comerciales rutinarias, incluyendo documentos fiscales, facturas, registros financieros, invitaciones y otros documentos que requieren la atención del destinatario.
Si un destinatario hace clic en el enlace de phishing, se le dirige a una página que contiene JavaScript que recopila el User-Agent, la plataforma, la resolución de pantalla, la zona horaria, el idioma, la capacidad táctil y la profundidad de color de la víctima. Esta información se envía mediante POST a fileportals.gytgtecg[.]xyz/index.php?verified=1, lo que le da al backend la información que necesita para determinar si al visitante se le muestra el flujo de trabajo malicioso.
No todos reciben el phishing
Durante nuestro análisis del dominio, encontramos un sitio web aparentemente inofensivo que suplantaba a Eastern Bank.
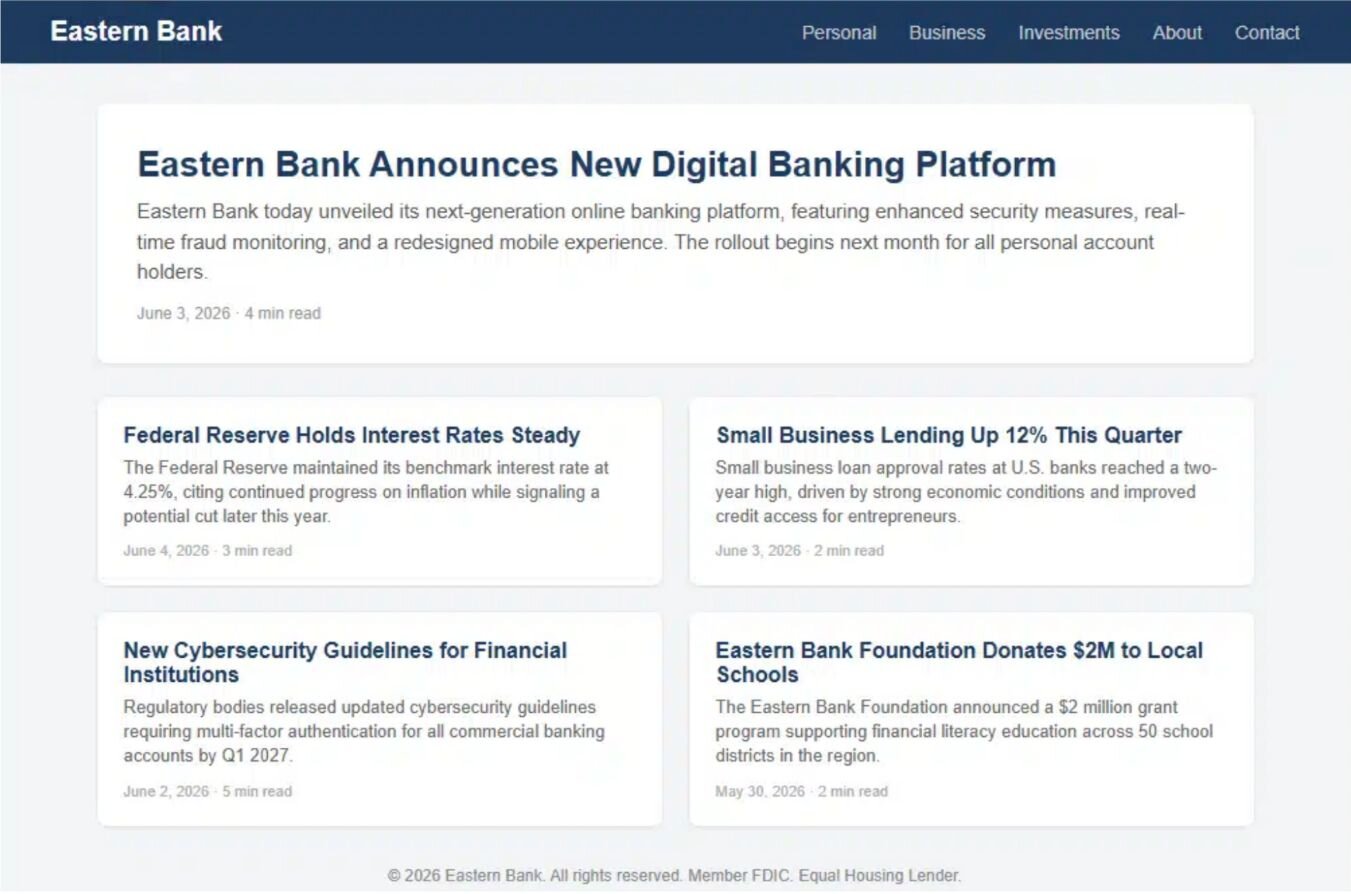
Figura 1: Sitio web señuelo inofensivo que suplanta a Eastern Bank
Esto ofrece un claro ejemplo del camuflaje basado en el visitante que usa la campaña. Mientras que a una víctima potencial se le puede dirigir a través del flujo malicioso de descarga, a un entorno de análisis se le puede mostrar en cambio contenido señuelo sin relación.
Figura 2: Mensaje de error al visualizar desde celular
Se aplica un filtrado adicional con dispositivos móviles, redirigiéndolos a una página denied.html.
Entregando malware disfrazado
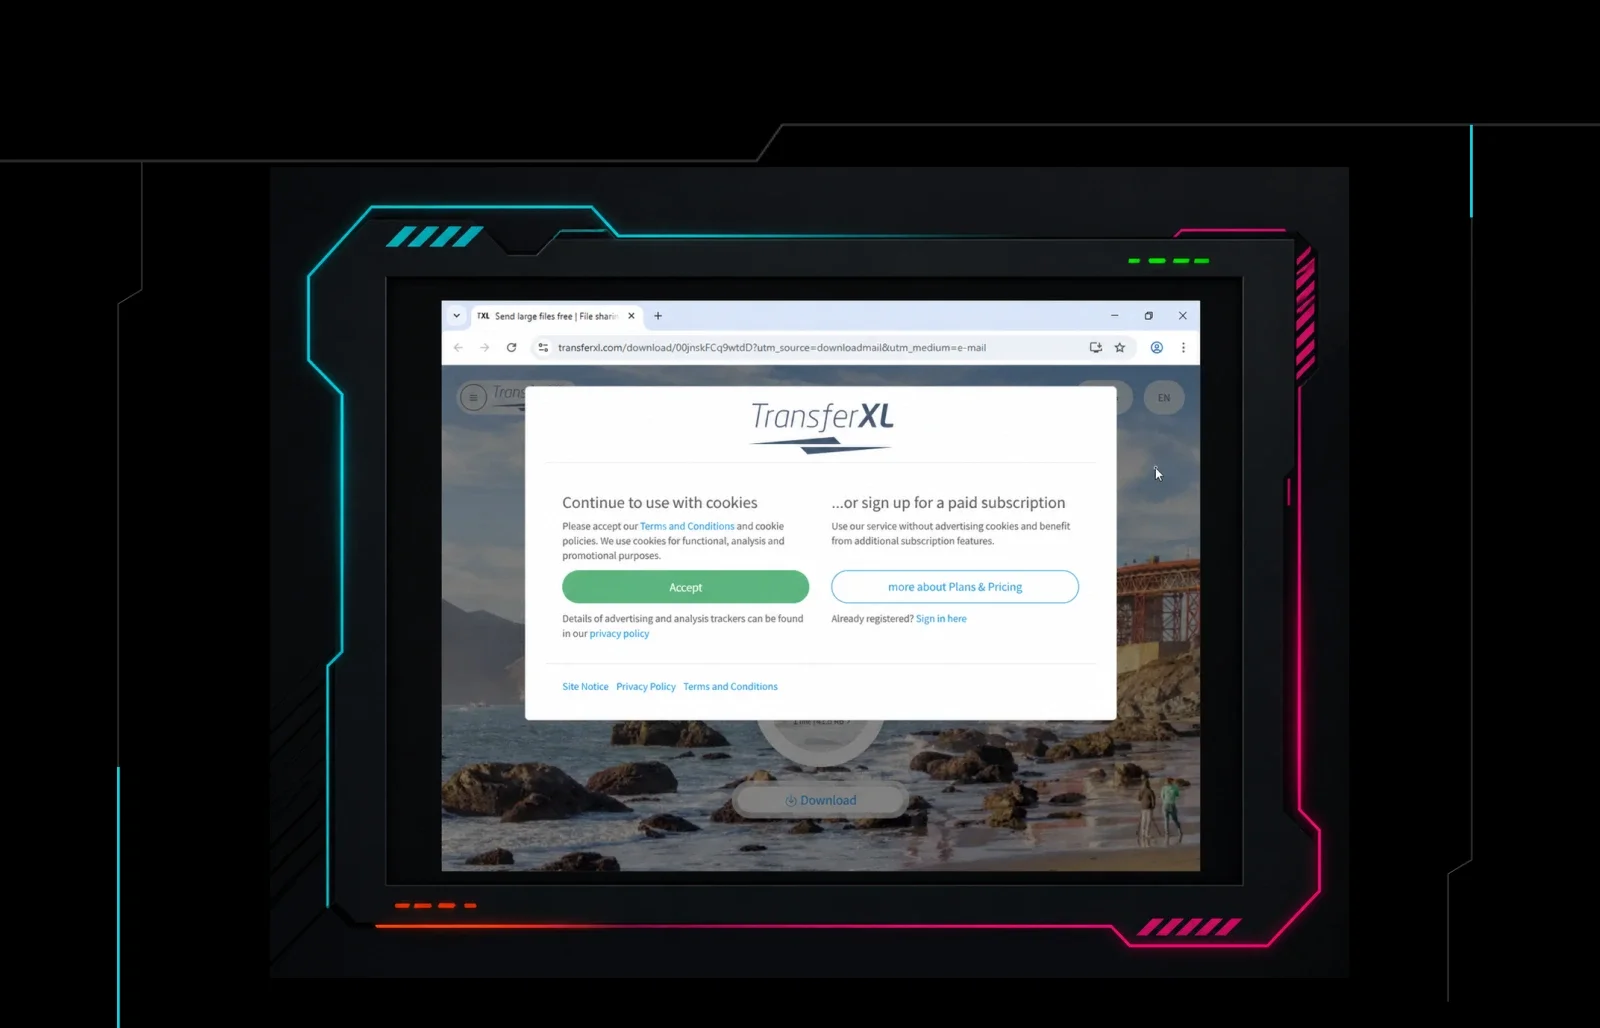
Veamos más de cerca uno de los mecanismos de entrega actualmente en circulación. Este flujo de descarga con temática de Adobe está diseñado para que el ejecutable de Faronics resultante parezca ser el documento que la víctima esperaba. Hemos observado múltiples variaciones de estas páginas, incluyendo páginas falsas de "Descargando documento", vistas previas de documentos de Adobe, invitaciones a reuniones de Zoom e indicaciones que afirman que se debe instalar un plugin de Adobe antes de poder ver el documento.
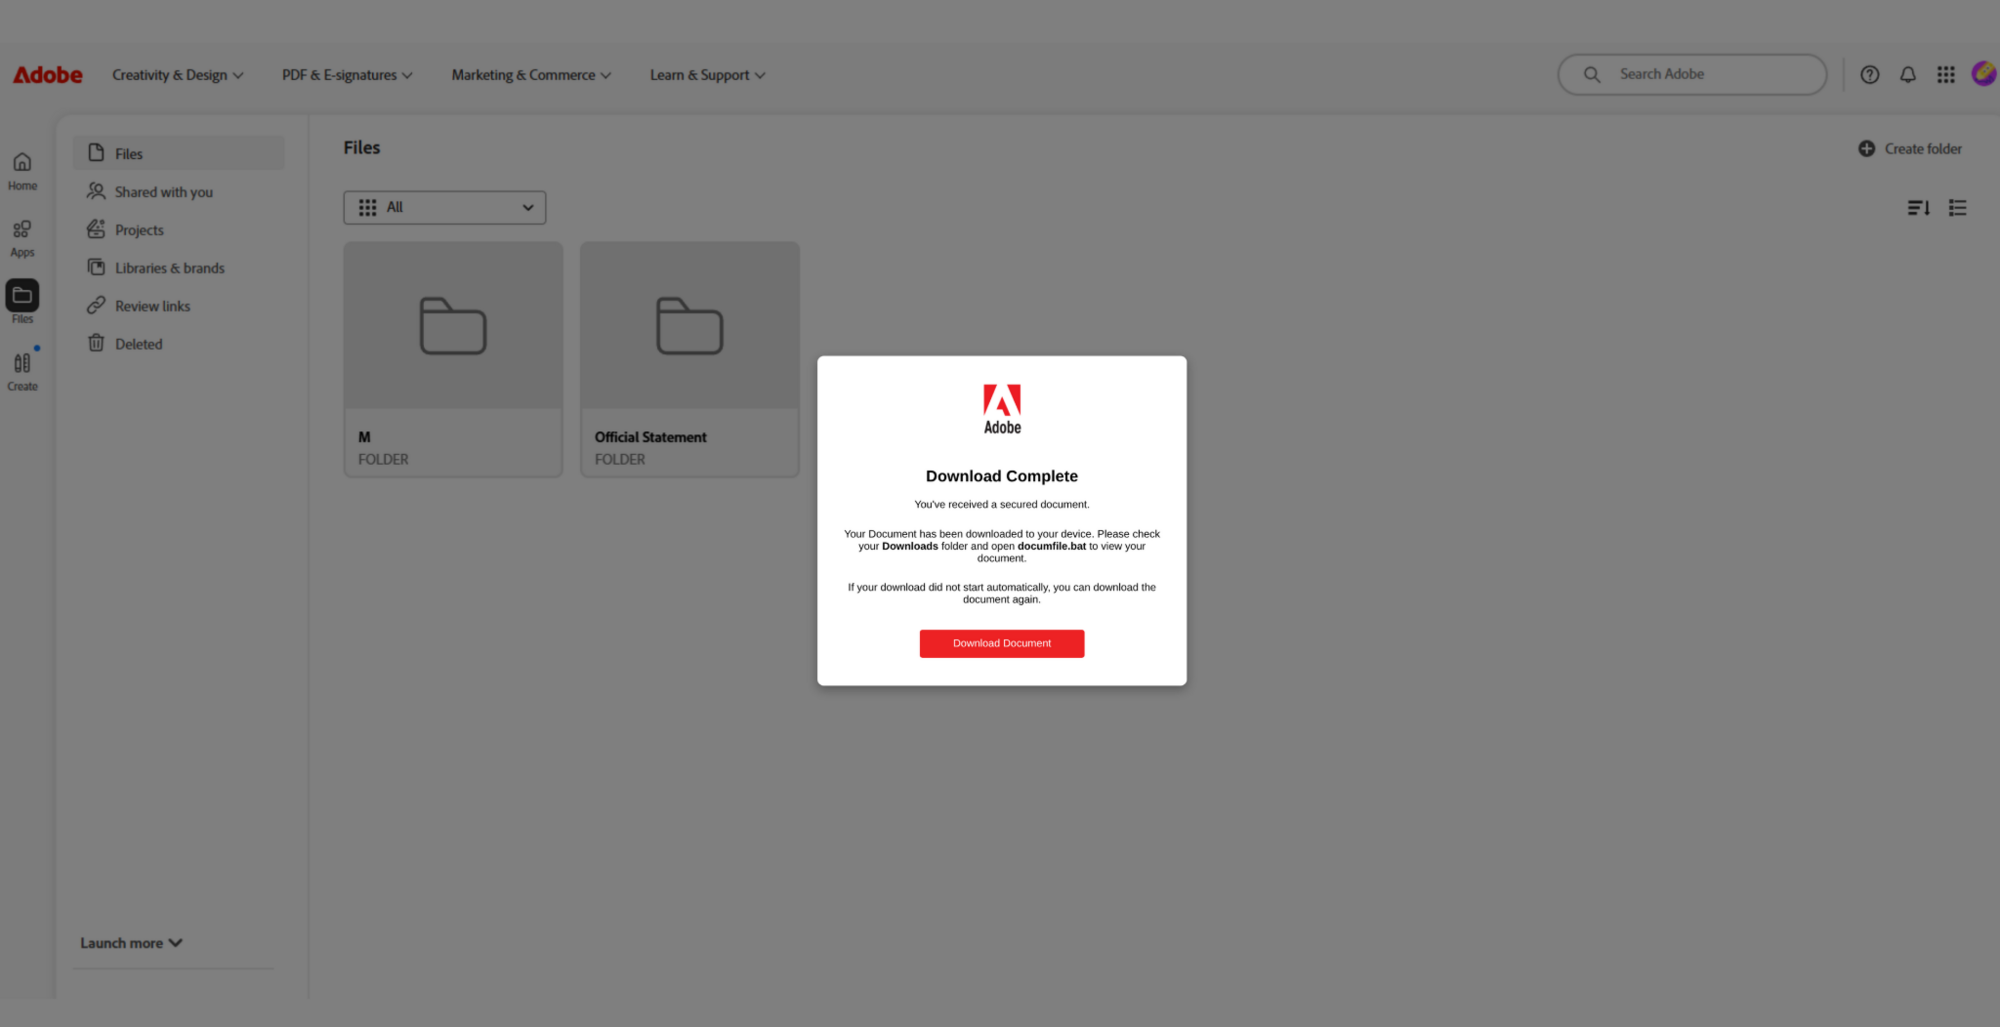
Figura 3: Indicación falsa de descarga completa de Adobe
Después de hacer clic en "Descargar documento", a la víctima se le muestra un error falso de Adobe que afirma que el plugin requerido está desactualizado y le indica que ejecute el archivo descargado.
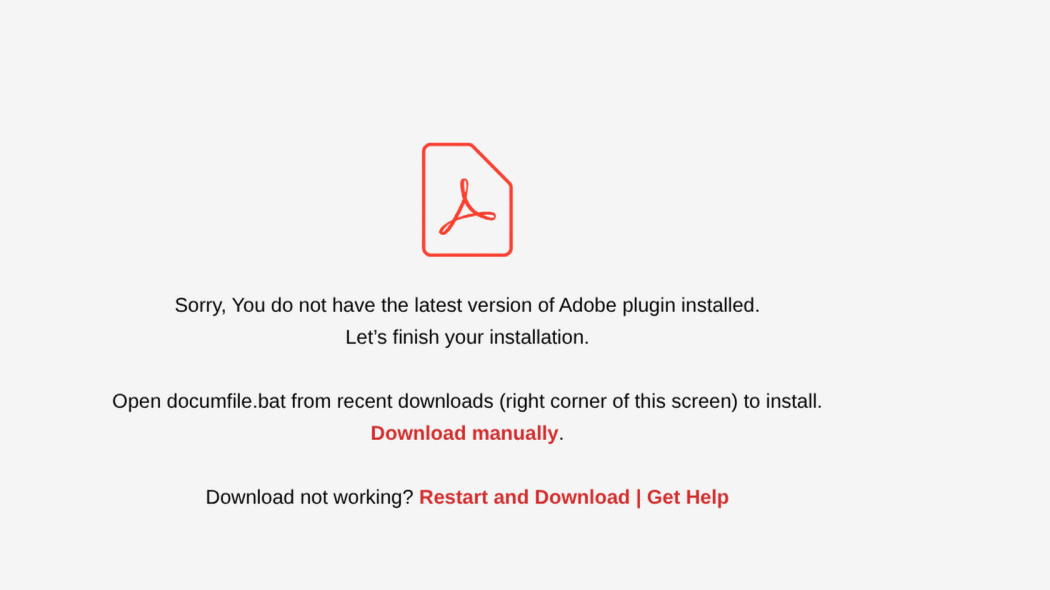
Figura 4: Error falso de actualización de plugin de Adobe
La fachada de Adobe finalmente sirve como mecanismo de entrega para Faronics Deploy. En lugar de entregar un cargador de malware tradicional, la campaña convence a las víctimas de ejecutar un instalador de Faronics legítimamente firmado, disfrazado como el documento o plugin que esperaban recibir. Una vez inscrito, los actores de amenazas usarían la función de implementación legítima para ejecutar scripts de forma remota e introducir herramientas adicionales.
Aumento de actividad
Una vez descargado el payload, la actividad sigue una tendencia conocida: los actores de amenazas abusan de herramientas legítimas de gestión remota e implementación para establecer acceso mientras se mezclan con software, por lo demás, confiable.
En esta campaña, se les presentan a las víctimas ejecutables firmados por Faronics que se hacen pasar por nombres de archivo asociados con flujos de trabajo empresariales comunes, como Adobe.exe, AdobeReader.exe, y otros que figuran en la sección de IOC a continuación.
El ejecutable de Faronics Deploy es software legítimamente firmado, pero en esta campaña se instala con privilegios administrativos. Durante la instalación, el endpoint queda inscrito en una implementación de Faronics controlada por el actor de amenazas, lo que lo coloca bajo su gestión remota y le permite usar las capacidades legítimas de implementación de software y scripts de Faronics.
Una vez instalado e inscrito, el agente de Faronics opera con los privilegios necesarios para realizar tareas administrativas de implementación en el endpoint. A partir de este punto, el actor de amenazas puede indicarle al agente de forma remota que ejecute scripts sin requerir más interacción de la víctima.
Encadenando Faronics con ScreenConnect
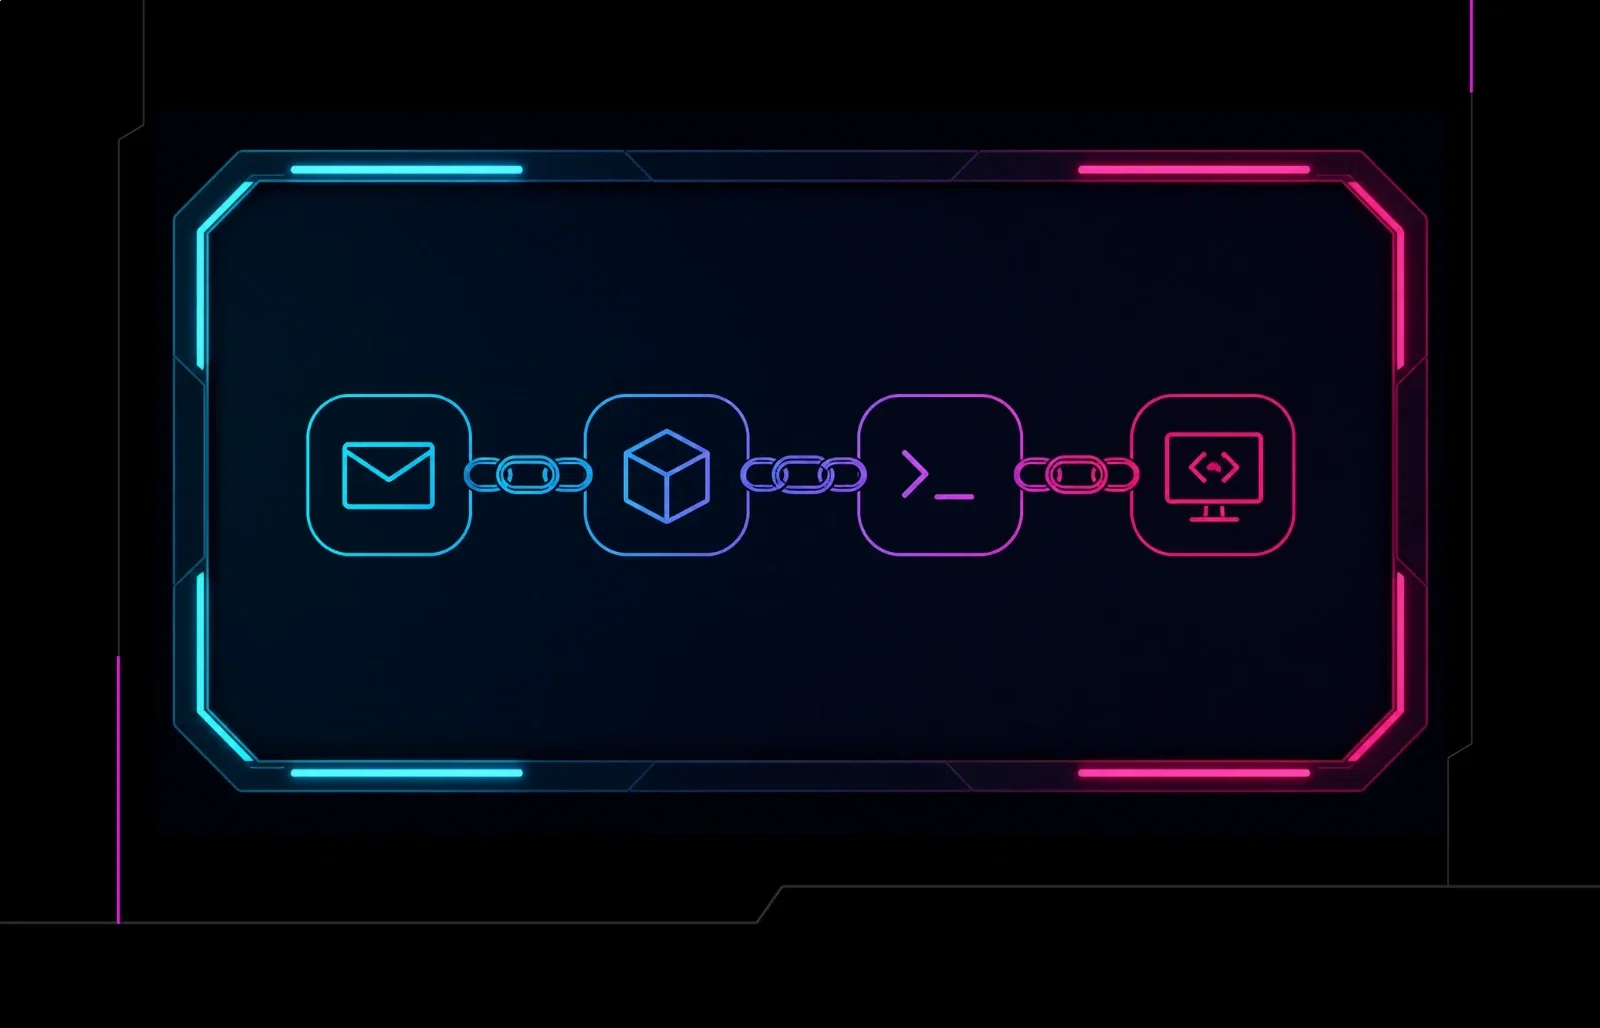
Huntress ha observado repetidamente que los actores de amenazas usan esta capacidad para ejecutar PowerShell de forma remota en los endpoints afectados. En lugar de incrustar el payload de la siguiente etapa directamente en el instalador de Faronics, el actor de amenazas usa la funcionalidad de implementación de Faronics para ejecutar PowerShell y obtener scripts controlados por el atacante desde ubicaciones externas de preparación, incluyendo GitHub. El método de entrega varía entre scripts; en algunos ejemplos observados se usa curl o mshta para obtener contenido adicional, mientras que otros invocan msiexec para instalar payloads alojados en infraestructura controlada por el atacante.
Estos scripts se usan posteriormente para instalar ScreenConnect, estableciendo un mecanismo adicional de acceso remoto en el endpoint comprometido.
Cómo identificar una instalación no autorizada de Faronics
Hay varias cosas a tener en cuenta al determinar si un atacante ha instalado una copia de Faronics Deploy en un sistema. Un artefacto forense particularmente útil para rastrear esta actividad es C:\ProgramData\Faronics\Logs\ScriptRunner.log. Incluso cuando la actividad original de PowerShell ya no está disponible, ScriptRunner.log puede conservar la URL del script remoto:
[ 2026 10:53: 6] Entered GetScriptNameUsingURL URL=https://raw.githubusercontent[.]com/askaboutme121/Xusyahfd/refs/heads/main/Jhinstaller.ps1
[ 2026 10:53: 7] Leaving GetScriptNameUsingURL ScriptName=Jhinstaller.ps1
Para los defensores que investigan uno de estos incidentes, esto ofrece un excelente punto de partida hacia la infraestructura del atacante y, potencialmente, otros payloads alojados dentro de la misma cuenta o repositorio de GitHub.
Cómo identificar una implementación de Faronics abusada
Se puede encontrar otro artefacto interesante dentro de la actividad de configuración de Faronics.
Durante la inscripción o configuración, hemos observado solicitudes similares a:
https://deploy.faronics[.]com/api/GetConfigSettings?ck=6D70CDEF-CFF4-48A7-8092-24E5B9C3FA1D&wid={00000000-0000-0000-0000-C45AB1DED776}&cnfid=1
Al hablar con el soporte de Faronics, indicaron que el parámetro ck da un identificador de cliente o implementación asociado con el entorno de Faronics. Esto lo hace particularmente valioso al investigar el abuso.
En lugar de depender solo de los hashes, que cambian a medida que los atacantes obtienen o reempaquetan los instaladores, el valor ck le da a los defensores y a Faronics otro mecanismo potencial para agrupar implementaciones maliciosas e identificar las cuentas detrás de ellas.
Detección e investigación
Para las organizaciones que encuentren instalaciones inesperadas de Faronics, recomendamos revisar C:\ProgramData\Faronics\Logs\. En particular, investiga ScriptRunner.log en busca de:
Scripts de PowerShell u otros scripts ejecutados remotamente a través de Faronics
URLs de payload en GitHub u otras fuentes externas
Actividad de instalación de ScreenConnect u otro RMM
Solicitudes de configuración y red que contengan el identificador
ckScripts adicionales ejecutados antes o después de la implementación del RMM
La presencia de software Faronics no es intrínsecamente maliciosa. La distinción clave en esta actividad es una instalación inesperada de Faronics seguida del uso de su funcionalidad legítima de implementación para ejecutar scripts controlados por atacantes o instalar herramientas adicionales de acceso remoto.
Remediación y respuesta
En definitiva, se trata de actores de amenazas que abusan de software legítimo con fines maliciosos. Huntress notificó a Faronics sobre la actividad, y la empresa ha sido muy receptiva durante toda nuestra investigación, trabajando activamente para identificar y frenar el abuso de su plataforma.
Faronics informó a Huntress que ha observado actores de amenazas que intentan registrar cuentas usando organizaciones suplantadas, dominios fraudulentos y cuentas comprometidas. Además de implementar medidas diseñadas para evitar que estos actores accedan y abusen del servicio, Faronics ha contactado de forma proactiva a las organizaciones donde identificó cuentas que pudieron haber sido comprometidas.
Estos esfuerzos parecen estar teniendo un impacto significativo. A partir de alrededor del 21 de agosto, Huntress observó una disminución drástica en los casos que involucran el uso malicioso del software de Faronics.
La respuesta de Faronics da un fuerte ejemplo de cómo la colaboración entre investigadores de seguridad y proveedores de software puede traducir la inteligencia de amenazas en una interrupción significativa de campañas activas.
Si identificas una infección relacionada con Faronics, recomendamos las siguientes acciones:
Aislar los endpoints afectados: Evita que el atacante siga accediendo, que se ejecuten scripts o que se descarguen cargas adicionales mientras se investiga el incidente.
Identificar la implementación de Faronics vulnerada: Revisa la actividad de configuración del identificador
ckasociado y determina si se inscribieron otros endpoints en la misma implementación.Revisar
ScriptRunner.log: Identifica los scripts ejecutados de forma remota, las URL externas y las herramientas adicionales entregadas a través de Faronics. Conserva estos registros antes de eliminar el software.Buscar acceso remoto secundario: Determina si se instaló ScreenConnect u otro RMM después de Faronics e identifica cualquier servicio, proceso o persistencia asociados.
Eliminar las herramientas de administración remota no autorizadas: Desinstala las instancias de Faronics y de RMM secundarias inscritas de forma maliciosa después de recolectar los artefactos necesarios para la investigación.
Revisar la actividad posterior: Investiga los comandos, scripts, procesos y mecanismos de persistencia creados después de la ejecución inicial de Faronics para determinar qué hizo el actor de amenazas una vez que obtuvo acceso.
Rotar las credenciales cuando corresponda: Si la investigación indica acceso interactivo del atacante o exposición de credenciales, restablece las credenciales de los usuarios y sistemas afectados.
Enviar un informe de la actividad a Faronics: Se recomienda a las organizaciones que detecten un presunto uso indebido del software de Faronics que envíen un informe directamente al equipo de Faronics a
[email protected]. Faronics ha respondido con rapidez a los informes de actividad maliciosa y trabaja de forma activa para identificar y prevenir el uso indebido de sus servicios.
Indicadores de compromiso (IOC)
Elemento | Descripción |
|---|---|
| URL a donde se envía la huella digital. |
| Nombres de ejecutables de Faronics Deploy descargados observados. |
| Entrada de registro en |