

Agradecimientos: Un agradecimiento especial a Micah Neidhart y Matt Morin por sus contribuciones a este artículo.
Hay un dicho viejo: no tienes que correr más rápido que el oso. Solo tienes que correr más rápido que la persona que está a tu lado.
Así describe Matt Morin, Product Director en Huntress, el hardening de endpoints, y es una forma acertada de pensar en la mayoría de los ciberataques que golpean a las empresas hoy en día. Los atacantes no van tras un objetivo específico. Están escaneando internet en busca de quien sea más fácil de atrapar, y esas suelen ser las pequeñas y medianas empresas que representan el 99% de las compañías que existen. El hardening de endpoints es cómo dejas de ser el blanco fácil.
Por qué los esfuerzos de hardening de endpoints no son suficientes
El hardening de endpoints es la práctica de proteger de forma proactiva las laptops, servidores y otros dispositivos de tu entorno, detectando y cerrando las brechas de seguridad más comunes. Reemplaza las configuraciones predeterminadas inseguras con controles prácticos que dificultan que los atacantes obtengan acceso o ejecuten herramientas maliciosas.
Demasiados equipos caen en el patrón de tratar el hardening de endpoints como una simple casilla que marcar. Cumplen con un requisito de cumplimiento o satisfacen un mandato de seguro cibernético, lo archivan y siguen adelante. Lamentablemente, ese enfoque no da en el blanco en el panorama de amenazas que cambia tan rápido hoy en día. Los marcos de ciberseguridad son fundamentales, pero son solo una base para tus defensas.
Las brechas que realmente se explotan suelen estar fuera de lo que marcaste en la lista. Por eso, la seguridad en capas, y no una sola lista de verificación, protege mejor a tu empresa.
También existe la idea equivocada de que hacer el hardening "a medias" no vale la pena. Hacer algo siempre es mejor que no hacer nada. Los equipos que persiguen la seguridad perfecta en lugar de la resiliencia suelen rendirse antes de lograr algún avance real, quedando tan vulnerables como al principio.
Cómo llegan los atacantes a tus endpoints
Los incidentes reales nos muestran dónde falla el hardening de endpoints.
RDP expuesto a internet, la herramienta nativa de Windows para conectarse de forma remota a otra computadora, es una de las vías de intrusión de endpoints más comunes que vemos en nuestro Centro de operaciones de seguridad (SOC). Se abre una regla de firewall para un proyecto temporal, pero luego queda olvidada cuando el proyecto termina. Mientras tanto, los escáneres automatizados encuentran el RDP expuesto y entran por fuerza bruta. En minutos, los atacantes pueden obtener control total de ese endpoint, quedando a un paso de desplegar ransomware.
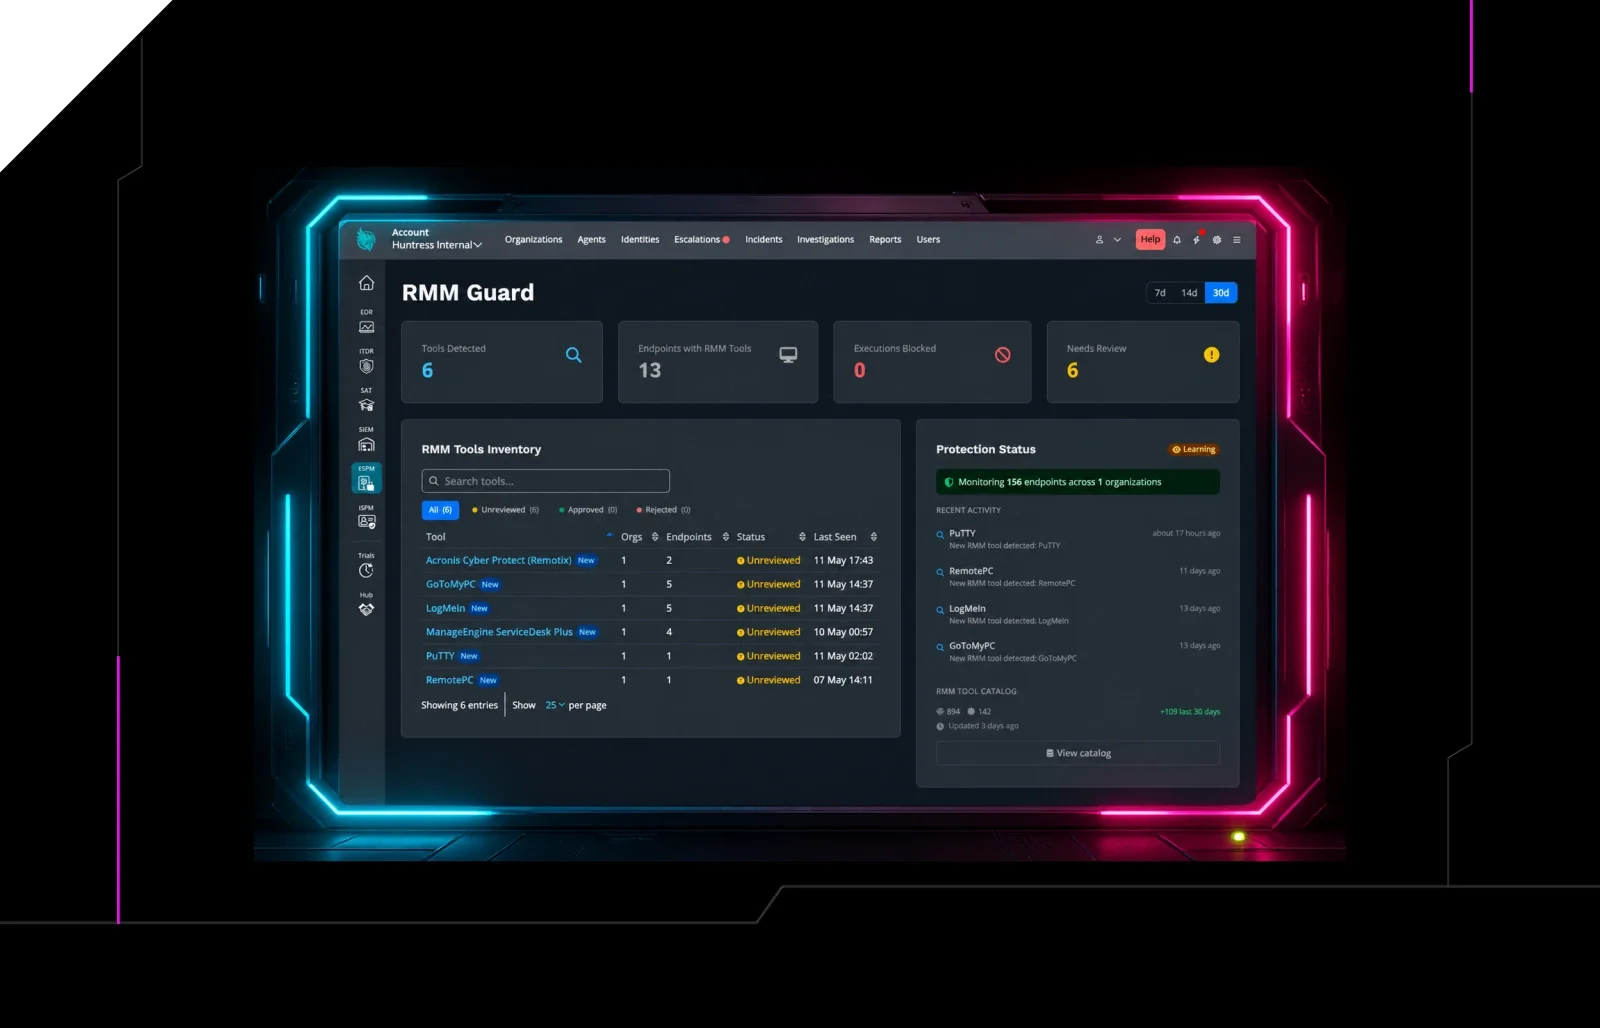
El abuso de RMM es otro vector de ataque común y también ocurre directamente en los endpoints. Comienza con un correo de phishing convincente, como un atractivo aumento de sueldo con un archivo adjunto que contiene todos los jugosos "detalles". Pero lo que en realidad sucede es que, cuando el empleado abre el archivo adjunto, se descarga en el endpoint una herramienta de acceso remoto controlada por el atacante. Ahora el atacante tiene al instante el mismo acceso que tu equipo de TI. Y parece un flujo de trabajo normal de TI, así que no activa ninguna alarma de detección inmediata. Incidentes como este ayudan a explicar por qué Huntress vio un aumento del 277% en el abuso de RMM en 2025.
Los ataques de ClickFix siguen un libreto similar. Un usuario llega a una página falsa de prueba CAPTCHA que le pide copiar un comando, presionar la tecla Windows + R para abrir el cuadro Ejecutar y pegarlo para "verificar que es humano". Ese comando descarga malware directamente en el endpoint, y como el usuario lo escribió y lo ejecutó él mismo, puede parecer legítimo para algunas herramientas. La mayoría de los empleados nunca tocan el cuadro Ejecutar durante un día normal de trabajo, lo que lo convierte en un control sencillo de bloquear.
Los pilares de un buen hardening de endpoints
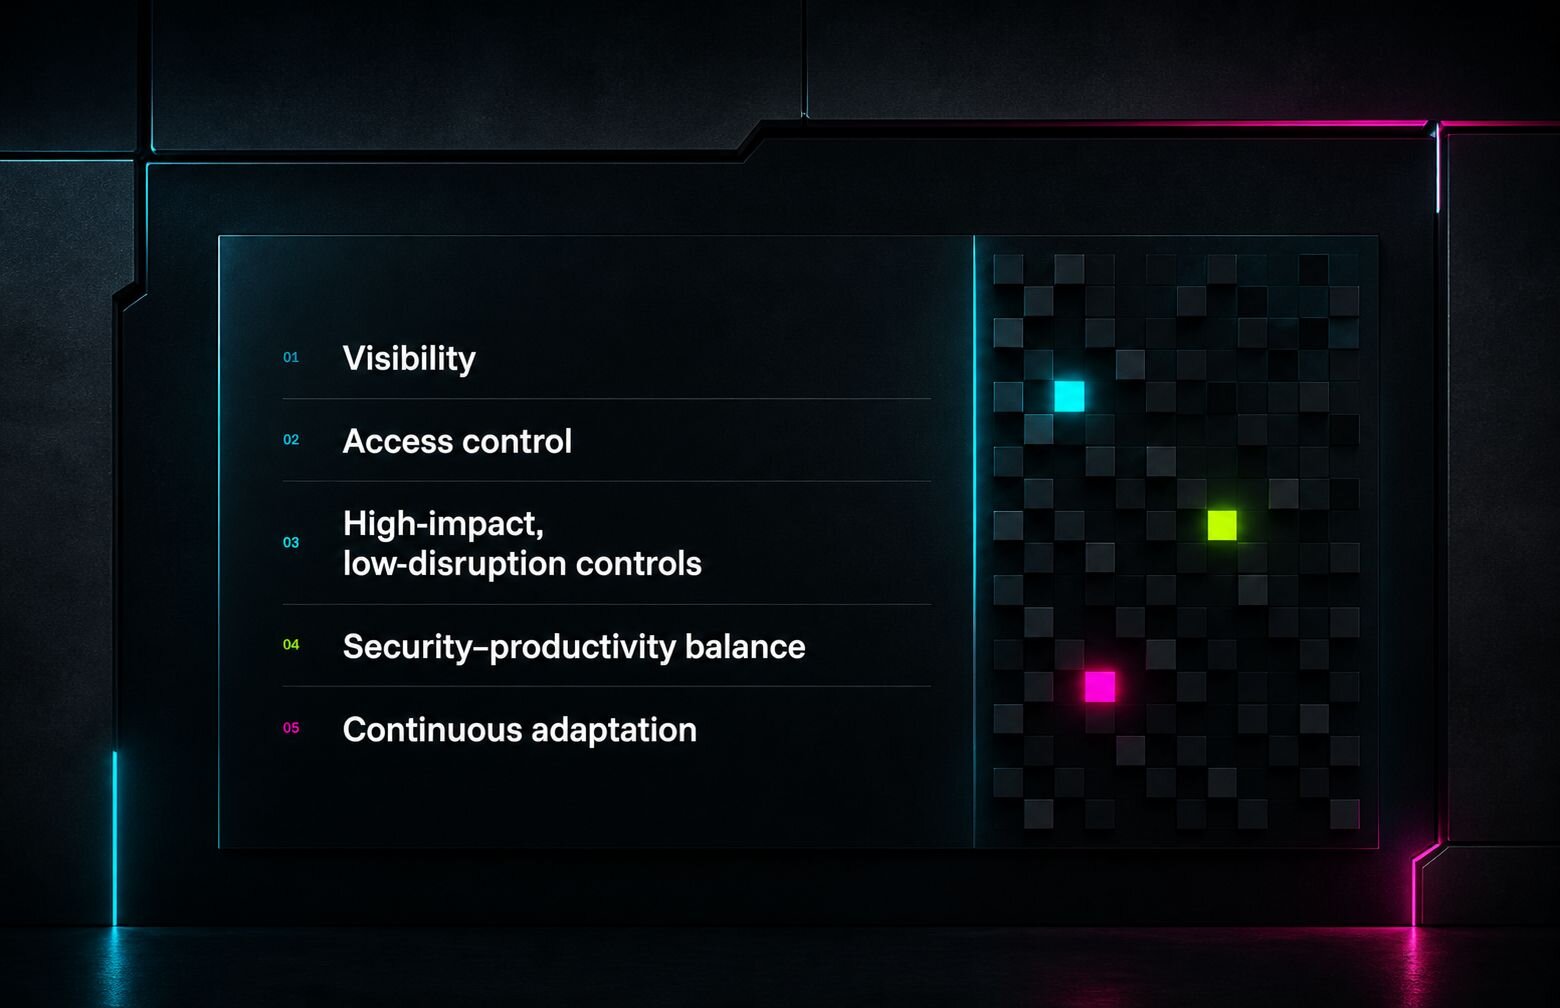
Cuando entras a un entorno con un hardening de endpoints realmente sólido, notarás algunas cosas de inmediato.
Visibilidad. El equipo sabe qué aplicaciones están corriendo, qué está expuesto a internet y qué corre internamente. Esa sola conciencia pone a una organización por delante de la mayoría de sus pares.
Control de acceso. Los usuarios con derechos de administrador local sin control son un riesgo.
SiCuando un agente de acceso inicial roba esas credenciales y las vende en la dark web, los atacantes obtienen control con privilegios elevados. Restringir ese acceso es una de las medidas de mayor impacto que puede tomar un equipo.Controles de alto impacto y baja disrupción. Usa marcos como CIS y NIST para construir un enfoque de postura práctico para tu propio entorno. Esos marcos son extensos, así que asegúrate de elegir los pocos controles más eficaces, o lo que sea manejable para tu organización, que reduzcan el riesgo sin interrumpir los flujos de trabajo.
Un equilibrio entre seguridad y productividad. Esto requiere buen criterio. Si bloqueas las cosas de forma demasiado agresiva, especialmente con herramientas como el control de aplicaciones, los empleados pierden acceso a lo que necesitan para hacer su trabajo. Un enfoque más específico, que bloquea las herramientas y comportamientos específicos que suelen abusar los atacantes mientras permite todo lo demás que la gente necesita, logra la mayor parte de la protección sin fricción.
Adaptación continua. Un buen hardening no es un proyecto con fecha de finalización. Los equipos que tratan la configuración segura como algo que deben revisar regularmente a medida que las necesidades del negocio evolucionan, detectan la desviación de configuración antes de que se convierta en un problema real. Las herramientas automatizadas de gestión de postura también ayudan aquí, especialmente para equipos de TI pequeños que están al mismo tiempo a cargo del soporte y la seguridad.
Tu lista de verificación de buenas prácticas de hardening de endpoints
¿No sabes por dónde empezar? Busca las oportunidades más fáciles en tu entorno. Las correcciones pequeñas y sencillas se suman rápidamente para cerrar brechas y reducir tu superficie de ataque.
Aquí tienes tu lista de verificación de hardening de endpoints que puedes empezar a aplicar esta semana.
Revisa tu exposición externa. Escanea tus direcciones IP públicas en busca de RDP, SSH, VPN o interfaces de administración de firewall abiertas, y bloquea o elimina las que no tengan una razón documentada y autenticación sólida
Quita los derechos de administrador local a los usuarios finales que no los necesiten realmente
Asegúrate de que Windows Defender tenga la protección contra alteraciones activada, reciba actualizaciones de virus y ejecute escaneos regulares sin exclusiones riesgosas
Desactiva SMBv1 y cualquier otro protocolo obsoleto que no estés usando
Elige una sola herramienta de acceso remoto aprobada y bloquea el inicio de las demás
Restringe el símbolo de sistema Ejecutar de Windows para los usuarios que no lo necesiten. Esto minimiza el riesgo de intrusiones relacionadas con ClickFix
Aplica parches rápido, sobre todo en todo lo que esté expuesto a internet
Usa los marcos de ciberseguridad de NIST o CIS como punto de partida, no como un mandato línea por línea
Haz un seguimiento continuo de tu postura en lugar de abordarlo todo de una sola vez
Los atacantes cuentan con que las brechas sigan abiertas. Cierra algunas esta semana y sigue cerrando más el próximo mes. Ese progreso constante se traduce en una postura de seguridad que de verdad es difícil de burlar, y eso vale más que perseguir una puntuación perfecta que nunca alcanzarás.
Descubre cómo Huntress Managed ESPM te ayuda a reducir el riesgo de los endpoints de forma proactiva, y cómo Managed Detección y respuesta para endpoints (EDR) detecta y responde cuando las amenazas logran pasar.