

Desde estetoscopios hasta teléfonos inteligentes, el sector salud está adoptando la tecnología, junto con los riesgos que esta conlleva.
Las cosas que han hecho que la atención médica sea más accesible, como los pedidos de recetas en línea y las citas virtuales, también son las que hacen que los datos médicos privados sean más accesibles para los actores de amenazas.
No hay duda de que las amenazas de ciberseguridad en el sector salud se han vuelto más complejas. La naturaleza descentralizada de los datos crea una superficie de ataque más grande (o más puntos de entrada) para los actores de amenazas. Estos datos descentralizados, a menudo repartidos entre muchos dispositivos y plataformas, dificultan la implementación de medidas de seguridad consistentes en el sector salud.
“La preocupación elevada en el sector salud se debe al tipo de datos que poseen. Son altamente personales y sensibles para el individuo (resultados de pruebas, condiciones, etc.), además de inmutables (números de seguro social). Esto conlleva un mayor riesgo de robo de identidad”, dice Tony Black, Principal Product Researcher en Huntress.
“Además, la interrupción de los servicios de los proveedores de salud puede tener impactos significativos en la salud y seguridad de los pacientes. El robo de una tarjeta de crédito o información bancaria, aunque no es insignificante, tiene numerosas barreras y opciones de recuperación. El robo de un número de seguro social tiene pocos recursos y exigirá vigilancia constante durante el resto de la vida de la persona afectada”.
Para tomar el pulso a las mayores amenazas de ciberseguridad en el sector salud en 2025, encuestamos a más de 500 profesionales de TI del sector salud para conocer qué ciberataques comunes les quitan el sueño, qué están haciendo para mantenerse un paso adelante y los planes más amplios que tienen previstos para 2025.
Sigue leyendo para ver lo que encontramos.
Conclusiones clave
- Las filtraciones de datos son la principal preocupación en ciberseguridad del sector salud, mientras que los ataques de phishing son los más comunes.
- El mayor impacto de las ciberamenazas en el sector salud es la interrupción de la atención al paciente.
- El 37% de los encuestados dice que mejorar la capacitación de los empleados es su principal prioridad de ciberseguridad en 2025.
- El panorama de amenazas en evolución representa el mayor desafío para las organizaciones de salud a la hora de implementar y mantener medidas de ciberseguridad efectivas.
1 de cada 3 dice que las filtraciones de datos son la mayor preocupación de ciberseguridad en el sector salud
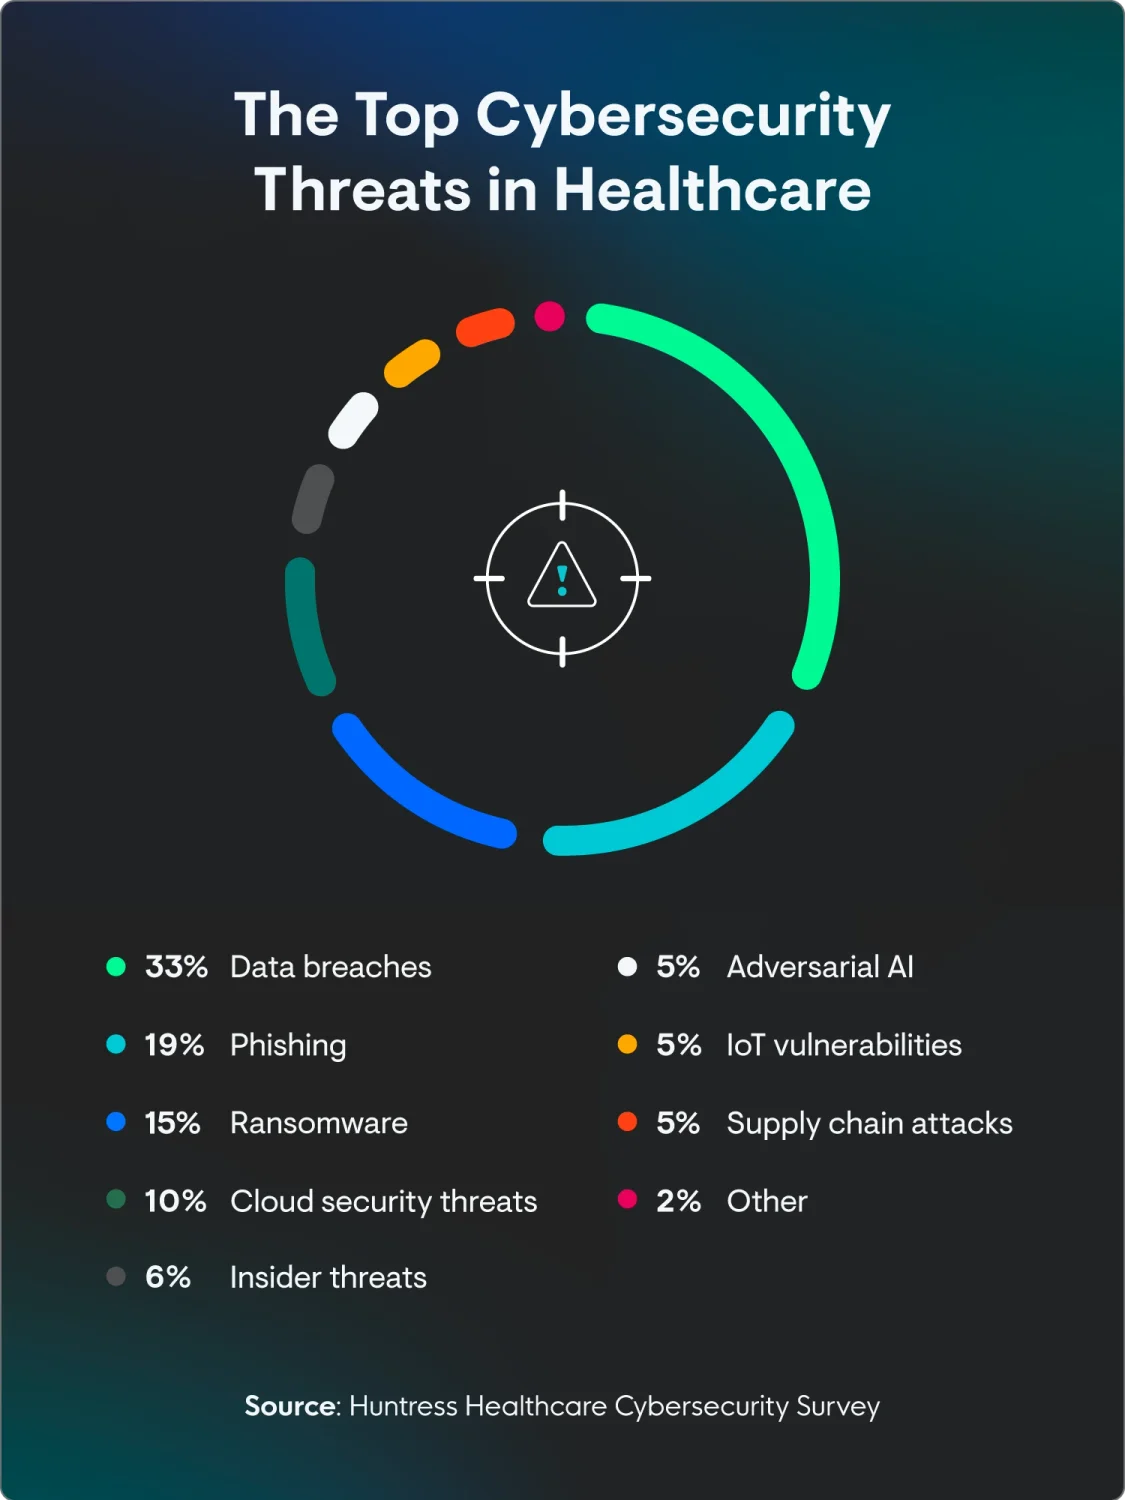
Uno de cada tres profesionales de TI (33%) dijo que las filtraciones de datos eran su principal preocupación en ciberseguridad para el sector salud para el próximo año. También les preocupaban amenazas como el phishing (19%) y el ransomware (15%). Una de las preocupaciones menos comunes fue los ataques a la cadena de suministro (5%), a pesar de que hay informes de que estas amenazas pueden causar interrupciones, a veces de semanas de duración.
Los datos personales son sensibles, especialmente cuando se trata de información médica privada. ¿Alguno de nosotros querría que su historial médico se compartiera con el mundo? Por eso las filtraciones de datos en el sector salud son particularmente preocupantes. Estas preocupaciones tampoco son infundadas, ya que hay un aumento notable de las filtraciones de datos en entornos de salud, como:
- El incidente de hackeo de Change Healthcare en 2024, que afectó a unos 190 millones de personas
- El incidente de acceso no autorizado de Kaiser en 2024, que afectó hasta a 13,4 millones de personas
- El incidente de hackeo de Maximus en 2023, que afectó a 9,2 millones de personas
Los ataques de phishing son, en realidad, la amenaza más común reportada por los profesionales de TI del sector salud
Al preguntarles qué incidentes de ciberseguridad ha vivido su organización en los últimos 12 meses, la mayor cantidad de encuestados (40%) mencionó ataques de phishing. Otras principales amenazas de ciberseguridad en el sector salud incluyen las filtraciones de datos (20%), las infecciones de malware (19%), los ataques de denegación de servicio (DoS) (12%) y los ataques de ransomware (12%).
Dicho esto, una cantidad sorprendente de encuestados (37%) no reportó ningún incidente de ciberseguridad en el último año. Si bien esto es sin duda positivo, no significa necesariamente que no hayan sido blanco de ataques o que su seguridad sea infalible; también podría significar una falta de mecanismos adecuados de detección y reporte, lo que podría estar ocultando vulnerabilidades subyacentes.
El security awareness training es una prioridad clave en los entornos de salud
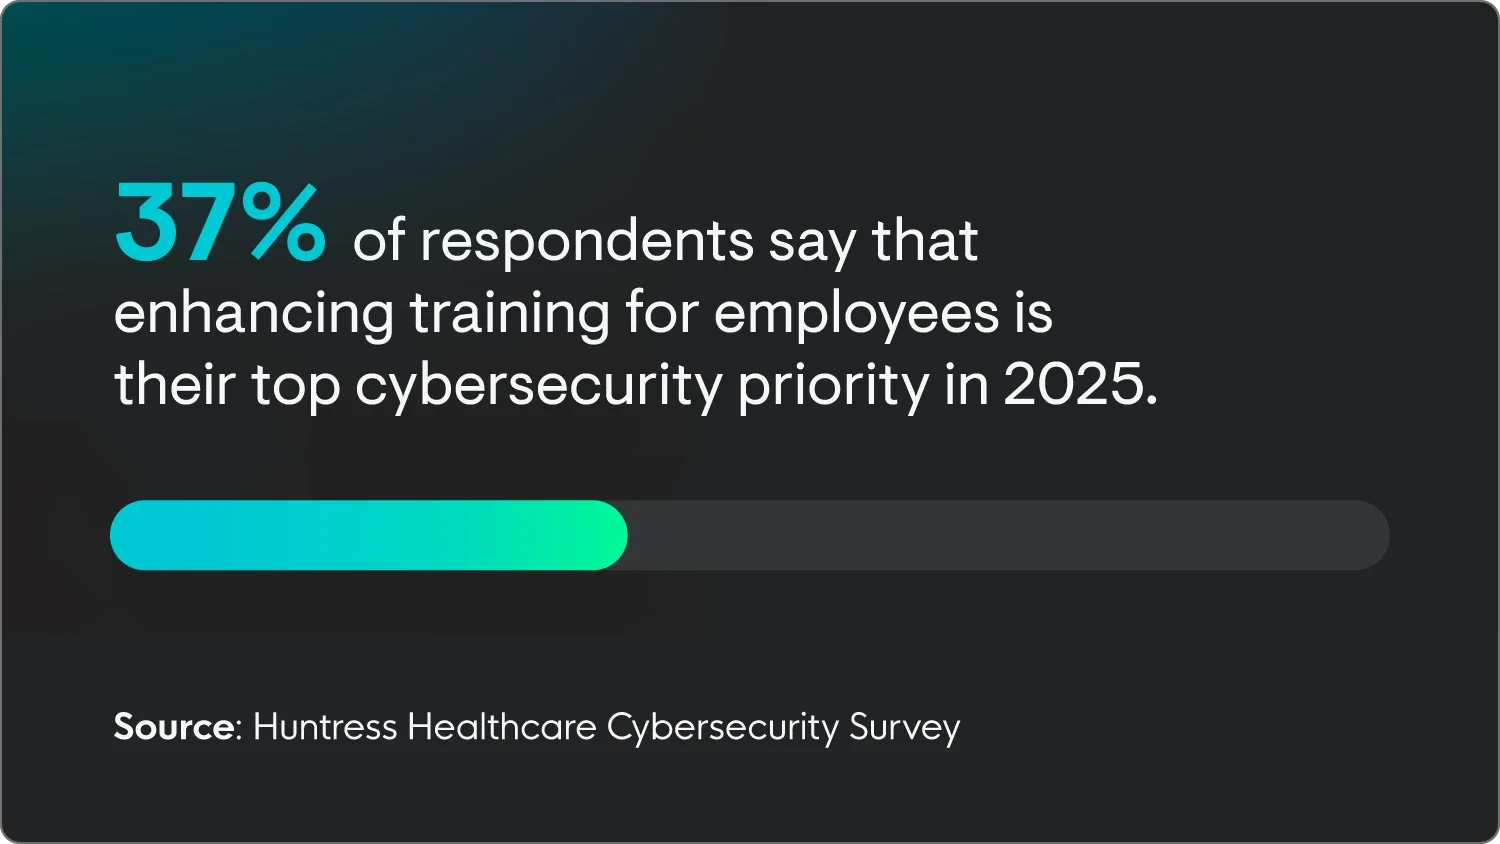
Aproximadamente dos tercios (66%) de los encuestados completan capacitación en ciberseguridad al menos cada seis meses, y la mayoría de los encuestados (37%) dice que mejorar el security awareness training para los empleados es su principal prioridad en 2025. Este énfasis en la capacitación frecuente subraya el reconocimiento creciente del riesgo significativo que representa el error humano para no cumplir con los estándares requeridos para garantizar la ciberseguridad en el sector salud.
“Primero, para usar un viejo dicho, ‘confía pero verifica’. El phishing frecuentemente se aprovecha del deseo de las personas de ser útiles y de generar una sensación de urgencia. Cuando el contenido de un correo electrónico o mensaje de texto parece extraño, el destinatario siempre debería verificar con el remitente por medios directos (mensajería instantánea, llamada telefónica, cara a cara)”, dice Black.
“Segundo, hay que tener cuidado con los registros físicos. El fax sigue siendo una práctica rutinaria en las organizaciones de salud y es una vía común para la divulgación no autorizada de información de salud protegida (PHI). Los empleados deben tener cuidado al enviar y recibir PHI, verificando la información del destinatario y retirando con prontitud cualquier registro físico una vez recibido.”
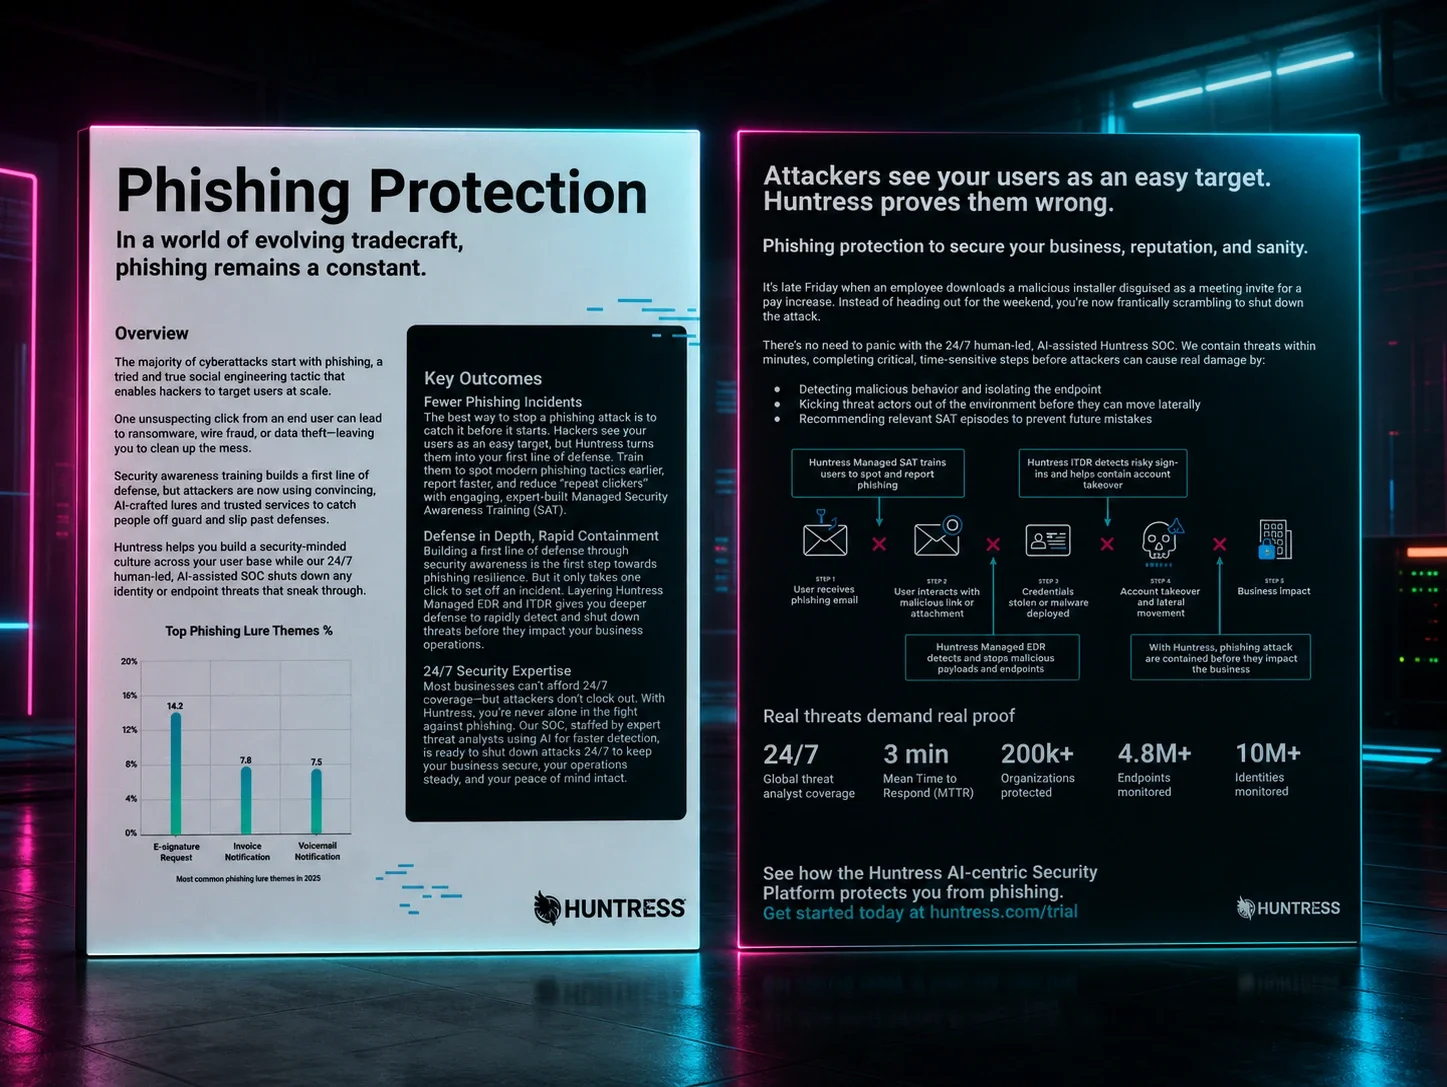
Empodera a tus empleados hoy mismo con Managed Security Awareness Training.
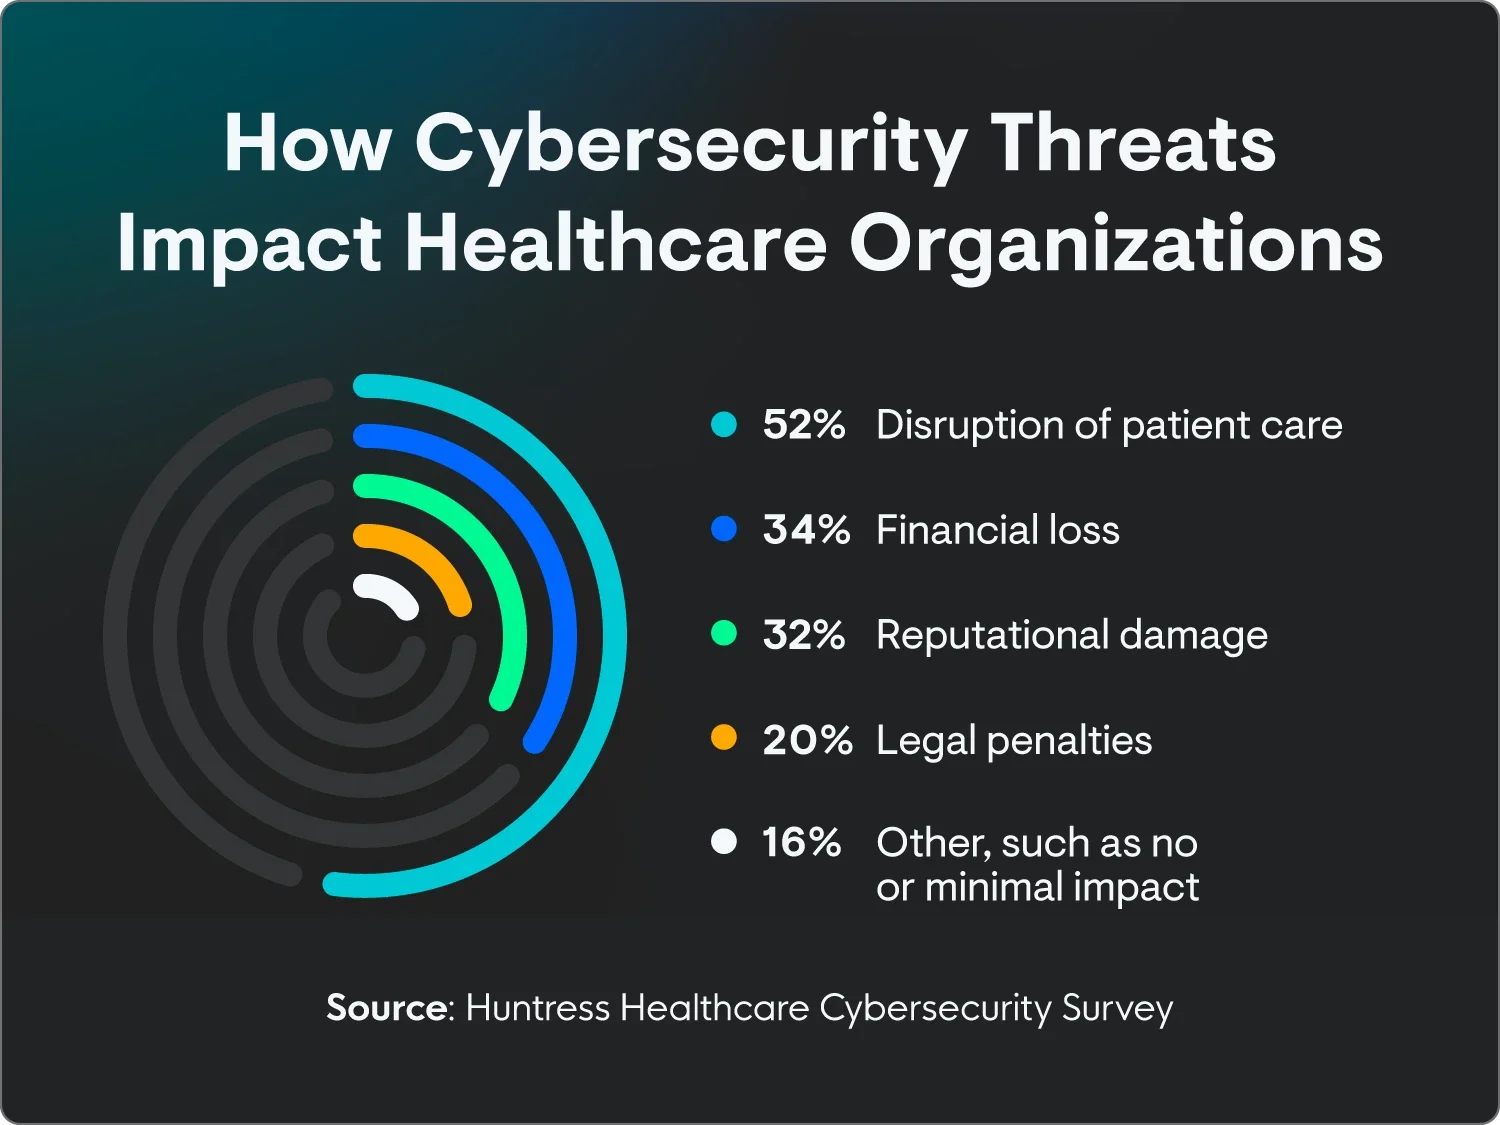
La interrupción de la atención al paciente es la mayor consecuencia de las ciberamenazas
La mayoría de los profesionales de TI del sector salud (52%) dice que el impacto más importante de las ciberamenazas en su organización es la interrupción de la atención al paciente. Incluso algo tan simple como un Wi-Fi lento puede afectar la rapidez y eficacia con la que los pacientes reciben atención. Imagina los efectos de un ataque a gran escala en el que se vulneran datos y se bloquean programas.
Otros impactos incluyen:
- Pérdida financiera (34%)
- Daño a la reputación (32%)
- Sanciones legales (20%)
- Otro, como ningún impacto o impacto mínimo (16%)
No es solo un inconveniente: estos ataques pueden tener consecuencias de vida o muerte. Las investigaciones muestran que los ciberataques en el sector salud pueden hacer que los pacientes deban ser derivados a otro centro, poniendo en riesgo la calidad de su atención, o incluso que no reciban atención médica urgente a tiempo. Los ataques de ransomware pueden tensionar todo el sistema de salud, dificultando el acceso a la información del paciente o la administración de la atención necesaria.
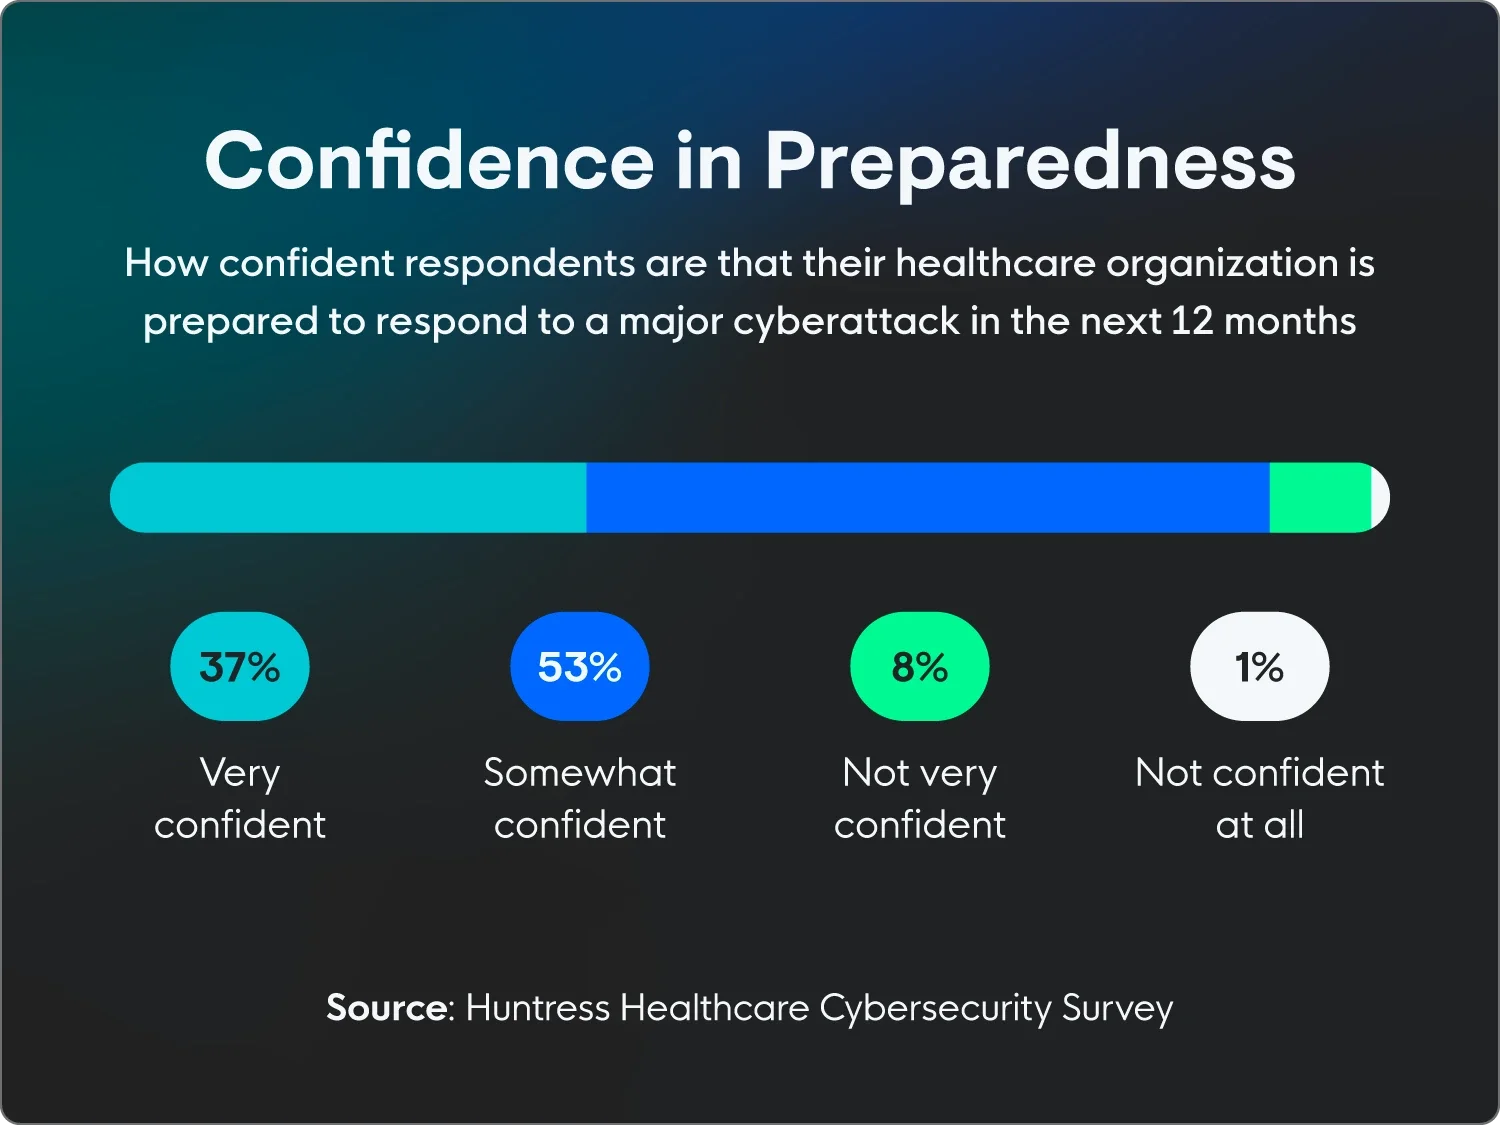
El 90% está al menos algo seguro de su preparación ante un ciberataque
Al preguntarles qué tan seguros están sobre la preparación de su organización para responder a un ciberataque grave en los próximos 12 meses, el 37% de los encuestados dijo estar muy seguro, mientras que el 53% dijo estar algo seguro.
Por otro lado, el 8% no está muy seguro, mientras que un pequeño 1% no está nada seguro. A continuación, profundizaremos en los desafíos que enfrentan las organizaciones de salud, ya que lidian con una amplia gama de problemas. Aunque algunos son comunes en todas las industrias, como la IA y la privacidad de los datos, otros son exclusivos del sector salud, como los problemas de cumplimiento normativo y las restricciones presupuestarias extremas.
Casi la mitad dice que mantenerse al día con las amenazas en evolución es el mayor desafío
¿Cuál es la principal preocupación de los profesionales de TI del sector salud para los próximos años? No es la IA ni las preocupaciones presupuestarias, o al menos no exclusivamente, sino la evolución general del panorama de amenazas.
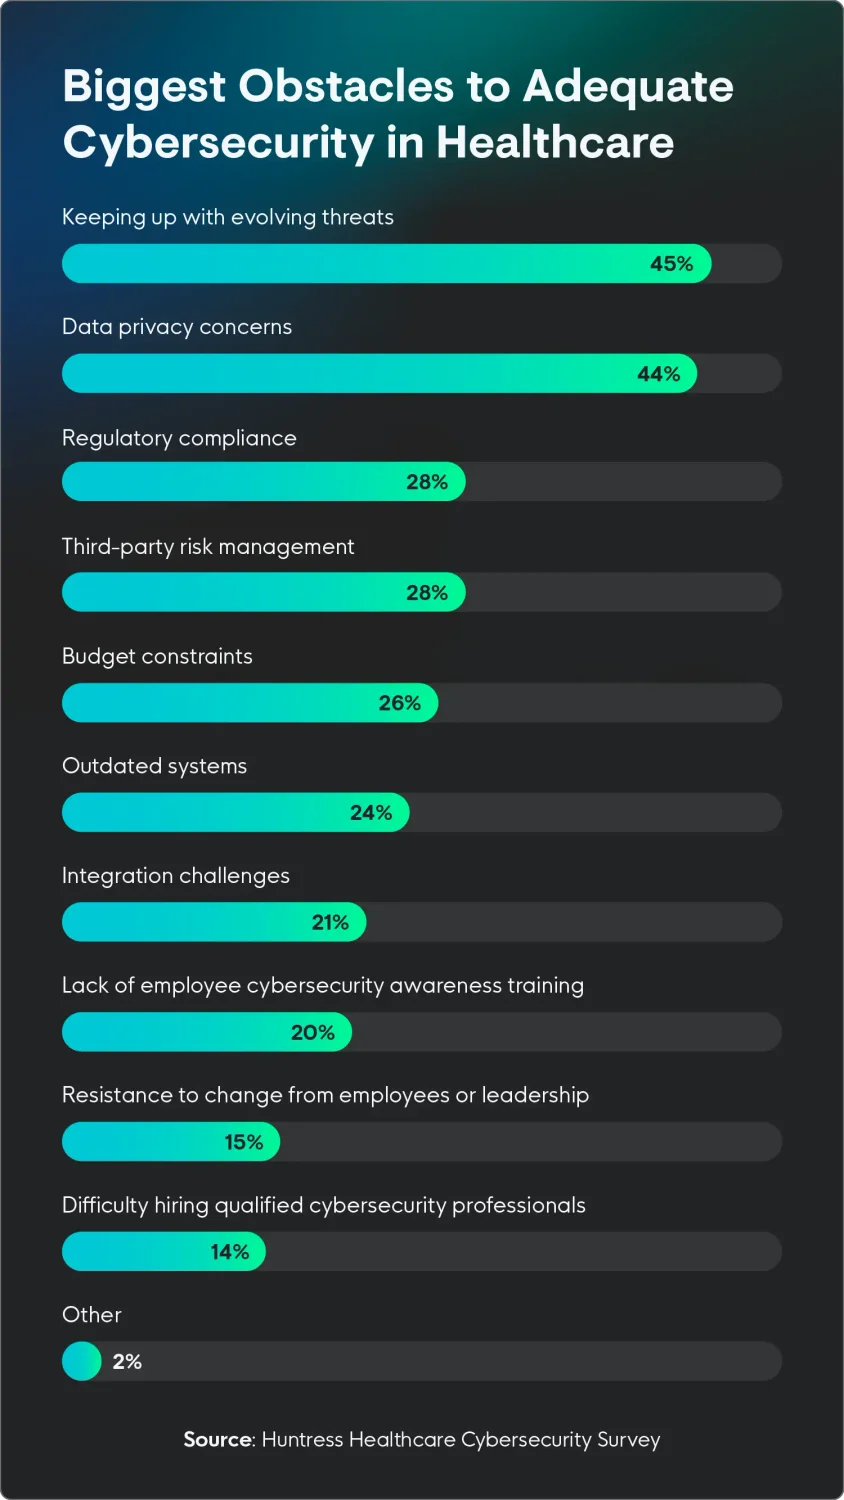
Al preguntarles sobre los mayores desafíos que enfrentan sus organizaciones para implementar y mantener medidas de ciberseguridad eficaces, los encuestados dijeron que mantenerse al día con las amenazas en evolución (45%) y las preocupaciones sobre la privacidad de los datos (44%) son las principales.
“Varias de las brechas más grandes de la última década se debieron a que las organizaciones no implementaron controles de seguridad básicos. En el caso de Change Healthcare, fue la falta de MFA en un servidor Citrix. En el caso de Equifax, fue un servidor Apache sin parches,” dice Black. “Las organizaciones deben asegurarse de aplicar lo básico. Lo que antes se llamaba ‘mejores prácticas’ ahora debería llamarse ‘prácticas comunes’.”
“En resumen, las organizaciones deben asegurarse de que la MFA esté habilitada en todas las plataformas externas, que exista y se siga un programa de gestión de vulnerabilidades, que se implementen prácticas de segmentación de redes (especialmente para equipos heredados y dispositivos IoT), y que el ‘privilegio mínimo’ se aplique en todas las cuentas de usuarios y aplicaciones,” explica Black.
Otros desafíos que enfrentan las organizaciones de salud incluyeron:
- Cumplimiento normativo y gestión de riesgos de terceros (28% cada uno)
- Restricciones presupuestarias (26%)
- Sistemas obsoletos (24%)
Cómo mejorar la ciberseguridad en el sector salud
Las organizaciones de salud son cada vez más vulnerables a los ciberataques porque los datos de los pacientes son sensibles y los dispositivos y sistemas médicos están interconectados. Para proteger la privacidad de los pacientes y garantizar la continuidad de la atención, es esencial contar con medidas de ciberseguridad sólidas.
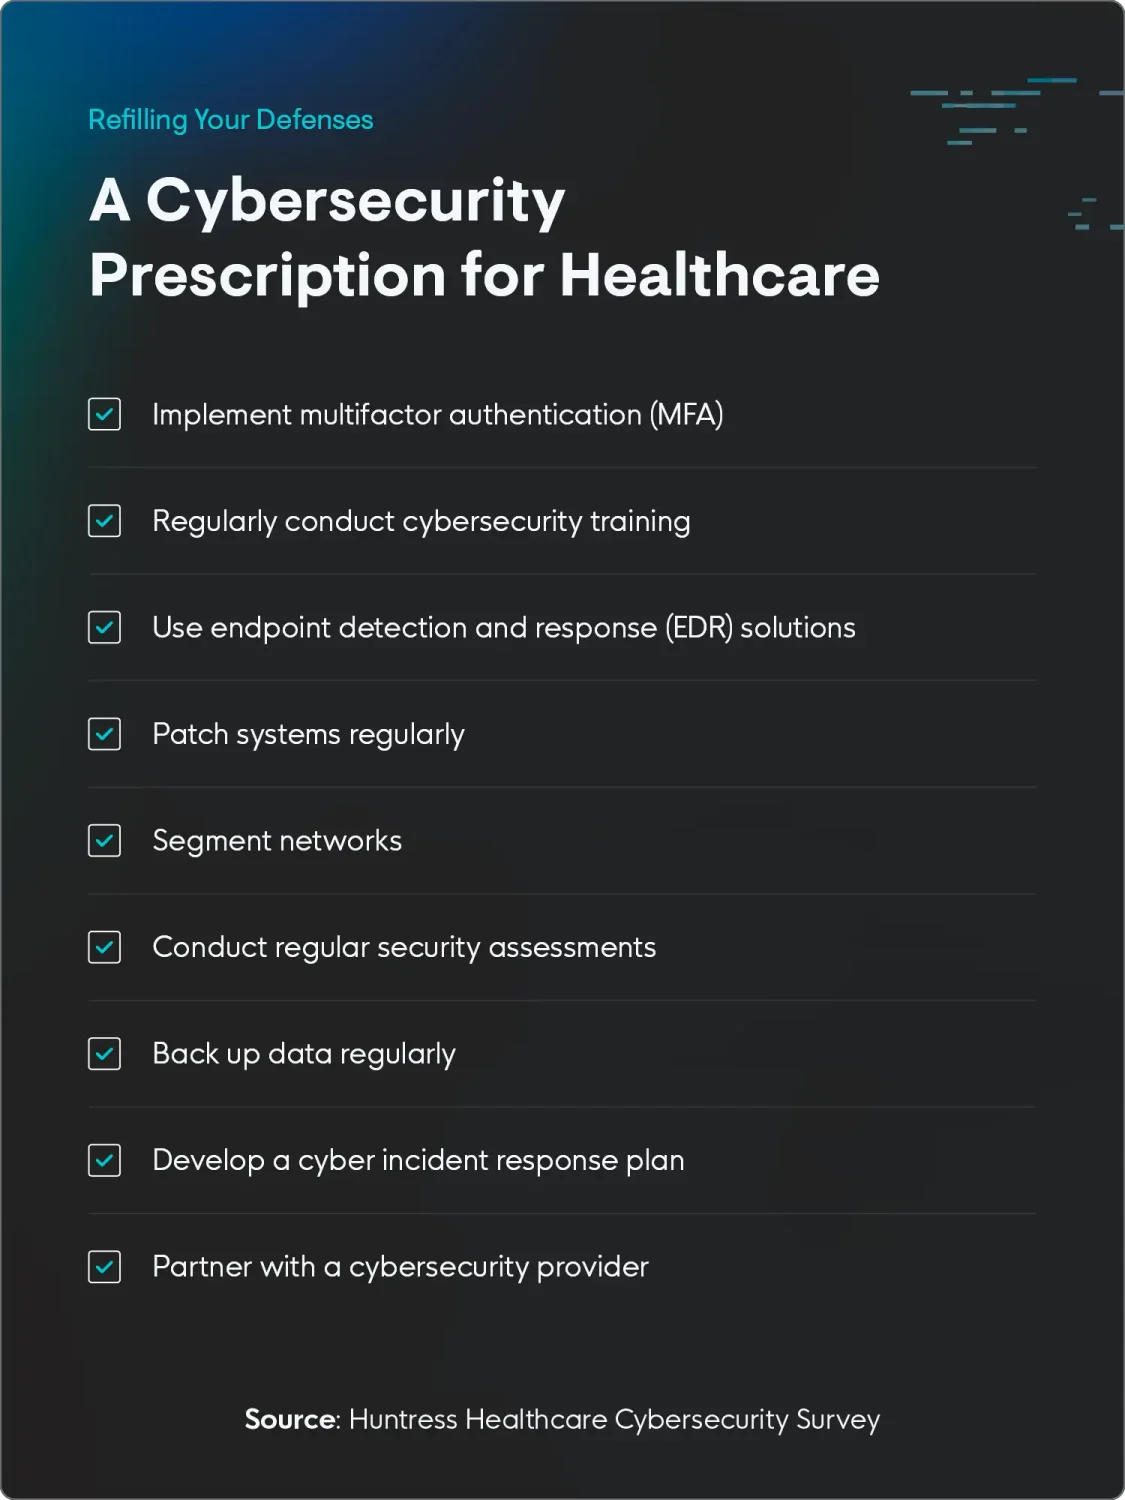
Aquí tienes algunas formas de proteger tu organización de salud:
- Implementa la autenticación multifactor (MFA): la MFA pide a los usuarios proporcionar dos o más factores de autenticación, lo que hace mucho más difícil que los actores de amenazas obtengan acceso no autorizado a cuentas y sistemas.
- Realiza regularmente capacitación en ciberseguridad: educa a los empleados sobre las amenazas cibernéticas más comunes y cómo protegerse. Esta capacitación debe cubrir temas como la gestión de contraseñas, las prácticas de navegación segura y cómo reportar actividad sospechosa.
- Usa soluciones de detección y respuesta para endpoints (EDR): las soluciones EDR monitorean los endpoints en busca de señales de actividad maliciosa y pueden actuar automáticamente para mitigar amenazas. Esto ayuda a detectar y responder a los ataques rápidamente, reduciendo el daño potencial.
- Aplica parches a los sistemas regularmente: los actores de amenazas suelen explotar vulnerabilidades de software, por lo que es importante mantener todos los sistemas, incluidos los sistemas operativos, las aplicaciones y los dispositivos médicos, con los parches de seguridad más recientes.
- Segmenta las redes: dividir la red en segmentos más pequeños puede ayudar a reducir la superficie de ataque y limitar la propagación de malware en caso de una vulneración. Esto también puede facilitar la identificación y el aislamiento de los dispositivos infectados.
- Realiza evaluaciones de seguridad regulares: las evaluaciones de seguridad regulares pueden ayudar a prevenir ataques y asegurar que tus medidas de seguridad estén actualizadas al identificar posibles vulnerabilidades.
- Respalda los datos regularmente: los respaldos de datos regulares pueden ayudar a minimizar el impacto de un ataque de ransomware u otro evento de pérdida de datos. Los respaldos deben almacenarse de forma segura y probarse regularmente.
- Desarrolla un plan de respuesta a incidentes: describe los pasos para contener un ciberataque, mitigar el daño y recuperarte del incidente.
- Asóciate con un proveedor de ciberseguridad: asóciate con un proveedor de ciberseguridad confiable (¡como Huntress!) para ayudarte a implementar y gestionar tus medidas de seguridad. Estos proveedores pueden darte acceso a experiencia y recursos que tal vez no tengas internamente.
Protege a tu organización de atención médica de las amenazas en evolución
Si bien ha habido cierto progreso en la capacitación y concientización sobre ciberseguridad en el sector de la salud, sigue siendo una batalla cuesta arriba. El panorama de amenazas en constante evolución y la creciente preocupación por la privacidad de los datos y las presiones regulatorias exigen un enfoque multifacético.
“Trata la ciberseguridad como una extensión del cuidado del paciente”, dice Black. “Proteger los registros de salud confidenciales debería recibir una importancia similar a la atención física y mental que se le brinda a un paciente”.
Enfócate en la atención médica, no en la salud del sitio, con la solución de Huntress para el sector salud.
Metodología
La encuesta a 517 profesionales de TI del sector de la salud en EE. UU., de 25 años o más, fue realizada a través de Centiment Audience para Huntress entre el 27 de enero y el 5 de febrero de 2025. Los datos no están ponderados, y el margen de error es de aproximadamente +/-3% para la muestra total, con un nivel de confianza del 95%.