

¡Esperamos que todos nuestros lectores canadienses hayan disfrutado el Día de Canadá! Ahora que vuelves a la rutina después de ese día libre que (esperamos) fue relajante, hablemos del tema favorito de todos: el phishing, o más específicamente, ¡el phishing canadiense!
No es ninguna sorpresa que los ataques de phishing funcionen mejor cuando se sienten familiares. Entonces, si quieres que tus campañas de phishing simulado sean exitosas, debes seguir ese mismo manual.
El objetivo de las campañas de phishing simulado es identificar riesgos en un entorno seguro y controlado, para que puedas orientar a los usuarios a evitar un compromiso antes de que se enfrenten al caso real. Pero eso solo funciona cuando el usuario realmente interactúa con el correo. La clave para lograr esa interacción es usar un "anzuelo" convincente, la parte del correo que capta la atención del usuario y lo lleva a interactuar. Aquí es donde la familiaridad juega un papel tan importante: los usuarios tienen más probabilidades de interactuar con correos relacionados con cosas que ya conocen.
Los atacantes lo saben y lo usan a su favor. En lugar de crear anzuelos genéricos y comunes, la IA les ha permitido crear correos hiperrelevantes a gran escala. Ahora pueden apuntar a tus usuarios, sin importar en qué parte del mundo estén, con correos que se parecen a los negocios y organizaciones familiares que ven a diario.
Con el objetivo de hacer que Managed Phishing sea más eficaz para nuestros usuarios en todo el mundo, ¡estamos expandiendo nuestras campañas localizadas de Managed Phishing (que ya incluyen EE. UU., Reino Unido y Australia) a Canadá!
A partir de hoy, Huntress Managed SAT comenzará a entregar simulaciones de phishing adaptadas para los usuarios de Canadá.
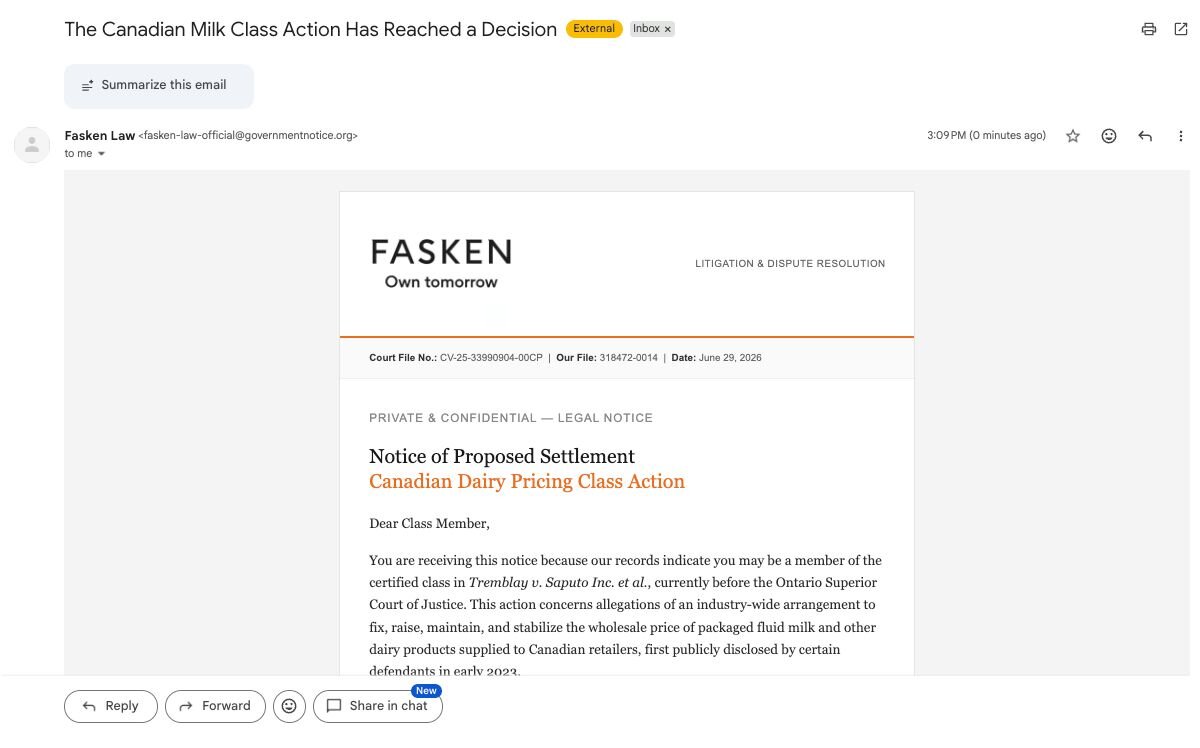
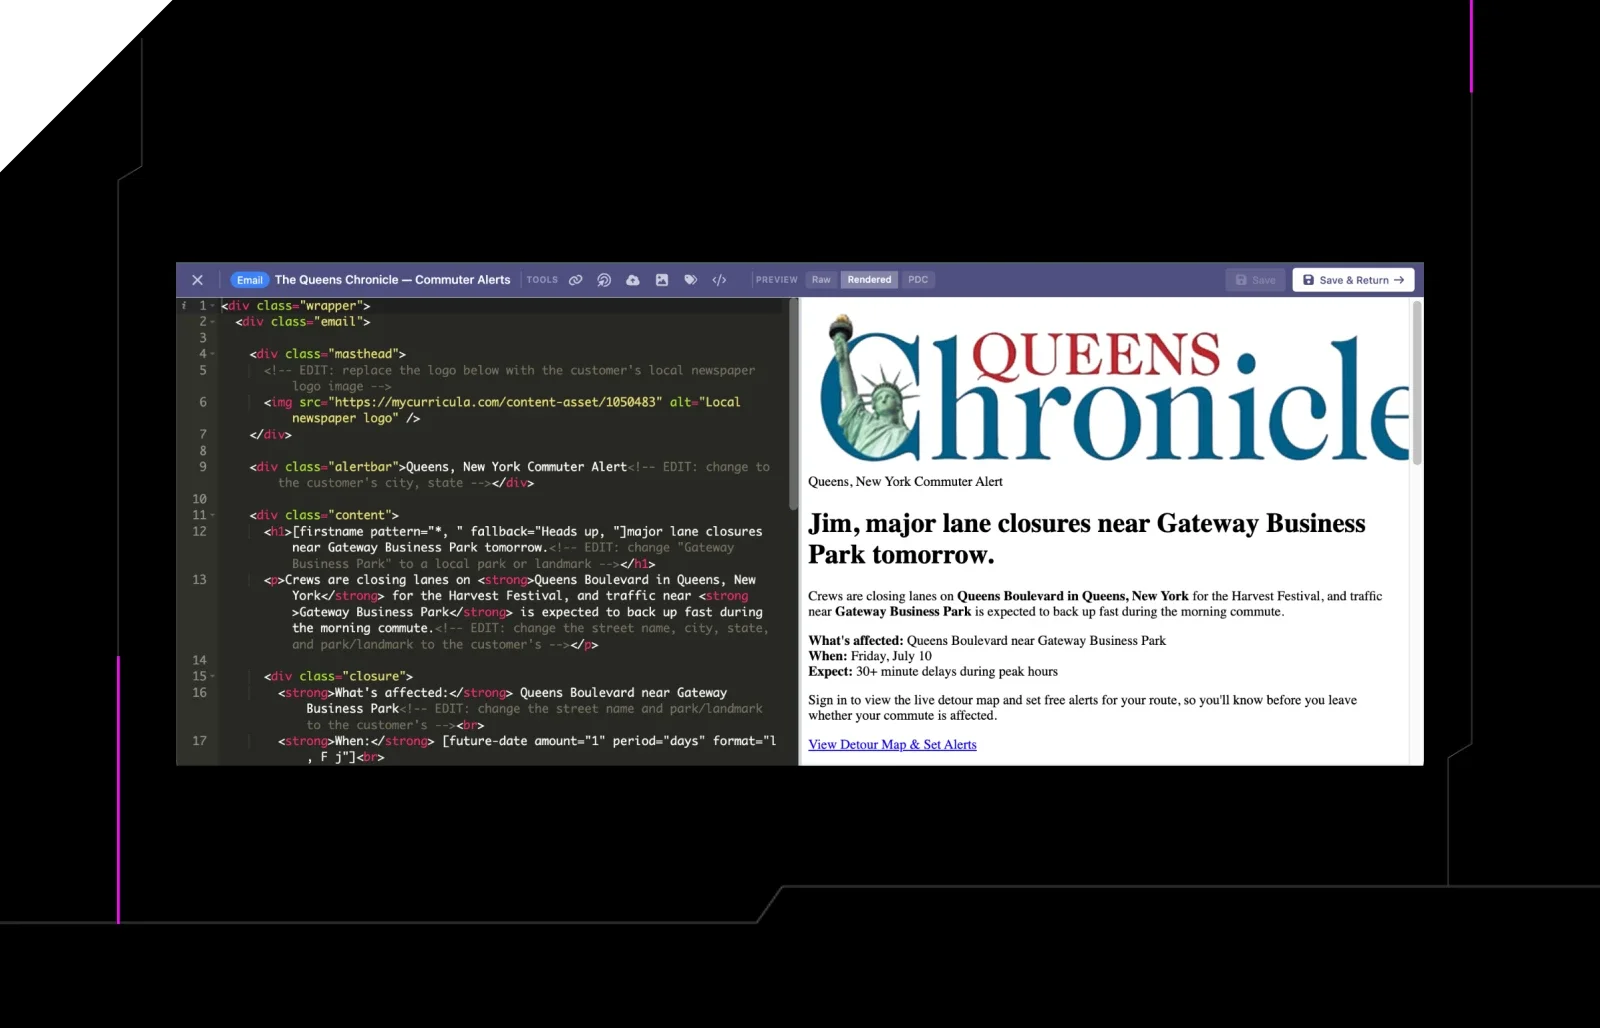
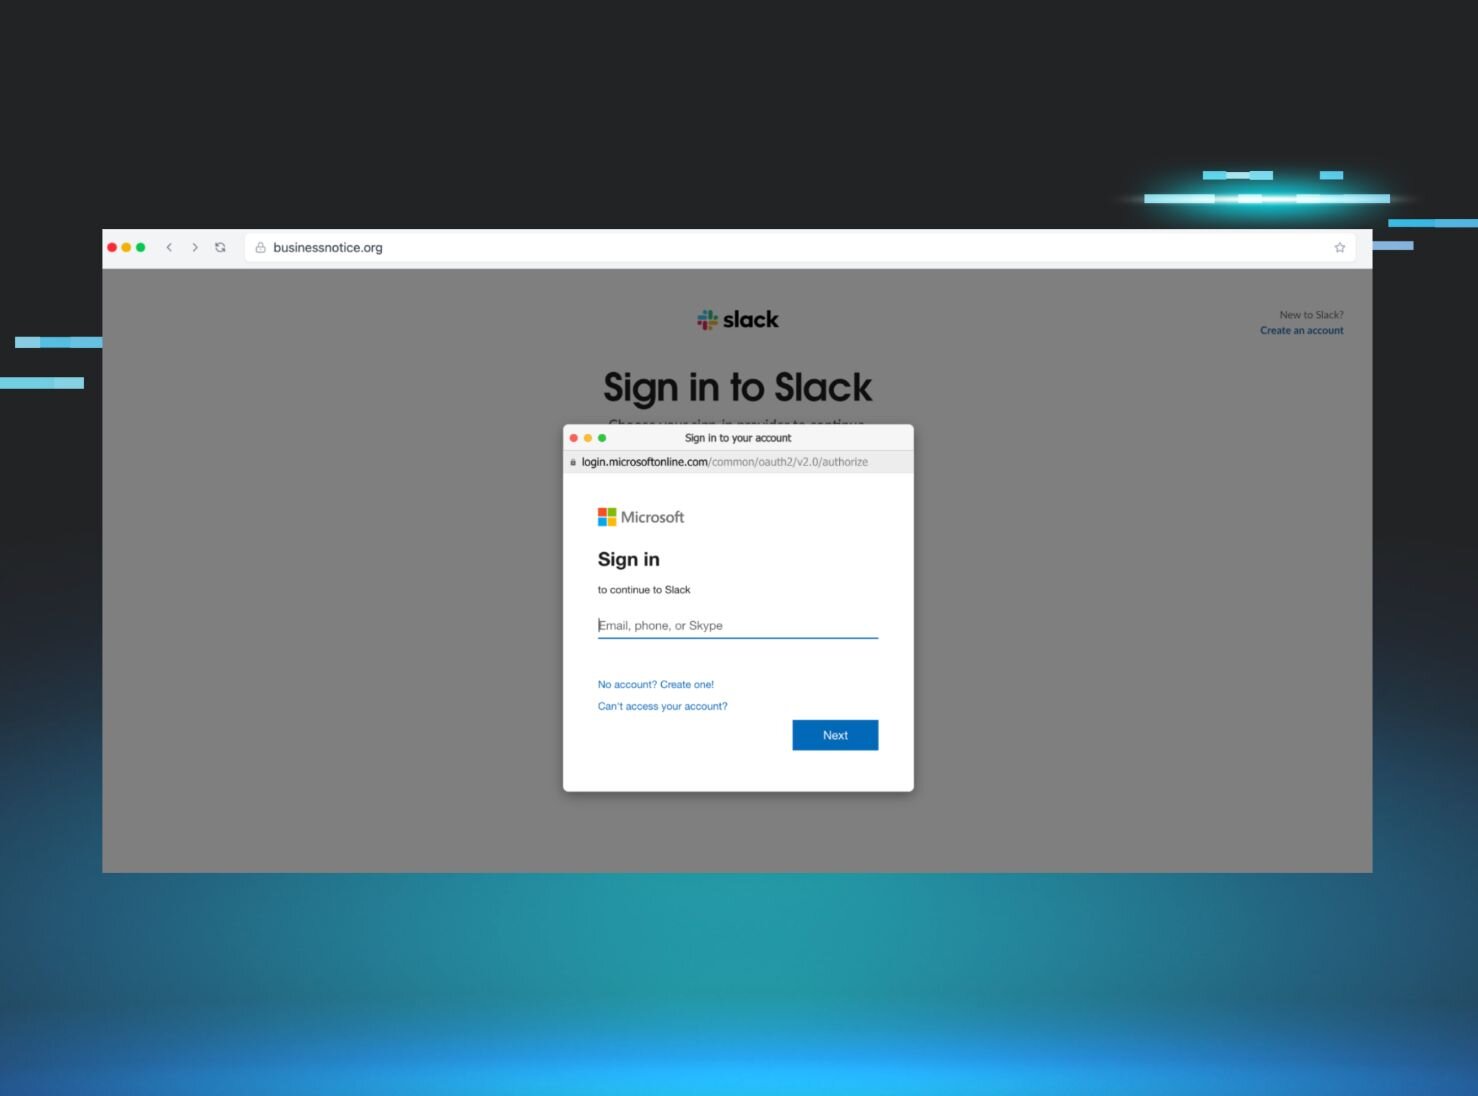
Figura 1: Managed Phishing ahora incluirá escenarios más relevantes para los usuarios canadienses.
Con Managed Phishing localizado para usuarios canadienses, Huntress Managed SAT ahora enviará simulaciones de phishing en inglés creadas en torno a marcas y escenarios relevantes para Canadá. Eso puede incluir ejemplos relacionados con nombres que los usuarios canadienses conocen bien, como Tim Hortons o Interac, en lugar de depender solo de referencias centradas en EE. UU.
Las amenazas globales no van a desaparecer. Los usuarios seguirán recibiendo escenarios que reflejan tendencias crecientes o amenazas emergentes cuyo impacto se siente a escala global, como nuestros escenarios de ClickFix o Fake Zoom Deepfake.
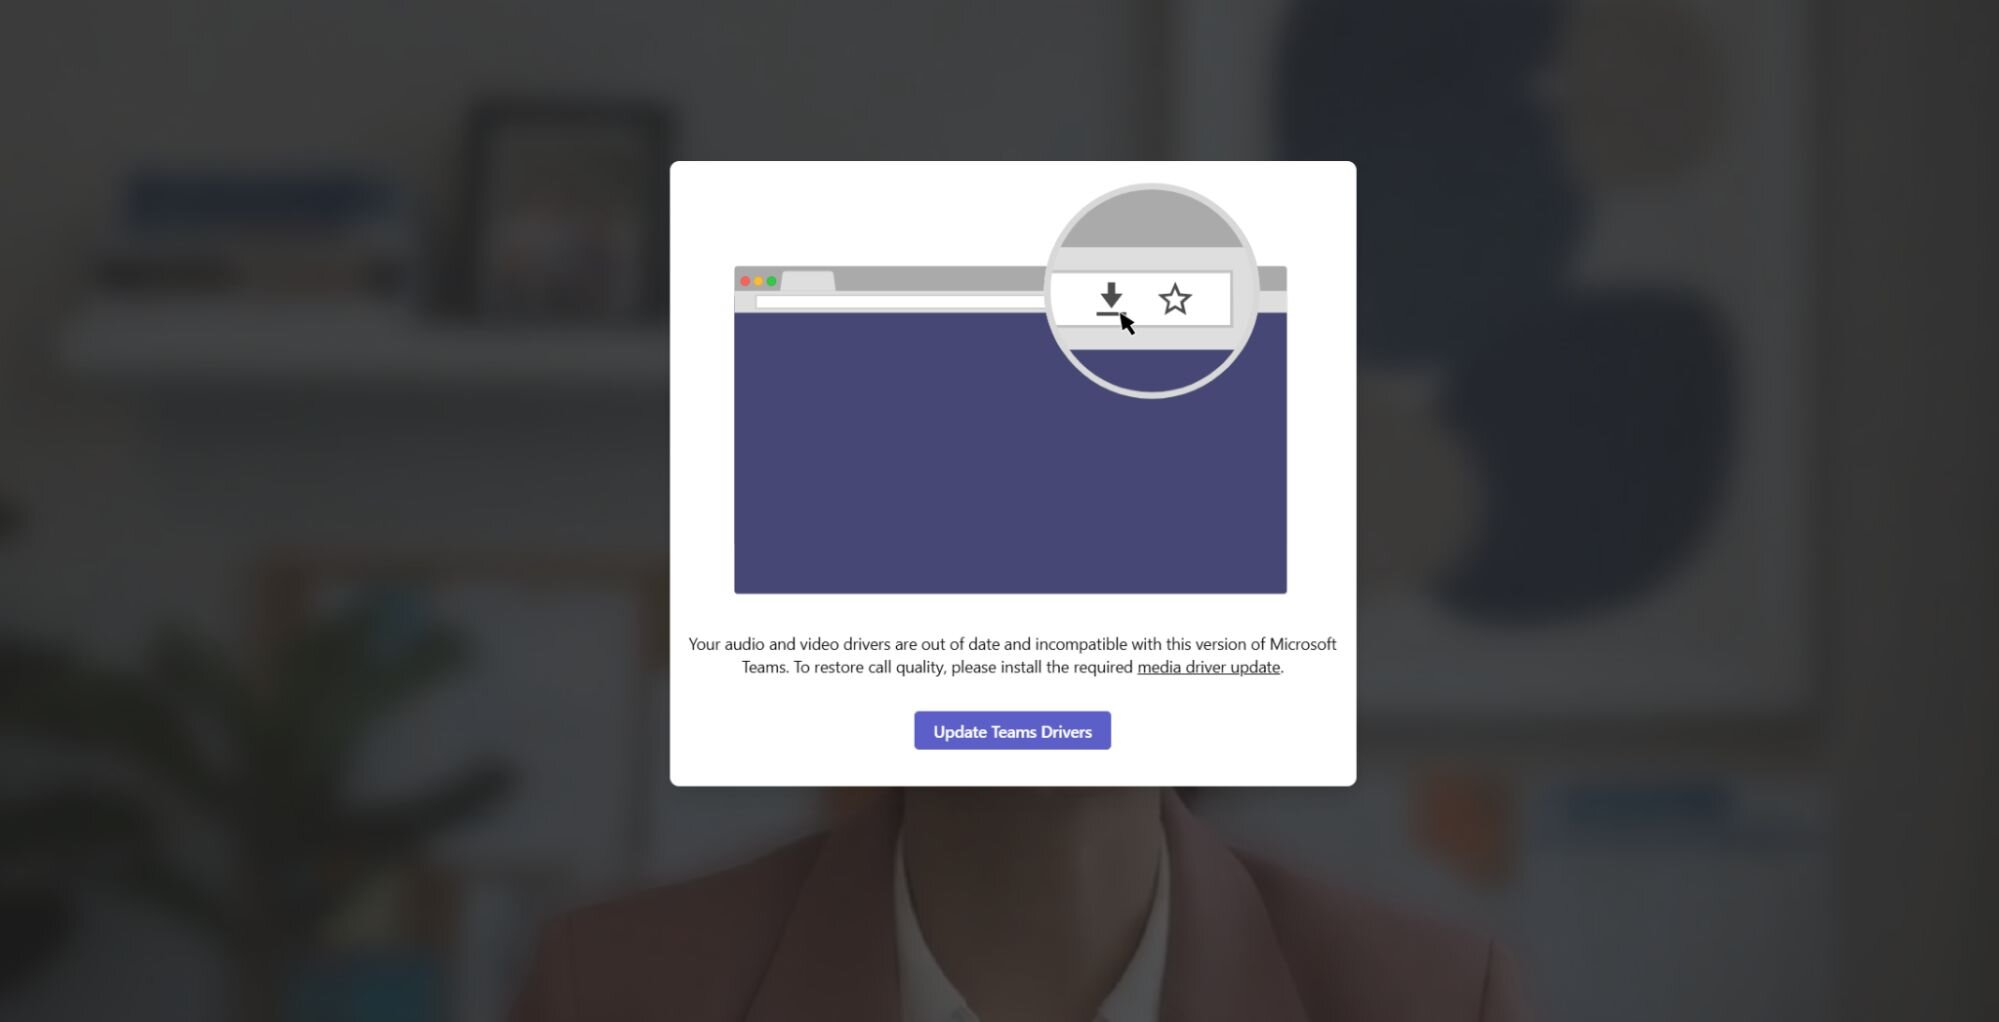
Figura 2: El phishing con deepfake es una táctica que nuestro SOC está viendo en el mundo real. Este escenario incluye una videollamada falsa con un asistente deepfake. La acción comprometedora es descargar un paquete malicioso disfrazado de actualización de controlador.
Mientras el phishing se vuelve más dirigido, más convincente y más local, tu security awareness training necesita mantenerse al día. Al traer Managed Phishing localizado a Canadá, tus usuarios reciben una capacitación que se siente más relevante y más eficaz contra las amenazas que realmente enfrentan.
Si tienes usuarios en Canadá, inscríbelos en Managed Phishing para fortalecer tu resiliencia contra el phishing, sin asumir el trabajo de crearlo y gestionarlo tú mismo.