

Pasa todo el tiempo en los ataques de Compromiso del correo electrónico empresarial (BEC): alguien del departamento de finanzas recibe un correo de factura que parece venir de un proveedor con el que trabaja todos los días. El logo es correcto, el tono coincide y el monto se acerca a lo que esperaría pagar. Parece un correo de proveedor tan rutinario que no lo piensan dos veces antes de transferir el dinero. Este es el tipo de correo que pasa desapercibido incluso para empleados que creen saber identificar el phishing.
Con Security Awareness Training, el objetivo es cambiar el comportamiento de los usuarios para que estén siempre atentos y vigilando amenazas, sin importar qué tan familiar o rutinario parezca algo. Una de las mejores formas de generar esa vigilancia contra este tipo de amenazas es con escenarios de phishing específicos para tu organización, por eso nos emociona presentar Custom HTML for Custom Phishing.
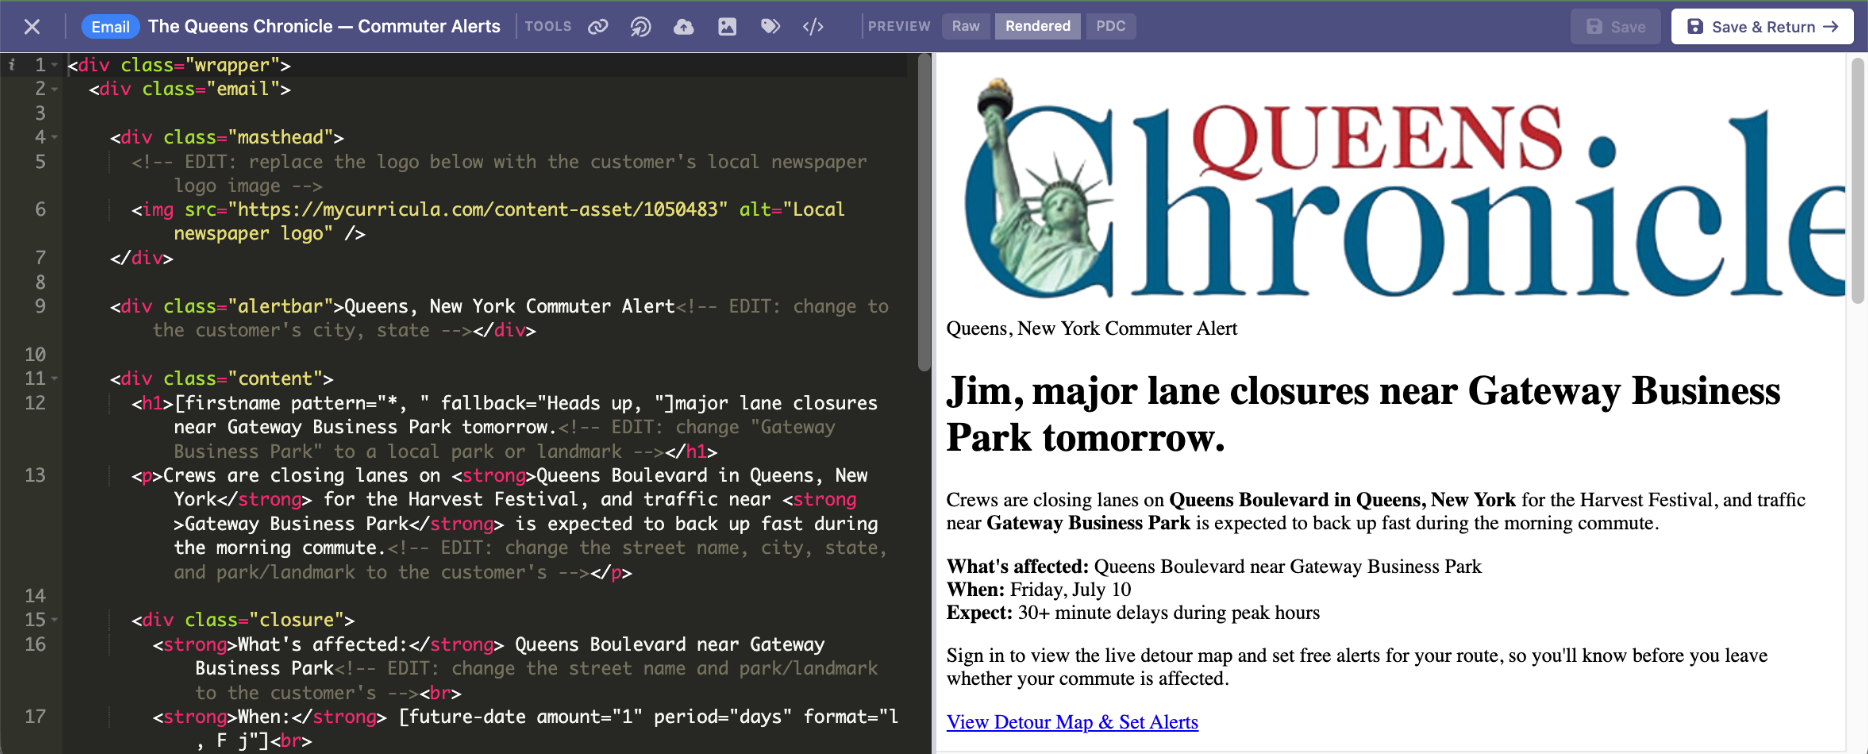
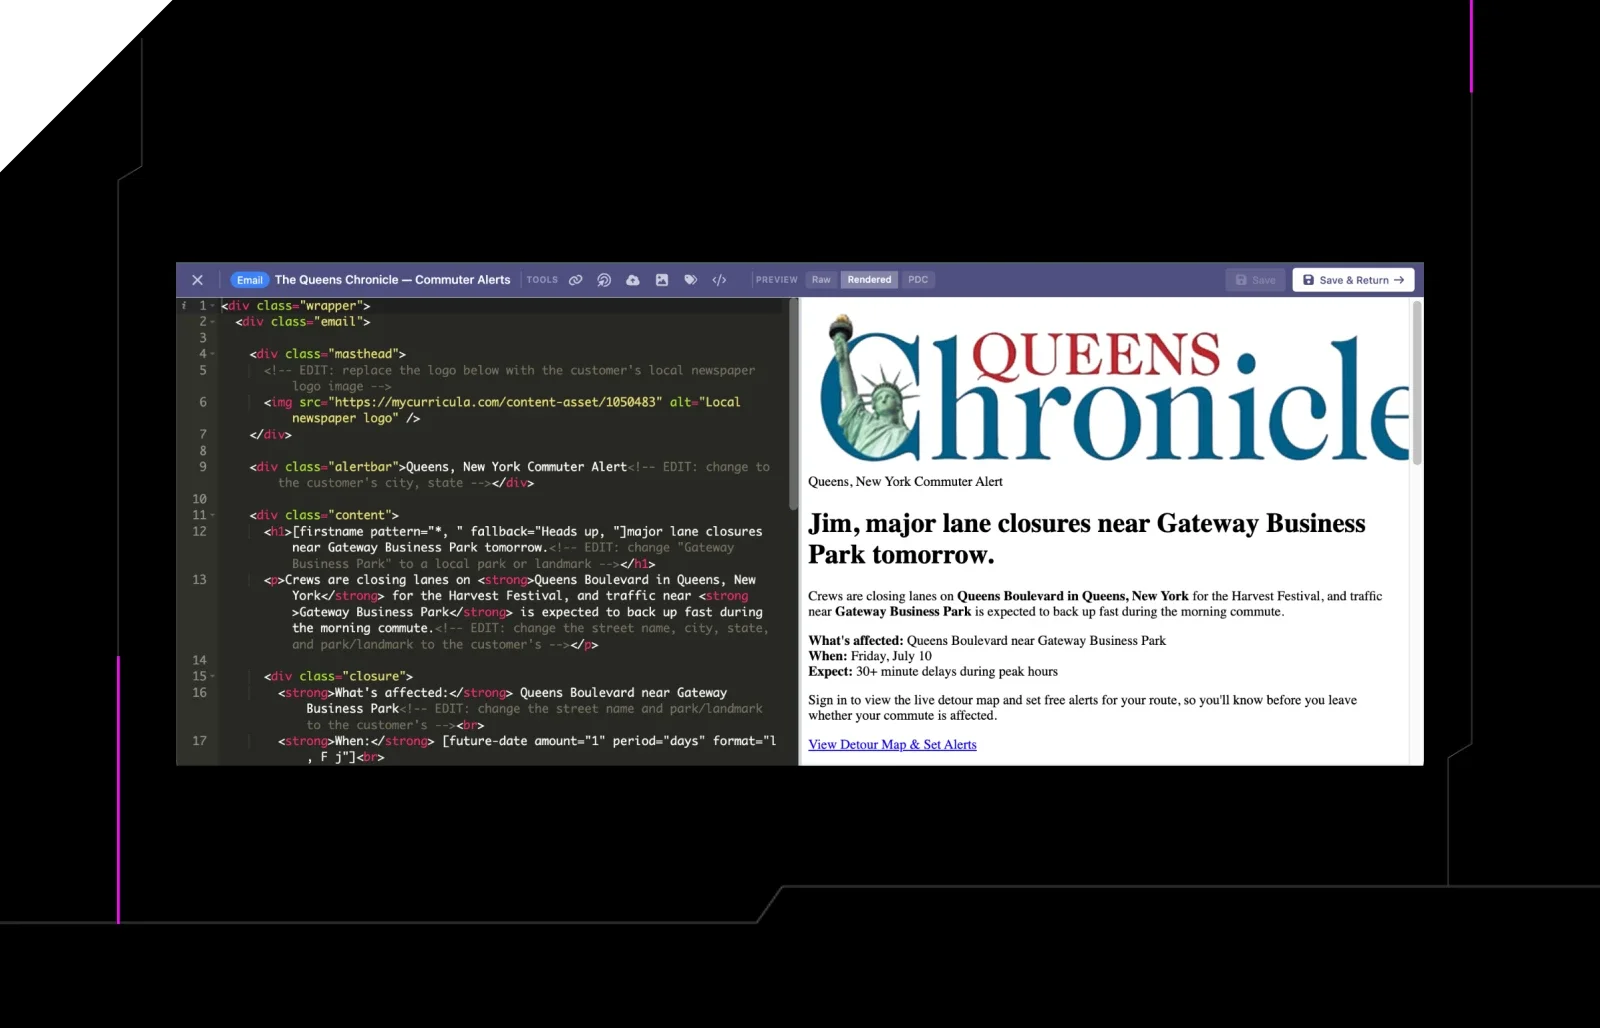
Custom HTML for Custom Phishing facilita crear escenarios altamente personalizados según el contexto específico de tu organización.
Custom HTML for Custom Phishing: trabaja directamente con tus propios factores de riesgo
Custom HTML for Custom Phishing permite a los administradores de Managed SAT involucrarse más y personalizar sus escenarios de phishing. Les da un editor HTML directo dentro del creador de escenarios de phishing, para que puedan construir un correo de phishing desde cero en lugar de elegir una plantilla fija. Los equipos pueden igualar los proveedores, herramientas y estilo de comunicación exactos dentro de su propia organización, hasta en los logos, los asuntos y el tono.
Incluso pueden recrear un escenario de phishing real que hayan visto dentro de su organización. Pero no te preocupes, cada escenario personalizado pasa por el saneamiento de enlaces de Huntress, así que nadie puede usarlo, accidental o maliciosamente, para hacer phishing a tu propia gente.
Primeros éxitos
Tenemos socios y clientes bastante ingeniosos que ya están teniendo éxito con sus propios escenarios de phishing personalizados.
Un cliente de servicios financieros construyó un escenario que imitaba solicitudes internas de soporte de TI, igualando el tono exacto que usa su mesa de ayuda.
Un cliente del sector salud tomó un rumbo distinto, diseñando una falsa actualización del portal de un proveedor imitando a un proveedor con el que su personal trata cada semana
Un cliente de manufactura recreó una alerta operativa con el formato de los avisos que envían sus propias instalaciones.
Estos escenarios de phishing resultan convincentes porque sus equipos conocen su propio entorno mejor que nadie, y al construirlos, van cambiando el comportamiento de los usuarios para que se mantengan alerta ante cualquier correo que reciban.
Crea los tuyos, pero no te saltes Managed Phishing
Vale la pena crear tus propios escenarios. Le enseña a quien aprende algo concreto: qué tan dirigido y específico podría ser un intento real de phishing contra su empresa. Pero es igual de importante, quizás más, seguir usando Huntress Managed Phishing en paralelo.
Los escenarios de Managed Phishing se crean y seleccionan cada mes por nuestros expertos en seguridad e ingeniería social, usando datos reales extraídos directamente del Centro de Operaciones de Seguridad de Huntress (SOC). Son convincentes, eficaces y, lo más importante, actuales con lo que los atacantes están haciendo en este momento.
Aquí están las cifras para ponerlo en perspectiva:
Los escenarios HTML personalizados con mejor desempeño tuvieron tasas impresionantes de clic a compromiso de entre 10% y 20%
Los escenarios de Huntress Managed alcanzan en promedio 25% o más
Nuestro nuevo escenario de Deepfake Meeting Invite, construido en torno a una táctica emergente que ya aparece en ataques reales, alcanzó una tasa de clic a compromiso del 33%
Un escenario reciente de Managed Phishing fue más lejos: una tasa de clic a compromiso del 65% entre los cientos de miles de usuarios que alcanzó.
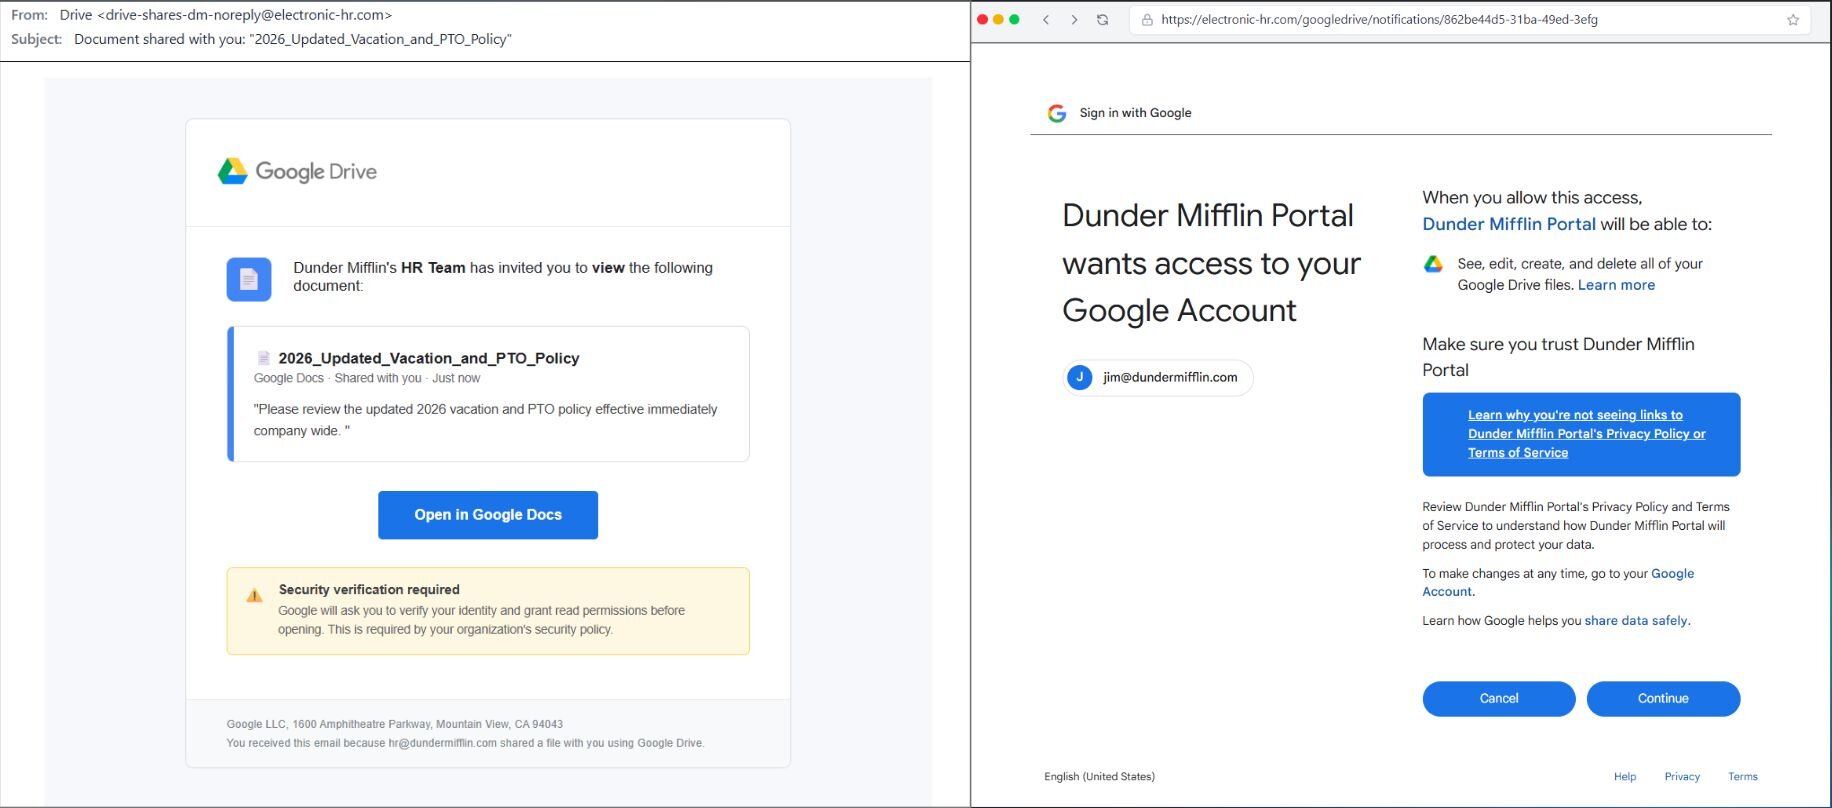
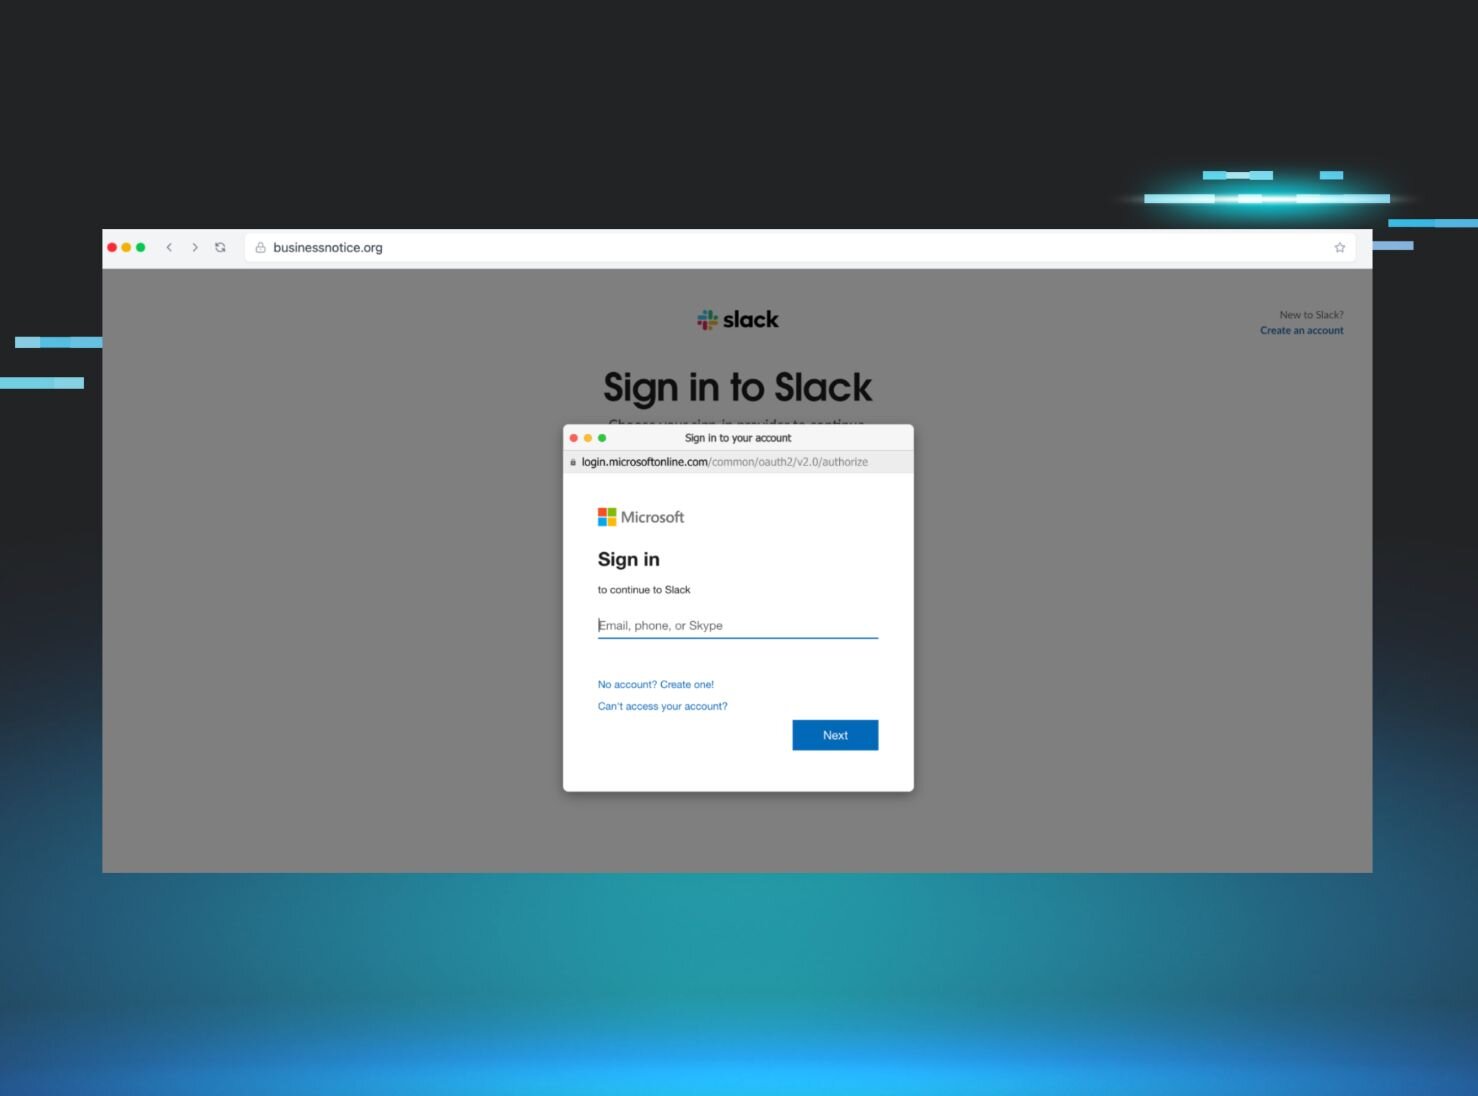
Este escenario de invitación a un documento de Google Drive logró una tasa de clic a compromiso del 65%.
Entonces, aunque personalizar los escenarios de phishing según tu propio entorno es importante, combinarlos con escenarios creados por nuestro equipo de expertos en seguridad es una decisión obvia. No solo estos escenarios se basan en lo que ve nuestro SOC en primera línea, sino que también exponen brechas en la conciencia de seguridad de tu equipo y brindan oportunidades de aprendizaje frente a las amenazas que es más probable que enfrenten.
Empieza a crear tus propios escenarios de phishing personalizados
Custom HTML for Custom Phishing ya está disponible en Huntress Managed SAT. Combínalo con Managed Phishing y tu equipo tendrá ambas caras de la misma moneda: escenarios creados en torno a tu riesgo específico y escenarios creados en torno a lo que realmente está pasando en el mundo real en este momento.
Inicia tu prueba gratuita para crear hoy mismo tu primer escenario personalizado.