

A todos nos encanta un buen truco de vida, ¿cierto? He descubierto que uno de esos trucos para quienes trabajan en ciberseguridad es el Marco de Ciberseguridad del NIST.
Cuando el Instituto Nacional de Estándares y Tecnología (NIST) publicó por primera vez su marco de ciberseguridad (ahora conocido como el NIST CSF) en 2014, se le consideró como el “estándar de oro” para que las organizaciones organizaran y mejoraran su programa de ciberseguridad. Muchos eligen emular el NIST CSF porque es el más simple de implementar y seguir. Pero que la oración anterior no te engañe. El NIST CSF también es complejo cuando realmente te adentras en los detalles.
Si bien el marco de ciberseguridad del NIST cumple varios propósitos, su objetivo principal es reducir el riesgo de ciberseguridad a un nivel aceptable para una organización. Diría que el segundo objetivo, muy cercano al primero, es ofrecer un lenguaje común que todas las partes interesadas de la organización puedan usar para mantener una comunicación clara y constante. Esto mantiene a todos alineados e informados sobre la dirección que la organización quiere tomar respecto a su postura de ciberseguridad.
Si no te llevas nada más de este blog, espero que termines sabiendo que es fundamental implementar un marco para guiar y refinar la pila tecnológica que usas.
Además de servir como guía, el NIST CSF también ayuda a identificar vacíos en tu conocimiento. Simplemente no sabemos lo que no sabemos, y muchas veces eso se debe a que no hemos tenido ciertas oportunidades de aprendizaje en nuestras actividades diarias. Si bien el NIST CSF no es un marco que sirva para todos por igual, está pensado para brindar orientación y complementar un programa de gestión de riesgos existente—y, si no existe uno, el marco debería usarse para iniciar uno.
¿Qué es el Marco de Ciberseguridad del NIST?
El Marco de Ciberseguridad del NIST (CSF) es un conjunto de lineamientos diseñados para ayudar a las organizaciones a proteger su infraestructura crítica y mejorar su capacidad de identificar, prevenir, detectar, responder y recuperarse de incidentes cibernéticos. Hoy en día, muchos lo adoptan para ayudar a gestionar los riesgos de ciberseguridad de su organización y para ofrecer un lenguaje común entre equipos técnicos y no técnicos.
Si bien existían otros estándares y guías desde hace muchos años, la necesidad de crear el NIST CSF surgió específicamente de la Orden Ejecutiva 13636 Improving Critical Infrastructure Cybersecurity, firmada en febrero de 2013. Desde entonces, se han publicado las versiones 1.0 y 1.1 del marco, siendo la v1.1 la más reciente, publicada en abril de 2018. Es probable que el NIST CSF reciba pronto una actualización, ya que han indicado el objetivo de actualizarlo al menos cada tres años.
Entonces, si el marco se creó para abordar la infraestructura crítica, ¿significa eso que las demás organizaciones no pueden beneficiarse de él? Para nada.
Dentro de la documentación, se señala claramente que el marco puede y debe ser usado por cualquier organización en cualquier sector.
“Si bien el Marco se desarrolló para mejorar la gestión de riesgos de ciberseguridad en relación con la infraestructura crítica, puede ser usado por organizaciones de cualquier sector de la economía o la sociedad. Está pensado para ser útil a empresas, agencias gubernamentales y organizaciones sin fines de lucro, sin importar su enfoque o tamaño.”
En esencia, todas las organizaciones deberían usarlo en cierta medida para ayudarse a guiar el proceso de proteger sus activos. Si tuviera que resumir el NIST CSF en pocas palabras, diría que es un marco que ofrece un lenguaje común y estandarizado para que las organizaciones identifiquen, evalúen y mitiguen los riesgos de ciberseguridad, lo que resulta en una mejor postura de ciberseguridad. Su valor radica en el enfoque simplificado que ayuda a las organizaciones a iterar continuamente para descubrir y abordar los riesgos de ciberseguridad en evolución.
¿Quieres ayuda para evaluar tu pila actual frente al NIST CSF? Mira nuestro webinar bajo demanda, Leveraging A Proven Framework to Evolve Your Stack, para obtener información de expertos.
Entonces, ¿qué contiene el NIST CSF? Está compuesto por el Framework Core (Figura 1), que incluye las Funciones, Categorías, Subcategorías y Referencias Informativas. Para efectos de este blog, revisaremos las cinco funciones y algunas de las categorías dentro de cada una.
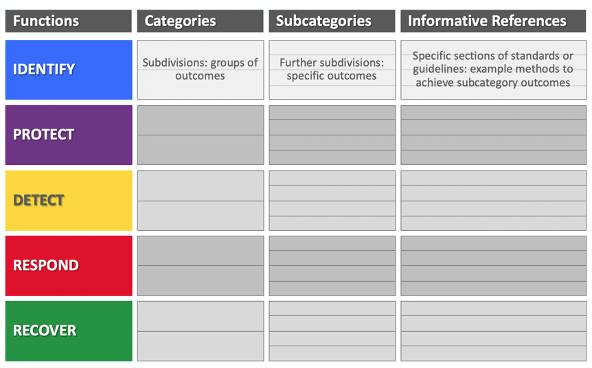
Figura 1: Framework Core
Identify (ID)
La función Identify (ID) es fundamental. No es que las demás funciones sean menos importantes, pero si esta no se ejecuta meticulosamente, podrías no dar los controles adecuados durante el resto del CSF. En esencia, no puedes proteger lo que no sabes que existe. Esta función busca identificar todas las “cosas” que se usan para operar la organización. Así es como NIST define la función ID:
“Los datos, el personal, los dispositivos, los sistemas y las instalaciones que permiten a la organización lograr sus propósitos de negocio se identifican y se gestionan de forma coherente con su importancia relativa para los objetivos organizacionales y la estrategia de riesgo de la organización.”
La siguiente lista describe las categorías de la función Identify:
- Gestión de activos (ID.AM): 6 subcategorías
- Entorno empresarial (ID.BE): 5 subcategorías
- Gobernanza (ID.GV): 4 subcategorías
- Evaluación de riesgos (ID.RA): 6 subcategorías
- Estrategia de gestión de riesgos (ID.RM): 3 subcategorías
- Gestión de riesgos de la cadena de suministro (ID.SC): 5 subcategorías
Veamos más a fondo la categoría de Gestión de activos (ID.AM). Está compuesta por 6 subcategorías, como se mencionó antes, y apuesto a que la mayoría de quienes leen esto usan o administran una herramienta que puede cubrir algunas de esas necesidades.
Por ejemplo, tu RMM es excepcionalmente potente si realmente aprovechas al máximo su funcionalidad y capacidades. Sin duda puede usarse para abordar ID.AM-1 (Inventariar dispositivos físicos y sistemas) e ID.AM-2 (Inventariar software y aplicaciones) en los dispositivos donde pueda ejecutarse.
Más allá de eso, la información recopilada (una vez verificada, claro) puede usarse para influir y dar información valiosa para la toma de decisiones en las demás categorías y subcategorías. Pero eso requerirá que profundices en el CSF para determinarlo.
El resto de Identify se enfoca principalmente en la gobernanza, el riesgo y la gestión de riesgos de la cadena de suministro. Para esos puntos, recomiendo revisar las referencias informativas relacionadas descritas dentro del CSF.
Protect (PR)
La función Protect del CSF está orientada al desarrollo e implementación de los controles necesarios para limitar o contener un incidente relacionado con la ciberseguridad. Esta es la definición que NIST nos da para Protect:
“La función Protect da soporte a la capacidad de limitar o contener el impacto de un posible evento de ciberseguridad.”
Debido a la naturaleza de las amenazas cibernéticas actuales, tendemos a ver un enfoque fuerte en esta área en términos de inversión. Esto es simplemente un resultado del mundo en el que vivimos. Todos quieren hacer todo lo posible para prevenir un ciberataque, pero la verdad es que gastar en exceso en esta función deja poco o ningún espacio para invertir en las demás funciones para cuando se lleve a cabo un ciberataque exitoso.
Por ejemplo, si pongo el 80% de mi presupuesto disponible en Protect, estoy renunciando a controles o herramientas dentro de las otras funciones que podrían ser de gran beneficio para mí cuando un ataque tiene éxito.
La siguiente lista describe las categorías de la función PR:
- Gestión de identidad, autenticación y control de acceso (PR.AC): 7 subcategorías
- Concientización y capacitación (PR.AT): 5 subcategorías
- Seguridad de datos (PR.DS): 8 subcategorías
- Procesos y procedimientos de protección de la información (PR.IP): 12 subcategorías
- Mantenimiento (PR.MA): 2 subcategorías
- Tecnología de protección (PR.PT): 5 subcategorías
Probablemente ya conozcas varias herramientas y controles dentro de esta función. La mayoría caen dentro de las categorías de Concientización y capacitación (PR.AT) y Tecnología de protección (PR.PT). Las herramientas comunes dentro de Protect suelen incluir plataformas de security awareness training, plataformas de seguridad de correo electrónico, antivirus, firewalls (IPS y DLP), control de acceso (físico y lógico), privilegio mínimo, segmentación de redes, y la lista podría seguir sin fin. Con una lista tan extensa, es fácil entender por qué se destina tanto gasto a esta función.
Para dar una cobertura base dentro de esta función, como mínimo querrías contar con lo siguiente: aplicación oportuna de parches (no se puede insistir lo suficiente en esto), antivirus de próxima generación (NGAV), MFA, privilegio mínimo, segmentación de redes, firewall con IPS, seguridad de correo electrónico y cifrado de datos (en reposo y en tránsito). Sé que es mucho. Para tener una mejor idea de dónde enfocar los esfuerzos, puedes usar el Grupo de Implementación 1 (IG1) de los CIS Controls v8.
Detect (DE)
El propósito de la función Detect es garantizar la detección oportuna de eventos de ciberseguridad. Y según el NIST CSF, Detect se define como:
"Desarrollar e implementar las actividades apropiadas para identificar la ocurrencia de un evento de ciberseguridad."
Es importante tener en cuenta que un "evento cibernético" no es lo mismo que un ciberataque. Como lo indica el CSF, un evento cibernético es "un cambio de ciberseguridad que puede tener un impacto en las operaciones de la organización (incluyendo su misión, capacidades o reputación)". Por ejemplo, un evento puede ser algo tan simple como intentos fallidos de inicio de sesión o dispositivos/software recién descubiertos (detectados) en la red.
Aquí tienes una vista de las categorías principales de la función Detect:
- Anomalías y eventos (DE.AE): 5 subcategorías
- Monitoreo continuo de seguridad (DE.CM): 8 subcategorías
- Procesos de detección (DE.DP): 5 subcategorías
Esta es otra función donde probablemente puedas aprovechar tu RMM, especialmente para dispositivos Windows. ¿Qué puedes detectar con tu RMM? Para empezar, los eventos de seguridad de Windows son de vital importancia para la detección de posibles ataques.
Mi recurso favorito para esto es la página de registros de seguridad de Ultimate Windows Security. Es bastante extensa, así que he señalado algunos eventos que podrías considerar monitorear si aún no lo haces:
Event ID 1102 – Registro de auditoría borrado
¿Qué mejor manera de cubrir las huellas que borrar los registros de seguridad del visor de eventos? Hacerlo activa este evento.
Event ID 4625 – Falla de inicio de sesión
A todos les encanta un ataque de fuerza bruta, ¿cierto? Los intentos fallidos repetidos de inicio de sesión indican que alguien, de forma automatizada o no, está intentando forzar una cuenta (o varias cuentas).
Event ID 4624 – Inicio de sesión exitoso
Este requiere algo de ajuste, pero si hay múltiples (decenas, cientos o posiblemente miles) de intentos de inicio de sesión para una cuenta de usuario y luego un inicio de sesión exitoso, probablemente sea buena idea asumir que hubo una vulneración.
Event ID 4720 – Se creó una cuenta de usuario
Con frecuencia, los atacantes crean una cuenta de usuario nueva. Esto se hace para llevar a cabo el ataque o para revendérsela a otro atacante para uso posterior (o ambas cosas).
Event ID 4798 – Se enumeró la membresía de un grupo local de un usuario
¿Alguna vez ejecutaste ‘net user <username>’? Eso activa este evento. Los ataques exitosos se tratan de enumeración y de encontrar el siguiente paso para llevarlos a cabo.
Event ID 4799 – Se enumeró la membresía de un grupo con seguridad habilitada
Ejecutar ‘net localgroup <group name>’ activa este evento. Como en el evento anterior, la enumeración es el nombre del juego, y hacerlo deja rastros que pueden llevarte a un ataque en curso.
Más allá de eso, puedes usar tu RMM para detectar software y/o dispositivos recién instalados en la red. Lo primero por lo general requiere informes avanzados que te permitan crear consultas para fechas de instalación de software, y lo segundo se puede hacer si tu RMM tiene función de sondeo. Las pocas que he usado cuentan con esa función.
Además, dentro de esta función encontrarás herramientas como SIEM para la recolección de registros, sistemas de detección de intrusos (de endpoints y de red) y EDR. Está claro que todas las herramientas que cubren los objetivos de esta función buscan detectar la mayor cantidad posible de información sobre un entorno, para que puedas responder con el mejor curso de acción, lo que nos lleva a la siguiente función.
Responder (RS)
Según el NIST CSF, “La función Responder apoya la capacidad de contener el impacto de un posible incidente de ciberseguridad. Algunos ejemplos de categorías de resultados dentro de esta función incluyen: Planificación de la respuesta; Comunicaciones; Análisis; Mitigación; y Mejoras.” En pocas palabras, la función Responder se centra en los controles que ayudan a responder a eventos cibernéticos.
La lista a continuación describe las categorías principales de Responder:
- Planificación de la respuesta (RS.RP): 1 subcategoría
- Comunicaciones (RS.CO): 5 subcategorías
- Análisis (RS.AN): 5 subcategorías
- Mitigación (RS.MI): 3 subcategorías
- Mejoras (RS.IM): 2 subcategorías
Lo creas o no, gran parte de lo necesario para cubrir esta función son controles administrativos, como un plan de respuesta a incidentes (IR). Antes de tener un plan de IR, debes reunir un equipo de personas con roles y responsabilidades definidos, para que, cuando ocurra un incidente, todos sepan cómo responder.
Para prepararte, realizar ejercicios de simulación puede ayudar a garantizar una respuesta bien preparada ante un incidente. También se recomienda tener un procedimiento para reportar incidentes de seguridad. Después de un incidente, deberías tener una reunión posterior para determinar qué salió bien y dónde existen oportunidades de mejora.
El análisis se puede realizar respondiendo a las alertas de tus otras herramientas. Si actualmente usas un EDR, es probable que sea una de las herramientas que te envían alertas que luego debería investigar un miembro de tu equipo. Lo mismo aplica para otras herramientas como un SIEM, o quizás tengas un SOCaaS que responde a las alertas que ha definido.
Para abordar la mitigación, deberías tener una herramienta que te dé una ventaja, como aislar un endpoint que tiene un incidente cibernético activo en curso, y luego tomar las demás acciones necesarias para evitar que el evento se expanda.
Recuperar (RC)
La función Recuperar se centra en recuperarse de un incidente cibernético. Esta es bastante clara, pero así es como la define el NIST CSF:
“Desarrolla e implementa actividades adecuadas para mantener planes de resiliencia y restaurar cualquier capacidad o servicio que se haya visto afectado por un incidente de ciberseguridad.”
La siguiente lista describe las categorías principales dentro de esta función de Recuperación:
- Planificación de la recuperación (RC.RP): 1 subcategoría
- Mejoras (RC.IM): 2 subcategorías
- Comunicaciones (RC.CO): 3 subcategorías
Antes que nada, debe existir un plan de continuidad del negocio y un plan de recuperación ante desastres. Como parte de esa planificación, asegúrate de hablar con tu equipo o tus clientes sobre los dispositivos y los datos que deben respaldarse, y la prioridad de cada uno para la recuperación. Recuerda: si no has planificado, has planificado fracasar.
Fuera de los controles administrativos, tu solución de respaldo es, por mucho, lo más importante que tienes para cubrir parte de esta función. Asegúrate de que los respaldos se prueben con cierta frecuencia y no supongas que están bien solo porque tu proveedor entrega una imagen de un dispositivo que arrancó correctamente. En esencia, no sabes si el almacenamiento conectado es recuperable si no lo pruebas.
Cómo implementar el NIST Cybersecurity Framework
No quiero caer en la excusa de que “las necesidades de cada empresa son únicas”, pero cuando se trata de implementar a fondo el NIST CSF en tu organización, esto va a variar según el entorno y las necesidades.
Sin embargo, debes entender que el NIST CSF es una lista de actividades y resultados deseados, y NO indica cómo o qué implementar. Para realmente profundizar y saber dónde y qué abordar, tendrás que revisar los Framework Implementation Tiers y los Framework Profiles, que serán diferentes para cada organización.
Según NIST, los Framework Implementation Tiers “brindan contexto sobre cómo una organización ve el riesgo de ciberseguridad y los procesos que tiene para gestionar ese riesgo.” El Framework Profile “representa los resultados, basados en las necesidades del negocio, que una organización ha seleccionado de las categorías y subcategorías del marco.” Déjame ayudarte a simplificar todo esto.
Los niveles (tiers) del marco van del 1 al 4 y tienen una madurez creciente de uno al siguiente. Cada nivel tiene una descripción sobre el Proceso de gestión de riesgos, el Programa integrado de gestión de riesgos y la Participación externa. Los niveles se enumeran a continuación con la primera oración de su definición para cada sección, pero te recomiendo revisar la documentación del CSF para conocer todos los detalles.
Nivel 1: Parcial
- Proceso de gestión de riesgos: las prácticas de gestión de riesgos de ciberseguridad de la organización no están formalizadas, y el riesgo se gestiona de manera improvisada y, a veces, reactiva.
- Programa integrado de gestión de riesgos: hay una conciencia limitada del riesgo de ciberseguridad a nivel organizacional.
- Participación externa: la organización no entiende su rol dentro del ecosistema más amplio respecto de sus dependencias o dependientes.
Nivel 2: Informado por el riesgo
- Proceso de gestión de riesgos: la dirección aprueba las prácticas de gestión de riesgos, pero es posible que no estén establecidas como política a nivel de toda la organización.
- Programa integrado de gestión de riesgos: existe conciencia del riesgo de ciberseguridad a nivel organizacional, pero no se ha establecido un enfoque a nivel de toda la organización para gestionar ese riesgo.
- Participación externa: en general, la organización entiende su rol dentro del ecosistema más amplio respecto de sus propias dependencias o dependientes, pero no de ambos.
Nivel 3: Repetible
- Proceso de gestión de riesgos: las prácticas de gestión de riesgos de la organización están formalmente aprobadas y expresadas como política.
- Programa integrado de gestión de riesgos: existe un enfoque a nivel de toda la organización para gestionar el riesgo de ciberseguridad. Las políticas, los procesos y los procedimientos informados por el riesgo están definidos, se implementan según lo previsto y se revisan.
- Participación externa: la organización entiende su rol, sus dependencias y sus dependientes dentro del ecosistema más amplio, y puede contribuir a la comprensión más amplia de los riesgos por parte de la comunidad.
Nivel 4: Adaptable
- Proceso de gestión de riesgos: la organización adapta sus prácticas de ciberseguridad con base en actividades de ciberseguridad previas y actuales, incluidas las lecciones aprendidas y los indicadores predictivos.
- Programa integrado de gestión de riesgos: existe un enfoque a nivel de toda la organización para gestionar el riesgo de ciberseguridad que usa políticas, procesos y procedimientos informados por el riesgo para abordar posibles eventos de ciberseguridad.
- Participación externa: la organización entiende su rol, sus dependencias y sus dependientes dentro del ecosistema más amplio, y contribuye a la comprensión más amplia de los riesgos por parte de la comunidad.
Si yo estuviera a cargo de implementar todo esto, usaría los CIS Controls v8 junto con el NIST CSF. ¿Por qué los CIS Controls? Porque actualmente se corresponden con las funciones de Identificar, Proteger, Detectar, Responder y Recuperar. También es una referencia informativa para muchas de las subcategorías del NIST CSF, por lo que ofrece una cobertura amplia de todo el NIST CSF. Los CIS Controls incorporan lo que llaman Implementation Groups (IG), que indican en qué medida se implementan las salvaguardas (controles).
Por último, sin importar el camino que elijas, reducir el riesgo cibernético es una maratón, no una carrera corta. Hay una gran cantidad de guías gratuitas sobre cómo lograrlo, pero depende de ti determinar qué es lo correcto para tu organización con base en conversaciones reales sobre la reducción de tu riesgo cibernético. Todos los controles representan una oportunidad para reducir tu riesgo, pero debes determinar tu nivel de riesgo aceptable antes de saber qué implementar más allá de lo básico.