

La IA le dio velocidad a los atacantes, y esa velocidad está cambiando lo que se necesita para detener un ataque antes de que sea demasiado tarde para tu negocio.
Ese es el cambio que Aimee Simpson, Directora de Marketing de Producto en Huntress, Bryson Byrd, Asesor de Ciberseguridad en Huntress, y Robert Knapp, Director del Huntress Security Operations Center (SOC), analizaron durante el livestream "Inside the Agentic Huntress Platform: Beating Adversaries at Machine Speed". Hablaron de cómo los atacantes están usando IA para moverse más rápido, y qué construyó Huntress en su plataforma para cerrar esa brecha.
El atacante al que atraparon por ejecutar el propio EDR de Huntress
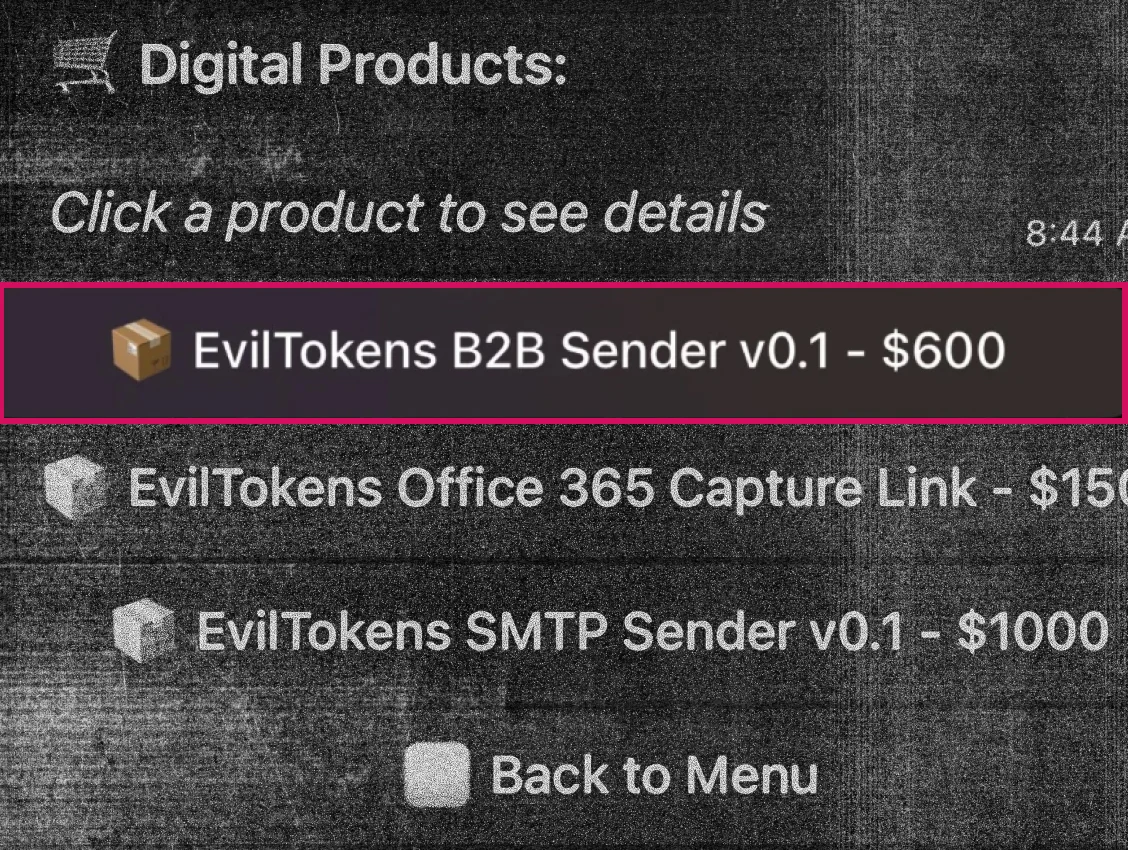
Un atacante instaló un agente de Huntress EDR en su propia máquina de ataque. Nuestro SOC notó la instalación, le pareció rara, y empezó a investigar. Ese hilo se convirtió en una operación que ya había comprometido más de 2,000 cuentas, con el atacante usando Google Translate para redactar correos de phishing dirigidos a víctimas fuera de su idioma nativo.
Es una buena muestra de dónde está realmente la industria con el crimen impulsado por IA. Los atacantes en realidad no están inventando nada nuevo. Solo están ejecutando las mismas jugadas más rápido y en un volumen mucho mayor.
La IA cambió la velocidad, no el manual de jugadas
Hace un año, la IA era sobre todo un multiplicador de fuerza para la ingeniería social. Los correos de phishing se volvieron más convincentes y empezaron a leerse como algo que enviaría un colega real en lugar de algo que un filtro detectaría. Esa tendencia ha tomado impulso. Las estafas de trabajadores de TI norcoreanos ahora usan IA para alterar rostros en entrevistas por video, ayudando a los operativos a conseguir empleos remotos legítimos en EE. UU. y enviar el pago de vuelta al régimen.
Donde la IA realmente aceleró las cosas es en las fases que la mayoría no imagina cuando escucha la frase "ataque de IA". El reconocimiento se mueve más rápido. La enumeración después de que un atacante entra en un entorno también se mueve más rápido. Y en el otro extremo, algunos grupos de ransomware ahora usan IA para rastrear datos robados y marcar información de identificación personal (PII), información de salud protegida (PHI), o propiedad intelectual, para poder entrar a una conversación de extorsión ya sabiendo exactamente qué tienen y cuánto vale.
Hay mucho ruido ahora mismo sobre vulnerabilidades en modelos de frontera que convierten software de décadas en terreno abierto para los atacantes. Pero ese enfoque puede estar sobrevalorado, más cerca del miedo, la incertidumbre y la duda (FUD) que de la realidad. No toda vulnerabilidad es explotable, y muchos de estos sistemas todavía necesitan ser alcanzables antes de que alguien pueda tocarlos. Lo que sí es real, y vale la pena vigilar, es que los atacantes han empezado a apuntar a claves de API y tokens de sesión vinculados a los propios modelos de IA de frontera, una tendencia que Anthropic documentó en su reciente reporte de uso indebido.
El punto más simple podría ser el más útil. Los agentes de IA que corren en un endpoint comprometido siguen haciendo movimiento lateral y volcado de credenciales de la misma manera que los atacantes lo han hecho por más de una década. Nada en la técnica subyacente es nuevo ni logra evadir la detección de EDR. Nos muestra que el oficio no ha cambiado, pero la velocidad sí.
Athena se une al SOC agéntico, con los humanos todavía al mando
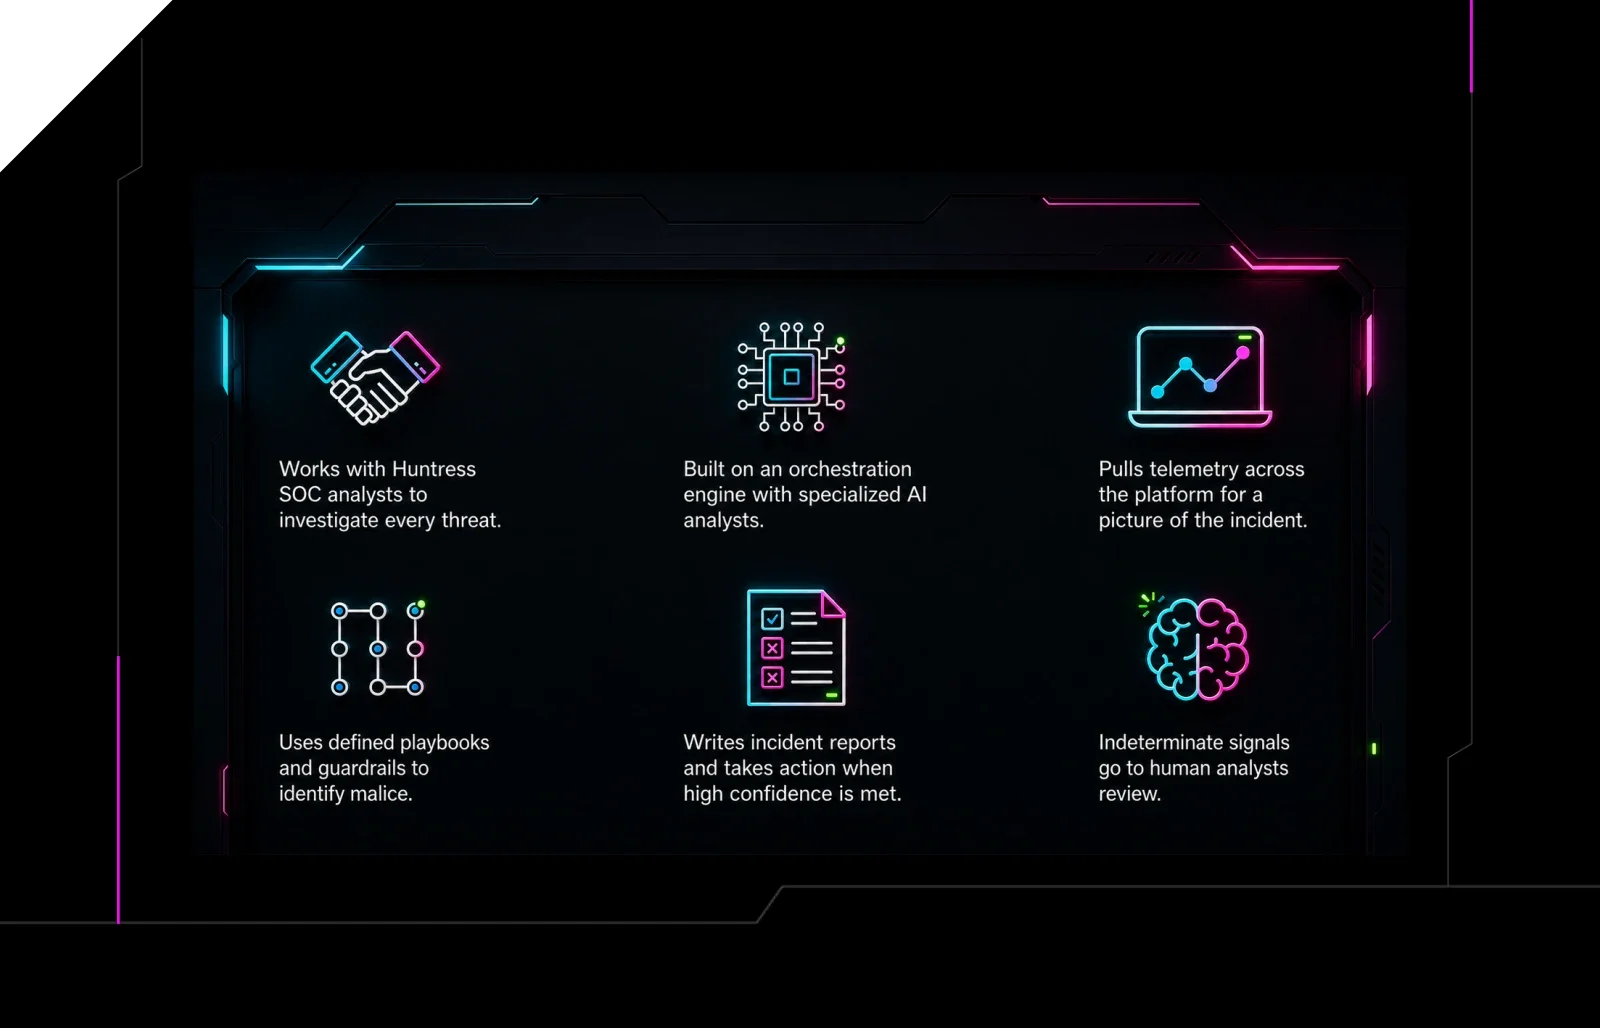
Ese mismo problema de velocidad es exactamente lo que Athena fue construida para resolver. Athena es un orquestador agéntico que trabaja junto a analistas humanos del SOC. Es un modelo de "humanos al mando", un paso más allá del enfoque más común de "humano en el bucle".
El trabajo se divide en dos carriles. El primero es reducir el tiempo que toma investigar una amenaza. Cuando se dispara una señal, Athena reúne los artefactos y la telemetría relevantes, y luego enriquece todo con inteligencia de amenazas antes de que un analista siquiera lo vea. Los analistas han dicho que la parte más difícil del trabajo nunca fue saber qué hacer después. Era conseguir los datos correctos frente a ellos lo suficientemente rápido para hacerlo. Athena cierra esa brecha.
El segundo carril es automatizar categorías enteras de investigaciones de bajo nivel de complejidad y alto volumen que no necesitan el criterio de un analista senior. El SOC eligió ITDR como el primer candidato y ejecutó los flujos de trabajo de Athena en paralelo con analistas humanos durante aproximadamente un mes. Los analistas humanos llegaron al resultado correcto el 95% de las veces. Athena llegó al 97% en el mismo conjunto acotado de señales.
Algunas decisiones siempre necesitarán a una persona, no un algoritmo. Cualquier cosa que implique actividad manual en el teclado, movimiento lateral en vivo, o un atacante en tiempo real en el entorno va directo a un humano. Esas decisiones son demasiado riesgosas para delegar.
Athena libera a los analistas para que pasen menos tiempo clasificando casos rutinarios y repetibles, y más tiempo en las amenazas complejas y novedosas que realmente necesitan el criterio de una persona.
Convirtiendo la caja negra en una caja de cristal
La confianza ha sido un tema recurrente en los comentarios de nuestros clientes. Los socios han dicho que confían en los resultados, pero aún sienten que están trabajando con una caja negra. Si nunca enviamos un reporte porque una amenaza no alcanzó el umbral para escalación, puede ser difícil saber qué hicimos realmente en tu nombre ese día.
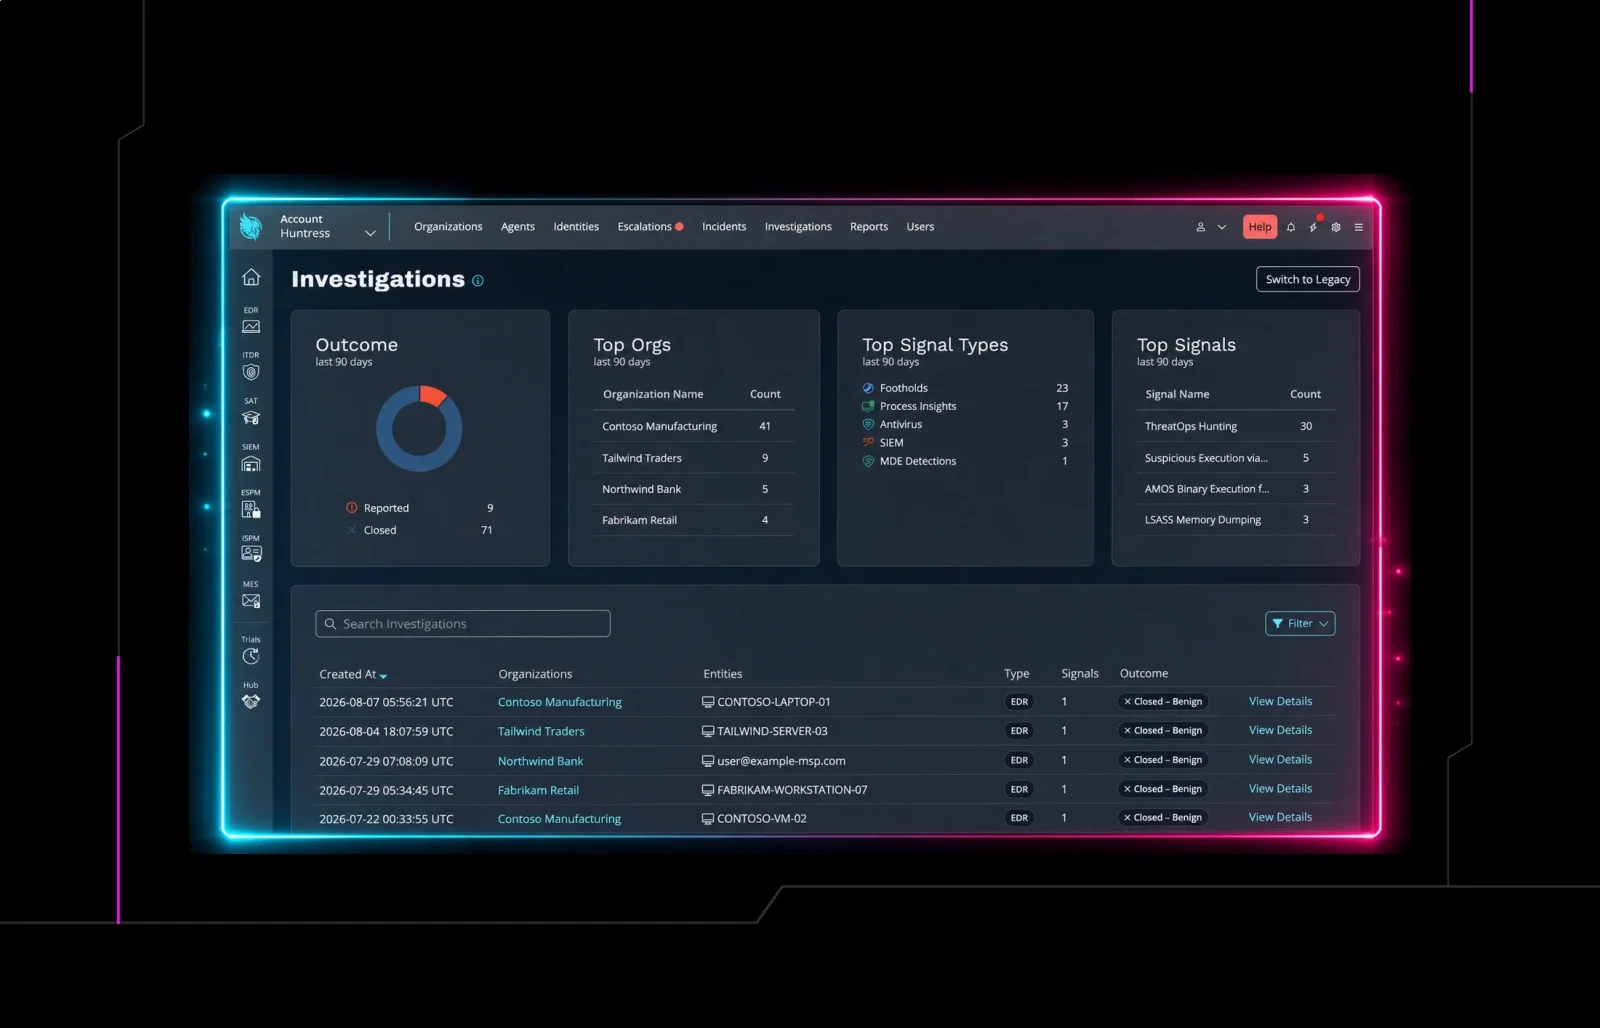
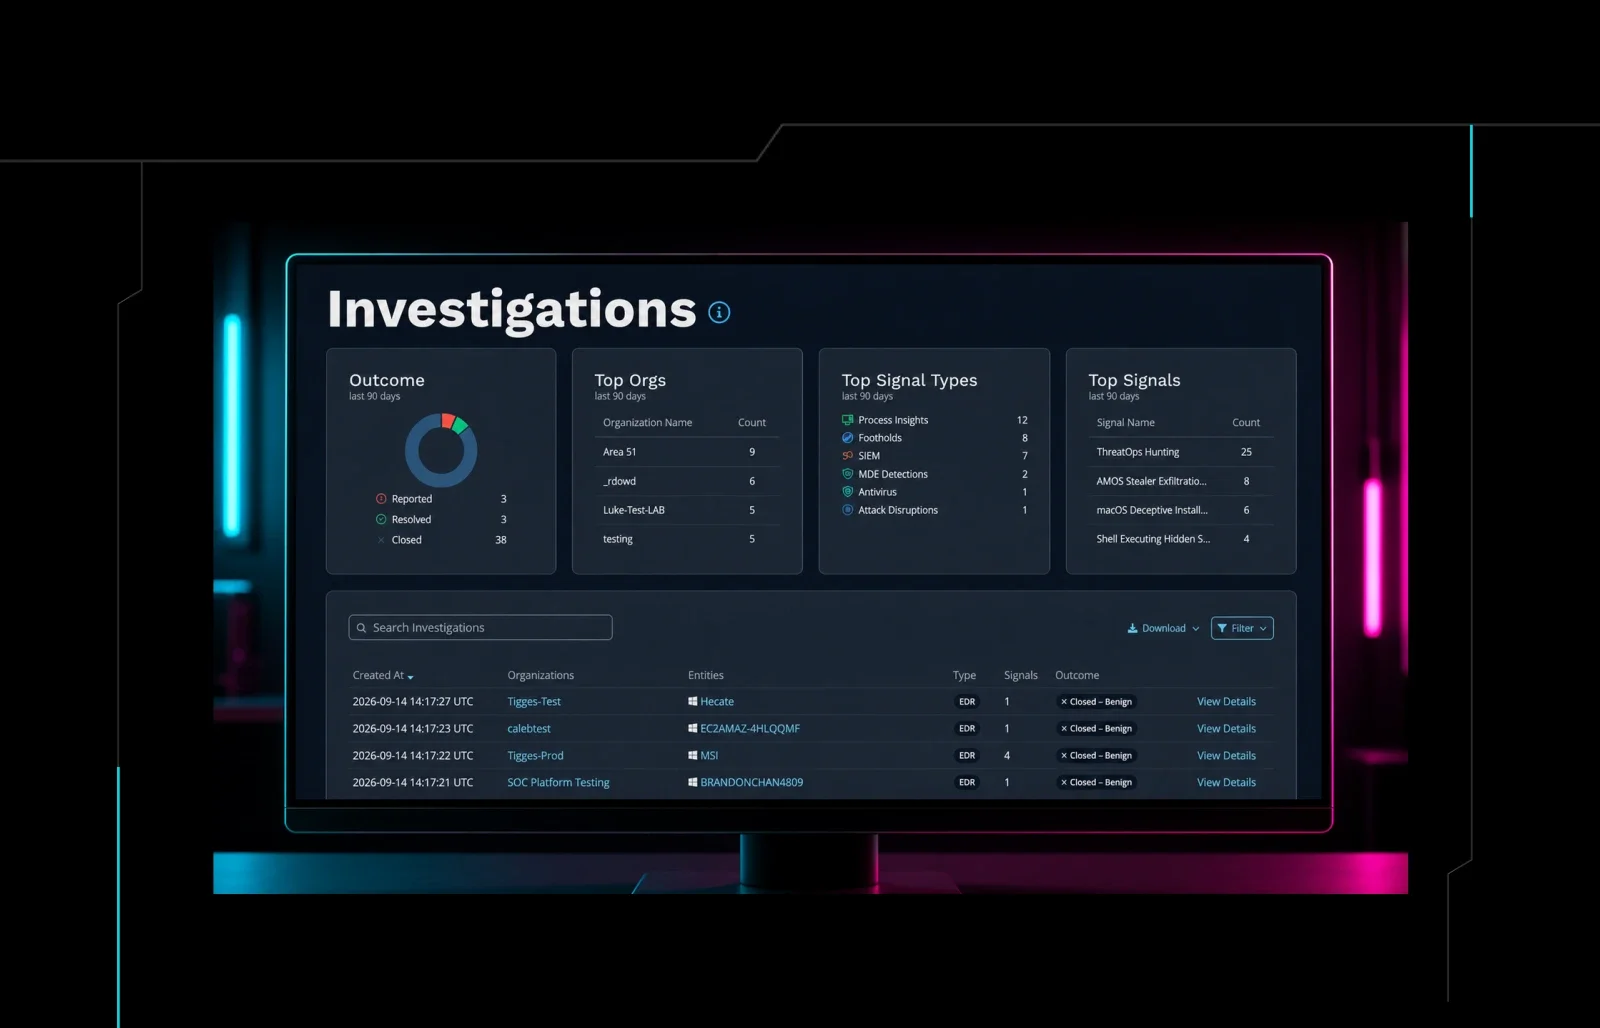
La nueva vista de investigaciones es la respuesta. Presenta una línea de tiempo en orden cronológico inverso para cada investigación, no solo las que fueron reportadas, mostrando la señal que la activó junto con lo que hizo el atacante y cómo respondió el SOC. Los socios ahora pueden ver cuándo comenzó una investigación, qué registros y archivos se extrajeron, y qué pasos de contención se tomaron, incluso para casos que se cerraron como benignos. Ya no tienen que confiar solo en nuestra palabra. Pueden ver el trabajo directamente.
Más formas de conectarte a los datos de Huntress
Las herramientas orientadas a desarrolladores también han avanzado mucho. La API de Huntress, antes de solo lectura, ahora admite tanto lectura como escritura de datos. Los socios ya la están usando para rastrear viajes imposibles entre VPNs y geolocalizaciones, y para extraer reportes personalizados para sus propios interesados. Otros la usan para cerrar automáticamente escalaciones en sistemas de tickets una vez que se resuelve una alerta.
Los webhooks llenan un vacío distinto. En lugar de consultar la API en busca de actualizaciones, un webhook envía la actualización en el momento en que algo cambia. Y el servidor MCP, mantenido intencionalmente de solo lectura por ahora, permite que usuarios no técnicos, como un gerente de cuenta o un interesado que solo quiere un número rápido, extraigan datos de Huntress directamente a través de una interfaz de chat sin escribir una consulta. El límite de solo lectura es deliberado. Las alucinaciones siguen siendo un riesgo real, y nadie quiere un chatbot haciendo cambios que no debería.
La adopción respalda la demanda. El tráfico diario de la API se ha triplicado aproximadamente año tras año, lo cual coincide con cuántos socios están construyendo sus propias capas de automatización y reportes sobre los datos de Huntress en lugar de trabajar completamente dentro del panel.
El argumento a favor de combinar productos
Dos ejemplos muestran lo que cambia cuando los productos trabajan juntos en lugar de funcionar por separado.
El primero es el robo de credenciales. Cuando EDR marca actividad de robo de credenciales en un endpoint, esa señal se puede correlacionar con los datos de identidad en ITDR, así el SOC no solo limpia el endpoint. También restringe la identidad en sí, cortando la capacidad del atacante de reutilizar esas credenciales en otro lugar.
El segundo ejemplo, y el que el SOC agéntico señaló como la combinación más impactante que ha visto, combina SIEM con EDR. Los incidentes más dañinos, los que se convierten en ransomware, tienden a comenzar con un dispositivo de red comprometido, ya sea un firewall vulnerable o una VPN que funciona sin MFA.
El problema con las intrusiones basadas en VPN es que el SOC a menudo no puede ver nada mal hasta que el atacante realmente toca un endpoint, lo que deja a los defensores minutos atrás del atacante. Alimentar los registros de VPN a un SIEM cambia eso. La propia inteligencia de amenazas de Huntress puede marcar una autenticación VPN anómala, y correlacionarla con la actividad del endpoint que sigue minutos después le da al SOC una oportunidad real de detener la intrusión antes de que se convierta en un caso de ransomware.
Defensa a la velocidad de las máquinas
La IA ha hecho que los ataques sean más rápidos y automatizados que nunca. Mira nuestro livestream reciente para ver cómo la plataforma agéntica de Huntress incorpora nuevas integraciones, APIs y capacidades de IA a tu stack para ayudarte a responder a la velocidad de las máquinas.