

¡Feliz Mes Nacional de Concientización sobre Ciberseguridad! En una era en la que parece que las amenazas nos atacan desde todos los ángulos, es más importante que nunca mantenerse alerta y ser proactivo al proteger tus activos digitales. Cada octubre, esta iniciativa nacional —impulsada por el Departamento de Seguridad Nacional de EE. UU. y la National Cyber Security Alliance— busca crear conciencia sobre la importancia de la ciberseguridad y promover buenas prácticas para mantenerse seguro en línea.
Aunque la ciberseguridad cobra especial relevancia durante octubre, creemos que es una tarea de todo el año. En esta publicación, compartimos los consejos y tendencias de ciberseguridad que más nos preocupan, para ayudarte a mantenerte seguro no solo durante este mes de concientización, sino todo el año.
También una advertencia: esto no es el típico resumen de “trucos y consejos”. Sí, habrá consejos prácticos (al fin y al cabo, es el Mes de Concientización sobre Ciberseguridad), pero también incluí algunas opiniones polémicas que espero le den el toque picante justo.
1. Las cosas pequeñas pueden marcar una gran diferencia
A veces, son las cosas pequeñas las que generan el mayor impacto; eso pasa claramente con medidas como la autenticación multifactor y la seguridad de contraseñas. Son fundamentos básicos de la seguridad, pero no siempre reciben la atención que merecen.
Exploremos algunas de estas medidas cruciales, pero a menudo pasadas por alto, y por qué no deberías descartarlas tan fácilmente.
Autenticación multifactor (MFA)
La MFA debería ser como la salsa Frank's RedHot: hay que ponérsela a todo. La MFA añade una capa extra de protección al requerir dos o más métodos de autenticación para verificar tu identidad. Esto hace que sea más difícil para los ciberdelincuentes acceder a tus cuentas, incluso si tienen tu contraseña.
Aunque para algunos la MFA parece un pequeño inconveniente, es un elemento disuasorio simple pero poderoso contra los ciberdelincuentes.
Por ejemplo, en Huntress vemos muchísimos ataques de BEC que podrían haberse evitado si más usuarios tuvieran MFA activada. A estas alturas, no exigir MFA es como cerrar tu puerta con llave y pegar las llaves afuera para que cualquiera pueda tomarlas.
Aquí tienes algunos consejos para tener en cuenta al exigir MFA:
- ¡Implementa MFA en todas partes! MFA debe estar habilitada para todas las aplicaciones y servicios críticos, y esto no es negociable para ningún usuario con permisos administrativos.
- En lugar de usar autenticación por texto o correo electrónico, opta por una aplicación de autenticación como Duo Mobile o Google Authenticator. Estas aplicaciones pueden generar un código más seguro o incluso usar tu huella digital o reconocimiento facial para iniciar sesión, lo que agrega una capa adicional y reduce sustancialmente tu riesgo.
Control de acceso y privilegio mínimo
Implementar medidas de control de acceso puede parecer una pequeña tarea administrativa, pero es una forma simple de establecer controles más seguros sobre tus redes, usuarios y dispositivos. Aquí tienes algunos consejos:
- Considera usar políticas de acceso condicional para aumentar las medidas de seguridad ante intentos de inicio de sesión sospechosos o irregulares. Esto incluye cosas como bloquear el acceso para dispositivos desconocidos o no compatibles, o controlar el acceso según la ubicación de red para evitar que los usuarios inicien sesión desde países en los que no se espera que estén.
- Implementa el principio de privilegio mínimo (POLP, por sus siglas en inglés) en tu organización. POLP significa dar a los empleados solo el acceso que necesitan para realizar sus funciones laborales. Restringir el acceso a datos confidenciales y sistemas reduce el riesgo de acceso no autorizado si la cuenta de un usuario cae en las manos equivocadas.
Higiene de contraseñas
Aunque pueda parecer algo rutinario, gestionar bien las contraseñas es un pilar básico de la ciberseguridad. Usa estos consejos rápidos para fortalecer la seguridad de tus contraseñas y evitar errores comunes:
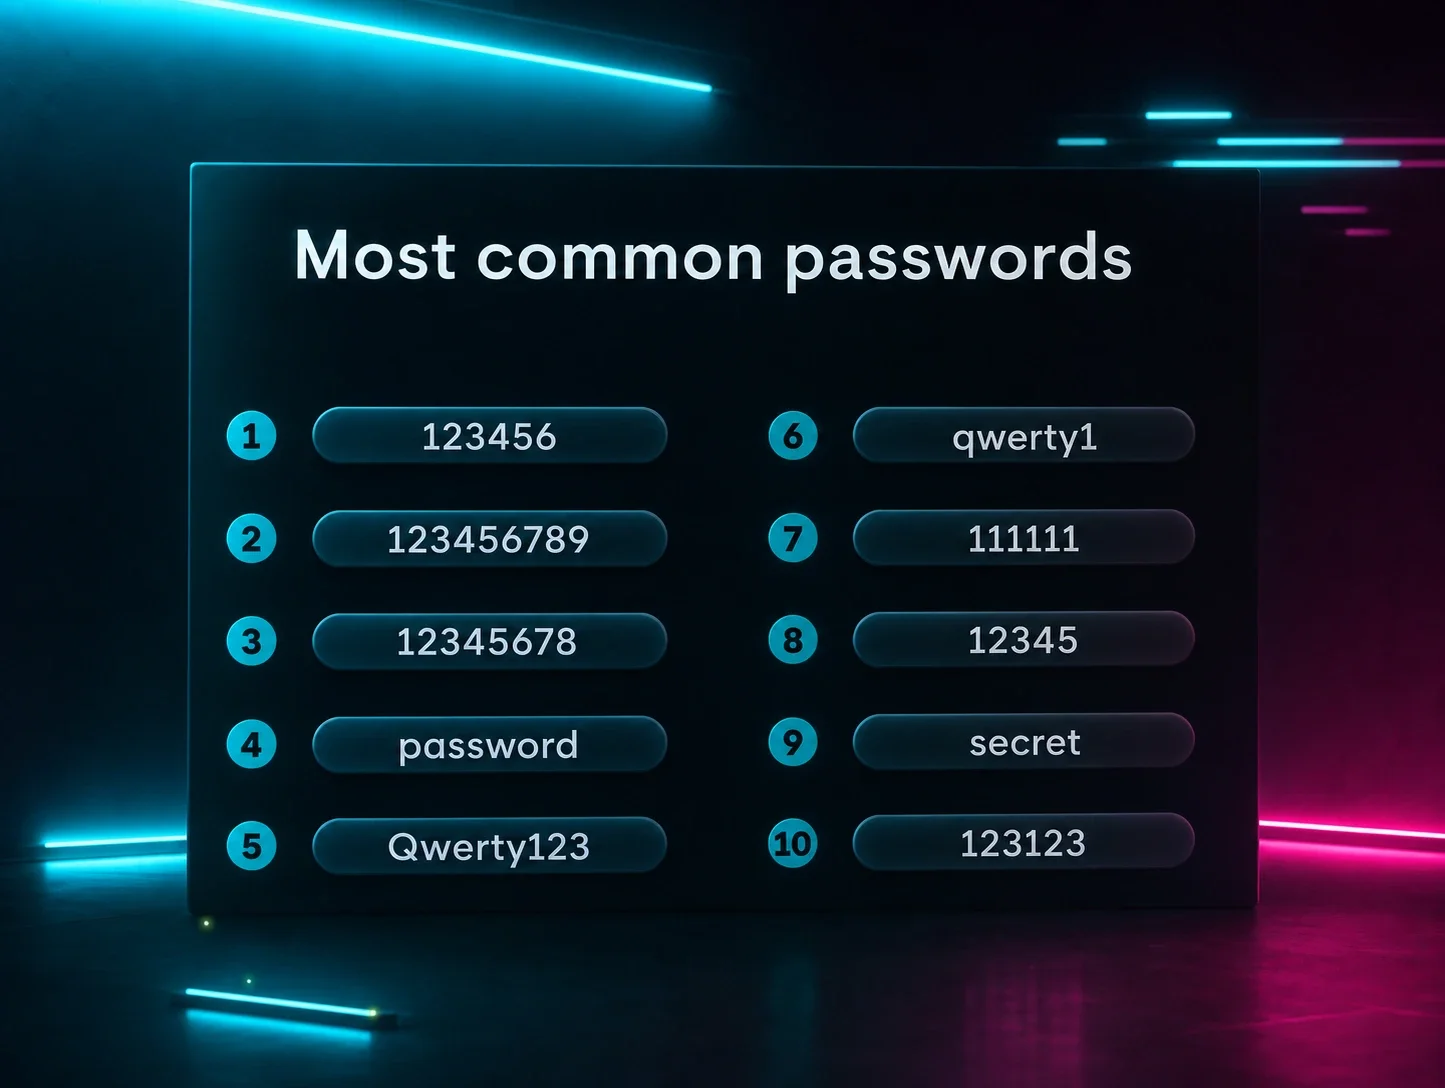
- No uses contraseñas fáciles de adivinar, como "password" o "qwerty", ni aquellas que usen información personal, nombres de usuario o de red.
- Sí usa contraseñas únicas. Prueba con una frase de contraseña o usa diferentes combinaciones de palabras, números, símbolos, etc.
- No reutilices contraseñas en varias cuentas ni las guardes en lugares fácilmente accesibles (sí, hablamos de las notas adhesivas).
- Sí usa administradores de contraseñas para almacenar de forma segura y generar contraseñas fuertes para cada una de tus cuentas.
2.Aún no hemos resuelto el EDR
Hace diez años, Anton Chuvakin organizó un puñado de productos en un grupo llamado "detección y respuesta de amenazas para endpoints" durante su etapa en Gartner. Desde entonces, Detección y respuesta para endpoints (EDR) se ha convertido en una categoría aceptada por el mercado y en una capacidad obligatoria según la mayoría de las aseguradoras de ciberseguros actuales.
Sin embargo, con el surgimiento de EDR llegaron demasiados acrónimos *DR (MDR, XDR, la lista sigue y sigue). Esto significa que muchas organizaciones aún están lidiando con los matices y tratando de descubrir cuál variante de DR es la adecuada para ellas.
En el caso de EDR, estos son los desafíos más comunes que estamos notando:
Gestionar el EDR: Algunas organizaciones tienen dificultades para gestionar sus soluciones de EDR existentes de manera efectiva, lo que puede dejarlas abrumadas y vulnerables ante las amenazas. Las soluciones de EDR son, por naturaleza, ruidosas. Sin los recursos adecuados, el esfuerzo que implica gestionar el EDR y sus alertas puede superar la disponibilidad o la experiencia del equipo de seguridad interno promedio.
Tercerizar el EDR: Tercerizar por completo el análisis, la gestión y el mantenimiento del EDR puede resultar prohibitivo en costos. Algunos proveedores de EDR (pero no todos los proveedores de EDR 😉) incluso dejan la gestión del EDR detrás de niveles o complementos costosos. Evalúa con cuidado los costos y beneficios de la herramienta o el nivel que estás pagando.
Gestión de proveedores: Ten en cuenta que los proveedores que gestionan múltiples productos pueden tener menos agilidad y experiencia en comparación con un equipo que posee y gestiona por completo su propio producto.
Lectura recomendada: ¿Necesitas ayuda para encontrar la solución de EDR adecuada para tu negocio? Empieza con nuestra Guía del comprador de EDR.
3. La identidad es la próxima frontera que proteger
Seamos honestos: el ransomware y la seguridad de endpoints ya son noticia vieja; el nuevo objetivo de los adversarios es tu propia identidad personal.
Los ataques basados en identidad que usan credenciales comprometidas siguen en aumento, probablemente como una forma de evadir medidas defensivas como el EDR. Y lo que es más, las identidades y los perfiles digitales se pueden falsificar fácilmente, especialmente con el avance de la IA, lo que suma incertidumbre.
Como dice Joe Slowik en esta publicación de blog, “La identidad se ha convertido en su propia clase de seguridad”. La identidad es algo que puede ser robado, suplantado o manipulado, especialmente en casos de compromiso de correo electrónico empresarial (BEC).
Un ejemplo de esto es el fraude de facturas, una táctica común de BEC. Esto ocurre cuando un atacante se hace pasar por un proveedor y envía una factura a una víctima con su propio número de cuenta. Pero los atacantes están perfeccionando esta táctica. Se infiltran en la cuenta de la víctima, configuran reglas para redirigir las facturas entrantes hacia ellos mismos, eliminan los originales para ocultar su rastro y luego modifican las facturas, reemplazando el número de cuenta legítimo por el suyo antes de reenviarlas a la víctima.
Aquí tienes algunas formas de mantenerte alerta frente a los ataques basados en identidad y el BEC:
- Lo dijimos una vez y lo repetimos: aplica MFA en todas las cuentas que la ofrezcan.
- Examina con atención las direcciones de correo electrónico, las URL y la ortografía en la correspondencia, ya que los estafadores suelen usar variaciones sutiles para engañar a sus víctimas.
- Evita hacer clic en enlaces o abrir archivos adjuntos en correos no solicitados, especialmente si piden información sensible o una acción inmediata.
- Navega manualmente a los sitios web al ingresar información personal en lugar de seguir enlaces de correos electrónicos.
- Verifica cualquier solicitud de pago o información financiera con una llamada telefónica antes de actuar.
Reflexiones finales
Si bien el Mes de Concientización sobre Ciberseguridad nos recuerda que la seguridad es una responsabilidad colectiva, debería estar al frente de cada una de tus decisiones. Esperamos que estos consejos te ayuden a mantenerte informado sobre las amenazas más recientes y a elevar tu conciencia cibernética, sin importar la época del año.
Un agradecimiento especial a Dray Agha, Joe Slowik, Kyle Hanslovan, Sharon Martin, Ethan Tancredi y Henry Washburn por aportar sus ideas, consejos y opiniones a esta publicación de blog.