

SOC con IA agéntica
La IA está cambiando lo que los equipos de seguridad pueden hacer y elevando las expectativas sobre su desempeño. SOC con IA agéntica abarca la IA en la detección de amenazas, los flujos de trabajo humanos y de IA, la ampliación del SOC y la metodología de caza de amenazas. La perspectiva de Huntress: la IA extiende la experiencia humana. No la reemplaza. Aquí analizamos cómo se ve eso en la práctica.
Las últimas publicaciones del blog sobre SOC con IA agéntica

Qué puede hacer nuestro analista del SOC con IA (y qué no dejaremos que haga)
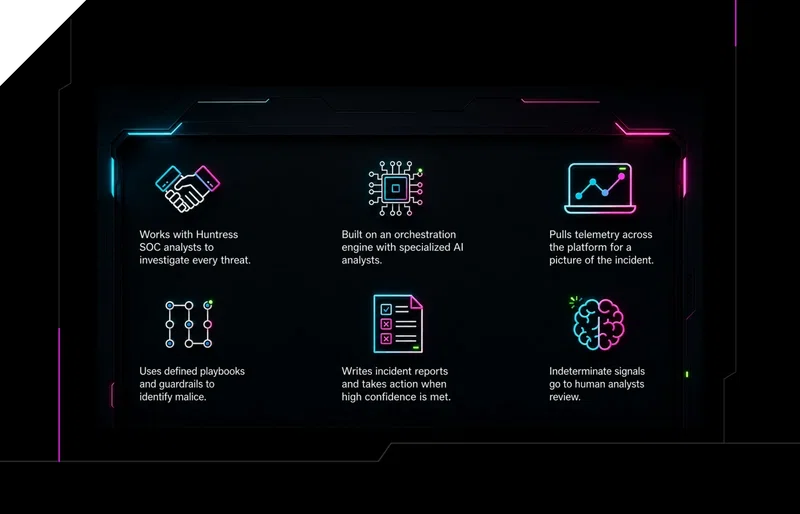
Triage de señales con IA: cómo Huntress reduce el ruido antes de que llegue al analista
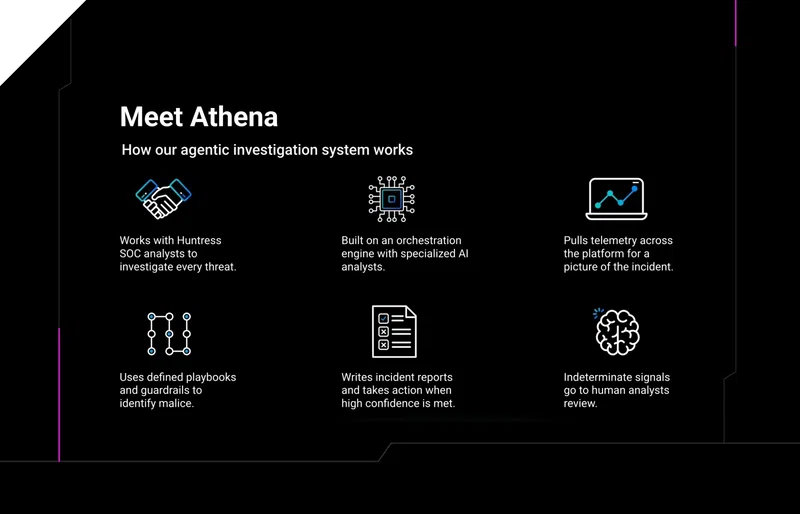
Conoce a Athena, nuestra analista del SOC con IA agéntica
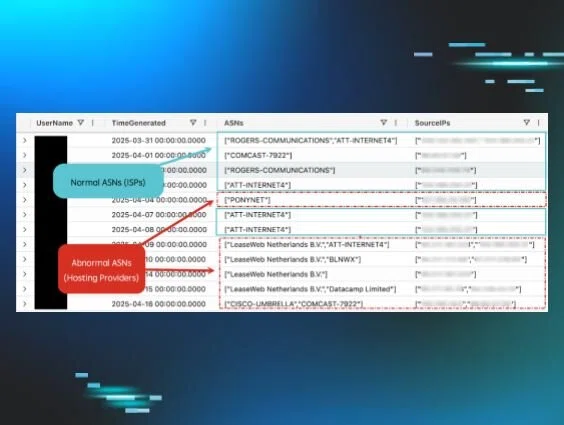
Uso de ASN para la caza y la respuesta
Las direcciones IP son útiles en las investigaciones. Los números de sistema autónomo te dan el panorama completo: origen, propiedad y contexto de red. Así es como Huntress usa los ASN para acelerar la caza y la respuesta.
Humanos vs. IA: el papel fundamental de la experiencia humana en la ciberseguridad
La IA puede procesar registros más rápido que cualquier humano. Aun así, no puede reemplazar el criterio de un analista que entiende lo que un atacante realmente intenta hacer. Huntress defiende la seguridad liderada por humanos.
Desglose del proceso de Threat Hunting
La caza de amenazas no se trata de búsquedas al azar ni de instintos. Requiere estructura, hipótesis claras y la telemetría adecuada para encontrar lo que las herramientas defensivas no pueden ver. Así es como Huntress lo desglosa.
El poder de las personas: dentro del EDR de Huntress y sus operaciones 24/7
Managed EDR es tan bueno como el equipo detrás de él. Así es como Huntress estructura su SOC humano inpulsado por IA, activo las 24 horas, los 7 días de la semana, en distintas zonas horarias, y lo que eso significa realmente para la rapidez con la que se detienen las amenazas.
Dólares y sentido común: el verdadero valor del equipo del Huntress SOC
¿Cuál es el valor real de un equipo humano del SOC detrás de tus herramientas de seguridad? Huntress desglosa, con cifras, la diferencia real entre la prevención sola y la detección gestionada liderada por humanos.
¿Debemos jugar a la ofensiva o a la defensiva en ciberseguridad?
Los profesionales de seguridad tienden a enfocarse en la defensa, pero los atacantes siempre están evolucionando su ofensiva. Huntress explica por qué los defensores que entienden las tácticas ofensivas se mantienen más adelante.
Reducción del riesgo cibernético y la responsabilidad legal con la detección gestionada de amenazas
El riesgo cibernético es uno de los riesgos empresariales de más rápido crecimiento en 2021. La detección gestionada de amenazas es cómo las organizaciones lo reducen sin crear un equipo de seguridad interno completo. Esto es lo que realmente implica.
¿Qué es Threat Hunting impulsado por humanos?
El aprendizaje automático puede procesar registros. No puede reemplazar el instinto necesario para encontrar lo que los atacantes dejaron atrás. Esto es lo que realmente significa la caza de amenazas impulsada por humanos y por qué esa diferencia importa.
