Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Los atacantes están usando paneles de ScreenConnect alojados en la nube y en instalaciones locales para instalar clientes falsos en cientos de endpoints administrados.
ACTUALIZACIÓN: N-able desconectó N-central después de que se revelaran 33 fallas críticas, incluidas cadenas que permiten la ejecución remota de código y la escalada de privilegios.
Dos RCE críticas de PHP, CVE-2026-109618 y CVE-2026-109619, se filtraron antes del parche. Descubre qué se sabe, quién está expuesto y cómo prepararte ahora.
Los actores de amenazas están explotando fallas de AhsayCBS, incluidas CVE-2026-105133 y CVE-2026-105134, para implementar webshells y criptomineros XMRig. Actualiza a la versión 10.3.4 y restringe el acceso ahora.
ACTUALIZADO: Una vulnerabilidad crítica en N-able N-central da a los atacantes acceso no autenticado y de tipo "modo dios" a la consola de RMM.
ACTUALIZADO: PaperCut NG y PaperCut MF están bajo explotación activa. Huntress reprodujo una cadena de RCE previa a la autenticación y comparte guía urgente sobre parches, exposición y detección.
Huntress ha observado una serie de intrusiones sorprendentemente similares que comienzan con la explotación de CitrixBleed 2, emplean técnicas novedosas de escalada de privilegios y terminan en el ransomware Dragonforce.
Huntress fue uno de los muchos proveedores afectados por un incidente reciente en Klue. Investigamos el incidente para averiguar qué pasó.
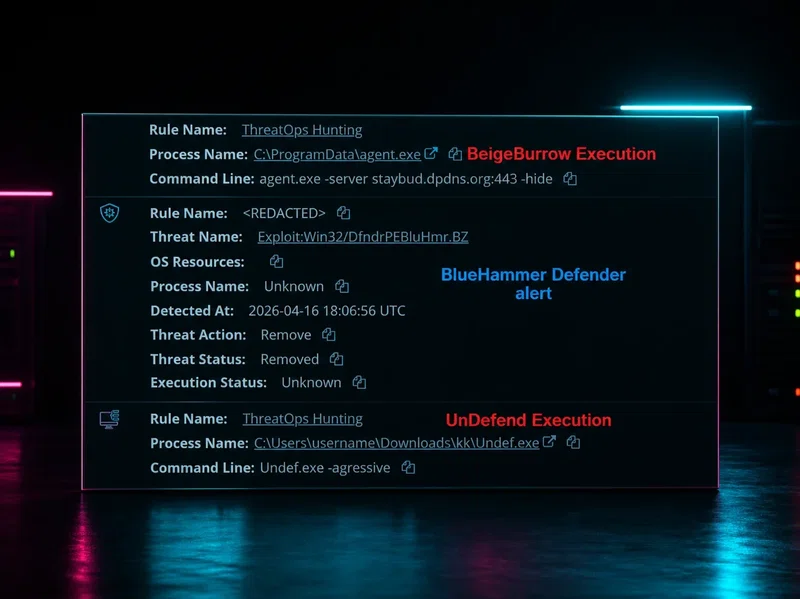
Huntress observó el uso en entornos reales de herramientas de Nightmare-Eclipse, incluidas BlueHammer, RedSun y UnDefend, en una intrusión en vivo que involucró el compromiso de FortiGate VPN como acceso inicial, comandos de reconocimiento y probable actividad de tunelización.
Un ataque a la cadena de suministro de NPM afectó la ubicua biblioteca de código abierto axios, y Huntress ha observado más de cien dispositivos afectados.
Huntress observó la explotación activa de SolarWinds Web Help Desk en tres clientes, con atacantes que implementaron túneles de Cloudflare y Velociraptor para persistencia inmediatamente después de ingresar.
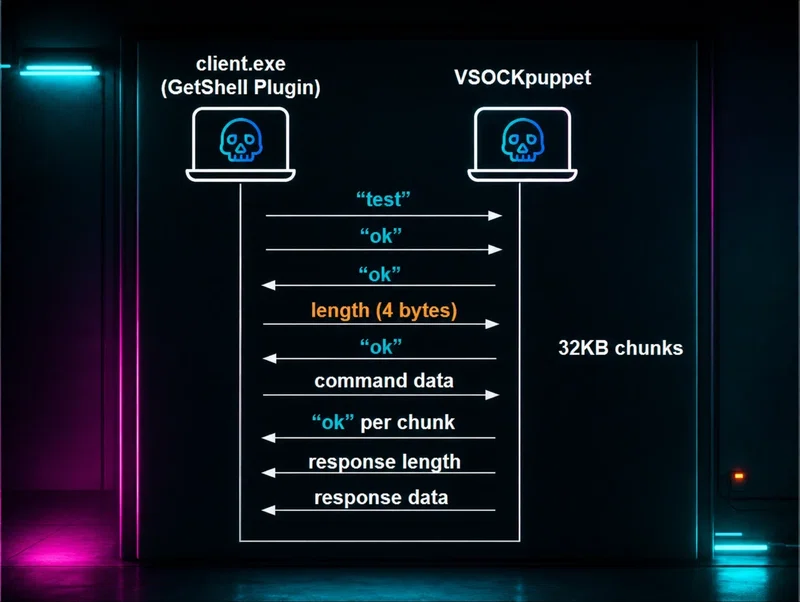
Apareció en estado salvaje un exploit de escape de VM en ESXi con rutas de desarrollo en chino simplificado y las características de un zero-day. Huntress rastreó la intrusión desde la VPN de SonicWall hasta el final.
Gladinet CentreStack está siendo explotado activamente, y según reportes, el grupo de ransomware cl0p ahora apunta a servidores expuestos a internet. Huntress ha estado monitoreando esto desde el inicio y tiene las últimas actualizaciones.
Huntress detectó que actores de amenazas explotan React2Shell (CVE-2025-55182) para implementar una puerta trasera en Linux, un túnel de proxy inverso y un implante de post-explotación basado en Go.
Huntress observó a actores de amenazas explotando una vulnerabilidad de ejecución remota de código en Microsoft WSUS en cuatro clientes a los pocos días de su divulgación. Esta es la cronología, las TTPs y por qué necesitas aplicar el parche ahora.