

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Huntress fue uno de los muchos proveedores afectados por un incidente reciente en Klue. Investigamos el incidente para averiguar qué pasó.
La explotación de VPN SonicWall está activa, es generalizada y avanza rápido hacia la implementación de ransomware Akira. Huntress ha estado monitoreando esta campaña en tiempo real. Aquí está el aviso completo con actualizaciones en vivo.
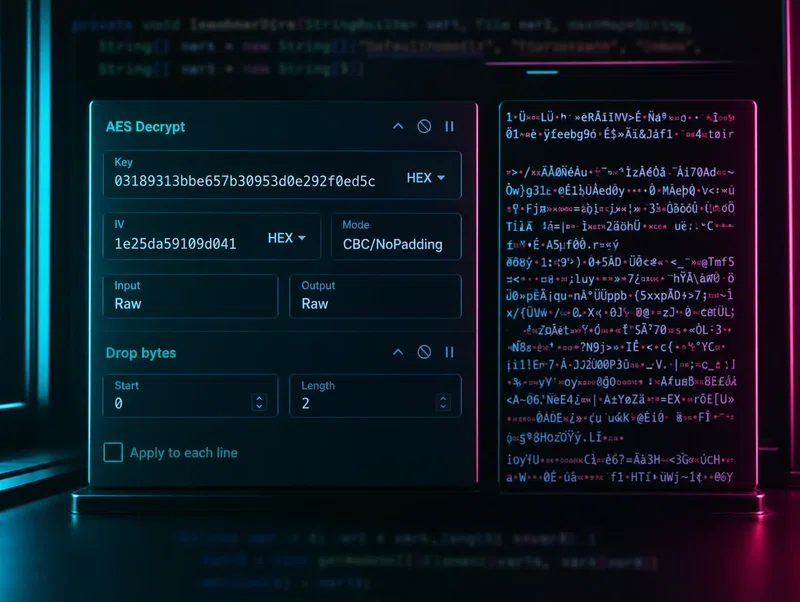
Huntress analizó el malware que se distribuye mediante la explotación de Cleo y lo llamó Malichus. Analizamos el desglose técnico completo: qué hace Malichus, cómo persiste y cómo detectarlo.
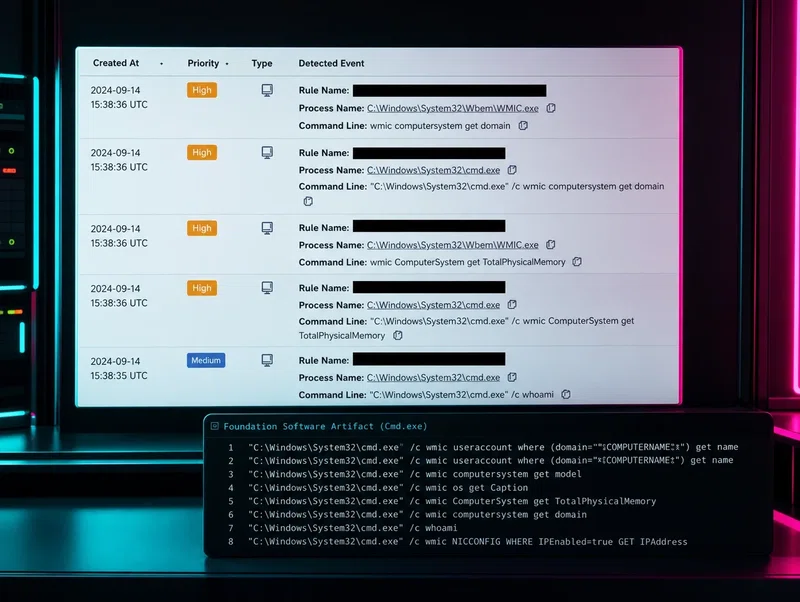
El software de contabilidad FOUNDATION, usado ampliamente en la construcción, sufría ataques de fuerza bruta a gran escala mediante las credenciales predeterminadas del producto. Huntress observó intrusiones activas en contratistas de plomería, climatización y concreto.
Las herramientas de transferencia administrada de archivos siguen siendo blanco de ataques, y la CVE-2023-43117 en CrushFTP es el último ejemplo. Huntress analiza cómo se ve la explotación de MFT en el mundo real y qué deben hacer los defensores.
Huntress ha confirmado la explotación activa de una vulnerabilidad de autorización indebida en Atlassian Confluence, la cual los atacantes usaron para implementar ransomware Cerber. El informe detalla cómo se desarrolló el ataque en los entornos afectados.
Un ataque de ransomware HelloKitty llevó a Huntress a confirmar la explotación activa de CVE-2023-46604 en Apache ActiveMQ. Esto es lo que permite la vulnerabilidad, cómo se está usando y qué hacer ahora.
Progress divulgó siete vulnerabilidades de WS_FTP, dos de las cuales obtuvieron una puntuación superior a 9 en la escala CVSS. Huntress está siguiendo la explotación activa y describe lo que las organizaciones deben hacer ahora mismo.
CVE-2023-4863 es un desbordamiento de búfer en el montículo crítico en la biblioteca libwebp, que afecta a casi todas las aplicaciones que procesan imágenes. Huntress está monitoreando la explotación activa en el mundo real. Esto es lo que se sabe hasta ahora.
Los analistas del Huntress SOC rastrearon un minero de criptomoneda hasta una instalación de TeamViewer. Así es como se entregó XMRig, la dirección de billetera a la que reportaba y qué deben verificar las organizaciones.

