

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Microsoft afirma que un agente de IA impulsó el ataque a ConnectWise. La telemetría de Huntress coincide con eso: herramientas con scripts, dirigidas por un operador.
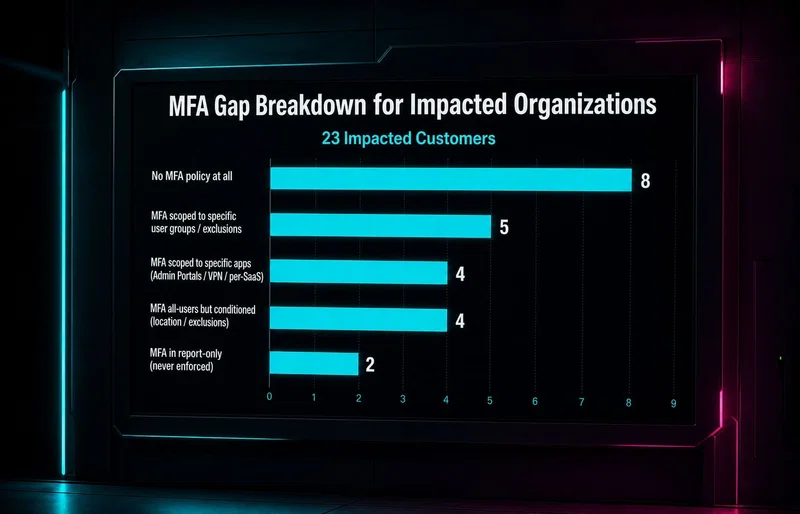
Dos ataques a Microsoft 365 lograron evadir políticas de acceso condicional que parecían completamente configuradas. Descubre qué salió mal y cómo Huntress Managed ISPM detecta estas brechas primero.
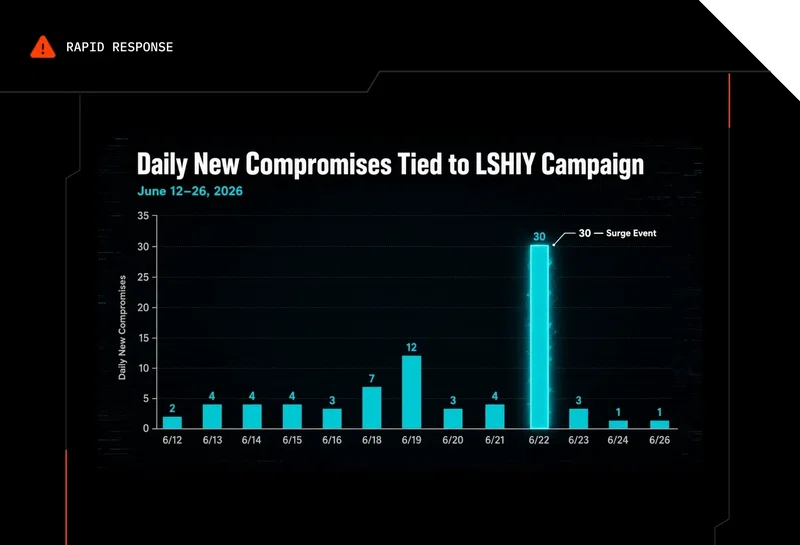
Huntress está observando un ataque continuo de rociado de contraseñas contra Microsoft Azure CLI que se origina en un rango de direcciones IPv6 controlado por LSHIY LLC.
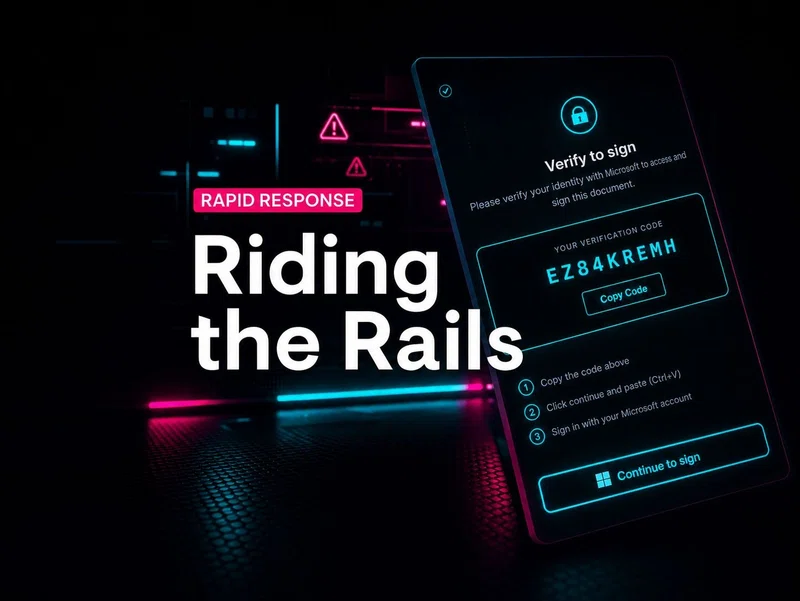
Los atacantes convirtieron la plataforma cloud gratuita de Railway.com en una máquina de robo de tokens de Microsoft 365, afectando a más de 268 organizaciones y más de 100 MSP. Aquí tienes el desglose completo de la infraestructura.

