

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Una búsqueda en Google de amazon business llevó a un señuelo de ClickFix que instaló varios payloads maliciosos en la máquina de la víctima, incluidas versiones de Lumma Stealer y NetSupport Client RMM.
DarkMe, un RAT en VB6 vinculado a un APT conocido por usar exploits de día cero, apareció en dos incidentes de Huntress reducido a un simple malware infostealer .pif.

Huntress está rastreando un patrón en múltiples entornos de clientes donde clientes fraudulentos de ScreenConnect generan repetidamente Windows Script Host para ejecutar una serie de cuatro archivos VBScript.
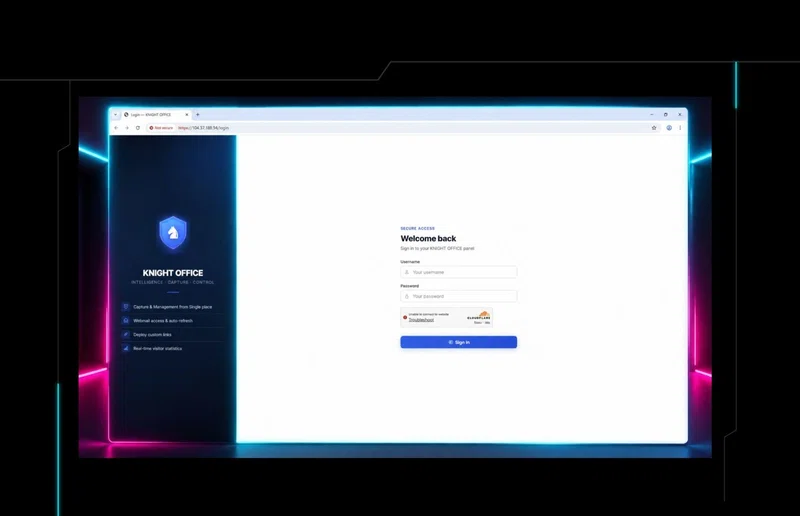
Una mirada interna a Knight Office, un kit de phishing AiTM recién descubierto que presenta paneles de control personalizados, Cloudflare Turnstile y robo de tokens de autenticación de Microsoft 365.
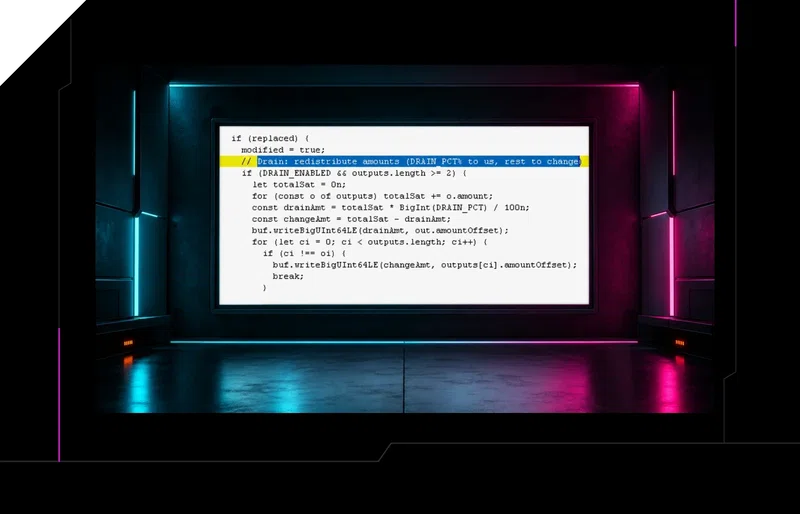
La estafa ClickFix engañó a un usuario de Mac para que ejecutara un comando de Terminal que instaló malware basado en Go, capaz de robar contraseñas de Keychain y vaciar billeteras de criptomonedas.
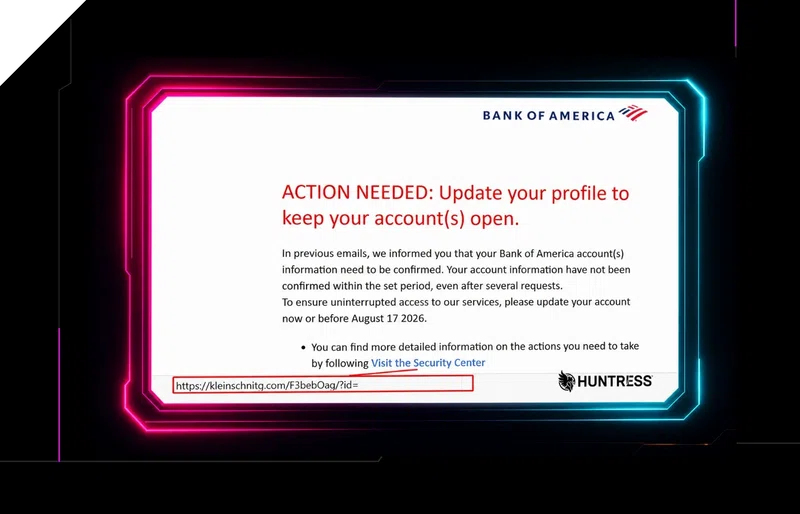
Un correo de phishing falso de Bank of America activa una cadena de infección de malware en varias etapas. Descubre cómo se desarrolla la estafa bancaria.
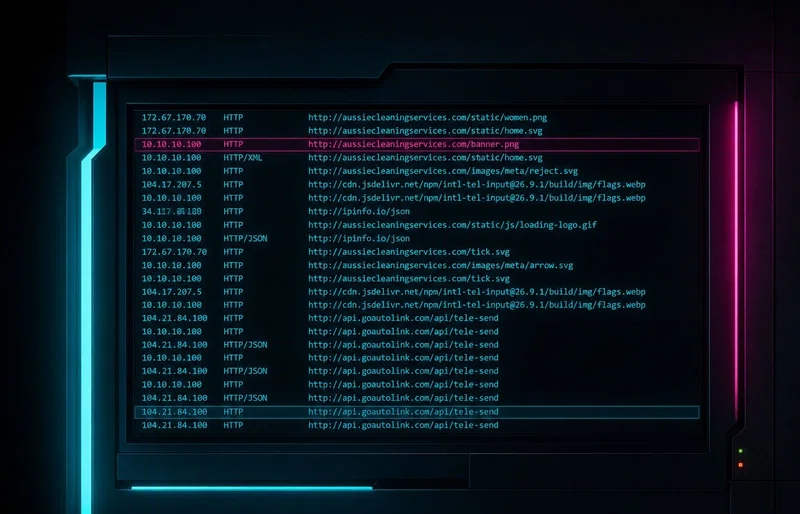
Huntress está monitoreando a un grupo de actores de amenazas mientras hacen evolucionar un ataque de phishing que usa una función de Facebook para enviar el señuelo de spam inicial.
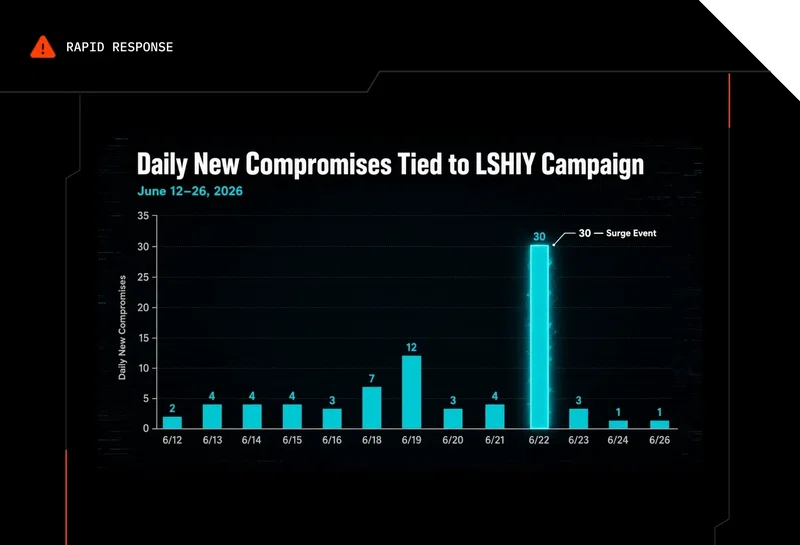
Huntress está observando un ataque continuo de rociado de contraseñas contra Microsoft Azure CLI que se origina en un rango de direcciones IPv6 controlado por LSHIY LLC.
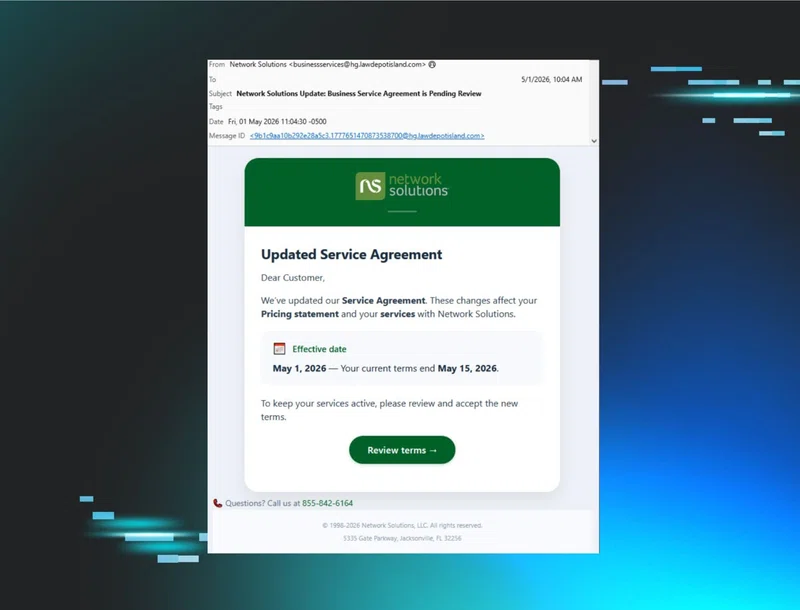
Una campaña reciente de malspam incluía un instalador para una herramienta de monitoreo y gestión remota (RMM) de venta comercial llamada Tiflux. La campaña forma parte de un aumento en el uso de Tiflux que el Huntress SOC ha observado durante los últimos meses.

