Vista de amenazas desde la perspectiva de Huntress Adversary Tactics: septiembre de 2025

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

Nueva variante de ransomware: Obscura

A principios de este mes, publicamos un aviso de amenaza sobre Obscura, una nueva variante de ransomware que nuestro SOC vio por primera vez el 29 de agosto. No tuvimos visibilidad del vector de acceso inicial, pero el ejecutable del ransomware se lanzó desde el recurso compartido NETLOGON , lo que le permitió replicarse en los controladores de dominio. Esto les dio a los actores de amenazas un punto de apoyo sigiloso dentro de la organización afectada. Una vez lanzado, Obscura también:

  • Eliminó las copias de seguridad instantáneas para complicar la remediación
  • Detectó y terminó 120 procesos distintos para apuntar a aplicaciones de seguridad y bases de datos que podrían dificultar el proceso de cifrado
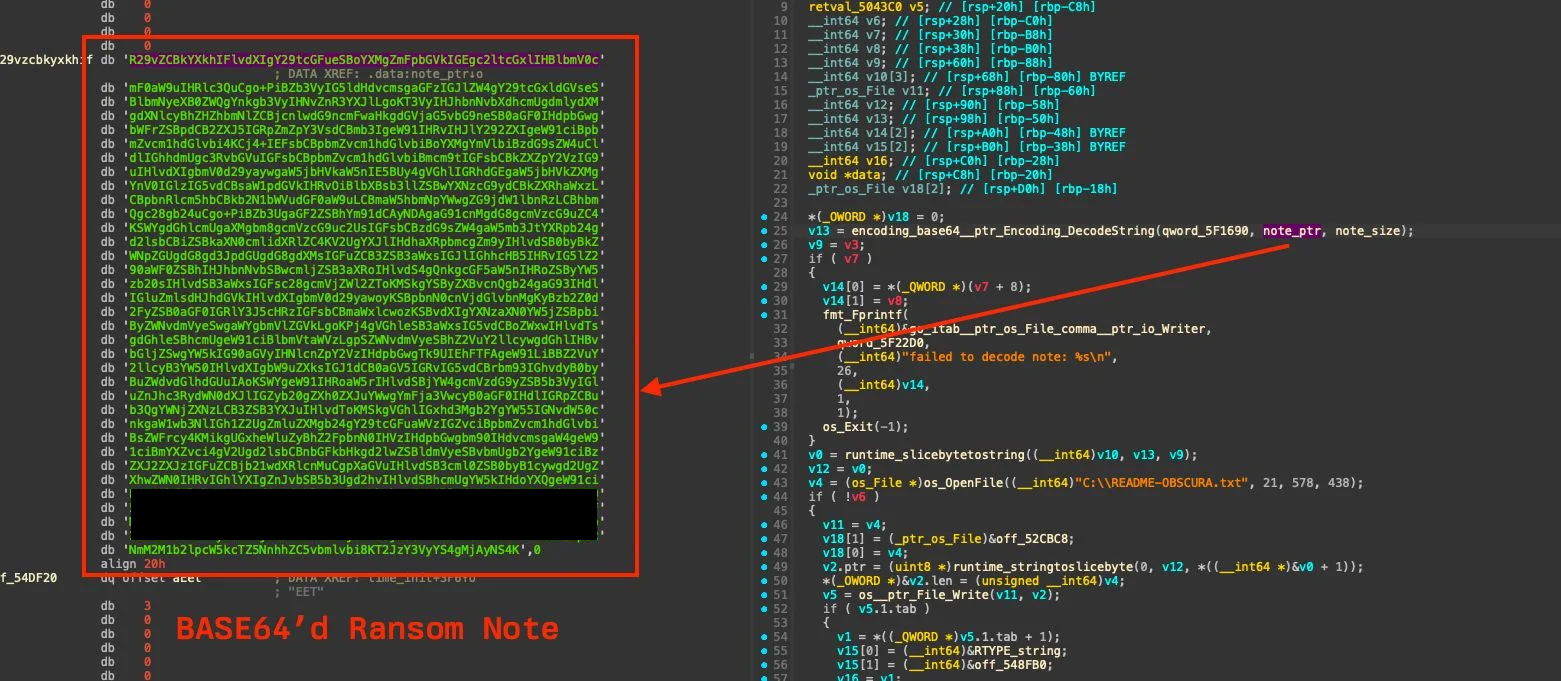
  • Cifró archivos con la extensión ".obscura" y dejó la nota de rescate (README_Obscura.txt)

Nota de rescate codificada en Base64 siendo decodificada

La conclusión

Vimos Obscura en un incidente, pero el sitio onion del ransomware afirma tener varias víctimas, incluyendo organizaciones de construcción, bienes raíces y fabricación de maquinaria. Esto indica que los ataques son oportunistas, no dirigidos. Las organizaciones deben monitorear de cerca sus controladores de dominio. Además, hay que estar atento a archivos nuevos o archivos existentes que sean modificados, incluyendo alteraciones en los objetos de política de grupo (GPO).


Afiliado de Play ransomware ataca varios endpoints con una herramienta personalizada

Un incidente en una empresa de construcción el 31 de agosto reveló cómo los actores de amenazas intentan continuamente ampliar el impacto de sus ataques de ransomware. El incidente, vinculado a un afiliado de Play ransomware, usó una herramienta personalizada llamada GoGo.exe (renombrada de ps_bulk.exe). En este incidente, vimos a los actores de amenazas usar la herramienta con un enfoque similar a PSExec para propagar múltiples ejecutables con nombres aleatorios a otros endpoints de la red. Al ejecutarse, la herramienta se usa para consultar Active Directory y encontrar todos los equipos en el dominio corporativo antes de usar credenciales de administrador para implementar cargas maliciosas.

Esto es lo demás que ocurrió durante este ataque:

  • El actor de amenazas accedió al endpoint mediante protocolo de escritorio remoto (RDP)
  • El atacante usó varias herramientas nativas, como mmc.exe, y borró los registros de eventos de Windows
  • Los archivos se cifraron con la extensión .play 
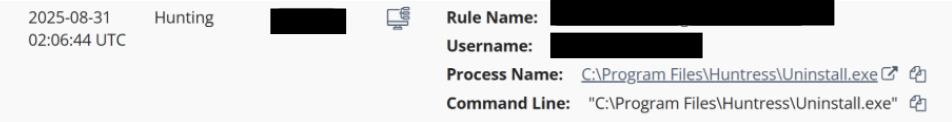
  • El actor de amenazas intentó desinstalar el agente de Huntress mediante C:\Program Files\Huntress\Uninstall.exe

Actores de amenazas intentando desinstalar el agente de Huntress

La conclusión

El uso de GoGo.exe muestra cómo los actores de amenazas intentan acelerar sus ataques e intensificar su impacto. En este caso, el actor de amenazas usó una herramienta personalizada para propagarse rápidamente por la red.


Repositorio malicioso de GitHub distribuye un troyano

A principios de este mes, nuestro SOC encontró una técnica de ingeniería social con un giro particular: un commit malicioso en un repositorio de GitHub que simulaba ofrecer el cliente GitHub Desktop, pero que en realidad instalaba un troyano. Este troyano luego ejecutaba el malware infostealer Lumma Stealer.

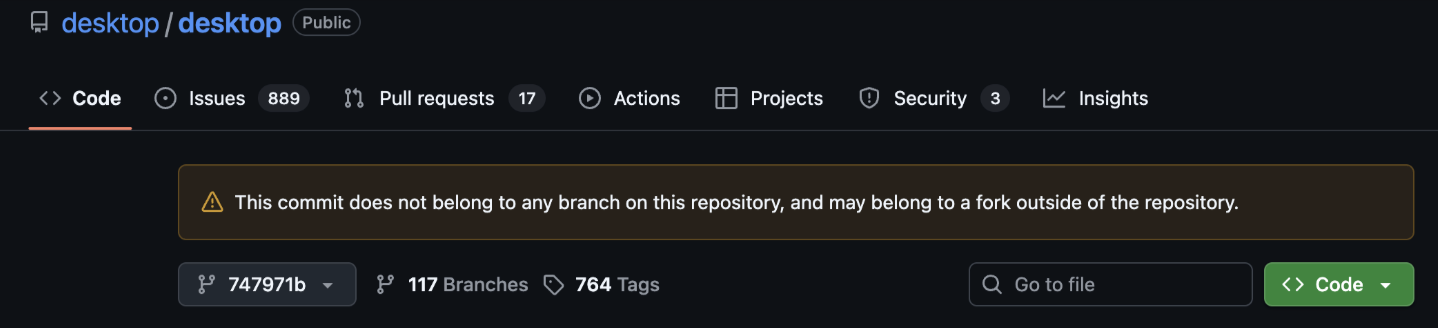
En el ataque, el actor de amenazas usó un anuncio de Microsoft Bing para dirigir a los usuarios a un commit malicioso. Un commit registra todos los cambios hechos a un proyecto; en este caso, los atacantes crearon un commit en un repositorio legítimo de GitHub. Este enlace del commit se incrustó luego en el anuncio, haciéndolo parecer inofensivo. Aunque GitHub advierte que el commit no pertenece a ninguna marca del repositorio, los usuarios desprevenidos podrían no notarlo o entender lo que significa. Visitarían el enlace al commit malicioso y lo descargarían desde github-desktop[.]com, como hizo la víctima en este incidente.

Advertencia de GitHub de que el commit no pertenece a la rama del repositorio

La conclusión

Aunque esta es la primera vez que nuestro SOC se encuentra con esto, otros proveedores han reportado ver la misma técnica. Los actores de amenazas se aprovechan de la confianza de las víctimas en el reconocimiento de marca de GitHub, sin importar la advertencia que reciban previamente. La concientización de los usuarios sobre este vector de ataque es clave aquí.

Tactical Response

Nuestro equipo de Hunting & Tactical Response se creó como una función independiente dentro de nuestro SOC para profundizar en las intrusiones y responder preguntas de los partners que están fuera del alcance de las operaciones del SOC 24x7. Ocupa el punto intermedio entre una oferta de MDR estándar y una respuesta a incidentes más intensiva y formal. Nuestros hallazgos de Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

Muchos logros en el primer semestre de 2025

El equipo de Hunting & Tactical Response ha trabajado incansablemente tras bambalinas este año en búsquedas de amenazas exhaustivas sobre telemetría relacionada con procesos, en estrecha colaboración con los analistas de Triage and Analysis. Aquí tienes algunos ejemplos de logros importantes de la primera mitad del año:

  • Exponer a actores de amenazas que explotaban fallas en productos de CrushFTP, Gladinet y Ajax Pro, y abusaban de CAPTCHAs falsos
  • Proteger a los partners contra estafadores de soporte técnico
  • Identificar y nombrar varias familias de malware, incluyendo el loader Octowave

Premios SANS Difference Makers

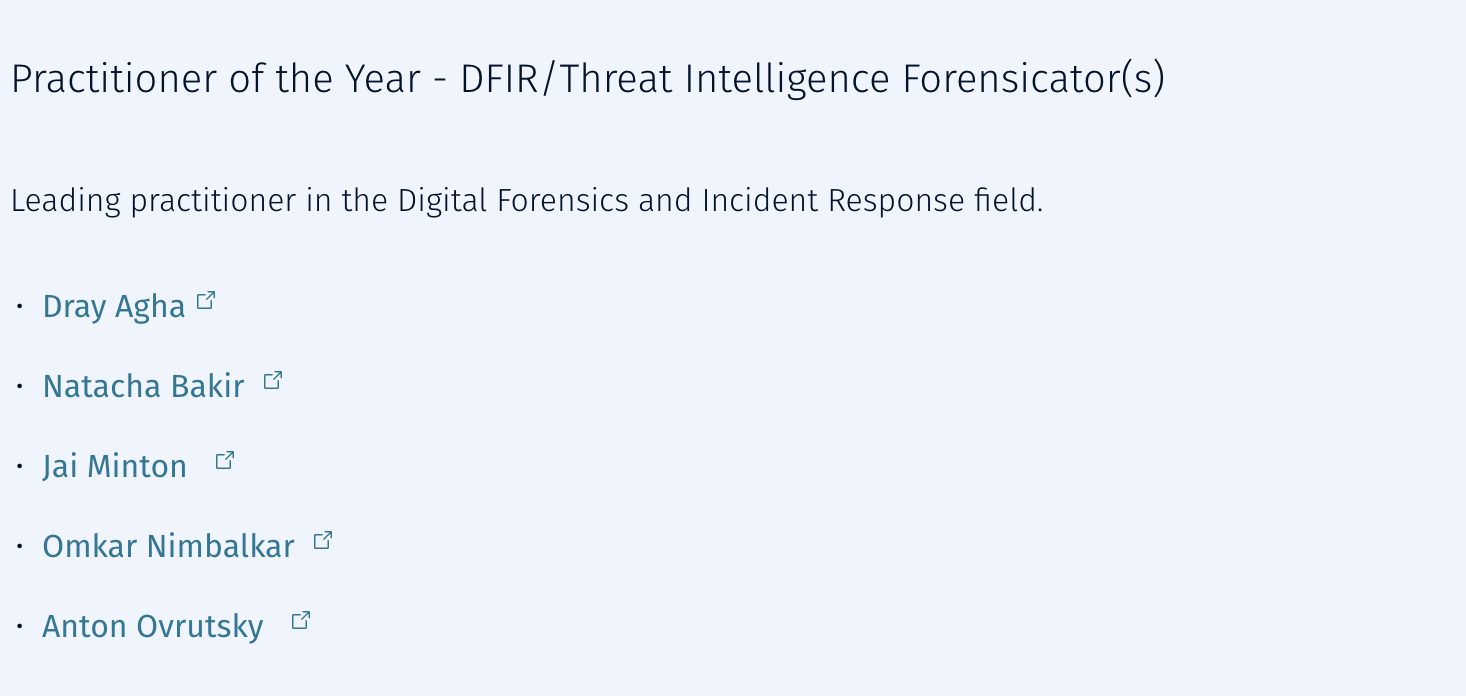
SANS publicó las nominaciones para sus premios Difference Makers Awards, y nuestro SOC dominó la lista! Dray Agha, Jai Minton, y Anton Ovrutsky están nominados en la categoría Practitioner of the Year - DFIR/Threat Intelligence Forensicators, mientras que Anna Pham está nominada en la categoría Practitioner of the Year - Cyber Defender. Huntress está nominada como Cybersecurity Company of the Year (Empresa de ciberseguridad del año). ¡Felicidades a todos nuestros nominados! Asegúrate de votar antes del 8 de octubre!

Huntress dominó los premios SANS Difference Makers Awards de este año

Amenazas alrededor del mundo

Desmantelamientos de cibercrimen

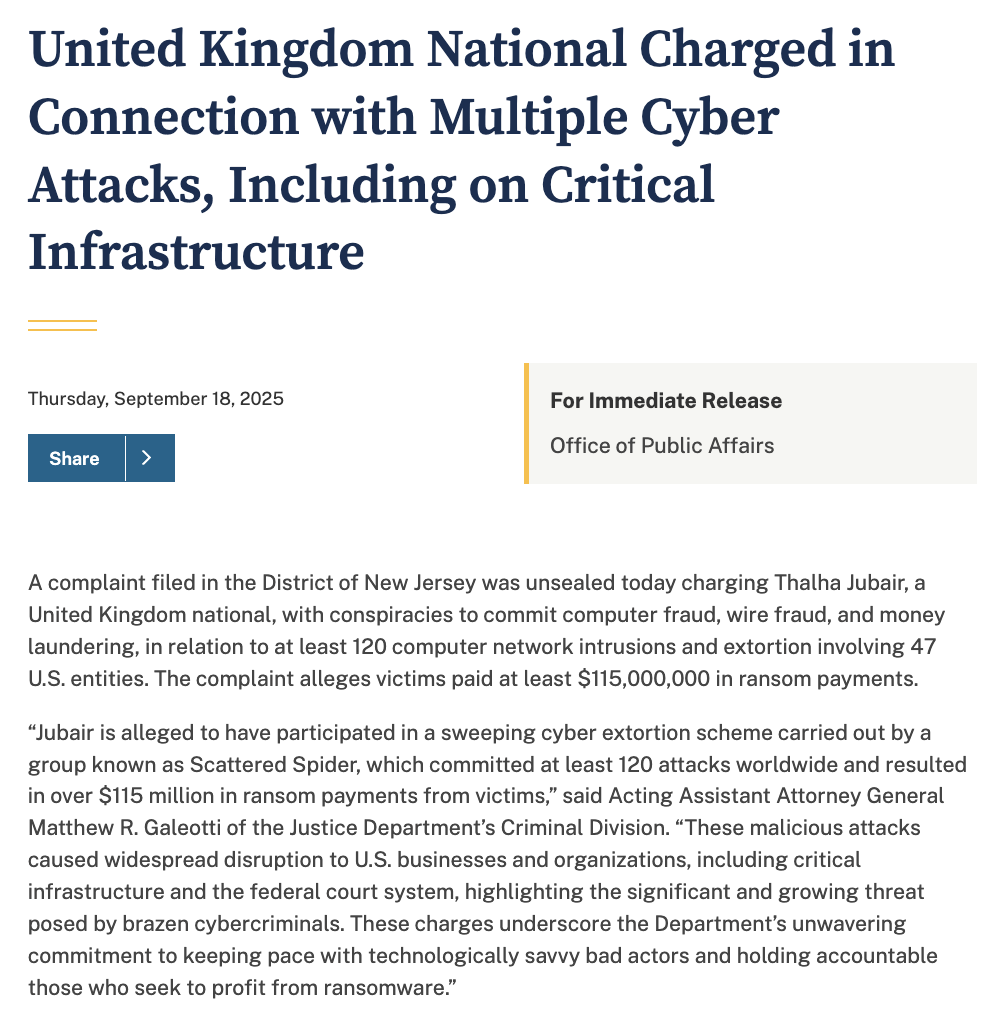
El 15 de septiembre, el Departamento de Justicia de EE. UU. anunció la captura de Thalha Jubair, un ciudadano del Reino Unido asociado con el grupo de hackers Scattered Spider. Jubair fue atrapado debido a sus malas decisiones de seguridad operacional al manejar pagos de rescate en bitcoin de las víctimas.

Según los informes, accedió a una billetera de criptomoneda que recibió fondos de ransomware para comprar juegos de Steam y pedir comida a través de servicios de entrega.

Además, un video reciente mostró a Jubair siendo supuestamente asaltado por individuos disfrazados de policías, quienes allanaron su residencia unos meses antes de su arresto. Durante ese video, Jubair mencionó a otro cómplice que también está siendo investigado actualmente. Está acusado de un cargo de conspiración para cometer fraude informático, dos cargos de fraude informático, conspiración para cometer fraude electrónico, dos cargos de fraude electrónico y conspiración para lavado de dinero. Si es declarado culpable, enfrenta una pena máxima de 95 años de prisión, una de las penas más altas en la historia del cibercrimen.

Desde su arresto, Scattered Spider se ha mantenido relativamente en silencio, lo que sugiere que el grupo está haciendo control de daños y anticipando más arrestos.


El panorama del ransomware y sus implosiones

DragonForce, un grupo de ransomware reciente pero virulento formado por exmiembros de RansomHub, propuso formar un “cártel de ransomware” con LockBit y Qilin en la dark web. Poco después, LockBit pareció aceptar la oferta, lo que permitió a los grupos coordinarse y compartir recursos.

Durante 2025, la competencia de ransomware como servicio (RaaS) ha sido extremadamente volátil. El ascenso y la caída de los grupos ha sido dramático. Los pagos de los grupos han subido aún más para reflejar esto, con LockBit ofreciendo el más alto, un 90%, su nivel máximo.

Con la reciente unificación de DragonForce, LockBit y Qilin, creemos que esto podría generar más esfuerzos coordinados y estrategias de ataque unificadas. Por ejemplo, LockBit, que se cree que tiene una red muy confiable de corredores de acceso inicial, podría compartir ese acceso privilegiado para ayudar a Qilin y DragonForce a obtener acceso a un conjunto más amplio de objetivos. Más importante aún, LockBit ha demostrado que su infraestructura es extremadamente robusta y sigue operando incluso después de intervenciones policiales. Con el último lanzamiento, esta será la quinta reestructuración importante de LockBit. Al ofrecer a los otros grupos acceso a su infraestructura, lavado de dinero y sistemas financieros, podría ayudarlos a ser más resistentes a las intervenciones de las fuerzas del orden.

De manera similar a los cárteles ilícitos en México, el panorama actual del ransomware ha estado enfrentándose entre sí a un ritmo cada vez mayor este año. Grupos como BlackLock han sido atacados por otros grupos, incluido DragonForce. Las conversaciones en la dark web indican que grupos más pequeños también podrían estar buscando unir fuerzas, lo que hace que el panorama sea extremadamente dinámico e impredecible.



SonicWall expuso archivos de configuración de firewall de clientes

SonicWall reveló un ataque a su plataforma MySonicWall.com, que expuso archivos de configuración de firewall de clientes. En un aviso de seguridad, SonicWall indicó que los actores de amenazas accedieron a archivos de preferencias de firewall respaldados en la cloud para menos del 5% de su base instalada de firewalls. Las credenciales en los archivos estaban cifradas, pero los archivos también incluían información que podría facilitar a los atacantes la explotación del firewall. La actividad se originó a partir de una serie de ataques de fuerza bruta dirigidos a acceder a los archivos almacenados en el respaldo.

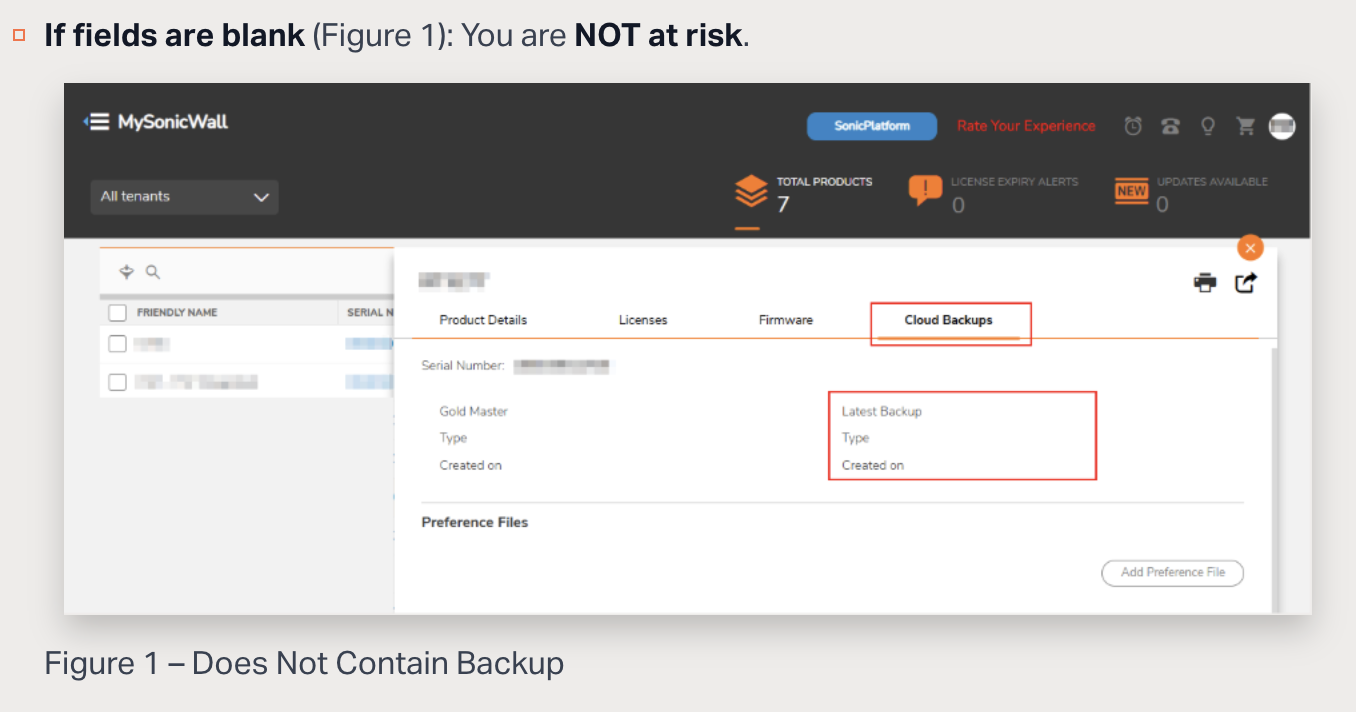
SonicWall recomendó que los clientes inicien sesión en sus cuentas de MySonicWall.com y verifiquen si existen respaldos en la cloud para sus firewalls registrados. Si los campos contienen datos de respaldo, los clientes deben verificar si los números de serie afectados aparecen en su cuenta. Si es así, deben seguir las pautas específicas de contención y remediación descritas en el aviso de amenaza.

Guía de SonicWall sobre cómo verificar los firewalls con archivos de preferencias respaldados en MySonicWall.com
Huntress ha estado en contacto con SonicWall desde nuestra última Respuesta rápida, que involucró una ola de dispositivos SonicWall siendo explotados activamente. Estamos siguiendo de cerca este último incidente de seguridad y lo que significa para nuestros propios clientes que usan productos SonicWall.


EDR-Freeze

Recientemente se publicó una nueva prueba de concepto (PoC) para una técnica de evasión de defensas llamada EDR-Freeze. Según nuestras pruebas, el Huntress Agent no se ve afectado por EDR-Freeze.

La técnica involucra un componente dentro del marco de Windows Error Reporting (WER) llamado WerFaultSecure, que se ejecuta con privilegios de proceso ligero protegido (PPL) y recopila volcados de memoria de procesos del sistema con fines de diagnóstico. La PoC usa WerFaultSecure para activar una API llamada MiniDumpWriteDump, que crea una instantánea de la memoria y el estado de un proceso. Cuando MiniDumpWriteDump toma esa instantánea, suspende temporalmente los procesos objetivo antes de reanudarlos después. Sin embargo, esta PoC suspende al propio MiniDumpWriteDump, lo que puede mantener los procesos vinculados al EDR o antivirus en ese estado “congelado” de forma indefinida.

Es importante señalar aquí que esta táctica permite la evasión de defensas, pero no es una técnica de acceso inicial. Los atacantes primero deben tener acceso al equipo objetivo, obtener la capacidad de ejecutar código localmente y conseguir privilegios elevados suficientes para manipular procesos protegidos. Si ese objetivo tiene EDR instalado, las detecciones están implementadas y se ajustan constantemente para identificar estos distintos puntos a lo largo de la cadena de ataque.

Para las empresas, EDR-Freeze subraya la importancia de las defensas en capas, las medidas de parcheo priorizadas y la restricción o el bloqueo de herramientas que no son operativamente necesarias en el entorno.

Rapid Responses

Para quienes no estén familiarizados, las "Rapid Responses" se activan cuando hay una vulnerabilidad o amenaza que los atacantes aprovechan para escalar sus ataques a gran escala. Cuando nos enteramos de una posible vulnerabilidad, el equipo de Adversary Tactics trabaja en todo Huntress para determinar el posible impacto, actualizar a nuestros clientes y publicar un blog para la comunidad de seguridad con todos los detalles necesarios sobre la actividad de amenaza. Aquí hay un ejemplo de una Rapid Response que manejamos el último mes:

Blog de instalación del Agent por actor de amenazas

Durante el verano, iniciamos una Respuesta Rápida después de que un actor de amenazas instaló un Huntress Agent en su máquina operativa, lo que nos dio visibilidad sobre sus operaciones.  En septiembre,  publicamos una entrada de blog sobre nuestros hallazgos de ese incidente.

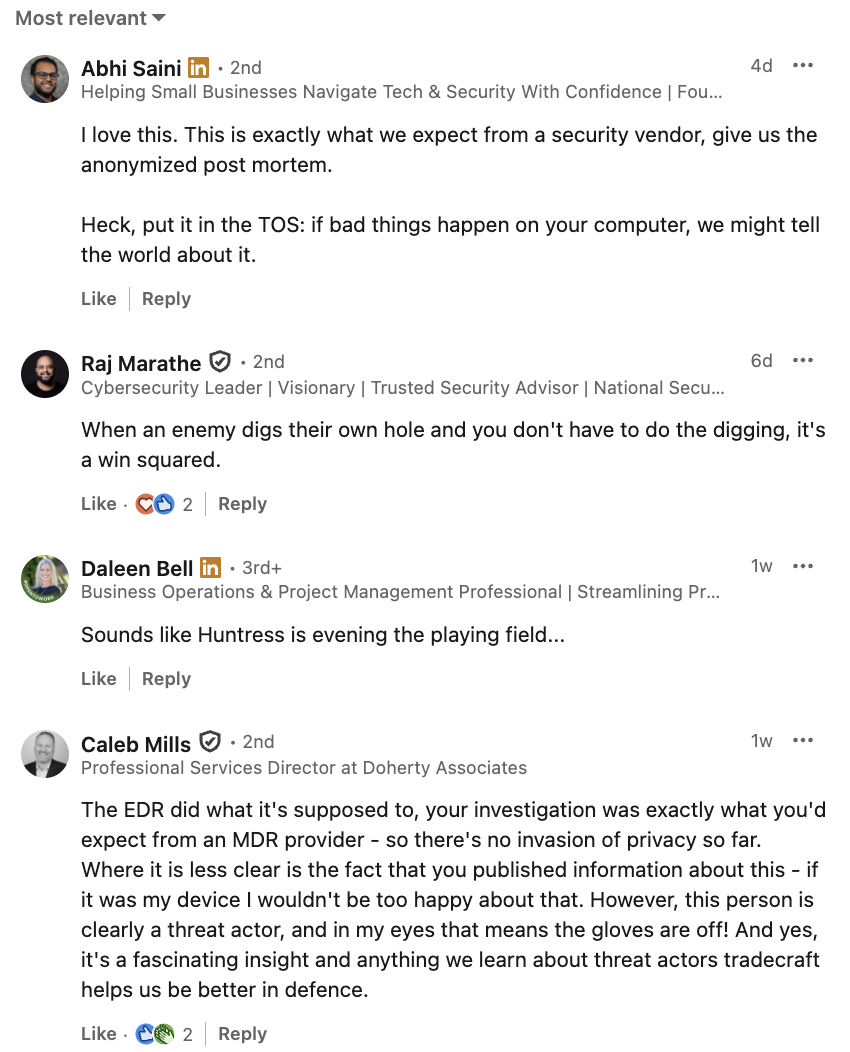
Si bien muchas personas vieron el valor de publicar información que daba una visibilidad detallada de cómo opera un atacante a diario, curiosamente, la entrada del blog también generó cierta controversia, incluyendo preguntas sobre la telemetría que recopilan los productos EDR y cómo usamos los datos en las investigaciones. Esto nos dio la oportunidad de interactuar con la comunidad para separar los hechos de los malentendidos, a través de:

Actualizaciones relevantes del producto

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas funciones nuevas e impresionantes que nuestros compañeros de Product Research y Product lanzaron para complicarles las cosas a los atacantes. No podemos esperar para empezar a usar estos datos y ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

Managed EDR

Nuestro agente de Windows logró ​varias victorias contra Akira este mes​. Nuestra capacidad de detección de ransomware en el agente mostró ​la capacidad de detectar el ransomware Akira​ ​8 minutos y 33 segundos antes​ de lo que era posible anteriormente. Además, ​detuvimos a Akira con éxito​ durante varios incidentes, incluido un ataque en el que los bloqueamos ​durante la fase de enumeración​, y otro en el que ​los identificamos en la etapa más temprana de su ruta de ataque​.​

La Protección contra manipulaciones de macOS ya está activa​ en el 90% de los endpoints elegibles. Además, este mes vimos el lanzamiento del Agente de macOS 0.14.84, que introduce telemetría basada en archivos en macOS. Esto significa que nuestros equipos de Investigación de Productos e ingeniería de detección pueden crear reglas de detección basadas en la creación de archivos en endpoints de macOS. Esto nos ayudará a​ detectar actividad maliciosa antes y​ entender mejor otros tipos de tácticas.​

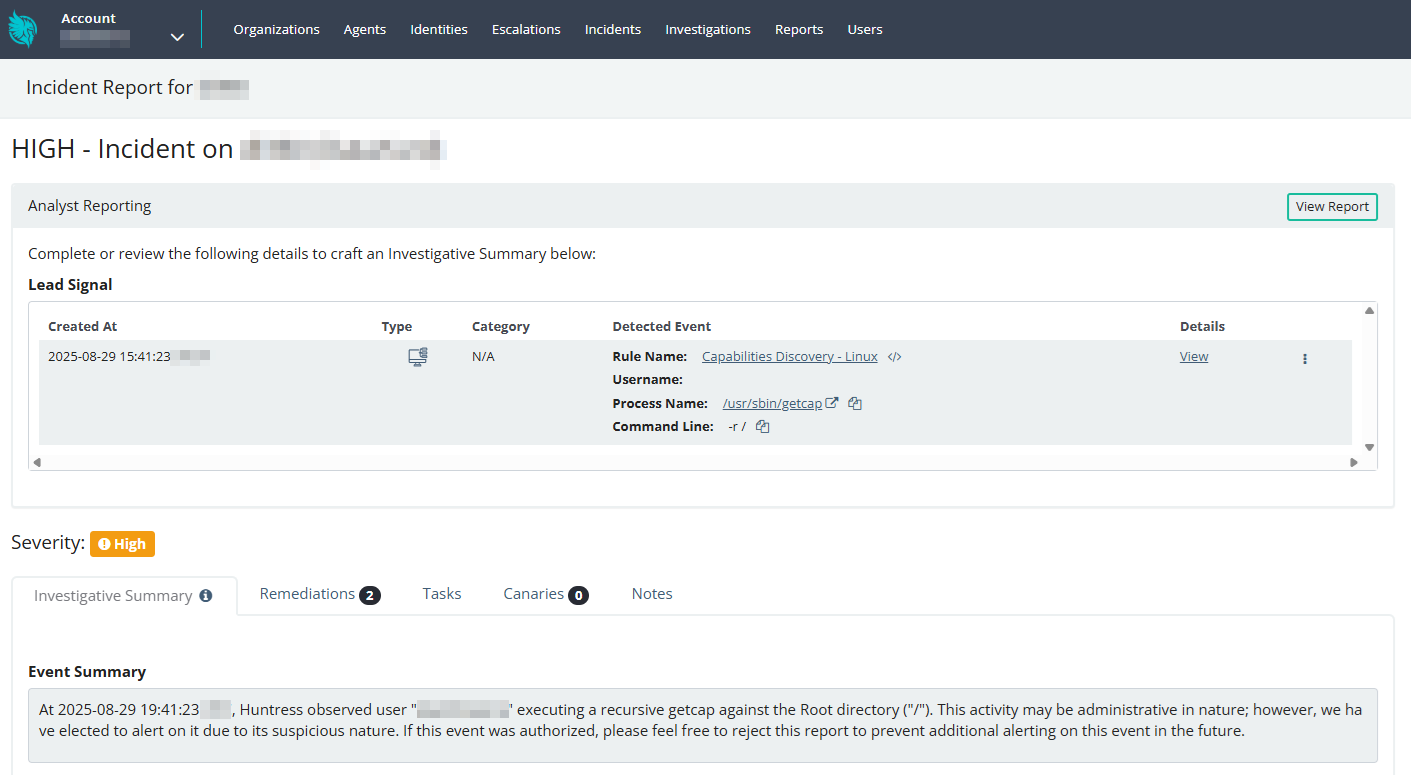
Por último, el equipo de EDR encontró ​nuestro ​primer incidente de Linux​ hace unas semanas durante la etapa de beta abierta 🎊 El equipo detectó actividad de reconocimiento en un endpoint de Linux (específicamente cuando un usuario ejecutó un ​getcap​ recursivo contra el directorio raíz). Resultó que el comportamiento provino de un probador en un socio. ​¡Esta es una gran victoria para nuestro agente de Linux​!​

Reporte de incidente para una detección de EDR en Linux​


Managed ITDR

Managed ITDR ahora detecta inicios de sesión desde centros de datos maliciosos conocidos bajo su capacidad de Acceso No Deseado. Aunque estamos familiarizados con la detección de ubicaciones anómalas y VPNs con Acceso No Deseado, notamos que los actores de amenazas están usando cada vez más infraestructura de centros de datos para evadir ambos: ¡ahora tenemos la mira puesta en este tradecraft en evolución! Anteriormente, los inicios de sesión desde centros de datos se consideraban ubicaciones. Esta nueva función nos permite categorizar estos inicios de sesión de manera más específica como centros de datos, y no como ubicaciones. Hasta ahora, el 70% de las señales que hemos obtenido de nuestros detectores de inicio de sesión maliciosos en centros de datos no tienen una señal de Acceso No Deseado correspondiente (por ejemplo, secuestro de sesión, robo de credenciales). ¡Esto demuestra cuánto más estamos detectando con los inicios de sesión maliciosos en centros de datos!

Este mes, Erin Meyers y Dave Kleinatland también analizaron los mitos más comunes sobre Microsoft 365 y la seguridad de identidad, en una entrada de blog que puedes leer aquí.


Managed SIEM

Huntress SIEM sigue demostrando su valor en la detección temprana de amenazas, ayudando a los clientes a detectar y detener a los operadores de ransomware y otros adversarios mucho más rápido.

Este mes, el equipo agregó y amplió capacidades con soporte TCP para la recolección de syslog, lo que permite que una gama más amplia de fuentes envíen datos directamente al SIEM. Aún mejor, nuestras 10 nuevas detecciones de fuerza bruta ya están activas, brindando nuevos conocimientos a nuestro SOC y fortaleciendo nuestra capacidad de respuesta rápida.

Y para quienes usan SentinelOne, nos complace compartir que nuestra integración con SentinelOne ya está activa y disponible de forma general, facilitando aún más extender la protección y visibilidad en todo tu entorno.


Managed SAT

Huntress Security Awareness Training (SAT) sigue evolucionando para preparar mejor a los usuarios contra ataques de ingeniería social sofisticados.

Huntress publicó un nuevo informe de investigación: Mind the (Security) Gap: SAT in 2025. El informe encuestó a 500 administradores y usuarios de soluciones de SAT en todo el mercado para analizar si las organizaciones realmente obtienen los resultados que necesitan con su creciente inversión en SAT. El resultado: las percepciones no equivalen a la realidad.


Huntress Platform

Las mejoras en la Huntress Platform refuerzan la experiencia general para los socios y clientes, y fortalecen la base del producto.  El mes tuvo varios nuevos lanzamientos del Portal, incluyendo el lanzamiento de documentación de API nueva y mejorada.

Aspectos destacados

Tradecraft Tuesday

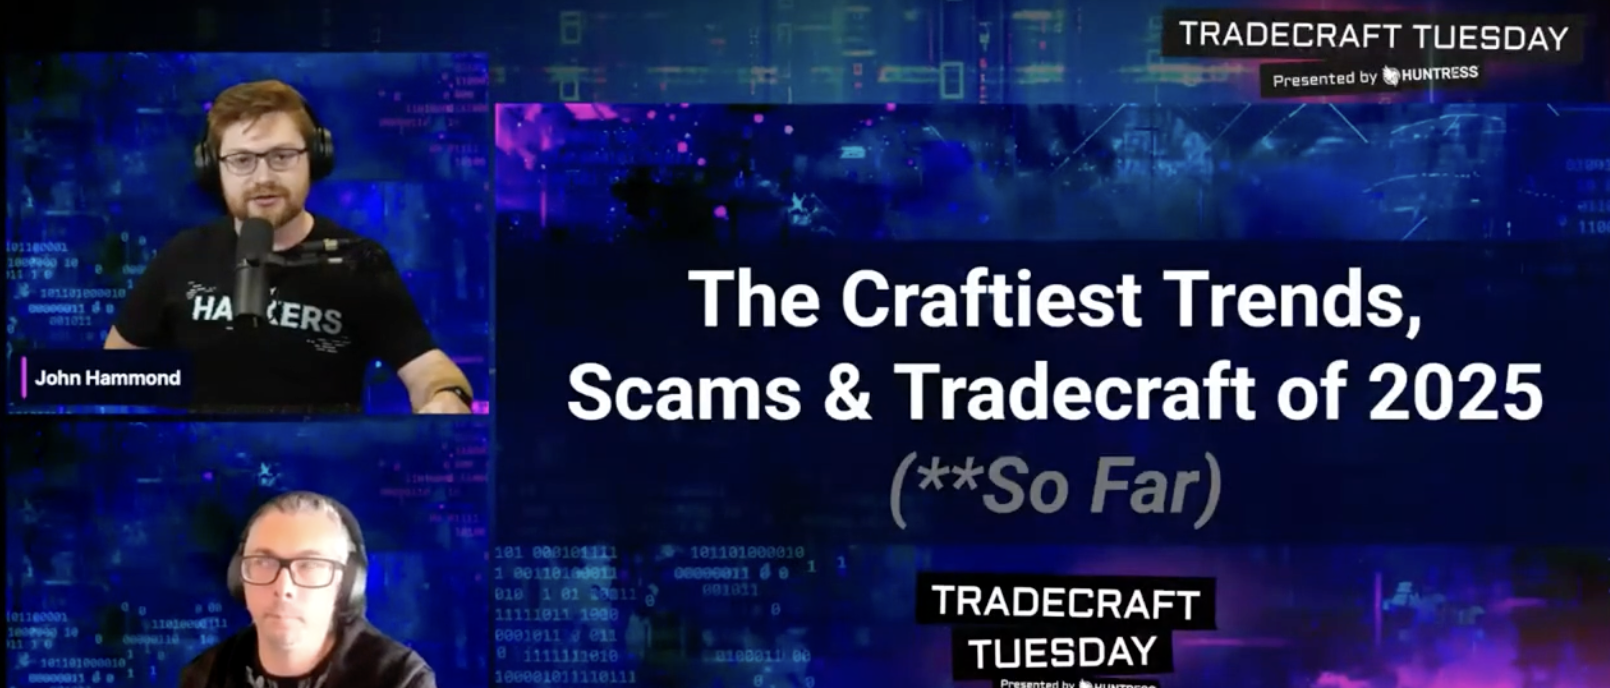
En el episodio de Tradecraft Tuesday de este mes–The Craftiest Trends, Scams, and Tradecraft of 2025 (So Far)– John Hammond y Greg Linares analizaron los principales tipos de Tradecraft engañoso que los actores de amenazas usan para atacar a las empresas, desde ClickFix hasta deepfakes.

No te pierdas nuestro Tradecraft Tuesday el próximo mes. Nuestro próximo episodio, "The Dangers You Don’t See: Threats Hiding in Your Network", abordará las principales amenazas que nuestro SOC ha visto en el terreno este año hasta ahora. Asegura tu lugar ahora


Medios externos destacados

John Hammond apareció en un segmento de ABC News Nightline este mes (comenzando alrededor del minuto 2:52 en el video enlazado) para hablar de los aspectos de ingeniería social detrás de las “estafas de abuelos”. El segmento cubrió cómo funcionan estas estafas y su impacto en las víctimas.

Compartir