DragonForce, un grupo de ransomware reciente pero virulento formado por exmiembros de RansomHub, propuso formar un “cártel de ransomware” con LockBit y Qilin en la dark web. Poco después, LockBit pareció aceptar la oferta, lo que permitió a los grupos coordinarse y compartir recursos.
Durante 2025, la competencia de ransomware como servicio (RaaS) ha sido extremadamente volátil. El ascenso y la caída de los grupos ha sido dramático. Los pagos de los grupos han subido aún más para reflejar esto, con LockBit ofreciendo el más alto, un 90%, su nivel máximo.
Con la reciente unificación de DragonForce, LockBit y Qilin, creemos que esto podría generar más esfuerzos coordinados y estrategias de ataque unificadas. Por ejemplo, LockBit, que se cree que tiene una red muy confiable de corredores de acceso inicial, podría compartir ese acceso privilegiado para ayudar a Qilin y DragonForce a obtener acceso a un conjunto más amplio de objetivos. Más importante aún, LockBit ha demostrado que su infraestructura es extremadamente robusta y sigue operando incluso después de intervenciones policiales. Con el último lanzamiento, esta será la quinta reestructuración importante de LockBit. Al ofrecer a los otros grupos acceso a su infraestructura, lavado de dinero y sistemas financieros, podría ayudarlos a ser más resistentes a las intervenciones de las fuerzas del orden.
De manera similar a los cárteles ilícitos en México, el panorama actual del ransomware ha estado enfrentándose entre sí a un ritmo cada vez mayor este año. Grupos como BlackLock han sido atacados por otros grupos, incluido DragonForce. Las conversaciones en la dark web indican que grupos más pequeños también podrían estar buscando unir fuerzas, lo que hace que el panorama sea extremadamente dinámico e impredecible.








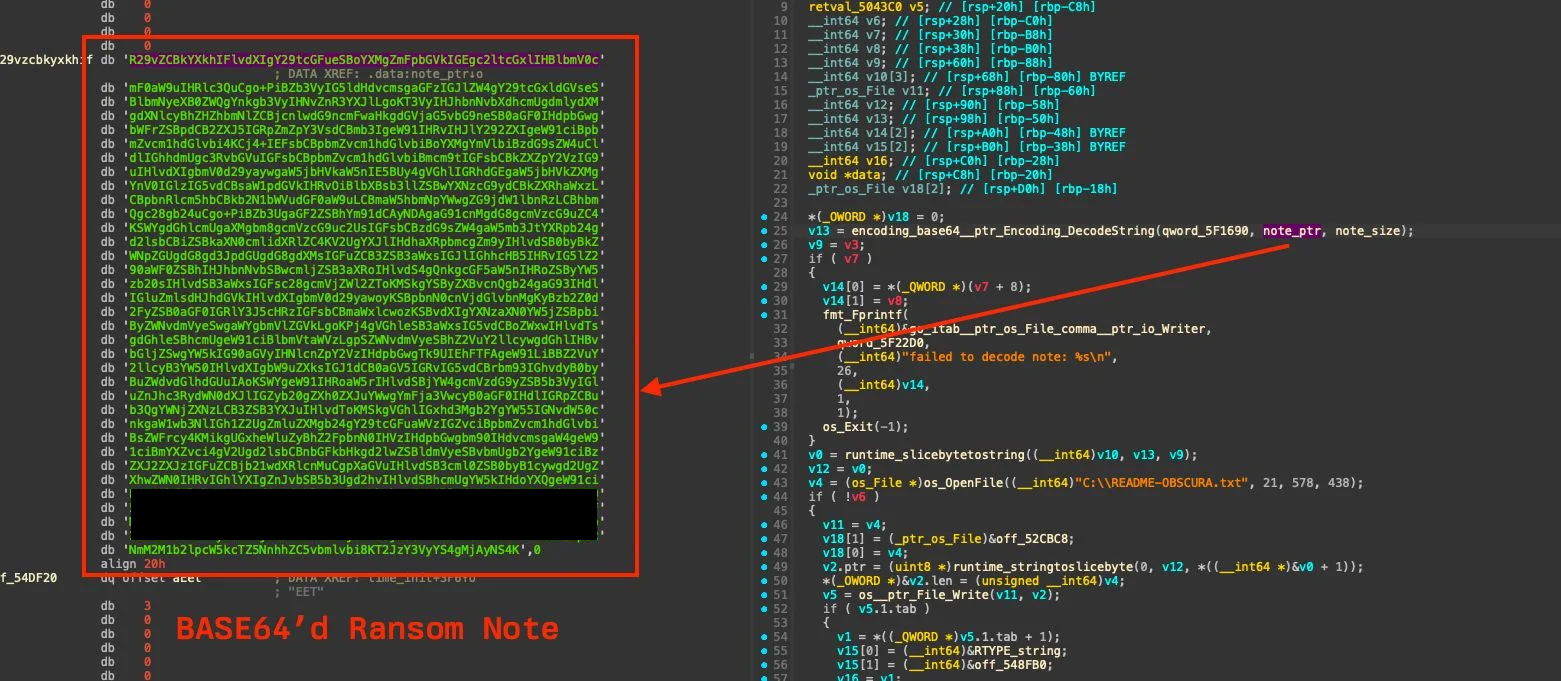
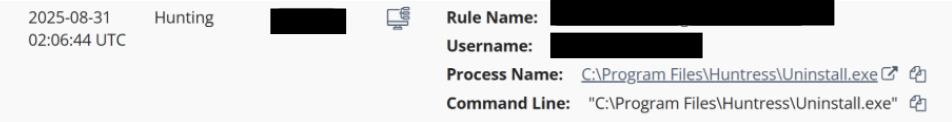 Actores de amenazas intentando desinstalar el agente de Huntress
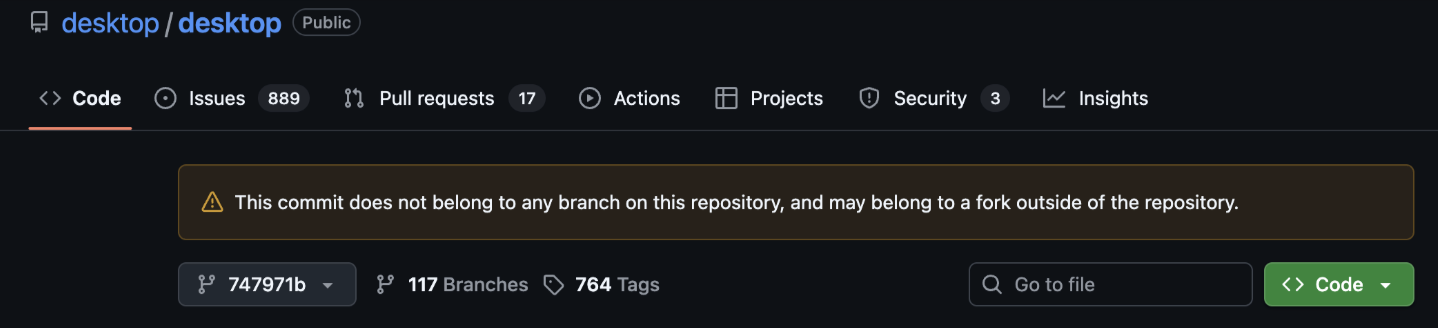 Advertencia de GitHub de que el commit no pertenece a la rama del repositorio
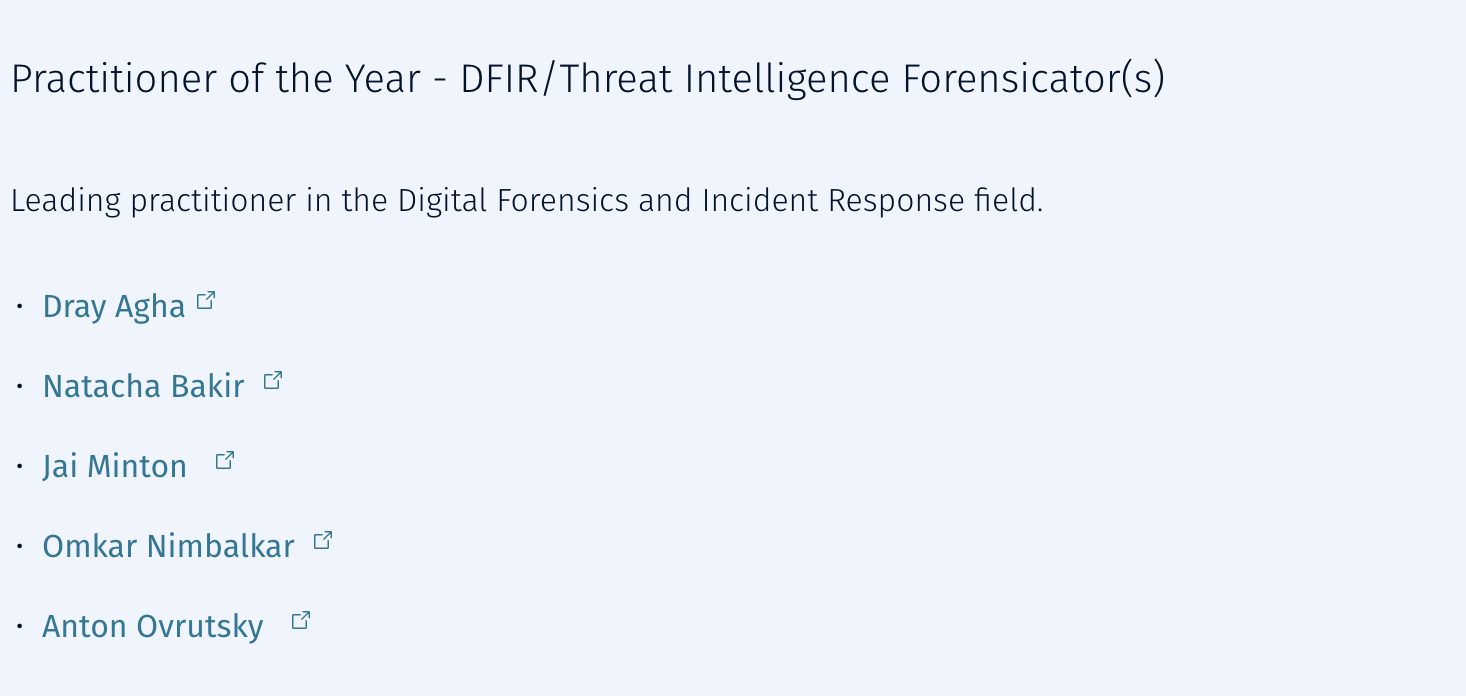 Huntress dominó los premios SANS Difference Makers Awards de este año
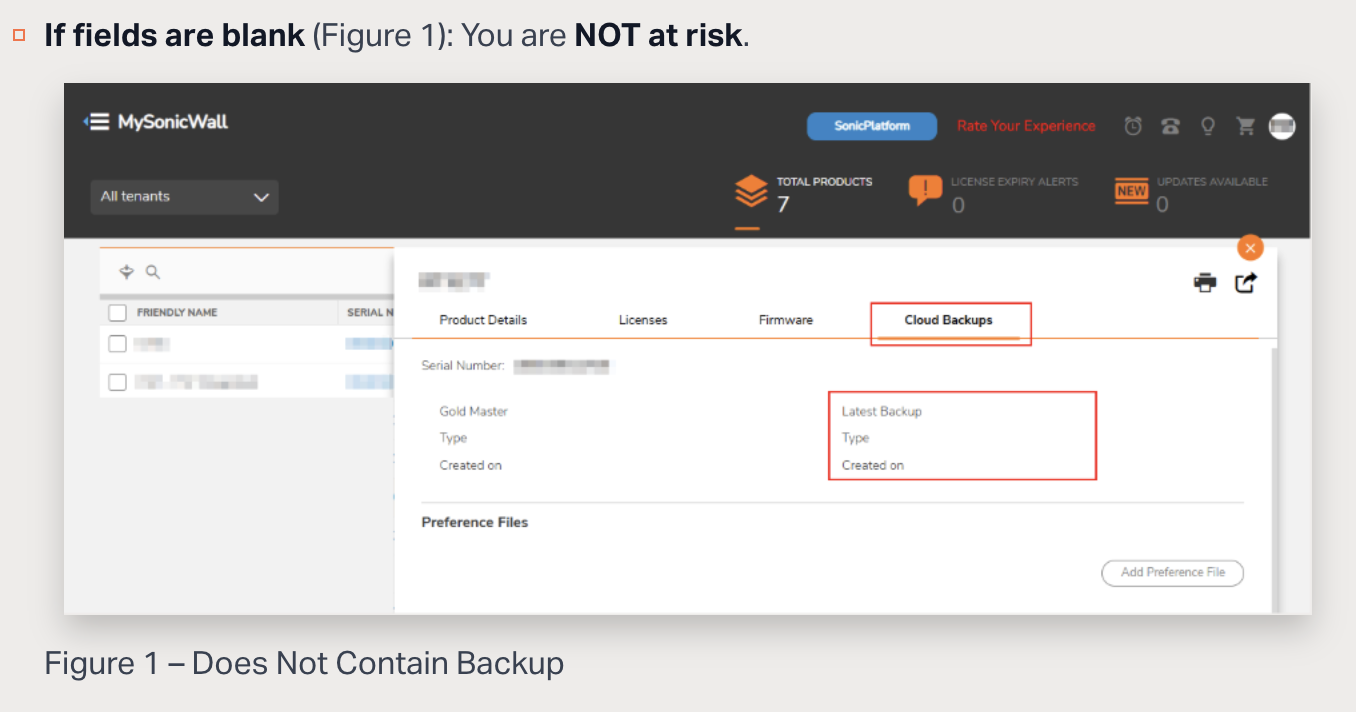 Guía de SonicWall sobre cómo verificar los firewalls con archivos de preferencias respaldados en MySonicWall.com
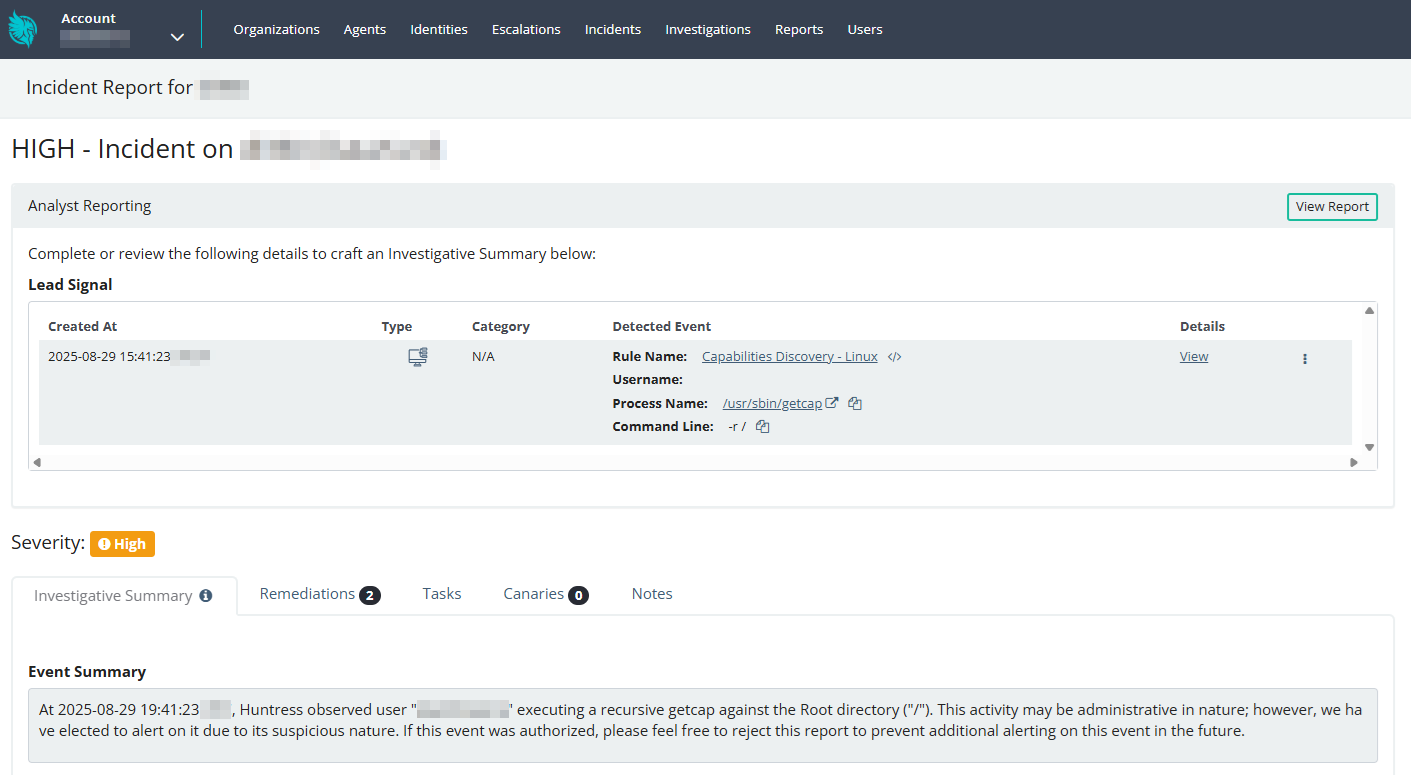 Reporte de incidente para una detección de EDR en Linux