
Vista de amenazas desde la perspectiva de Huntress Adversary Tactics: junio de 2025

Amenazas vistas en nuestro SOC

Adversary Tactics documenta, analiza y comparte con la comunidad información sobre amenazas interesantes que detecta nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que vimos en las últimas semanas.

Un ataque de LockBit que avanzó rápido

Nuestro SOC recientemente descubrió un ataque de LockBit de cinco minutos y 40 segundos.

En junio, los sistemas de alerta temprana de ransomware de un consultorio dental se activaron por LockBit. Después de asignar la tarea y revisar los registros, descubrimos que el actor de amenazas accedió a una herramienta de monitoreo y gestión remota (RMM) de TeamViewer para implementar el ransomware. La nota de rescate aS7Egd7xh.README.txt se creó a las 7:08 UTC, solo alrededor de cinco minutos después de que ocurriera el primer acceso inicial a las 7:02 UTC.
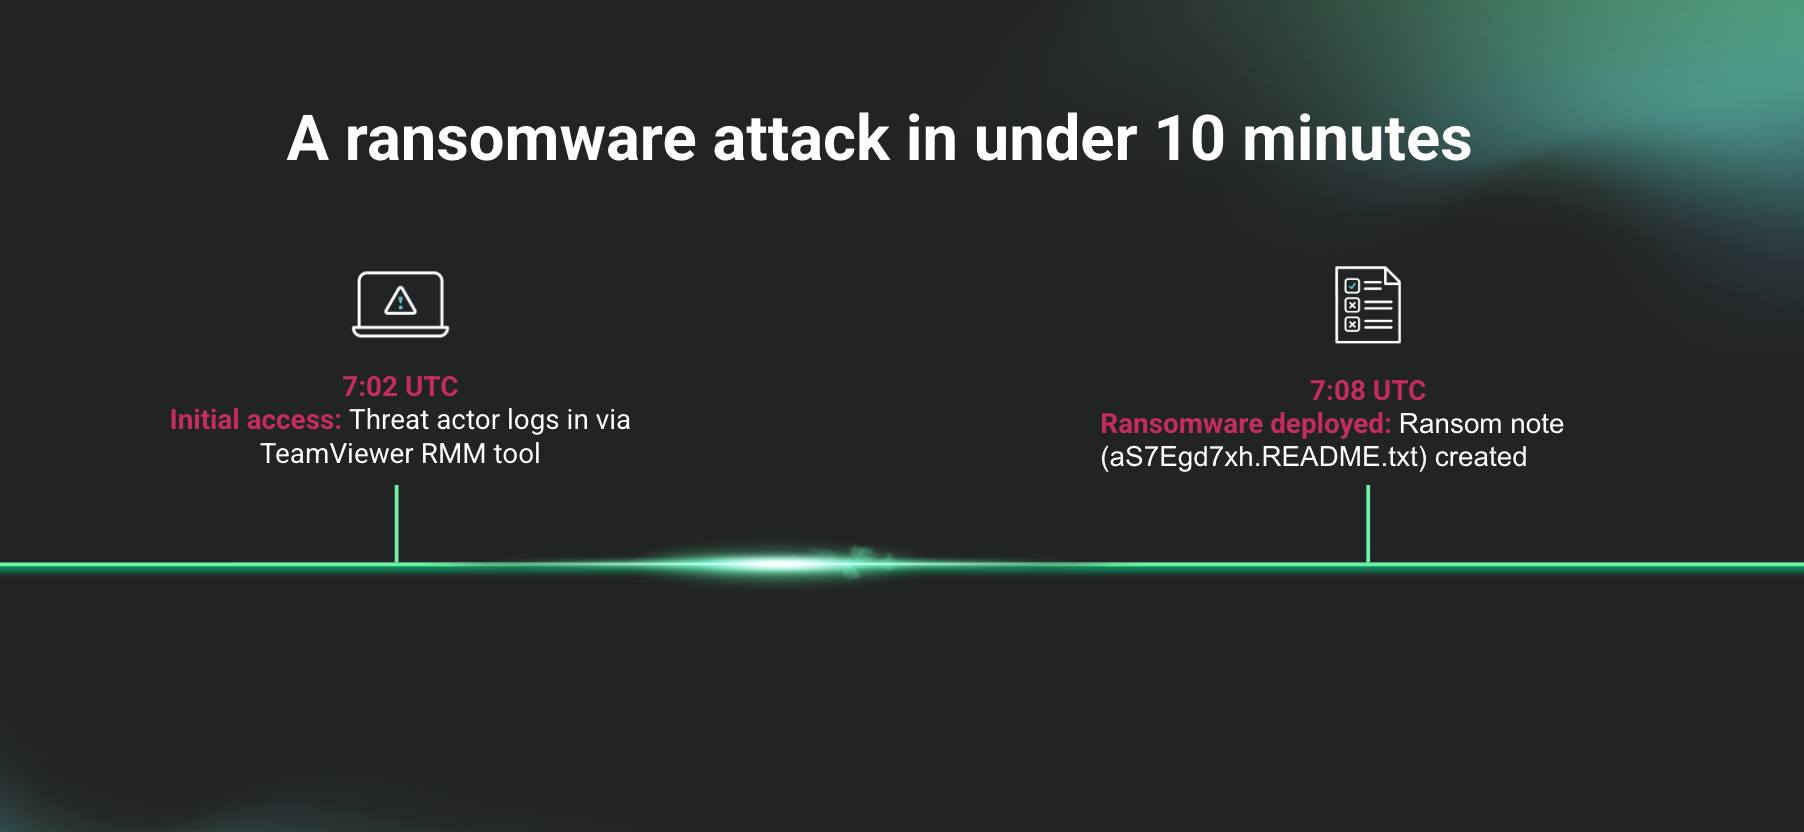

Si bien el tiempo promedio hasta el rescate es de 16,88 horas, según el Informe de ciberamenazas 2025 de Huntress, una ruta de ataque de 10 minutos es alarmante. Esto deja claro por qué es absolutamente esencial detectar a los atacantes lo antes posible en la ruta de ataque de ransomware.
Los actores de amenazas atacan la MFA

En junio, Huntress detectó a un actor de amenazas que intentaba deshabilitar una aplicación de seguridad de MFA, como se ve en el siguiente comando:

cmd.exe /Q /c reg delete “HKLM\Software\Duo Security” 1> \Windows\Temp\gGutd1 2>&1  

El objetivo de eliminar la clave del Registro mediante el comando anterior es deshabilitar Duo Security. Un análisis más detallado de los endpoints de las víctimas reportadas mostró que Duo Security no estaba instalado en esos endpoints, aunque sí estaba instalado en otros endpoints dentro de la infraestructura de la víctima.

Es probable que el actor de amenazas se haya topado con un endpoint con Duo Security o haya obtenido información de una fuente externa, como un agente de acceso inicial, que indicaba que Duo Security ya estaba instalado en este entorno.  De cualquier forma, el actor de amenazas decidió usar un “enfoque de escopeta”, priorizando la velocidad sobre el sigilo, al intentar eliminar esta clave del Registro sin verificar primero si Duo estaba instalado en el endpoint.


Explotación de la falla conocida de Veeam (CVE-2024-40711)

En junio, varias empresas se vieron comprometidas después de que actores de amenazas explotaran una vulnerabilidad conocida de Veeam (CVE-2024-40711) para ejecutar comandos maliciosos de forma remota. La vulnerabilidad de ejecución remota de código no autenticada se dio a conocer públicamente por primera vez y se corrigió en septiembre de 2024. En octubre de 2024, la falla se agregó al catálogo de vulnerabilidades explotadas conocidas (KEV) de la Agencia de Ciberseguridad e Infraestructura de EE. UU. (CISA), lo que indica que los actores de amenazas la están explotando. Investigadores informaron previamente que los grupos de ransomware Akira y Fog han atacado esta falla.

Estos incidentes resaltan la importancia de que las empresas se mantengan al día con los parches. Esta vulnerabilidad ya tiene una clasificación de severidad crítica en la escala CVSS 3.0 (9,8 de 10). El gobierno de EE. UU. y los investigadores de seguridad advierten que los actores de ransomware están atacando esta falla, lo que señala la mayor importancia de corregir esta vulnerabilidad. Los parches para esta falla han estado disponibles durante nueve meses, pero los actores de amenazas logran explotar vulnerabilidades que existen desde hace años, incluso cuando hay parches fácilmente disponibles.

Tactical Response

Nuestro equipo de Hunting & Tactical Response se creó como una función independiente dentro de nuestro SOC para profundizar en las intrusiones y para responder las preguntas de los partners que quedan fuera del alcance de las operaciones del SOC 24x7. Cumple el "punto óptimo" entre una oferta estándar de MDR y una respuesta a incidentes más intensiva y formal. Los hallazgos de nuestro Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

Descubriendo vectores de acceso inicial

Tactical Response se centra en los aspectos desconocidos sobre el acceso inicial, el análisis de causa raíz y las líneas de tiempo de la actividad del adversario, incluidas las máquinas que no tienen instalado el agente de Huntress.

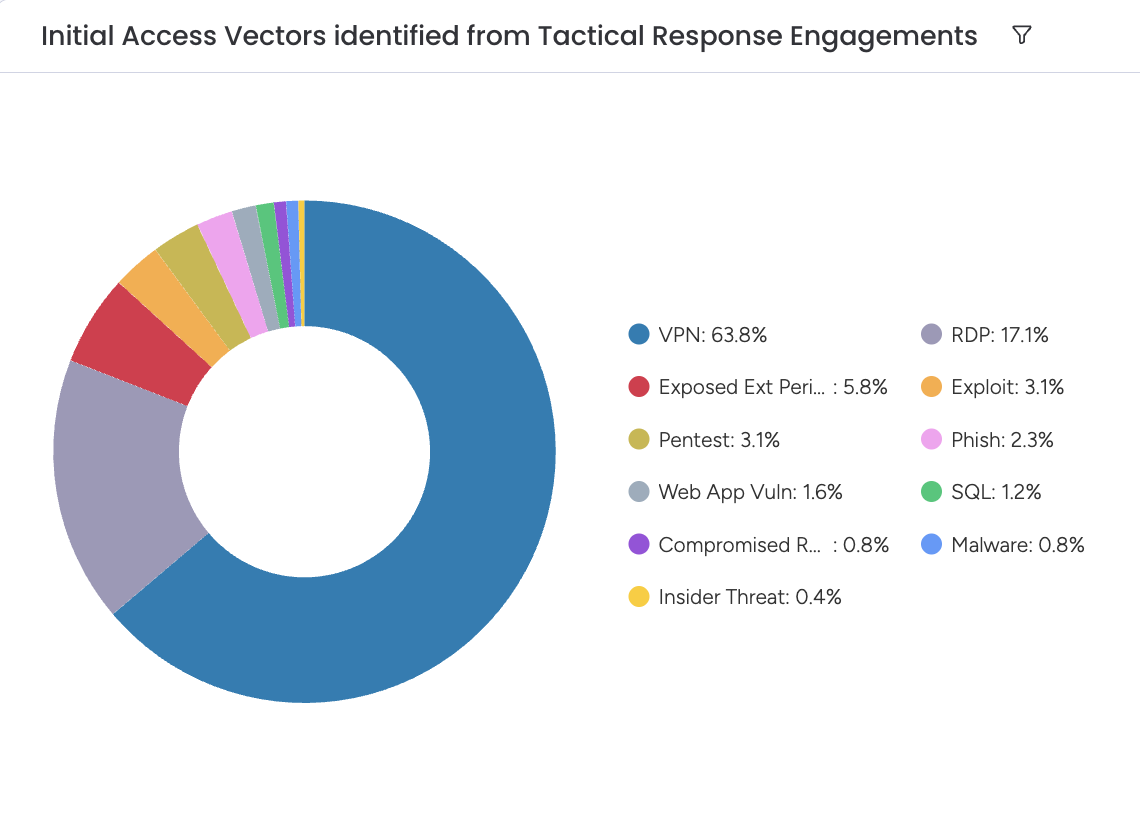
Como se ve a continuación, el equipo de Tactical Response descubrió varios vectores de acceso inicial durante el último año. En los casos investigados por el equipo de Tactical Response (que no abarcan la totalidad de los hallazgos de Huntress), la mayoría de los vectores de acceso inicial (63,8 %) fueron dispositivos VPN comprometidos, incluidos inicios de sesión maliciosos con credenciales robadas o obtenidas por fuerza bruta. El protocolo de escritorio remoto (RDP) expuesto fue otro vector de acceso inicial popular, en segundo lugar con un 17,1 %. El tercer lugar es para el perímetro externo expuesto, presente en el 5,8 % de todos los vectores de acceso inicial.

Puedes obtener un desglose detallado de los vectores de acceso inicial en este blog de Anton Ovrutsky y nuestro equipo de Tactical Response.

Amenazas alrededor del mundo

El panorama del ransomware y sus implosiones

El grupo de ransomware Qilin ha sido uno de los grupos de ransomware más activos en los últimos meses, usando nuevas técnicas para lograr más intentos exitosos de acceso inicial. El cambio más notable es su cambio hacia el uso de fallas más recientes de Fortinet para el acceso inicial. Se les ha visto explotando activamente tanto CVE-2024-21762 como CVE-2024-55591 en varios entornos de víctimas. Estos ataques afectan tanto a FortiOS como a los sistemas VPN de Fortinet, y fueron los principales sospechosos de un ataque coordinado contra decenas de víctimas el mes pasado. Qilin también ha automatizado por completo su sistema de ataque, creando esencialmente su propio kit de herramientas de escaneo de vulnerabilidades o utilizando kits de herramientas existentes e integrándolos con sus servicios de ransomware como servicio (RaaS).

También se vio a Qilin atacando directamente a los MSP, con ataques de phishing que comenzaron en abril y continuaron hasta junio, con el único propósito de obtener acceso masivo a clientes posteriores. A diferencia de ataques anteriores que usaban kits de herramientas de Attacker-in-the-Middle (AiTM) como Evilginx, estos ataques actuales abusan de dominios falsificados de proveedores de ScreenConnect, a menudo usando el TLD .ms. Las víctimas eran redirigidas a una página proxy que enviaba las credenciales del usuario a servicios legítimos de ScreenConnect para validarlas.

Qilin es uno de los operadores de ransomware más peligrosos y prolíficos que hemos visto en los últimos meses debido a estas TTPs recientes.


Vulnerabilidades destacadas

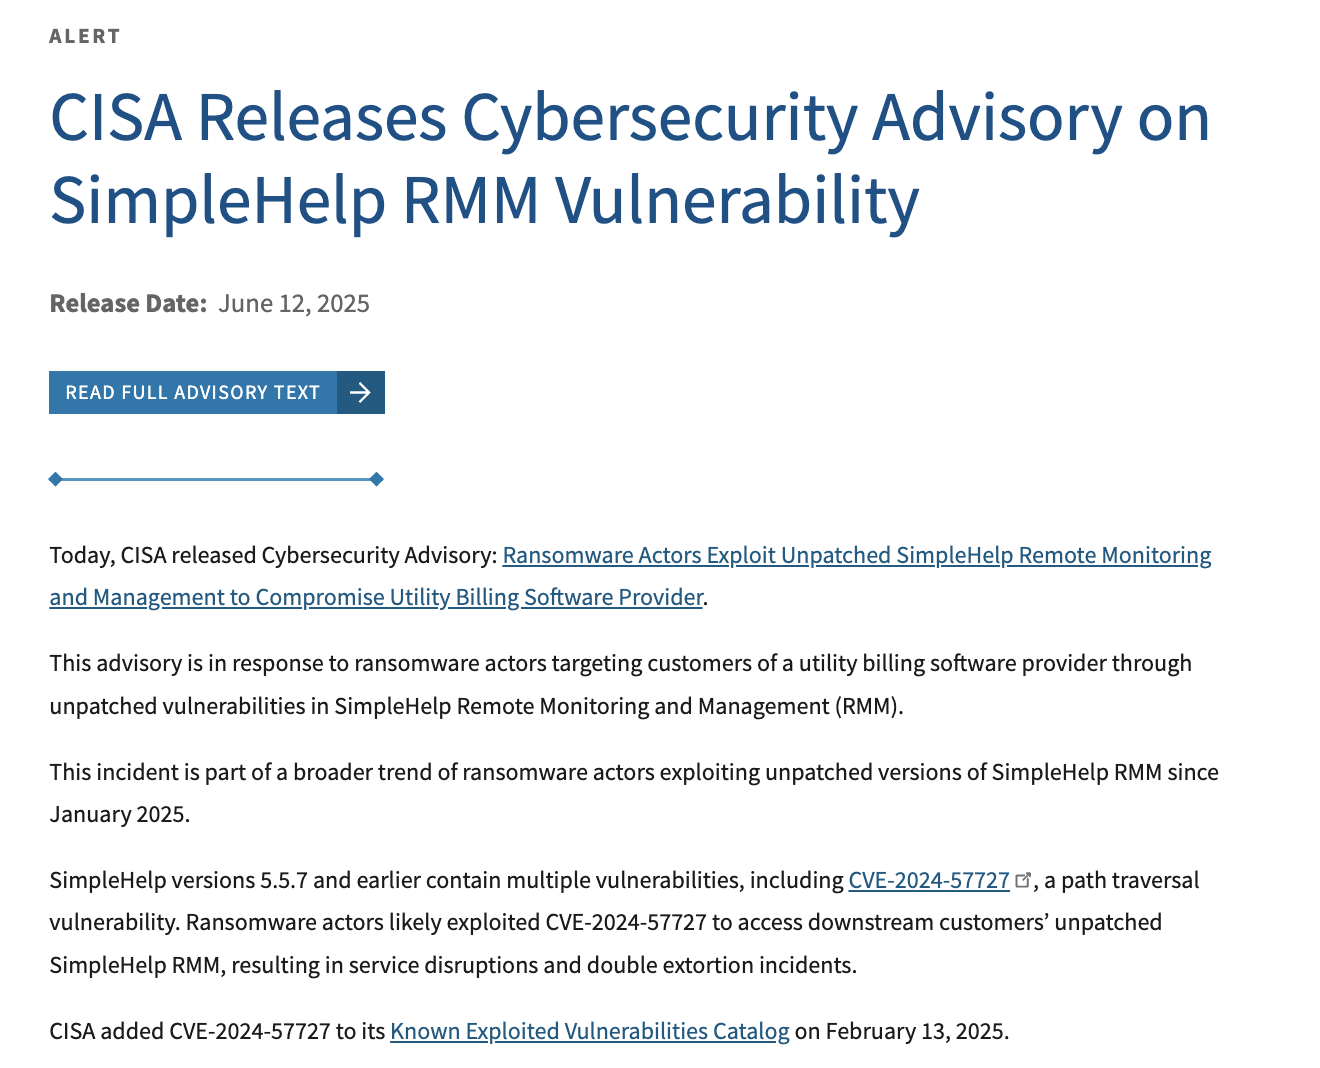
Una vulnerabilidad de recorrido de directorios en SimpleHelp RMM, registrada como CVE-2024-57727, ha sido el punto de acceso inicial de múltiples grupos de ransomware en los últimos meses. En particular, el grupo de ransomware DragonForce usó la falla dentro de los MSP para atacar a sus clientes y convertir una sola brecha en múltiples compromisos. Además, el grupo Play ransomware usó esta falla para atacar instalaciones de salud en todo el mundo. Esta vulnerabilidad resalta la tendencia actual de los atacantes de priorizar ataques de "golpear una vez, afectar a muchos", dirigidos a cadenas de suministro, proveedores de alimentos, soporte de TI y proveedores de seguridad, y en última instancia, a sus clientes posteriores.

El aumento en la explotación de RMM, así como otros ataques a componentes compartidos, está vinculado a grupos de ransomware que buscan maximizar sus ganancias, y a sus afiliados que intentan evadir la detección rápidamente antes de exfiltrar datos y pedir rescate a las víctimas.

Respuestas rápidas

Nuestras Rapid Responses se activan cuando vemos que los atacantes aprovechan vulnerabilidades o amenazas para escalar sus ataques. Trabajamos con distintos equipos de seguridad especializados en toda Huntress para determinar el posible impacto y qué información nueva y/o novedosa podemos compartir externamente. También notificamos a los clientes potencialmente afectados y publicamos un blog con todos los detalles jugosos para ayudar a que el ecosistema de seguridad en general se mantenga alerta. Aquí hay un ejemplo de una Rapid Response en la que trabajamos el último mes:

Sintiéndose Blue(Noroff): dentro de una intrusión sofisticada de Web3 de Corea del Norte

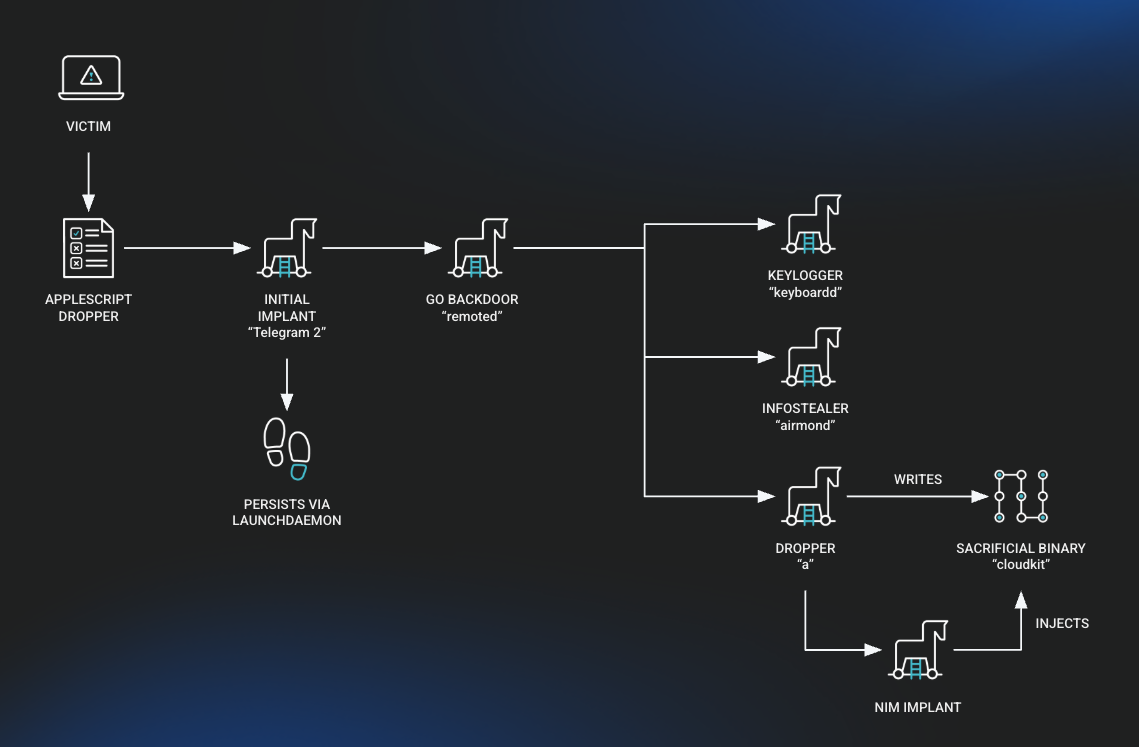
En junio, Alden Schmidt, Stuart Ashenbrenner y Jonathan Semon publicaron un análisis de amenazas sobre su investigación de una sofisticada intrusión de Corea del Norte (RPDC) en un entorno de cliente macOS en una fundación de criptomoneda. Debido a que esta intrusión estuvo (afortunadamente) aislada a un solo cliente, no calificó necesariamente como una Respuesta Rápida típica. Pero dada la complejidad del incidente y con la esperanza de mantener a otros a salvo de esta amenaza, creamos lo que llamamos una Respuesta Rápida Lite.

Alden, Stuart y Jon compartieron varios aspectos únicos de esta intrusión en macOS:

  • La fase de acceso inicial involucró a un empleado de una empresa de criptomoneda que fue engañado para unirse a una reunión de Zoom con varios deepfakes que simulaban ser altos directivos de su empresa
  • Encontramos ocho nuevas piezas de malware para macOS, incluido un keylogger y un infostealer
  • El payload malicioso se implementó mediante inyección de procesos. Esta es una técnica conocida en Windows, pero históricamente no ha sido común en macOS debido a restricciones de seguridad más inherentes
  • La intrusión se atribuye a un APT group de la RPDC (registrado como TA444 o BlueNoroff), un actor patrocinado por el Estado conocido por atacar a empresas de criptomoneda

Hemos visto que macOS se ha convertido en un objetivo más grande para los actores de amenazas en los últimos años, especialmente atacantes sofisticados y patrocinados por el Estado. Examina con cuidado las invitaciones a reuniones que te animan a cambiar de plataforma o cargar extensiones de fuentes no oficiales, porque esto podría ser un posible ciberataque de un atacante de alto nivel con capacidades avanzadas.

Actualizaciones relevantes del producto

También queremos destacar algunas funciones nuevas e increíbles que nuestros partners de Product Research y Product lanzaron para complicarle las cosas a los atacantes. Estamos ansiosos por empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

Managed EDR

macOS: detecciones de XProtect

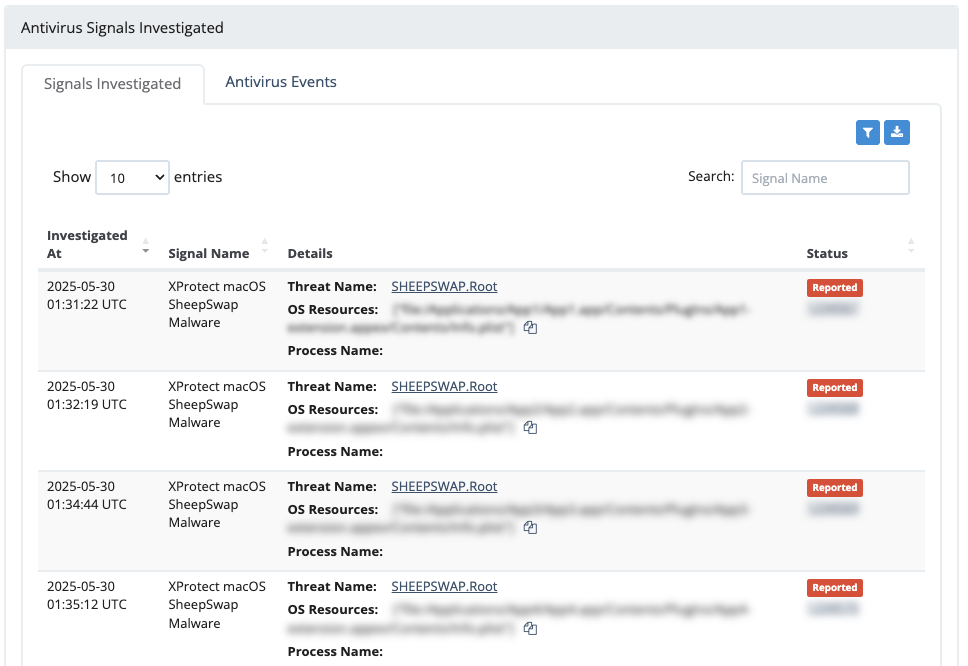
Este mes, anunciamos novedades interesantes para nuestros usuarios de macOS: en Huntress Managed EDR, ampliamos nuestra cobertura de detección y respuesta ante amenazas para usuarios de macOS que usan tanto el antivirus XProtect de Apple como la integración con Microsoft Defender for Endpoints para macOS. Nuestro SOC ahora monitoreará las alertas de estas fuentes y tomará medidas para neutralizar a los atacantes.

Al mismo tiempo, extender Microsoft Defender a macOS permite que los clientes obtengan más valor de sus licencias de Defender con nuestro EDR, lo que brinda más protección a las Mac.

Huntress Managed Security Platform con alertas de XProtect investigadas
El equipo de Ingeniería de Detecciones agregó 10 detecciones nuevas y 22 detecciones existentes durante las últimas dos semanas. Las incorporaciones recientes a Huntress EDR hacen avanzar de forma significativa nuestra capacidad de detener ataques sofisticados, con un fuerte enfoque en interrumpir las cadenas de ataque de ransomware y exponer actividades sigilosas posteriores a la explotación. Estas nuevas capacidades le dan a nuestro SOC el poder de ofrecer alertas de alta fidelidad.

Esto incluye:

  • Detecciones aceleradas: neutralizando rápidamente amenazas activas, enfrentando al ransomware y la explotación de vulnerabilidades: Huntress ahora identifica de forma más eficaz cepas específicas de ransomware como Qilin y detecta cuando el ransomware sobrescribe archivos con una extensión maliciosa. También agregamos una detección crítica para la explotación de una vulnerabilidad descubierta recientemente que permite la ejecución arbitraria de código (CVE-2025-33053).
  • Exponiendo herramientas de atacantes y la explotación posterior: nuestra plataforma ahora es mejor para desenmascarar las tácticas de los atacantes, como el uso de SharpSuccessor, una herramienta que explota una vulnerabilidad conocida para su ejecución. También mejoramos las detecciones del abuso malicioso de LOLBIN (Living off the Land Binary), donde se usan herramientas legítimas del sistema para ejecutar DLL maliciosas.


  • Detecciones de caza: descubriendo de forma proactiva ataques sigilosos y novedosos, detectando el abuso de herramientas legítimas: Huntress ahora busca de forma proactiva el abuso de herramientas legítimas como SimpleHelp para detectar actividad sospechosa de acceso remoto y el uso de WinRAR para archivar datos potencialmente sensibles desde recursos compartidos en un servidor.

Managed ITDR

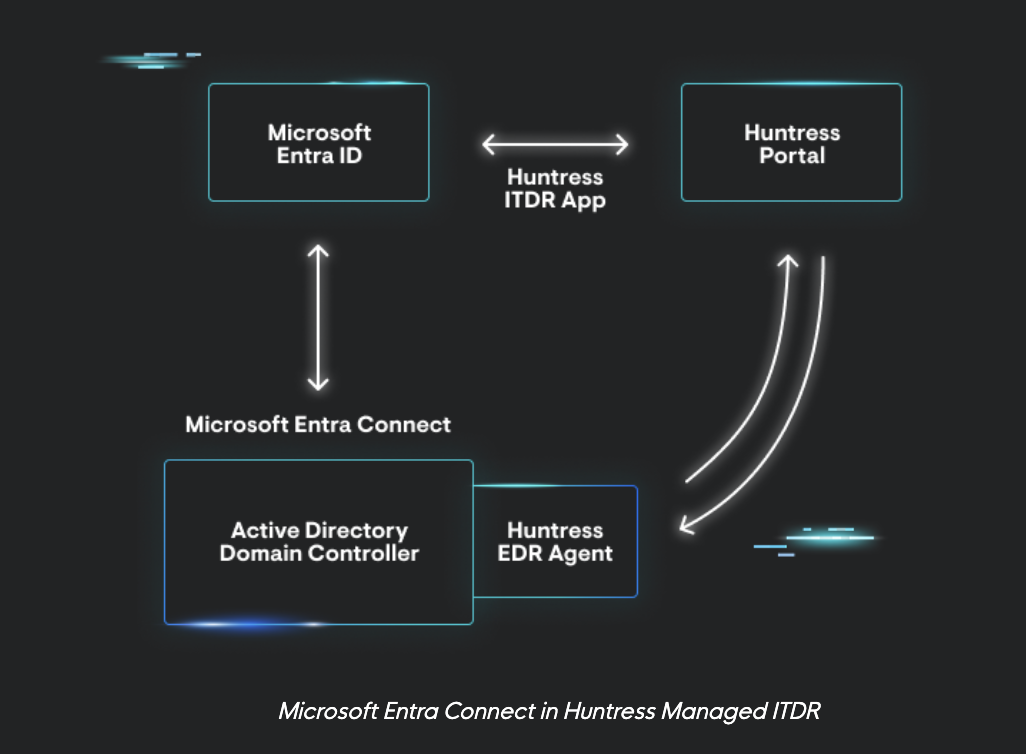
Hay una nueva función recién lanzada en ITDR: la desactivación y reactivación de identidades para identidades sincronizadas con Active Directory (AD), también conocidas como identidades híbridas.

Esta actualización cierra una brecha importante en nuestras capacidades de contención y remediación, y lleva la paridad de protección a más del 47 % de identidades que usan sincronización con AD en sus configuraciones de Microsoft 365. Anteriormente, estos entornos no podían beneficiarse por completo de la contención de identidad iniciada por Huntress. Esto es un gran avance para los clientes con AD on-prem que usan Microsoft Entra Connect, donde desactivar una identidad en la cloud no era suficiente, y era una de nuestras funciones más solicitadas. ¡Excelente trabajo del equipo de ITDR por construir y lanzar esto! 🎉

También presentamos recientemente Detección dirigida al modelo de phishing como servicio (PhaaS): una nueva detección de alta prioridad para Managed ITDR identifica autenticaciones exitosas originadas en Flowerstorm, un kit de modelo de phishing como servicio observado recientemente. Detectar el compromiso de cuentas provenientes de estas plataformas de phishing avanzadas es fundamental para proteger las cuentas frente a la toma de control.


Managed SIEM

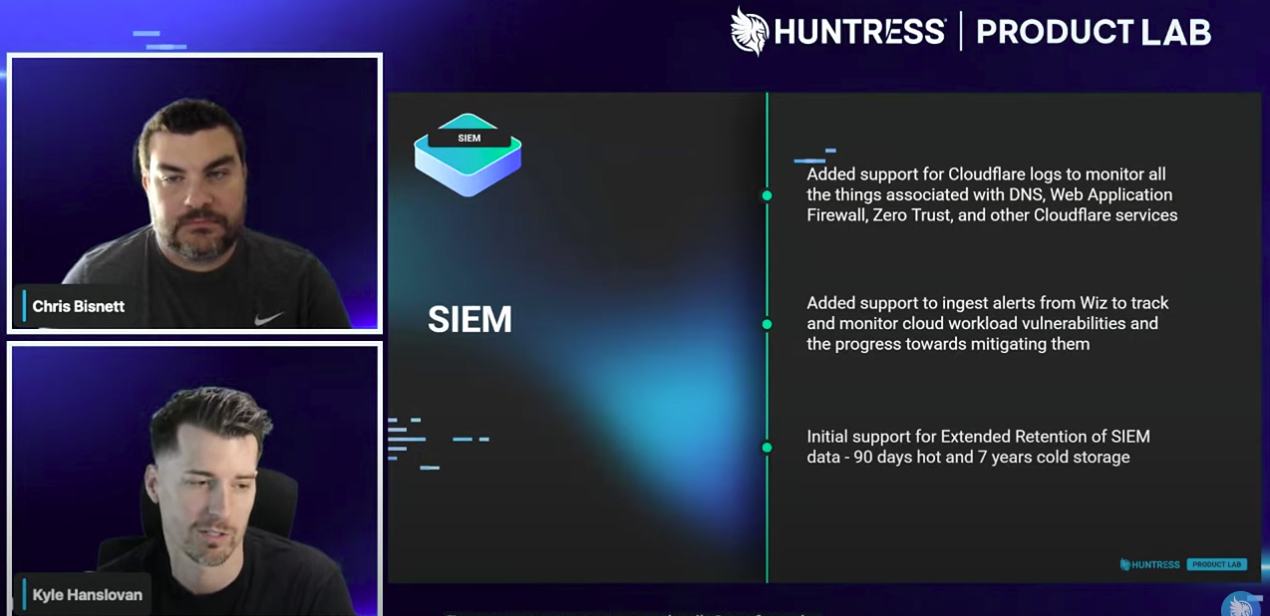
Agregamos soporte para Cloudflare, y Wiz alerts como fuentes de registro HEC, además de una retención extendida para los datos de SIEM: 90 días en almacenamiento activo, y 7 AÑOS de almacenamiento en frío de datos.

Puedes ver más detalles sobre estas actualizaciones en el Product Lab de este mes, donde escucharás sobre las próximas funciones directamente de Kyle Hanslovan, CEO y Co-Founder de Huntress, y Chris Bisnett, CTO y Co-Founder de Huntress. Si no estás viendo Product Lab, deberías hacerlo.

Además, en las últimas dos semanas, nuestro equipo de Detections Engineering agregó 7 detecciones nuevas y ajustó 1 detección existente. Estas incluyen nuevas detecciones de alta prioridad para la herramienta Evil-WinRM y técnicas de robo de credenciales como LSADump.


Managed SAT

Threat Simulator de Huntress Managed SAT

Huntress Managed SAT presentó este mes un nuevo Threat Simulator, que permite a los usuarios interactuar con amenazas de forma atractiva, casi como un juego, mientras adquieren experiencia práctica con tácticas reales de actores de amenazas.

Como se mencionó en una publicación reciente del blog de James O’Leary sobre el anuncio, tras un mes de early access, más de 24.000 estudiantes completaron la primera simulación de amenazas opcional, que trataba sobre OSINT. A los usuarios les tomó un promedio de 1,51 intentos completar la simulación (ya que se puede "perder"), lo que indica que estaban lo suficientemente interesados como para intentarlo de nuevo. Para obtener más información y ver una demostración, mira nuestro webinar bajo demanda: "Rompiendo barreras en SAT: presentamos Huntress Threat Simulator".


Más noticias de producto

Asignaciones basadas en comportamiento

Huntress presentó las Asignaciones basadas en comportamiento, que combinan Huntress Managed EDR, Huntress Managed SAT y Huntress Managed ITDR para ayudar a los clientes a identificar y mitigar los riesgos humanos en una organización. Esta función permite a las empresas dar capacitación dirigida, en tiempo real y personalizada para usuarios individuales (o en toda la organización) después de que ocurrió un incidente, todo desde la plataforma de Huntress. Esto puede ayudar a abordar los comportamientos riesgosos que ocurrieron y reducir las probabilidades de que vuelvan a pasar. Conoce más sobre las Asignaciones basadas en comportamiento aquí.

Aspectos destacados

Tradecraft Tuesday

El Tradecraft Tuesday de junio se centró en la IA. Chris Henderson y Truman Kain hablaron sobre los distintos casos de uso de la IA, y cómo tanto los defensores como los actores de amenazas pueden usarla.


Medios externos destacados

John Hammond se unió al podcast Research Saturday Cyberwire Daily para hablar sobre la vulnerabilidad crítica de Gladinet CentreStack y Triofox (CVE-2025-30406), basada en nuestra Rapid Response de abril. Aquí hay un extracto del podcast:

"Creo que surgieron algunas conversaciones interesantes a partir de esto, porque esta deserialización de ViewState está... establecida en el ecosistema de seguridad de la información y tecnología de la información... así que nos quedamos un poco pensando, [preguntándonos] '¿por qué seguimos atascados con esto, y hay otras aplicaciones o software que tengan esta misma falla?' Entonces vimos algunos artículos y publicaciones de Microsoft, vimos a otros proveedores, como ConnectWise, haciendo cambios en su aplicación ScreenConnect, y otras cosas para tratar de mitigar esto, para que este hueco evidente y potencialmente abierto no sea una superficie de ataque a futuro. Y me alegra ver y escuchar que la industria... tiene la determinación de decir 'bueno, sí, adelantémonos a esto para que no se haga más daño.'"

Compartir