
Nuestro SOC recientemente descubrió un ataque de LockBit de cinco minutos y 40 segundos.
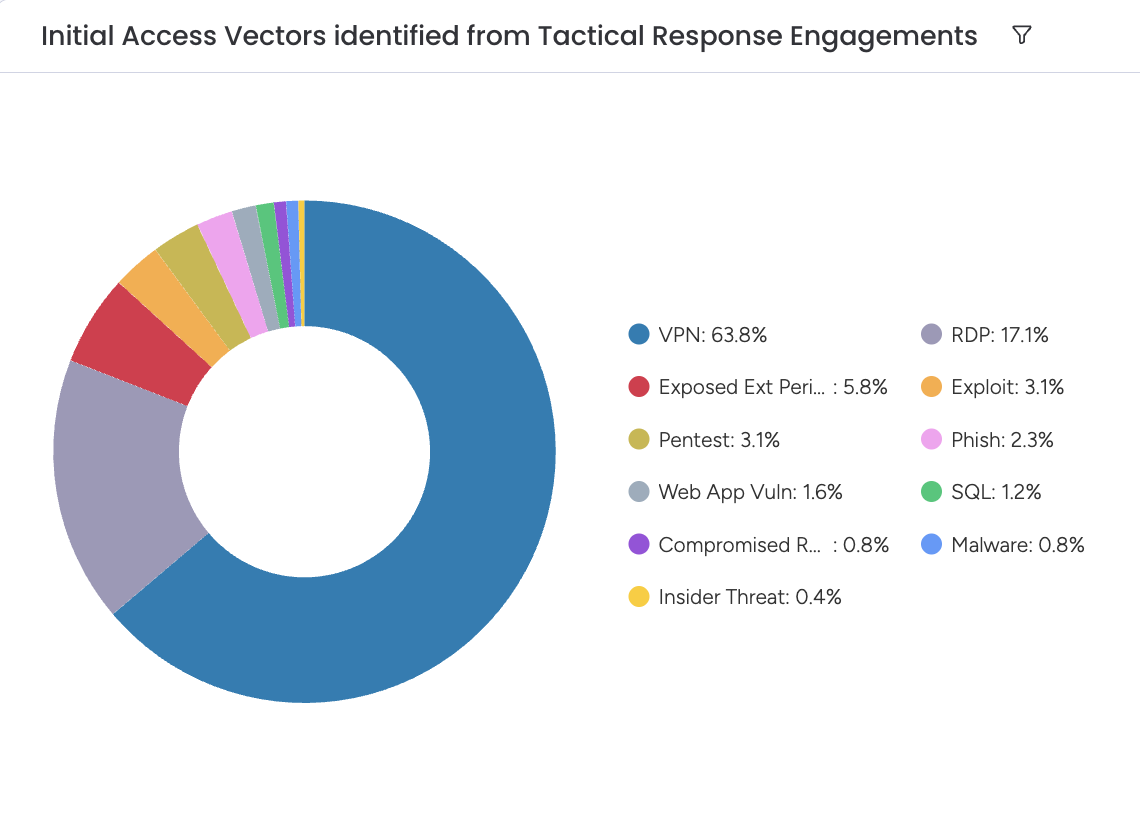
En junio, los sistemas de alerta temprana de ransomware de un consultorio dental se activaron por LockBit. Después de asignar la tarea y revisar los registros, descubrimos que el actor de amenazas accedió a una herramienta de monitoreo y gestión remota (RMM) de TeamViewer para implementar el ransomware. La nota de rescate aS7Egd7xh.README.txt se creó a las 7:08 UTC, solo alrededor de cinco minutos después de que ocurriera el primer acceso inicial a las 7:02 UTC.
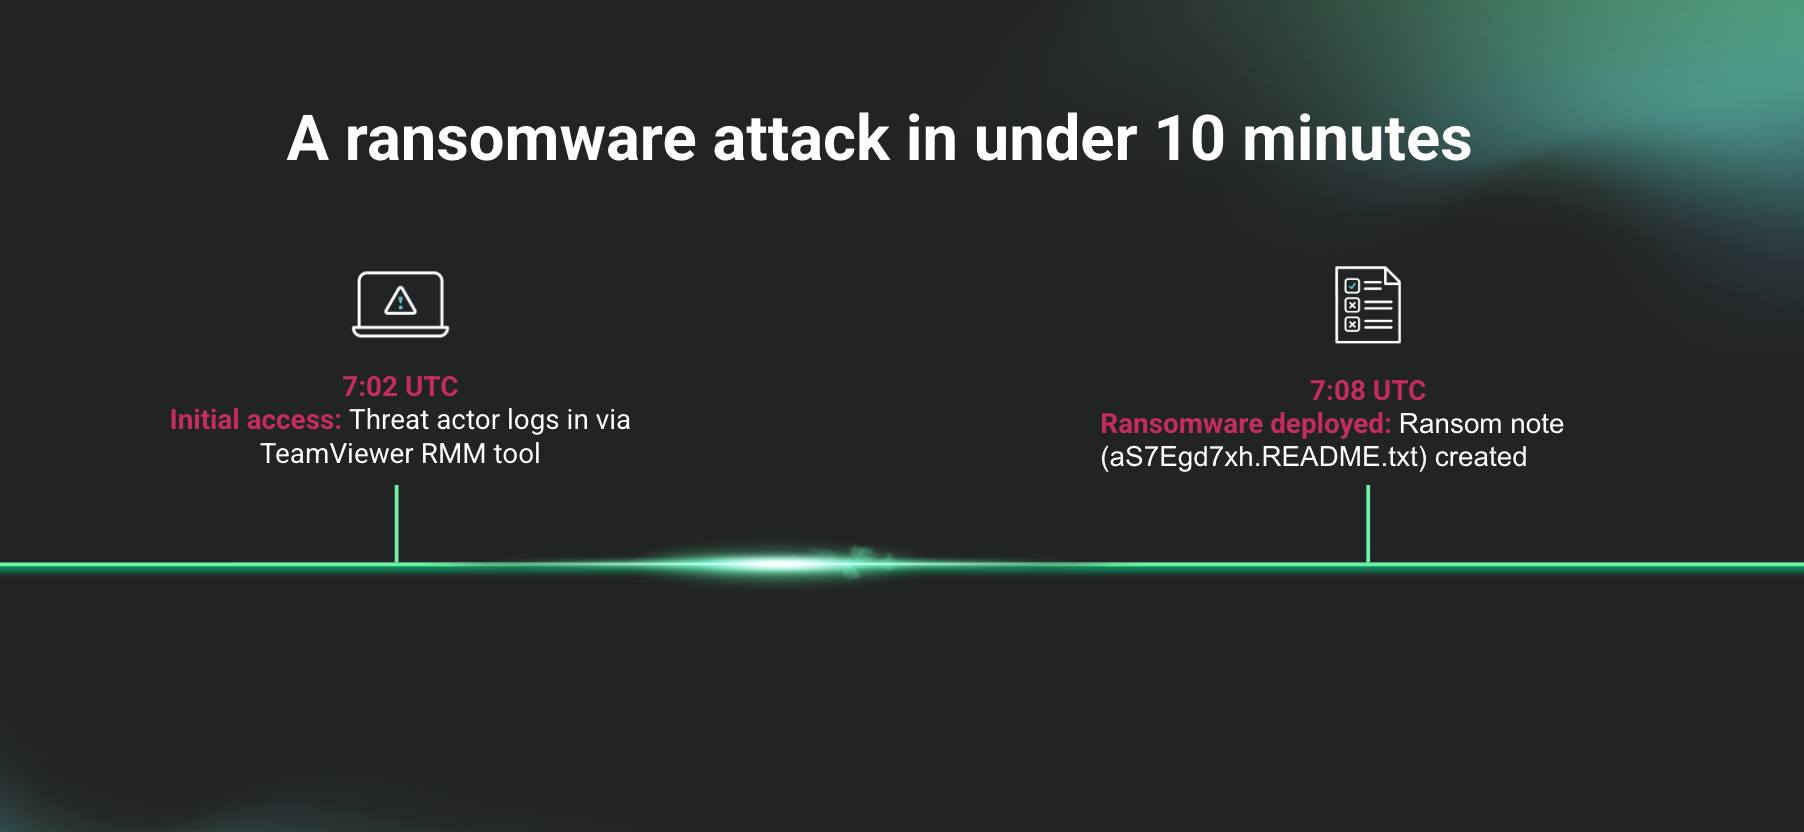
Si bien el tiempo promedio hasta el rescate es de 16,88 horas, según el Informe de ciberamenazas 2025 de Huntress, una ruta de ataque de 10 minutos es alarmante. Esto deja claro por qué es absolutamente esencial detectar a los atacantes lo antes posible en la ruta de ataque de ransomware.
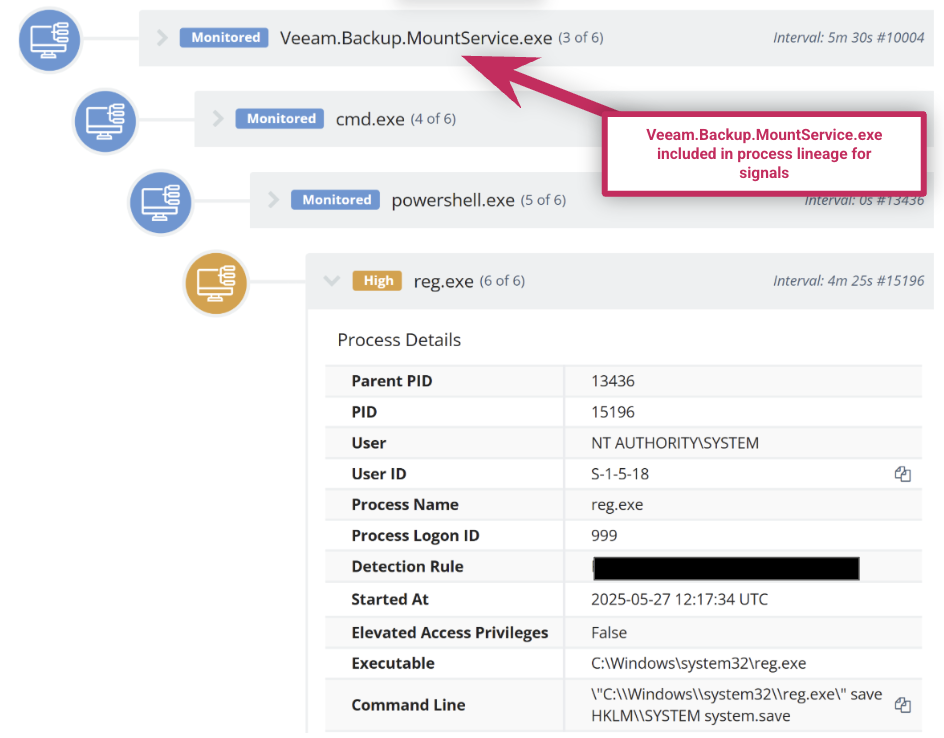
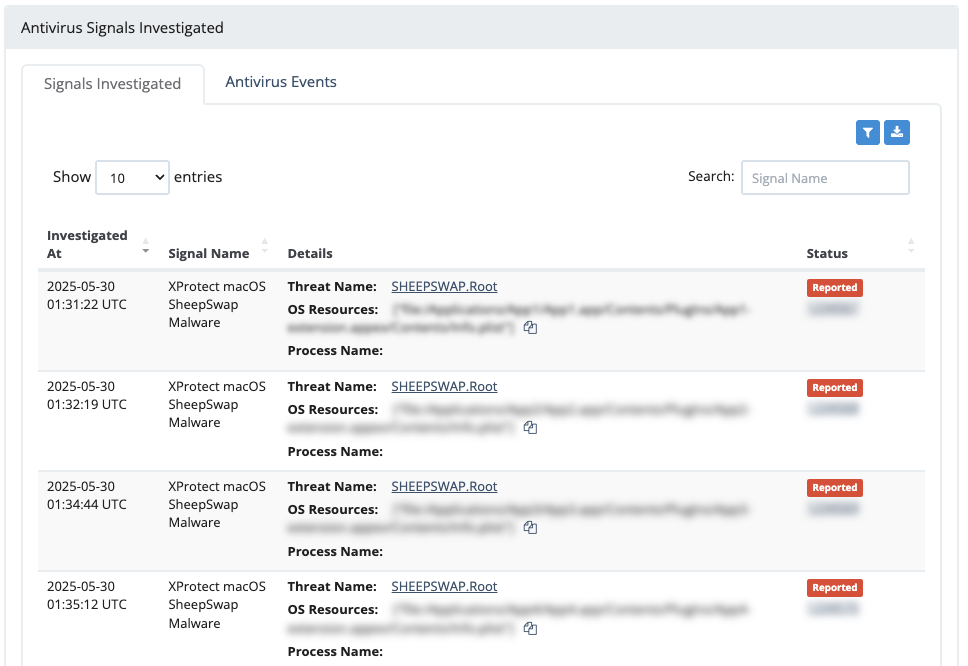 Huntress Managed Security Platform con alertas de XProtect investigadas