

Vista de amenazas desde la óptica de Huntress Adversary Tactics: agosto de 2026

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

Phishing posterior a la DEF CON usa un Google Doc malicioso para distribuir malware

Después de Black Hat y DEF CON, un actor de amenazas se hizo pasar por un ejecutivo de CoinDesk y contactó a un investigador de Huntress en X con una propuesta falsa de planificación de conferencias. El señuelo llevaba a un Google Doc que contenía una barra lateral maliciosa de Apps Script, instrucciones falsas de descifrado y comandos al estilo ClickFix. Un segundo documento se hacía pasar por DocSend y entregaba distintas cargas útiles a los usuarios de macOS y Windows, incluyendo AMOS, NetSupport RAT, un implante de Ledger y un proxy que intercepta tráfico. Esta campaña muestra cómo los atacantes pueden convertir herramientas de colaboración confiables en sistemas de distribución de malware, adaptando las cargas útiles a la plataforma de la víctima. Consulta nuestro próximo episodio de Tradecraft Tuesday, donde explicaremos este ataque con más detalle.
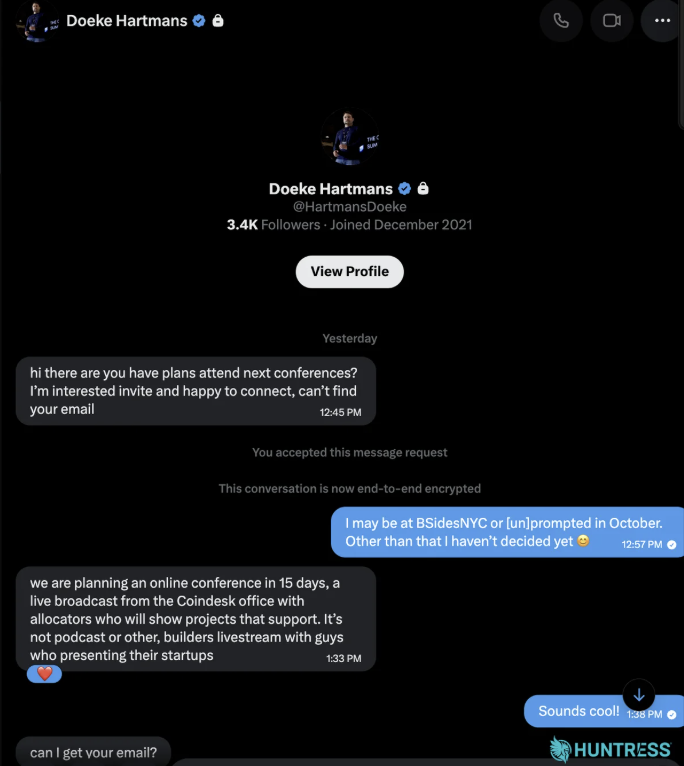
La cuenta de X que le escribió a nuestro investigador sobre la "conferencia", compartiendo el Google Doc y la clave de cifrado

La conclusión

Trata los mensajes inesperados tras un evento, las solicitudes de documentos y las peticiones para omitir controles de seguridad como phishing, incluso cuando usen servicios conocidos.


Akira llega al modo seguro: el ransomware se reinicia para evadir EDR

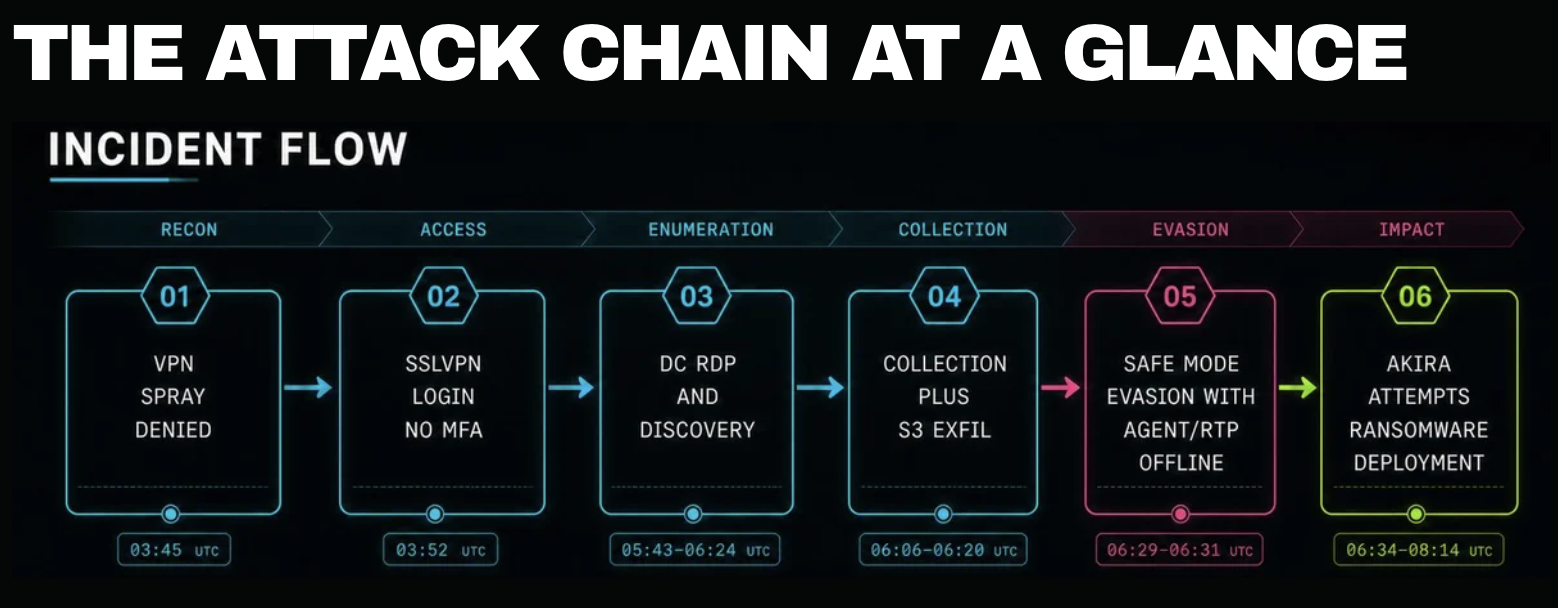
Recientemente vimos un incidente en el que un afiliado de Akira ingresó a través de una VPN SonicWall expuesta, se movió hacia el controlador de dominio, enumeró Active Directory, archivó recursos compartidos de archivos y exfiltró datos. Antes de implementar el ransomware, el atacante reinició el endpoint en modo seguro con funciones de red, agregando AnyDesk a la lista de servicios del modo seguro para que el acceso remoto continuara mientras el agente de Huntress y la protección en tiempo real de Defender permanecían fuera de línea. El plan funcionó parcialmente, pero Akira se quedó sin memoria virtual en el entorno reducido y no logró cifrar el sistema. Aun así, los atacantes lograron recolectar credenciales y archivos robados.

Cronología completa de la intrusión

La conclusión

Supervisa el modo seguro y los cambios en la configuración de arranque, exige MFA en las VPN y trata un cifrado fallido como una vulneración, no como una señal de que todo está bien.


La última actualización de macOS corrige una vulnerabilidad de ejecución remota de código previa a la autenticación en Screen Sharing

Dos vulnerabilidades de Screen Sharing en macOS, CVE-2026-43760 y CVE-2026-65400, surgieron con pocos días de diferencia. La falla más grave abusa de un error en el manejo de Secure Remote Password para eludir la autenticación y leer o escribir archivos arbitrarios como root, lo que permite la ejecución remota de código. Huntress identificó señales de detección útiles, incluyendo sesiones inusuales de Screen Sharing bajo la cuenta root, autenticación SRP y ejecución del asistente privilegiado SSFileCopySender de Apple. La infraestructura de macOS alojada queda particularmente expuesta cuando Screen Sharing está orientado a internet o se aprovisiona desde imágenes desactualizadas.

La conclusión

Actualiza a macOS 26.6.1, 15.7.9 o 14.8.9, o desactiva Screen Sharing hasta aplicar las actualizaciones.

Tactical Response

Nuestro equipo de Tactical Response se desarrolló como una función separada dentro de nuestro SOC para profundizar en las intrusiones y responder preguntas de los partners fuera del alcance de las operaciones del SOC 24x7. Ayuda a cerrar la brecha entre el SOC y el momento en que se requiere una respuesta formal a incidentes. Los hallazgos de nuestro equipo de Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

Instalación de un toolkit mediante inyección SQL demuestra que las técnicas clásicas siguen funcionando

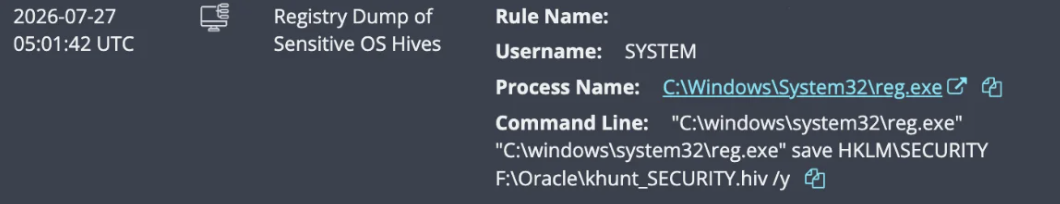
Una aplicación Java/Tomcat de cara pública aceptaba entradas sin depurar, lo que permitió un ataque de inyección SQL contra su backend de Oracle. En lugar de soltar un payload convencional, los atacantes almacenaron un kit de herramientas de post-explotación llamado khunt dentro de Oracle como código fuente Java y objetos PL/SQL. Desde la base de datos, khunt podía ejecutar comandos de Windows, explorar archivos, obtener nombres de usuario y contraseñas, y copiar las secciones del registro SAM, SECURITY y SYSTEM. El atacante finalmente logró acceso a nivel SYSTEM, lo que demuestra cómo el compromiso de una base de datos puede llevar al control del sistema operativo, dejando el código malicioso fuera de las rutas habituales de detección basadas en archivos.

Detecciones activadas por actividad sospechosa de robo de credenciales

La conclusión

Previene la inyección SQL con consultas parametrizadas, restringe los privilegios de la base de datos y supervisa los objetos y procesos de la base de datos para detectar ejecución inesperada de comandos del sistema operativo.

Amenazas alrededor del mundo

Dos presuntos hackers de TeamPCP arrestados en Australia

Las autoridades australianas acusaron a dos hombres de Australia Occidental, de 21 y 23 años, tras una investigación de la AFP, el FBI y la Policía de Australia Occidental. La policía alega que el par ayudó a operar un sindicato que insertó código malicioso en software de código abierto, comprometiendo potencialmente a más de 1.000 organizaciones, robando más de 500.000 credenciales y exfiltrando al menos 300 GB de datos.

La conclusión

Las herramientas de desarrollo comprometidas pueden darle a un grupo pequeño un alcance global. Las organizaciones deben inventariar sus dependencias de software, supervisar cambios inesperados en paquetes y rotar las credenciales expuestas a través de la cadena de suministro de software.


Fire Ant compromete routers Cisco y servidores TACACS

Sygnia identificó un conjunto de intrusión vinculado a China, rastreado como "Fire Ant", que comprometió routers Cisco IOS XR y servidores TACACS. Los atacantes usaron los routers para capturar tráfico, robar credenciales TACACS y suprimir registros y salidas de comandos, limitando la visibilidad de los defensores mientras mantenían el acceso. Atacar la infraestructura de red les dio tanto acceso privilegiado como una forma de interferir con la evidencia necesaria para detectarlos. Esta actividad refuerza que los routers y los servidores de autenticación son límites de seguridad activos, no sistemas pasivos en segundo plano.

La conclusión

Actualiza los dispositivos de red, restringe el acceso de administración y envía los registros a sistemas que los atacantes no puedan alterar desde el router.


El DOJ interrumpe infraestructura usada por hackers vinculados a China

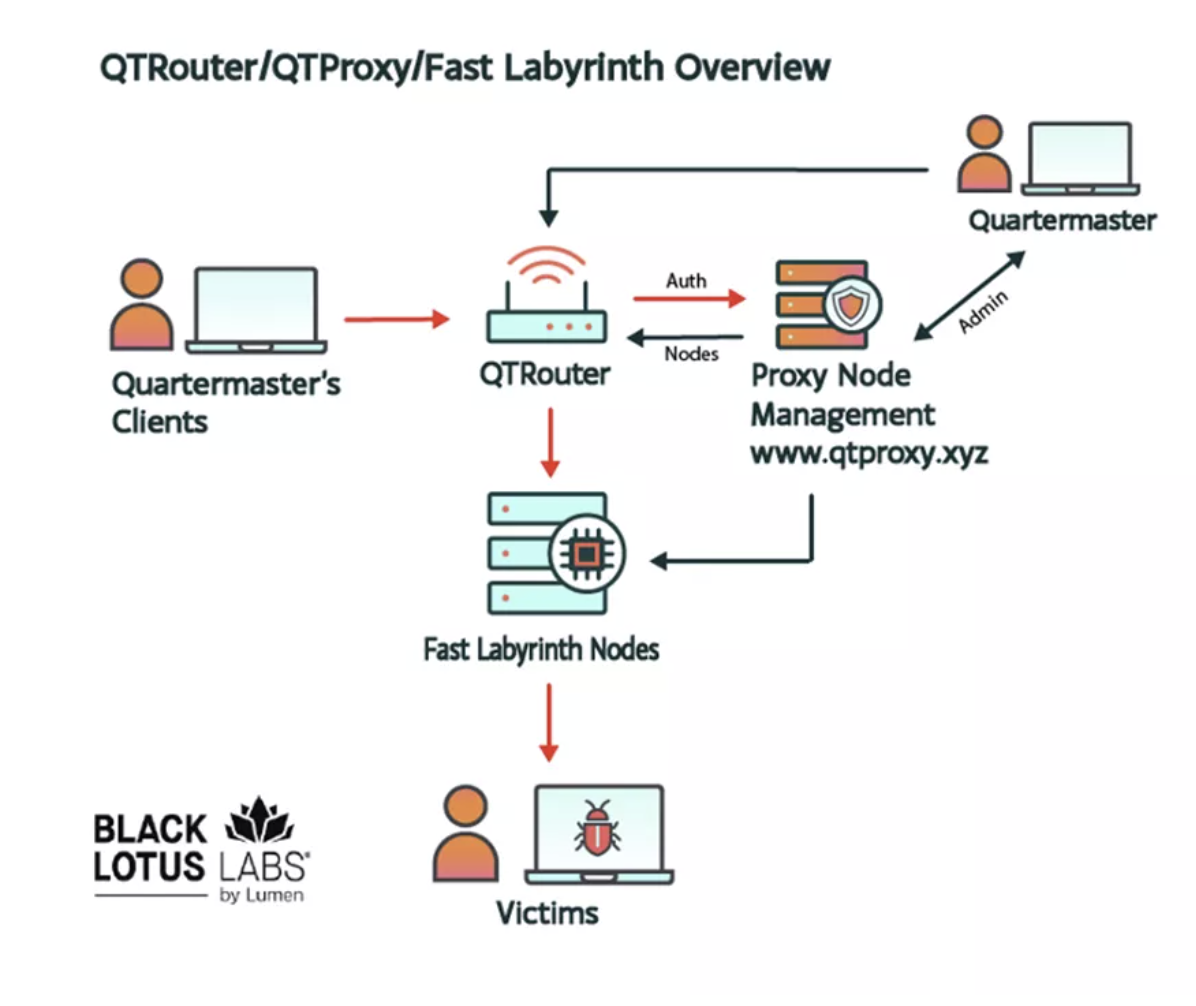
El Departamento de Justicia de EE. UU. y el FBI incautaron dominios que respaldaban a QScan y QTRouter, plataformas presuntamente operadas y utilizadas por el grupo QTFY vinculado a China. La infraestructura ayudaba a escanear y comprometer dispositivos IoT expuestos a internet, y luego enrutaba el tráfico de ataque a través de esos dispositivos para ocultar la actividad contra redes sensibles. La interrupción expone un modelo en el que los dispositivos de borde vulnerables se convierten tanto en objetivo como en escudo operativo. También muestra cómo los operadores vinculados a estados pueden ganar escala agregando routers, cámaras y otros sistemas conectados a la red que han sido comprometidos.

El análisis de Lumen sobre la plataforma QTROUTER

La conclusión

Inventaría y refuerza los dispositivos IoT y de red expuestos a internet, segmenta las interfaces de administración, aplica actualizaciones rápidamente e investiga comportamientos inusuales de escaneo o retransmisión saliente.

Rapid Responses

En Huntress, activamos “Respuestas rápidas” cuando los atacantes usan una vulnerabilidad o amenaza para escalar la distribución de malware a gran escala. Cuando nos enteramos de una posible vulnerabilidad, el equipo de Adversary Tactics trabaja en todo Huntress para determinar el posible impacto, actualizar a nuestros clientes y dar documentación a la comunidad de seguridad. Estos son dos incidentes que manejamos el mes pasado:

Vulnerabilidad crítica en N-able N-central y explotación activa

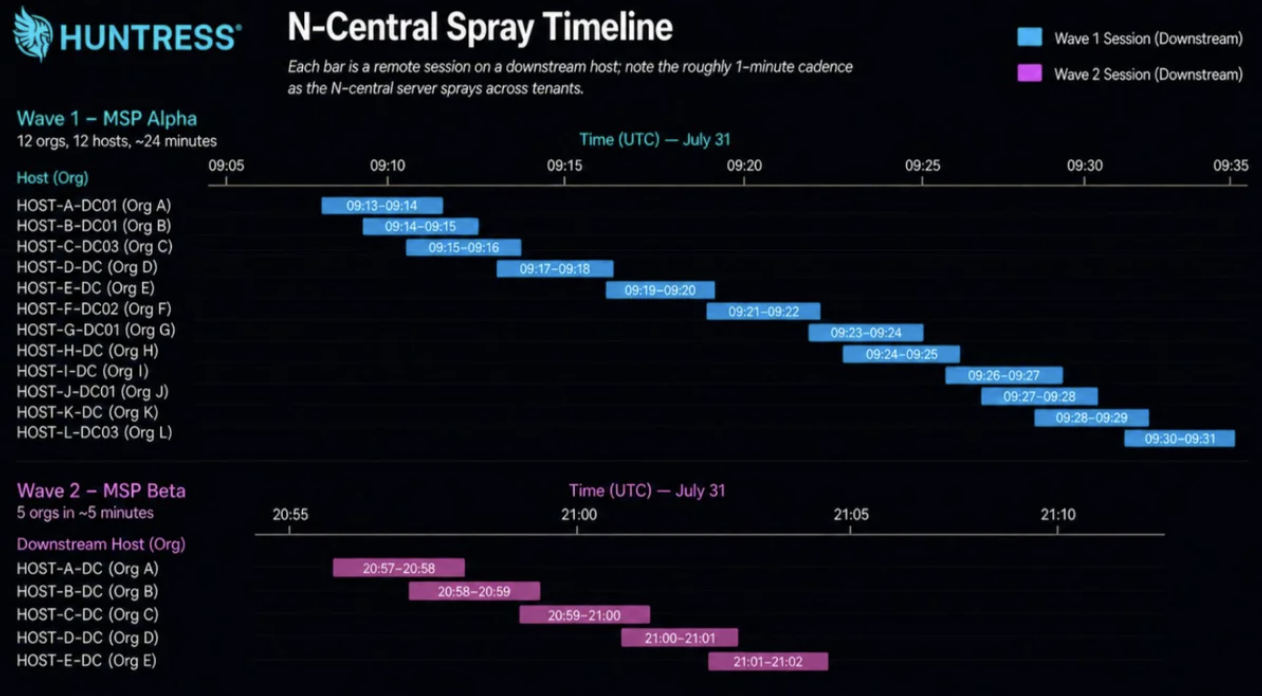
El 1 y 2 de agosto, N-able reveló una vulnerabilidad crítica de omisión de autenticación en N-central, su plataforma de monitoreo y gestión remota (RMM) para administrar entornos de clientes. Los atacantes podían obtener acceso administrativo sin credenciales y luego usar la función Take Control de N-central para llegar a endpoints posteriores, incluidos los controladores de dominio. Huntress detectó explotación activa, rastreó sesiones de control remoto sospechosas, identificó servidores sin parchear y se puso en contacto con socios y clientes en riesgo mientras ajustaba las detecciones y rastreaba en toda la telemetría. N-able lanzó una segunda revisión urgente enfocada en el endurecimiento de la seguridad el 6 de agosto.

Cronología de actores de amenazas avanzando por endpoints posteriores en dos organizaciones afectadas

La conclusión

Trata las consolas de RMM como planos de control de alto valor. Aplica actualizaciones de inmediato, restringe el acceso a la consola, revisa la actividad de control remoto y verifica que el aislamiento de respuesta esté habilitado.


PaperCut explotado activamente: una cadena de RCE previa a la autenticación

El 27 de agosto, PaperCut advirtió que atacantes estaban explotando una vulnerabilidad previa a la autenticación en PaperCut NG y MF. Huntress confirmó la explotación en dos entornos de clientes, recuperó comandos de descubrimiento codificados y reprodujo una cadena completa de ejecución remota de código contra un servidor PaperCut estándar. Las fallas encadenadas permitían a un atacante no autenticado alterar la configuración confiable y ejecutar código Java en el proceso del servidor de aplicaciones. PaperCut lanzó parches de emergencia, incluida la versión 3 el 1 de septiembre.

La conclusión

Retira los servidores de aplicaciones de PaperCut de internet público, actualiza las versiones compatibles, conserva los registros y metadatos de archivos, e investiga las clases Java inesperadas o la actividad de shell de comandos generada por `pc-app.exe`.

Actualizaciones relevantes de productos

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas funciones nuevas e increíbles que nuestros socios de Investigación de Producto y Producto lanzaron para complicarles las cosas a los atacantes. Estamos ansiosos por empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

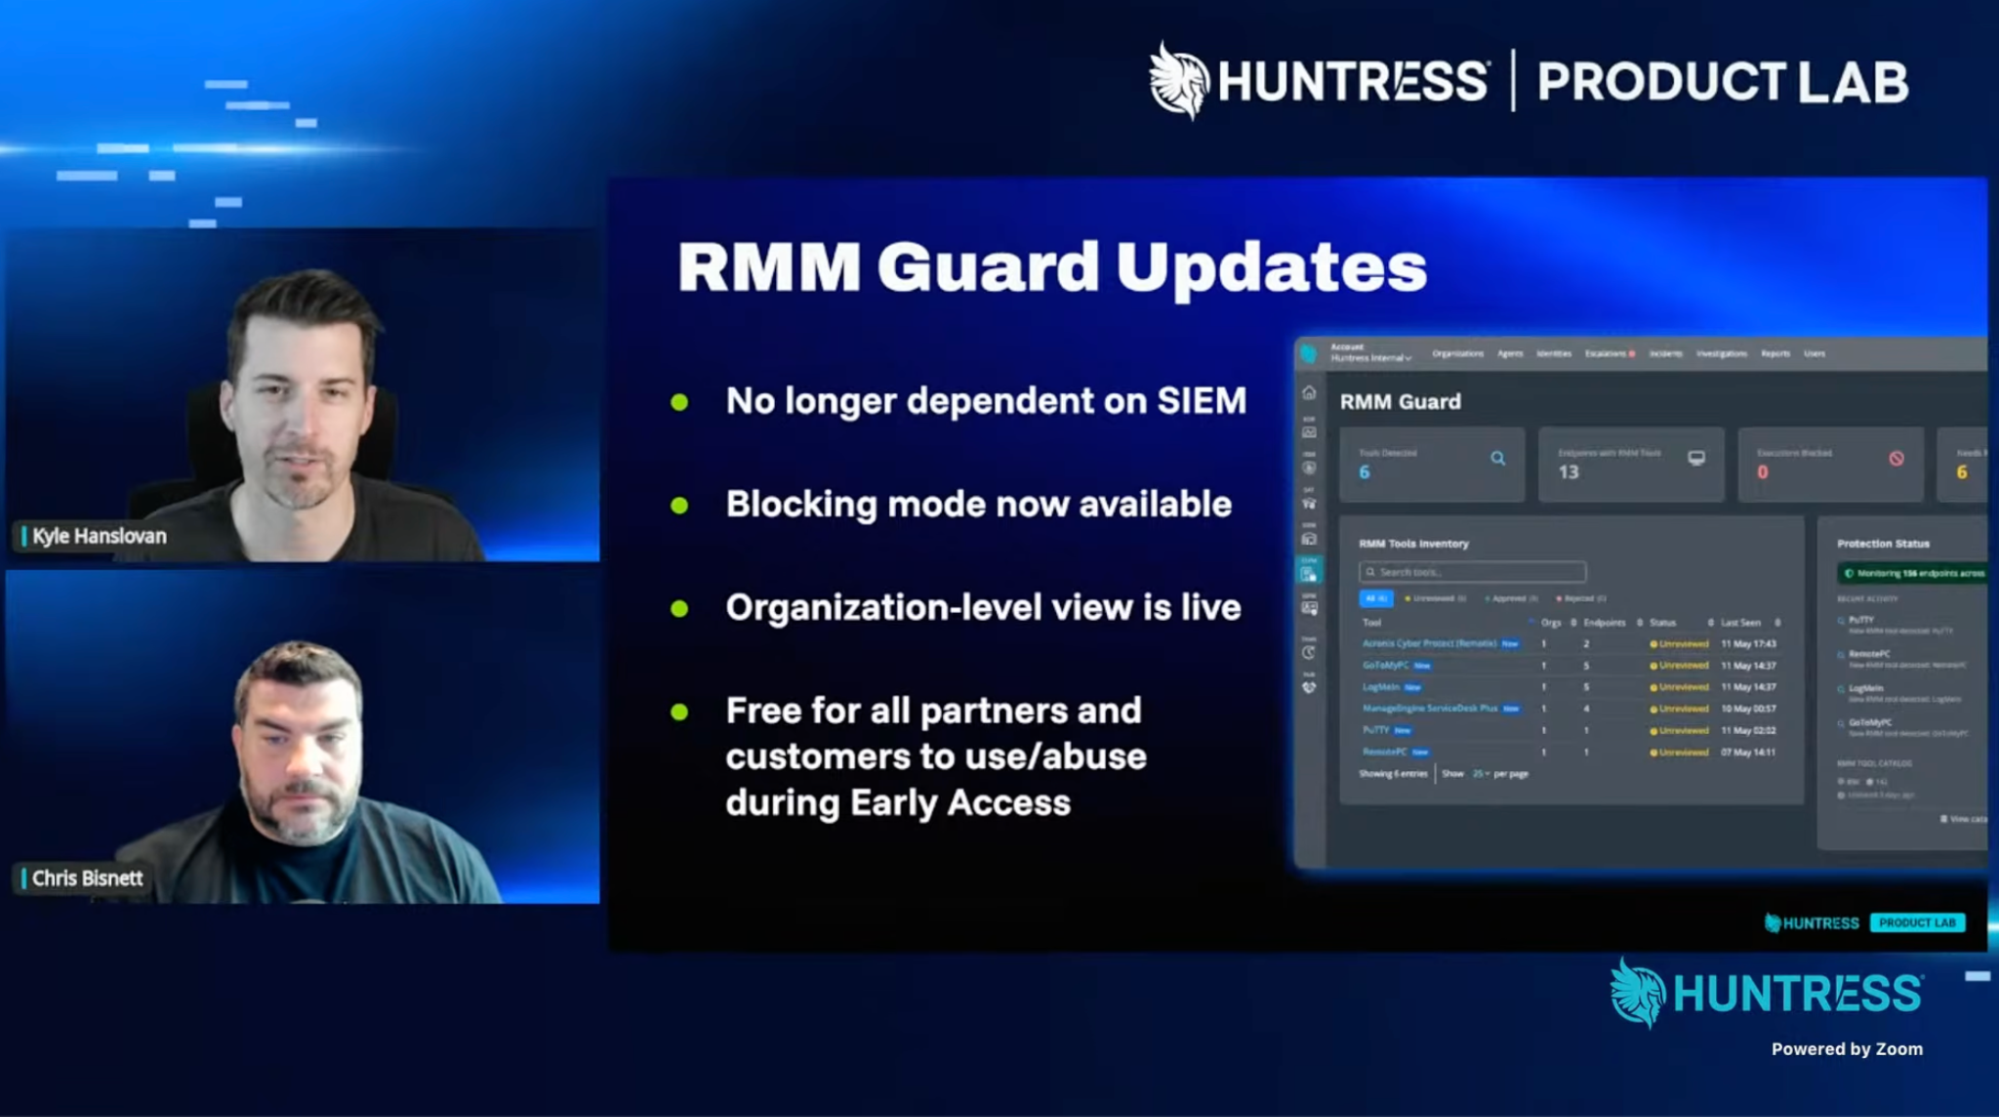
Mira el Product Lab de este mes, donde el CEO de Huntress, Kyle Hanslovan, y el CTO, Chris Bisnett, hablaron sobre actualizaciones de producto, próximas funciones y más.

¡Product Lab de agosto de 2026 EN VIVO!

Managed EDR

  • Visibilidad de Screen Sharing en macOS y detección de abuso de sesiones root: Managed EDR ahora observa las sesiones de Screen Sharing en los endpoints de macOS compatibles, incluyendo la dirección de origen, el usuario de la sesión y el tipo de autenticación. También detecta cuando una sesión se vincula a una sesión de usuario root mediante el protocolo de autenticación heredado, dando a los defensores visibilidad sobre el acceso gráfico remoto que antes era difícil de confirmar.
  • Visibilidad del último usuario conectado en endpoints de macOS: la descripción general del endpoint ahora muestra el usuario interactivo más reciente y la hora de inicio de sesión en los endpoints de macOS administrados. Se excluyen los registros de inicio de sesión y apagado propios del sistema, lo que ayuda a los operadores a atribuir la actividad del endpoint a un usuario real durante el triaje y la revisión de activos.
  • Visibilidad completa de direcciones IPv4 en el portal de Huntress: la plataforma ahora muestra todas las direcciones IPv4 recopiladas por el análisis del Base Agent, en lugar de solo la primera dirección devuelta. Esto ayuda a los operadores a entender los sistemas con múltiples interfaces de red, y la lista completa también está disponible a través de la API REST y las exportaciones.
  • Ahora se detecta la omisión de Gatekeeper en macOS mediante la eliminación de la cuarentena: Huntress ahora detecta las omisiones de Gatekeeper en macOS que eliminan el atributo de cuarentena de un archivo, lo que permite que payloads no firmados o no notarizados se ejecuten sin avisos en los endpoints que ejecutan el Agent v0.14.196. Común en campañas de AMOS, Poseidon, Odyssey y MacSync, esta actividad antes era invisible. La detección apunta a la llamada al sistema, capturando tanto a los invocadores de shell como a los scripteados y compilados.
  • Nuevas configuraciones de MAV: Network File Scanning y Archive File Scanning (GA): ahora puedes configurar Network File Scanning y Archive File Scanning para Microsoft Defender mediante la función Managed Antivirus (MAV). Estas configuraciones antes estaban fijas en los valores predeterminados de Huntress, pero ahora los socios pueden configurarlas. Los ajustes predeterminados se mantienen, por lo que no hay cambios inmediatos en las configuraciones de los endpoints.
  • Ahora puedes exportar reportes de incidentes y cronologías de EDR y SIEM en PDF (GA): los socios y clientes ahora pueden descargar cualquier reporte de incidente de EDR o SIEM como un PDF pulido. Incluye la cronología completa de la investigación y la respuesta del SOC en un solo documento.

Managed ITDR

  • El panel rediseñado de ITDR ya está disponible: ¡El panel rediseñado de Managed ITDR ya está disponible de forma general para todos los partners y clientes! Diseñado para ayudarte a investigar amenazas a la identidad más rápido y obtener el contexto que necesitas en un solo lugar, el nuevo panel incorpora potentes capacidades de investigación directamente en tu flujo de trabajo de ITDR, incluyendo Rapid Identity Triage, Failed Login Characterization y Quick SIEM Search. A partir de ahora, el panel rediseñado será el panel predeterminado al acceder a Managed ITDR. Obtén más detalles sobre el panel de ITDR en nuestro nuevo blog.
  • Resúmenes ejecutivos ahora en los reporte de incidente de ITDR: Nos complace anunciar que todos los reporte de incidente de ITDR ahora incluyen un Resumen ejecutivo. El Resumen ejecutivo convierte automáticamente los hallazgos técnicos profundos de ITDR en reportes en español sencillo que puedes entregar directamente a líderes de negocio, aseguradoras y el área legal sin necesidad de reescribirlos. El resumen explica con claridad qué pasó, por qué importa y qué se ha hecho o qué hacer, lo que ahorra horas por incidente mientras genera confianza en el cliente y acelera las decisiones. El Resumen ejecutivo aparece en texto plano en la parte superior de cada reporte de incidente de ITDR, y también se puede descargar como un PDF independiente desde el portal, listo para compartir directamente.
  • Nuevo modelo de escalamientos de notificación por identidad: Huntress Managed ITDR ha comenzado oficialmente a usar escalamientos por identidad para la nueva actividad de país inesperado y VPN inesperada. Con este cambio, cada identidad que genere nueva actividad escalable recibirá su propio escalamiento y notificación de Huntress, lo que facilita ver exactamente qué identidad necesita tu atención.
  • Reglas de acceso esperado basadas en IP: Los partners ahora pueden hacer inclusión en la lista de aceptados de direcciones IP individuales y rangos CIDR a nivel de identidad, organización o cuenta. Esto les da a los equipos una alternativa más precisa que hacer inclusión en la lista de aceptados de un país o una VPN entera, y ayuda a reducir los escalamientos recurrentes por inicios de sesión inesperados.
  • Inferencia de ubicación de uso de Microsoft 365: Cuando una identidad no tiene una ubicación de uso de Microsoft 365, Managed ITDR ahora puede usar el país predeterminado del inquilino en lugar de generar un escalamiento por ubicación faltante. Este cambio reduce el ruido predecible mientras preserva la protección de inicio de sesión subyacente.

Managed ISPM

  • Controles de seguridad adicionales en Managed ISPM: ya estamos cerca de los 80 controles de seguridad en Managed ISPM, tras haber añadido recientemente siete nuevos controles para Exchange Online Protection y Microsoft Defender for Office 365.

Managed SIEM

  • Fuente de registros de Cato Networks: Managed SIEM ahora es compatible con Cato Networks como fuente de registros a través de HEC. La integración trae eventos de seguridad, firewall, IPS y DNS de la capa SASE a la plataforma, con eventos de IPS enriquecidos con contexto de MITRE ATT&CK.
  • Detecciones de máquinas virtuales y discos virtuales de Hyper-V: Managed SIEM ahora detecta el registro de máquinas virtuales de Hyper-V y la creación de discos duros virtuales. Las detecciones brindan el nombre de la máquina, el ID de la máquina, la ruta del VHDX, el equipo asociado y el contexto del usuario asociado, para que los analistas puedan identificar actividad sospechosa en el hipervisor sin tener que revisar todo el canal de eventos de Hyper-V.
  • Ahora puedes exportar reportes de incidente e líneas de tiempo de EDR y SIEM en PDF (GA): los partners y clientes ahora pueden descargar cualquier reporte de incidente de EDR o SIEM como un PDF pulido. Incluye la línea de tiempo completa de la investigación y la respuesta del SOC en un solo documento claro.

Managed SAT

  • Escenarios de phishing con reuniones falsas: Managed SAT ahora incluye escenarios de phishing con deepfake basados en Zoom, Microsoft Teams y Google Meet. Cada escenario usa una experiencia de reunión falsa y una solicitud para instalar un controlador o actualización, lo que permite a los usuarios practicar cómo reconocer una ruta de ingeniería social que va más allá de un correo de phishing convencional.
  • Episodio de fraude de inversión en criptomonedas: Este nuevo episodio enseña a los usuarios cómo los esquemas de "pig butchering" generan confianza con el tiempo, usan narrativas persuasivas de inversión y dirigen a las víctimas hacia plataformas fraudulentas de criptomoneda.
  • Escenarios de phishing con HTML personalizado: Los administradores pueden crear escenarios de phishing más personalizados con HTML propio, incluyendo escenarios basados en la marca interna, proveedores conocidos o mensajes reales vistos por su organización. Managed SAT depura los enlaces en estos escenarios para reducir el riesgo de phishing accidental o malicioso hacia los usuarios.

Aspectos destacados

Tradecraft Tuesday

En la edición de agosto de Tradecraft Tuesday, Security Operations Analyst Josh Kiriakoff y Principal Security Operations Center Analyst Ryan Dowd analizaron una infección de MacSync que comenzó con un resultado patrocinado de Google para Claude. El enlace llevaba a una página legítima de claude.ai que se hacía pasar por Apple Support e indicaba a la víctima que pegara un comando curl en Terminal. Josh y Ryan explicaron la cadena de seis etapas de MacSync: ejecución de AppleScript en memoria, solicitudes de Full Disk Access, validación de contraseña, robo de credenciales y datos del navegador, persistencia mediante LaunchAgent, acceso a grabación de pantalla y apps de billeteras cripto manipuladas. También explicaron cómo un analista recuperó muestras de la infraestructura del atacante después de que el equipo quedara fuera de línea. Revisa el resumen completo aquí, ¡y no olvides registrarte para nuestro Tradecraft Tuesday del 8 de septiembre!

El episodio de agosto de Tradecraft Tuesday se centró en una guía falsa de instalación de Claude que condujo a un ladrón de información para macOS