Resiliencia de endpoint para eliminar el punto de apoyo persistente del atacante

Defender los endpoints contra ransomware, infostealers, malware y más requiere más que un agente. Necesitas un entendimiento profundo de las tácticas de los atacantes integrado en una plataforma unificada, respaldada por monitoreo continuo de expertos del equipo del SOC.

Las defensas tradicionales no pueden ofrecer resiliencia

Los atacantes modernos explotan brechas en la seguridad de endpoints e identidades, moviéndose del cloud al endpoint sin obstáculos y comprometiendo Active Directory. Una vez dentro de un endpoint, evaden los antivirus tradicionales, usan técnicas "living-off-the-land" para obtener un punto de apoyo persistente y se mueven lateralmente por la red.

Sin visibilidad unificada entre el endpoint y las cuentas de Microsoft 365, el camino del atacante hacia el ransomware y el robo de datos queda totalmente abierto, lo que lleva a eventos costosos como datos secuestrados, operaciones comerciales degradadas y pérdida de clientes.

Huntress platform

Defensa unificada entre endpoints e identidad

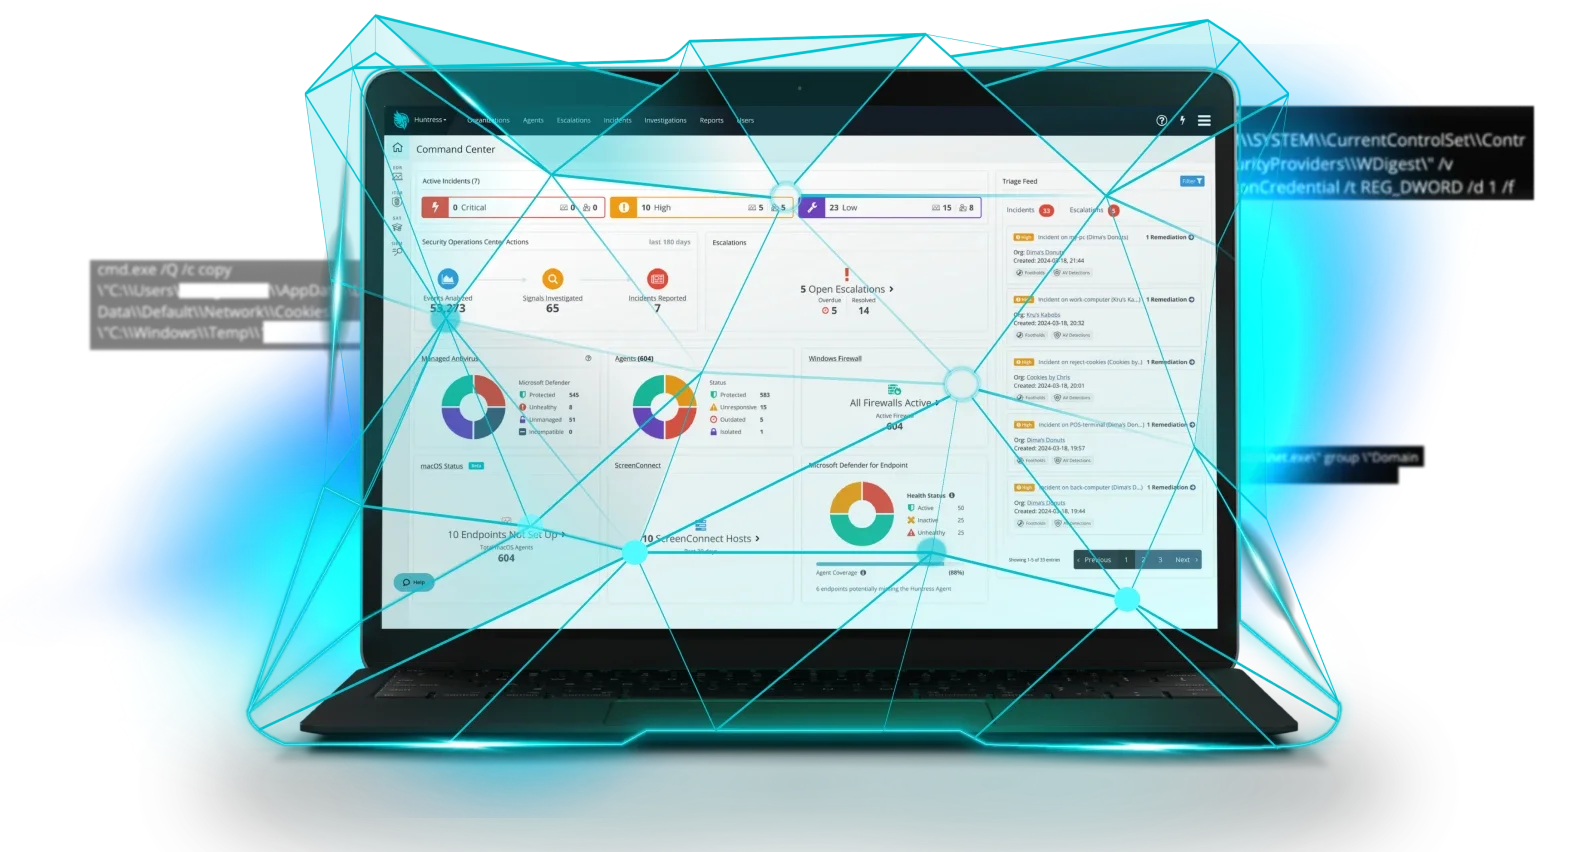
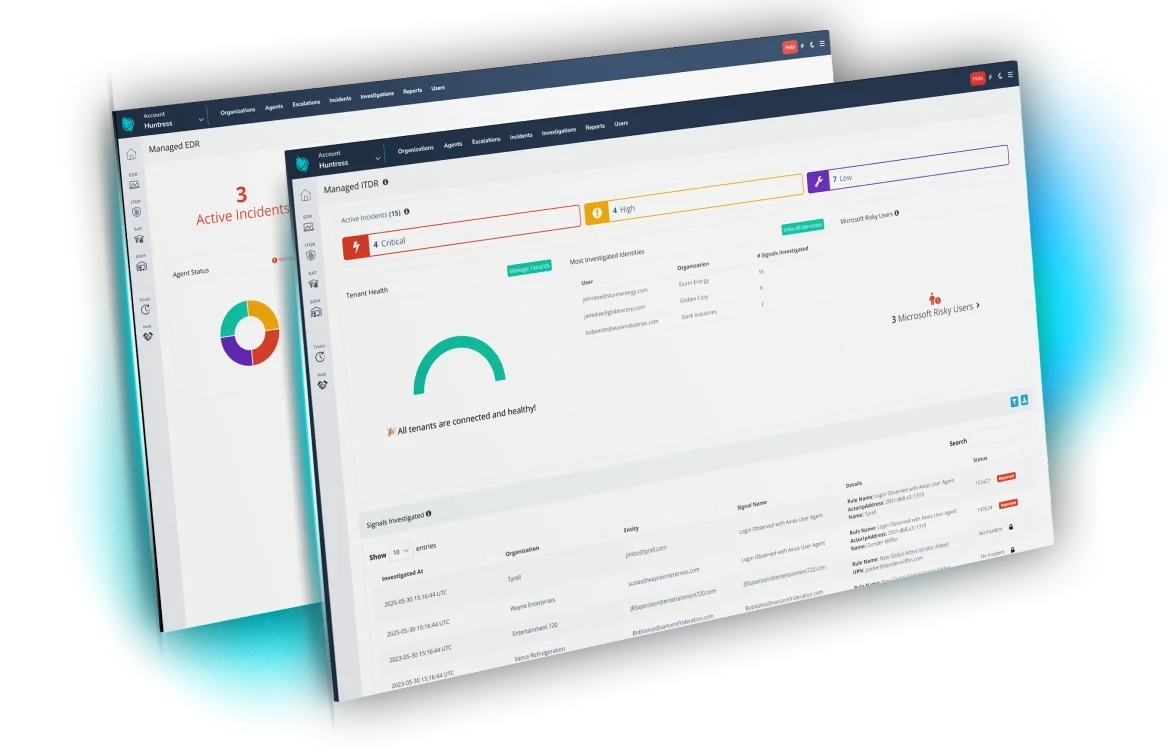
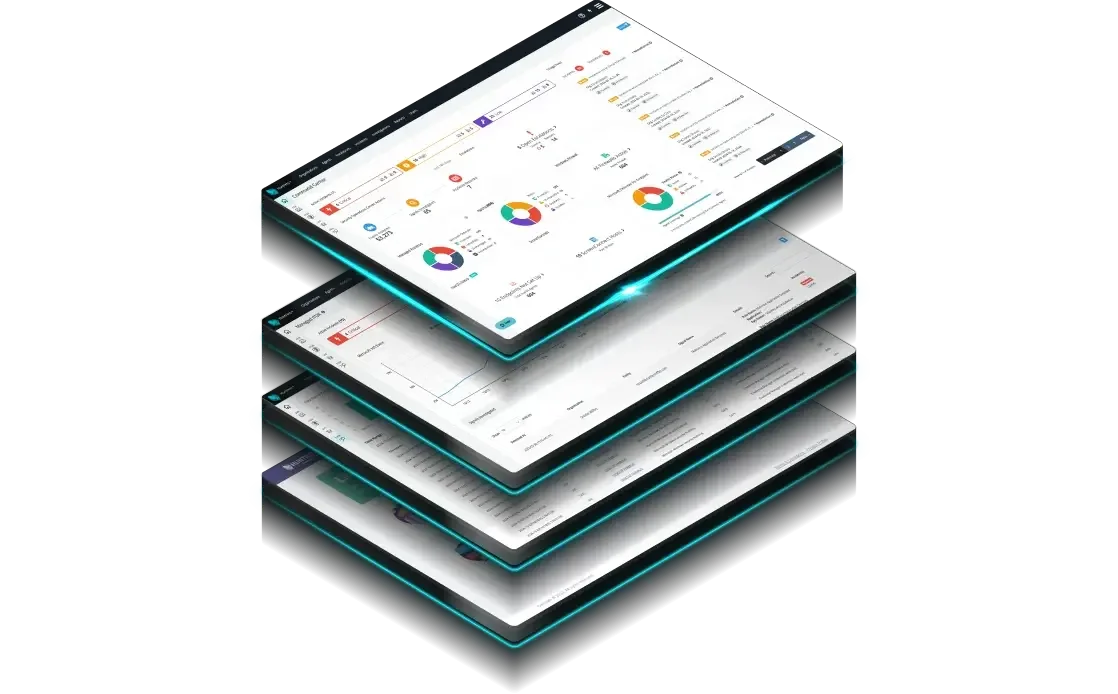
Resolvemos la brecha de visibilidad al unificar la protección de endpoints e identidades. Con una comprensión clara de la actividad en el dispositivo (EDR) junto con las amenazas de identidad posteriores al inicio de sesión (ITDR), la Huntress Platform encuentra y elimina todos los mecanismos de persistencia en tus endpoints y cuentas en la cloud.

Huntress platform

El EDR en tiempo real detiene el movimiento lateral

Nuestro Managed EDR monitorea continuamente las tácticas de los atacantes. Esto nos permite detectar actividad sutil posterior a la explotación y aislar automáticamente el endpoint afectado ante la primera señal de compromiso. Esta contención quirúrgica evita que una sola máquina infectada escale a una crisis para toda la organización, protegiendo tu negocio o las redes de tus clientes.

Huntress platform

Caza humana para eliminar puntos de apoyo ocultos

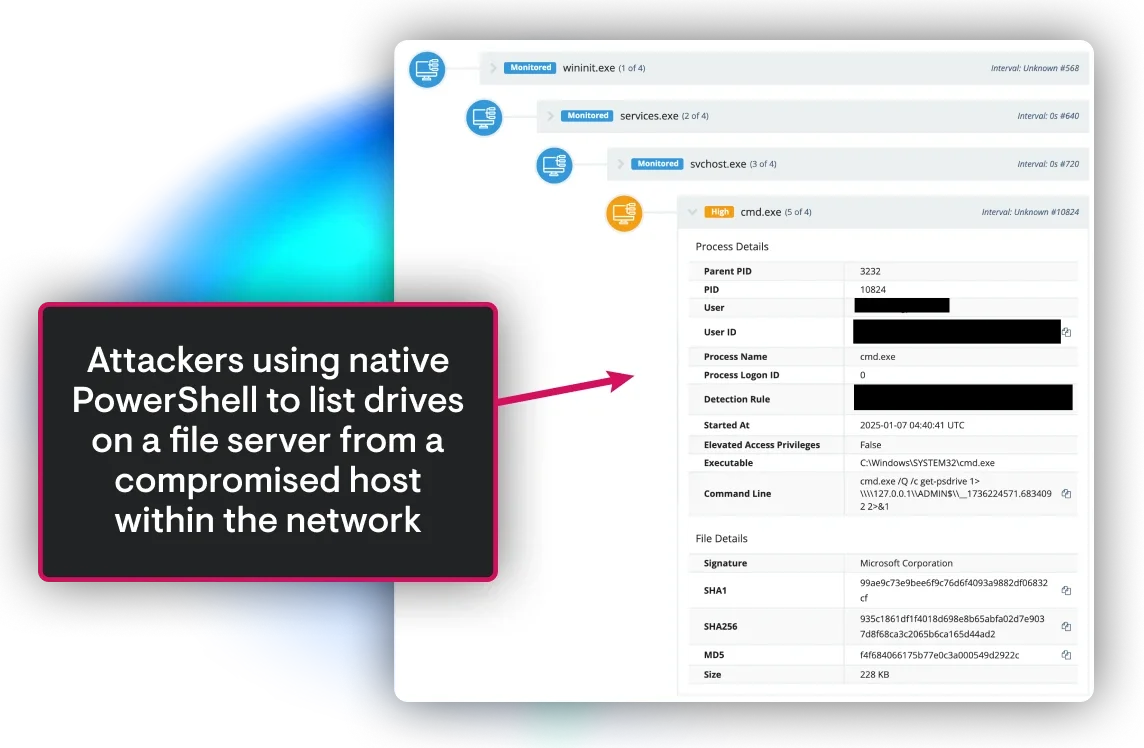
Los atacantes son pacientes. Nuestra plataforma y nuestros analistas se especializan en encontrar mecanismos de persistencia ocultos que otras herramientas EDR pasan por alto. Al cazar activamente técnicas "living-off-the-land" y otras, cortamos el acceso futuro del atacante y evitamos que logren sus objetivos. Esta experiencia está integrada, no añadida después.

Huntress platform

Ve cómo todo encaja

Ya aprendiste más sobre nuestras soluciones, pero nada se compara con ver la Huntress Platform en acción. Personalizaremos una demo según las necesidades específicas de tu negocio, y verás cómo detectamos y neutralizamos a los hackers para protegerte de las ciberamenazas.

Mira a Huntress en acción.

Mira a Huntress en acción. Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM y la experiencia de nuestro centro de operaciones de seguridad (SOC) 24/7.

Programa tu demostración
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad
Huntress platform

La historia humana detrás del éxito en ciberseguridad de Connectworks

Al asociarse con Huntress, Connectworks ha visto resultados que sorprenderían incluso al profesional de TI más optimista, como: 

  • Cero vulneraciones de endpoints. Cada uno de sus casi 7.000 endpoints se mantuvo seguro.
  • 30% más rápido en los tiempos de respuesta a incidentes. Se estima que las alertas procesables de Huntress redujeron significativamente el tiempo de resolución de problemas de Connectworks.
  • Mayor confianza de los clientes. Su postura proactiva en materia de defensas de identidad y endpoints consolidó su reputación como socio de TI subcontratado de primer nivel para empresas neerlandesas.

“El Huntress SOC no es solo un montón de alertas automatizadas ... Es gente real. No solo te dicen que hay un problema, están ahí contigo, ayudándote a solucionarlo.” - Thijmen Bosman | Connectworks

Defensa unificada
Defensa unificada

Managed EDR y Managed ITDR para una Resiliencia de endpoint combinada

Respuesta activa
Respuesta activa

Detén las amenazas rápido y evita pérdidas para el negocio.

Claridad operativa
Claridad operativa

Inteligencia de seguridad verificada y sin ruido.

Preguntas frecuentes

EDR es una solución de ciberseguridad moderna diseñada para proteger los endpoints de una organización (dispositivos conectados a la red) frente a amenazas avanzadas.  EPP se refiere a un enfoque integral y de múltiples capas para proteger los activos de datos de una organización durante todo su ciclo de vida.  La resiliencia de endpoint es la capacidad de un dispositivo endpoint, y del stack de seguridad que se ejecuta en él, de mantener su eficacia de seguridad y su funcionalidad operativa a pesar de estar siendo atacado activamente, fallar o sufrir una degradación interna.

Es posible que hayas escuchado hablar de plataformas EDR como SentinelOne, CrowdStrike y Microsoft Defender for Endpoint. Sin embargo, Huntress es una opción líder para organizaciones que priorizan una solución sin intervención manual, altamente resiliente y respaldada por experiencia humana

Huntress Managed EDR se destaca por su enfoque central en la caza de amenazas liderada por humanos las 24 horas, los 7 días de la semana, lo que garantiza que las amenazas no solo se detecten, sino que se contengan y remedien activamente y con rapidez. Esta combinación de supervisión experta y capacidades de remediación activa brinda una resiliencia de endpoint superior al neutralizar los "puntos de apoyo persistentes" antes de que puedan provocar una interrupción generalizada del negocio.

La resiliencia de endpoint suele llamarse la "pieza faltante" porque las estrategias tradicionales de ciberseguridad se centran principalmente en la prevención (EPP) y la recuperación centralizada (copias de seguridad en centros de datos o en la cloud), dejando al endpoint del usuario—el punto más común de compromiso inicial—como un eslabón vulnerable en la cadena de recuperación.

Este descuido crea una brecha en la que las propias herramientas de seguridad pueden ser deshabilitadas, corrompidas o eludidas por una amenaza persistente, lo que provoca tiempos de inactividad significativos y costosos.

Los dispositivos endpoint resultan atractivos para los actores de amenazas porque pueden establecer puntos de apoyo sigilosos en ellos mediante técnicas de persistencia, antes de planear su siguiente movimiento, que podría incluir la implementación de malware para robar datos sensibles o ransomware para paralizar sistemas.

La resiliencia de endpoint fortalece el ITDR al brindar la visibilidad y el control en tiempo real necesarios sobre los dispositivos donde se almacenan y usan las credenciales y los tokens de acceso privilegiado. Un agente de endpoint resiliente garantiza que los controles de seguridad permanezcan operativos y no puedan ser deshabilitados ni manipulados por un atacante que haya logrado comprometer una cuenta de usuario. Esta capa crítica de defensa permite que las soluciones ITDR detecten rápidamente y contengan de forma automática cualquier actividad sospechosa basada en identidad—como el secuestro de sesión o el robo de credenciales—antes de que el actor de amenazas pueda establecer un punto de apoyo persistente.

La forma más eficaz de hacer que tus endpoints sean resilientes frente al ransomware y el malware implica un enfoque por capas que combina tecnología avanzada, experiencia humana y buenas prácticas de seguridad. Para una protección máxima, combina Huntress Managed EDR con supervisión humana continua mediante Huntress SOC gestionado para contar con un equipo de expertos en detección y respuesta de amenazas las 24 horas, los 7 días de la semana.

El comportamiento y la conciencia del usuario juegan un papel importante porque el error humano es el punto de partida de más del 90% de los ciberataques, como el phishing y las contraseñas débiles. Un usuario consciente de la seguridad actúa como primera línea de defensa, evitando el compromiso inicial que la tecnología de resiliencia de endpoint luego necesita contener.

Si bien las soluciones EDR por sí solas no pueden detectar ataques de zero-day, contar con el SOC gestionado de Huntress te respalda para ayudar a detectar la explotación activa.  El elemento humano de un SOC está entrenado para buscar anomalías que resulten del uso exitoso de exploits de zero-day, incluido el movimiento lateral sospechoso o el uso de herramientas living off the land. Por ejemplo, los expertos de Huntress identificaron recientemente la explotación activa de una falla de inclusión local de archivos en Gladinet CentreStack.

Recursos relacionados

Más información sobre ¿Por qué Managed EDR?
¿Por qué Managed EDR?

La detección y respuesta para endpoints, o EDR, es indispensable para detener las ciberamenazas actuales. Pero, ¿optas por una solución administrada o lo haces tú mismo?

Manejarlo internamente puede sonar sencillo, pero administrar tu propio EDR puede volverse rápidamente complicado, abrumador y costoso.
Más información sobre Ficha técnica del Huntress SOC
Ficha técnica del Huntress SOC

Conoce más sobre nuestro centro de operaciones de seguridad (SOC) 24/7, cómo opera nuestro equipo y el valor que les da a nuestros partners.

El Centro de Operaciones de Seguridad de Huntress es tu arma secreta en la lucha contra los hackers.

Más información sobre Integridad del endpoint: cómo cerrar las brechas que usan los atacantes para entrar
Integridad del endpoint: cómo cerrar las brechas que usan los atacantes para entrar

La resiliencia de endpoint requiere más que un agente o una sola capa de detección; requiere visibilidad sobre cómo los atacantes establecen y mantienen el acceso. El libro electrónico de Huntress Endpoint Integrity ofrece un marco práctico que conecta el endurecimiento de la seguridad, la detección, la respuesta y la cobertura continua.

Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC disponible 24/7. Prueba Huntress gratis y despliégalo en minutos para empezar a combatir amenazas.

Prueba Huntress gratis