Los mejores servicios y proveedores de SOC gestionado en 2027

Puntos clave

  • El mejor servicio de Centro de operaciones de seguridad (SOC) no es el que tiene la lista de funciones más larga, sino el que puede investigar actividad sospechosa, reducir el ruido y ayudar a tu equipo a responder rápido.

  • La cobertura 24/7 es más valiosa cuando combina la velocidad del aprendizaje automático con la caza de amenazas, la investigación y la responsabilidad lideradas por personas.

  • La detección sola no basta. Evalúa si un proveedor puede tomar medidas, como aislar sistemas comprometidos, deshabilitar identidades comprometidas o bloquear tráfico malicioso, con tiempos de contención medibles.

  • Elige un SOC que se ajuste a tu superficie de ataque, incluyendo endpoints, identidades, cargas de trabajo en la cloud, dispositivos de red, registros y activos especializados como IoT.

  • Huntress combina capacidades administradas de endpoints, identidades, SIEM y la postura de seguridad con un SOC centrado en IA, liderado por personas, disponible 24/7, remediación asistida y aislamiento de sistemas para organizaciones que quieren protección respaldada por expertos sin tener que construir un SOC propio.

Los mejores servicios y proveedores de SOC gestionado en 2027

Puntos clave

  • El mejor servicio de Centro de operaciones de seguridad (SOC) no es el que tiene la lista de funciones más larga, sino el que puede investigar actividad sospechosa, reducir el ruido y ayudar a tu equipo a responder rápido.

  • La cobertura 24/7 es más valiosa cuando combina la velocidad del aprendizaje automático con la caza de amenazas, la investigación y la responsabilidad lideradas por personas.

  • La detección sola no basta. Evalúa si un proveedor puede tomar medidas, como aislar sistemas comprometidos, deshabilitar identidades comprometidas o bloquear tráfico malicioso, con tiempos de contención medibles.

  • Elige un SOC que se ajuste a tu superficie de ataque, incluyendo endpoints, identidades, cargas de trabajo en la cloud, dispositivos de red, registros y activos especializados como IoT.

  • Huntress combina capacidades administradas de endpoints, identidades, SIEM y la postura de seguridad con un SOC centrado en IA, liderado por personas, disponible 24/7, remediación asistida y aislamiento de sistemas para organizaciones que quieren protección respaldada por expertos sin tener que construir un SOC propio.

Mejores proveedores de SOC gestionado: comparación lado a lado

Proveedor

Ideal para

Características clave

Precios

Huntress

Soporte humano en tiempo real para empresas de todos los tamaños sin necesidad de crear un SOC interno

Monitoreo del SOC las 24 horas, los 7 días de la semana, liderado por humanos y centrado en IA; Managed EDR, ITDR, SIEM e ISPM en una sola plataforma; remediación asistida y aislamiento de endpoints; security awareness training administrado

Incluido con cada solución administrada

CrowdStrike Falcon Complete

Grandes empresas

Falcon Complete MDR, telemetría masiva

Desde $59.99 por dispositivo al mes, facturado anualmente

UnderDefense

Empresas medianas a grandes

Agentes de IA que clasifican e investigan de forma autónoma

Contacta para obtener una cotización.

Palo Alto Networks

Redes complejas

Experiencia de Unit 42, integración con Cortex XDR

Contacta a Palo Alto Networks

Microsoft Defender Experts

Usuarios de Microsoft 365

Integración profunda con el stack de Defender

Complemento a las licencias existentes; desde $12 por usuario al mes

Arctic Wolf

Organizaciones medianas a grandes

Modelo Concierge Security®, amplia cobertura de registros

Desde $2.99 por usuario al mes, facturado anualmente

Fortinet

Equipos centrados en hardware

Integración con FortiGuard, respuesta rápida

Contacta a Fortinet

Sophos MDR

Ecosistema unificado

Gestión mediante Sophos Central, respuesta en 15 minutos

Contacta a Sophos

ITSco

Cumplimiento normativo

Enfoque en HIPAA/PCI, revisiones humanas diarias

Contacta a ITSco

Rapid7

Gestión de riesgos y vulnerabilidades

Plataforma InsightIDR, IR ilimitado

Desde $2.19 por un activo de ciberseguridad al mes para 250 activos, facturado anualmente

ReliaQuest

Organizaciones con múltiples herramientas

Plataforma GreyMatter, independiente de proveedor

Contacta a ReliaQuest


1. Huntress

Ideal para: Organizaciones que quieren que alguien más se encargue de la detección, la investigación, la remediación y una protección integral de nivel empresarial, sin tener que crear un SOC interno. 

Página del Huntress SOC

Huntress te da mucho más que alertas. La plataforma reúne telemetría de endpoints, identidades, logs y riesgo humano (hoy en más de 6 millones de endpoints y más de 17 millones de identidades) y la respalda con un SOC 24/7 liderado por humanos y centrado en IA. La IA ayuda a los investigadores de Huntress a correlacionar señales, reunir contexto de múltiples fuentes, crear líneas de tiempo y trabajar a la velocidad de una máquina, mientras que los analistas humanos del SOC siguen a cargo de las investigaciones complejas y de los resultados reales.

Esa diferencia importa. Huntress se especializa en encontrar persistent footholds (esas pequeñas puertas traseras que los hackers dejan atrás) que el antivirus tradicional ignora. Como Autoridad de Numeración de CVE (CNA), nuestro equipo de investigación de amenazas no solo vigila las amenazas conocidas: ayuda a definirlas. Si encontramos algo, no solo te enviamos un correo; te enviamos un plan de remediación claro, escrito por personas, con un análisis fácil de entender que puedes ejecutar con un solo clic. Incluso podemos sacar al atacante nosotros mismos. Es seguridad poderosa sin complejidad innecesaria.

Para entender cómo opera nuestro equipo del SOC 24/7 y el valor que les ofrecemos a nuestros socios, descarga nuestra hoja de datos del SOC.

Funciones clave

  • Threat Hunting 24/7 liderado por humanos y centrado en IA, a cargo de expertos en seguridad.

  • Managed EDR, Managed ITDR, Managed SIEM y Managed ISPM en una sola plataforma de seguridad agéntica: MTTR promedio de 8 minutos para EDR y de 3 minutos para ITDR.

  • Managed Security Awareness Training con simuladores de phishing para ayudarte a reducir el riesgo humano, con una tasa de finalización del 98% entre los usuarios que comienzan su capacitación.

  • Remediación Asistida y Aislamiento del Host para ayudar a contener amenazas activas


Precios 

Huntress usa un modelo simple y predecible por endpoint o por identidad, sin niveles ni cargos ocultos. Más información sobre precios.

Ventajas y desventajas

Ventajas

Desventajas

  • Fácil de implementar y administrar

  • Analistas humanos que explican las amenazas 

  • Precios competitivos pensados para equipos de TI reducidos

  • Cobertura global 24/7 de expertos en múltiples zonas horarias

  • Protege a más de 285 mil empresas, con un índice de satisfacción del cliente del 98.8%

  • Menos opciones para hardware IoT altamente especializado


Más información sobre lo que dicen los clientes antes y después de Huntress:


2. CrowdStrike Falcon Complete

Ideal para: Grandes empresas con presencia global masiva.

A screenshot of CrowdStrike Falcon Complete

Fuente de la imagen: CrowdStrike

Los servicios de ciberseguridad administrados Falcon Complete de CrowdStrike son, esencialmente, su software más un equipo dedicado de responsables que toman el control de tu entorno. Cuentan con uno de los tiempos de respuesta más rápidos de la industria y una base de datos masiva de inteligencia de amenazas de la cual sacar provecho.

Están construidos sobre un agente ligero en la cloud que no ralentiza tus laptops, pero aun así detecta malware sofisticado y ataques living off the land. Son conocidos por su regla "1-10-60": detectar una amenaza en un minuto, investigarla en diez y expulsar al hacker en menos de una hora.

Si tienes miles de dispositivos en varios países y un presupuesto acorde, esto podría ser lo tuyo.

Características clave

  • Regla 1-10-60 para detectar en un minuto, investigar en 10 y remediar en 60

  • Caza de amenazas las 24 horas, los 7 días de la semana con Falcon OverWatch

  • Seguridad de identidad y cloud integrada que sigue a los usuarios desde la laptop hasta la cloud

Precios 

Desde $59.99 por dispositivo al mes, facturado anualmente

Ventajas y desventajas


Ventajas

Desventajas

  • Inteligencia de amenazas de buena reputación

  • Remediación sin intervención manual

  • Escalabilidad masiva

  • Muy costoso para empresas pequeñas

  • Puede ser complejo de configurar inicialmente

  • Requiere agentes Falcon en todo para obtener mejores resultados


3. UnderDefense

Mejor para: Empresas medianas y grandes que operan entornos híbridos con múltiples proveedores y necesitan cobertura de SOC acelerada por IA, respaldada por respuesta a incidentes práctica. 

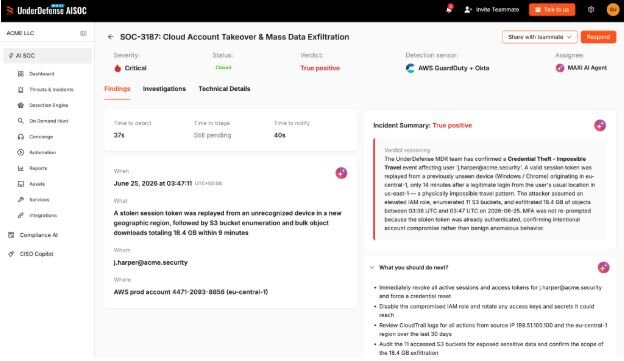
UnderDefense está diseñado para organizaciones que no viven en un mundo de un solo proveedor y un solo entorno, y que no están dispuestas a reconstruir su stack solo para mejorar la cobertura del SOC. Su SOC de IA agéntica funciona sobre lo que ya tienes: tu SIEM, tu EDR, tus cargas de trabajo en la cloud y tu capa de identidad. Si aún no tienes un SIEM, su equipo puede ayudarte a seleccionar e implementar uno antes de que el SOC entre en funcionamiento, para que no te quedes bloqueado por una falta en tus herramientas. Luego, los agentes de IA triage e investigan de forma autónoma las amenazas entrantes en todo ese entorno, mientras los analistas humanos permanecen atentos para las decisiones de escalamiento. 

Lo que distingue a UnderDefense de los proveedores que solo monitorean es que su SOC está compuesto por respondedores de incidentes activos, analistas que han llevado adelante operaciones reales de IR durante más de una década. La plataforma cubre el 96% de las técnicas de MITRE ATT&CK, logra el triage de alertas en aproximadamente dos minutos y opera bajo un SLA de escalamiento de 15 minutos. En toda su base de clientes, cero incidentes de ransomware tuvieron impacto en seis años. Un análisis independiente de retorno de inversión ubica el retorno a tres años en 830%, impulsado por el tiempo de analista recuperado, la consolidación de herramientas y los costos de incidentes evitados.

Cada acción de contención y cada paso de investigación quedan registrados y son explicables, algo clave si tu equipo de seguridad debe explicarle a una junta directiva o a un regulador exactamente qué pasó y por qué. 

Características clave

  • Agentes de IA que triage e investigan de forma autónoma en tu SIEM, EDR, cloud y capa de identidad existentes, sin reemplazar nada de eso

  • Soporte para la implementación de SIEM para organizaciones que aún no cuentan con uno, a cargo del mismo equipo que opera tu SOC

  • Respuesta a incidentes integrada: su equipo de SOC trabaja directamente los incidentes activos, no solo genera alertas para que tu equipo las resuelva

  • 96% de cobertura de MITRE ATT&CK, triage de alertas en ~2 minutos y un SLA de escalamiento de 15 minutos

  • Decisiones de investigación auditables y explicables: cada acción se puede rastrear para revisiones posteriores al incidente o para la generación de informes de cumplimiento

Precios

Comunícate con UnderDefense para obtener una cotización.

Pros y contras

Pros

Contras

Funciona sobre tu stack existente, sin migración forzada

Menos reconocimiento de marca que las plataformas principales, compensado por un modelo de colaboración más directo y menos estandarizado 

Retenedor de IR incluido, sin contrato aparte: los incidentes confirmados se derivan directamente a los analistas de IR de UnderDefense disponibles 24/7, bajo un SLA de escalamiento de 15 minutos, ya incluido en el servicio desde el primer día.

No hay registro de autoservicio ni prueba gratuita: los proyectos comienzan con una prueba de concepto acotada

Implementación completa on-prem y en entornos aislados (air-gapped); la mayoría de las plataformas de SOC agéntico son solo en la cloud


4. Palo Alto Networks

Mejor para: Organizaciones que operan redes complejas con mucho tráfico

Fuente de la imagen: Palo Alto Networks A screenshot of Palo Alto Networks.

Unit 42 de Palo Alto es famosa por su respuesta a incidentes e investigación de amenazas. Cuando contratas su servicio MDR (Managed Detection and Response), básicamente estás contratando a ese mismo equipo para vigilar tu red.

Su servicio MDR está impulsado por Cortex XDR, que funciona como un imán gigante, atrayendo datos de tus firewalls, tu cloud y tus endpoints para detectar a los hackers escondidos. También obtienes a su equipo de investigación Unit 42, las mismas personas que persiguen a hackers patrocinados por estados, para vigilar tu red específica las 24 horas, los 7 días de la semana.

Como Palo Alto tiene un dominio tan fuerte en el mercado de firewalls y redes, sus servicios administrados de seguridad de TI son buenos para detectar movimiento lateral, es decir, cuando un hacker entra por una puerta y trata de colarse en otra habitación.


Características clave

  • Integración con Cortex XDR para agregar datos de red, endpoint y cloud

  • Acceso a los mismos investigadores que persiguen a actores patrocinados por estados, con la experiencia de Unit 42

  • Ajuste proactivo de la postura de seguridad

Precios 

Comunícate con Palo Alto Networks para obtener una cotización.

Pros y contras

Pros

Contras

  • Buena visibilidad de red

  • Acceso a expertos en IR reconocidos

  • Generación de informes de cumplimiento integral

  • El mejor rendimiento requiere el ecosistema de Palo Alto

  • Precio alto y curva de aprendizaje pronunciada

  • Puede ser demasiado complejo para entornos simples


5. Microsoft Defender

Ideal para: Empresas que ya apuestan todo por el stack de Microsoft 365

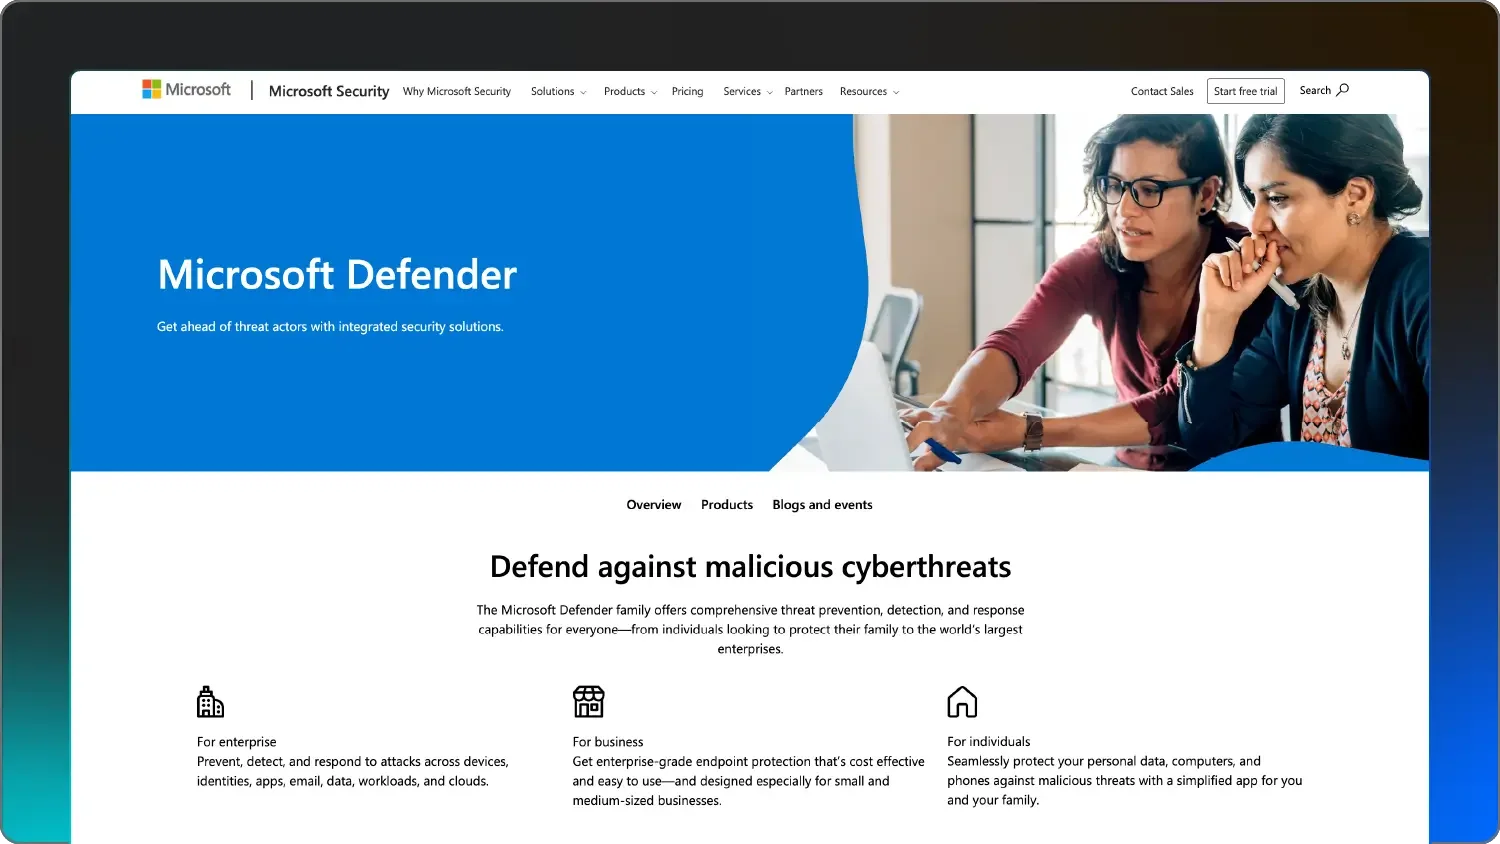
Una captura de pantalla de Microsoft Defender Experts.

Fuente de la imagen: Microsoft 

Si todo tu mundo funciona con Windows y Outlook, Microsoft Defender Experts es como contratar a las personas que construyeron la casa para vigilar la puerta. Usan las señales que Microsoft ve todos los días para buscar amenazas dirigidas específicamente a tu tenant. Microsoft tiene más datos sobre amenazas de Windows que cualquier otro proveedor de seguridad como servicio.

También cuentan con información de Emerging Threat, que te dice exactamente cómo están probando proactivamente tus defensas contra los trucos de hackers más recientes. Sus analistas del SOC (los Defender Experts) trabajan directamente dentro de tu portal de Defender, ayudando a clasificar alertas y ofreciendo búsqueda proactiva. Es una experiencia nativa que no requiere instalar nuevos agentes de terceros.

Características clave

  • Integración nativa con Microsoft 365

  • Chat bajo demanda con un ingeniero de Microsoft

  • Búsquedas proactivas de amenazas escondidas en tu tenant


Precios 

Desde $12 por usuario/mes, facturado anualmente. Requiere Microsoft 365 E3 u Office 365 E3 y Enterprise Mobility + Security E3.

Pros y contras

Pros

Contras

  • Integración perfecta con Windows/Office

  • Simplificado si ya tienes las licencias

  • Enorme base de datos global de amenazas

  • Visibilidad limitada de activos que no son de Microsoft

  • Quedas atado al ecosistema de Microsoft

  • La respuesta puede sentirse más estandarizada que la de proveedores de SOC administrados boutique


6. Arctic Wolf Managed Security Awareness

Lo mejor para: Empresas medianas que quieren una experiencia de concierge.

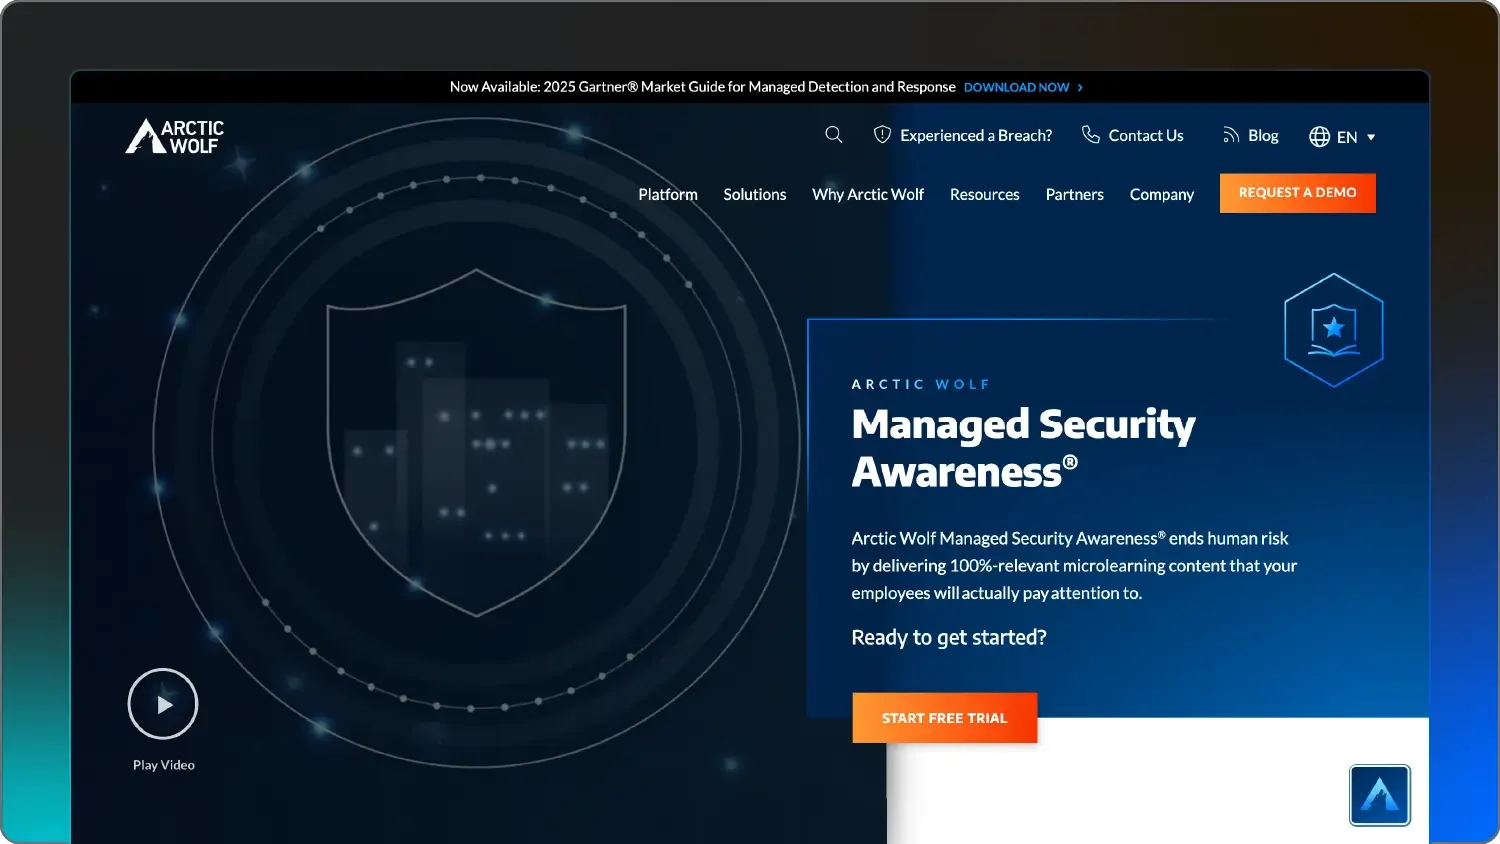
Una captura de pantalla de Arctic Wolf.

Fuente de la imagen: Arctic Wolf

Arctic Wolf es conocido por su modelo Concierge Security®. En lugar de un elenco rotativo de analistas anónimos, se te asigna un equipo específico que aprende sobre tu entorno con el tiempo.

Actúan como una extensión de tu equipo de TI, ayudándote tanto con alertas críticas como con la postura de seguridad a largo plazo. Arctic Wolf usa su plataforma Aurora para tomar registros de tus firewalls, cloud y endpoints, y darles sentido para ofrecer una vista unificada de tus riesgos.

Características clave

  • Equipo Concierge Security®

  • Sistema nativo de la cloud que ingiere todos tus registros

  • Amplio soporte de dispositivos

Precios 

Desde $2.99 por usuario al mes, facturado anualmente

Ventajas y desventajas

Ventajas

Desventajas

  • Servicio personalizado de un equipo dedicado

  • Sólida retención de registros y cumplimiento normativo

  • Neutral en cuanto a proveedores: no importa qué firewall uses

  • Puede ser más costoso que los servicios de solo EDR

  • La implementación requiere más planificación que Huntress

  • Las alertas aún pueden requerir la aprobación de tu equipo


7. Fortinet

Lo mejor para: Equipos de TI que ya estandarizaron el hardware de Fortinet

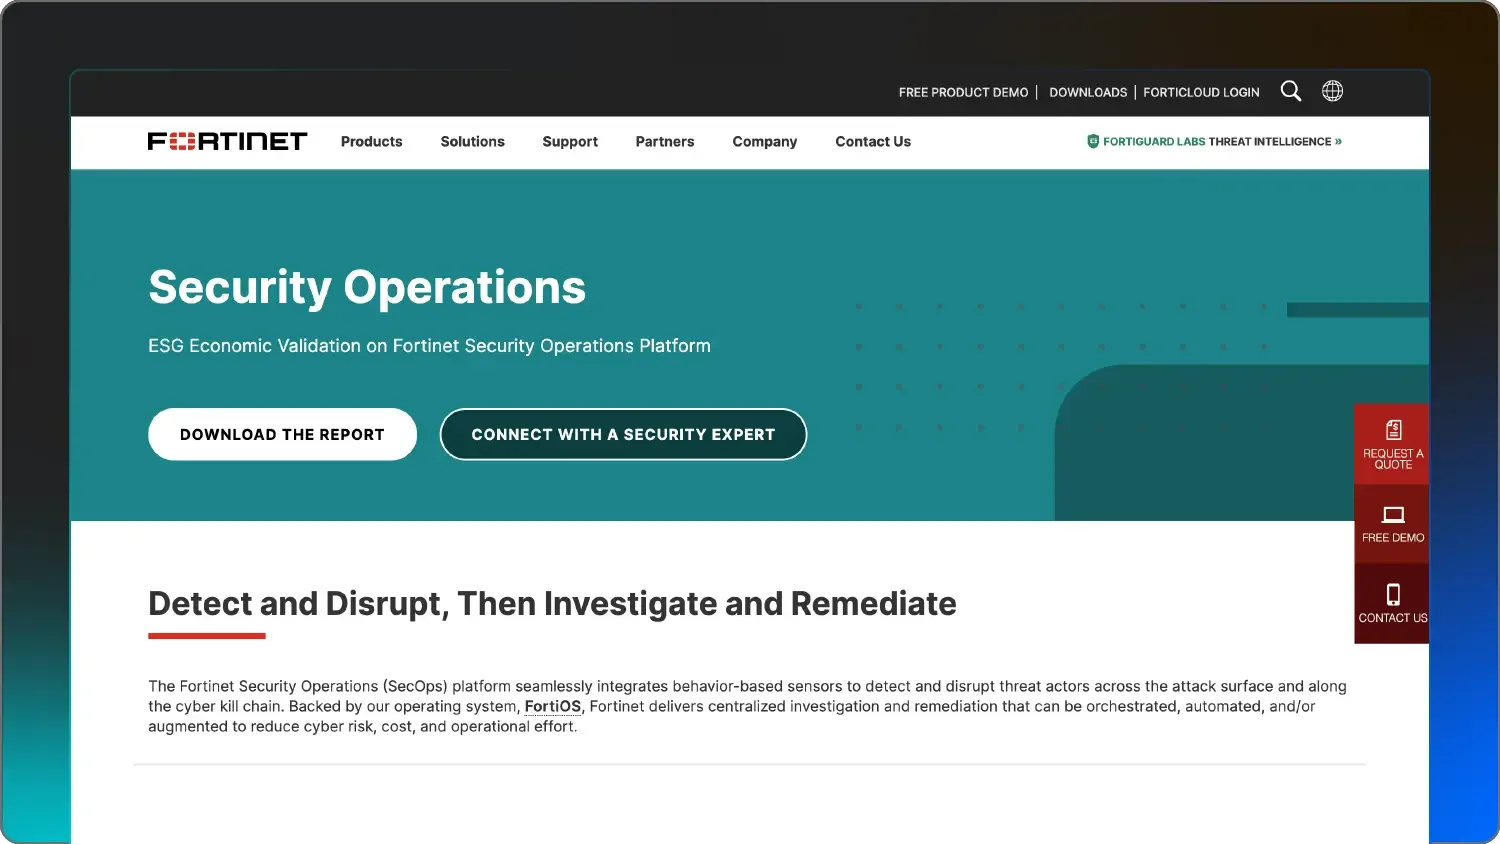
Una captura de pantalla de Fortinet

Fuente de la imagen: Fortinet 

Si tu sala de servidores está llena de firewalls FortiGate, el SOCaaS (SOC como servicio) de Fortinet es una opción natural. Se conecta directamente al Fortinet Security Fabric, lo que permite a su equipo global de analistas ver exactamente lo que ven tus firewalls en tiempo real.


A menudo pueden investigar y escalar amenazas críticas en tan solo 15 minutos. También ofrecen preautorización, donde puedes darles luz verde para cambiar automáticamente la configuración del firewall y bloquear un ataque en el momento en que lo detectan. Esto significa que los analistas del SOC pueden enviar actualizaciones o bloqueos directamente a tu hardware. 

Características clave

  • Visibilidad unificada en todos los productos de Fortinet

  • Impulsado por la inteligencia de FortiGuard Labs

  • Respuesta a amenazas en 15 minutos

Precios 

Contacta a Fortinet para obtener una cotización.

Ventajas y desventajas

Ventajas

Desventajas

  • Integración estrecha con firewalls

  • Precios competitivos para clientes existentes

  • Implementación rápida en el hardware existente

  • Muy centrado en Fortinet: menos ideal para entornos mixtos

  • La interfaz puede ser densa para usuarios no técnicos

  • Caza humana limitada en endpoints que no son de Fortinet


8. Sophos MDR

Lo mejor para: Empresas que quieren un solo proveedor para software y SOC

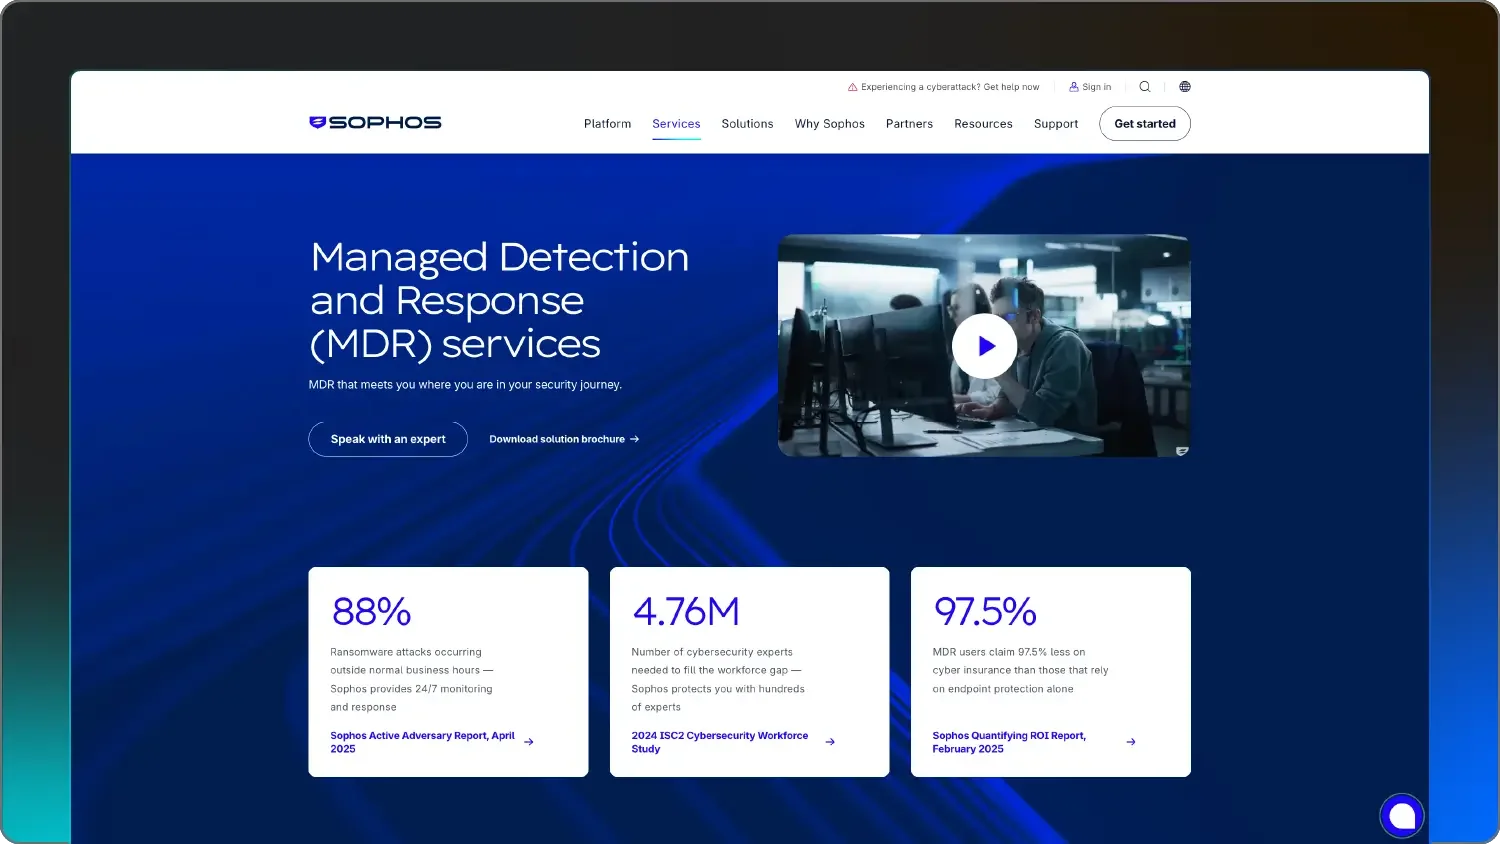
Una captura de pantalla de Sophos MDRA screenshot of Sophos MDR

Fuente de la imagen: Sophos 

Sophos pasó de ser una empresa de software a una empresa de servicios. Su servicio MDR es flexible; puedes usar su software Sophos Intercept X, o pueden trabajar con las herramientas de seguridad que ya tienes, como Microsoft Defender o CrowdStrike.

Tienen una base de clientes enorme, lo que les da un gran efecto de vigilancia vecinal. Si ven un nuevo ransomware en la red de un cliente, pueden bloquearlo para todos los demás en minutos. También ofrecen una garantía de protección contra brechas en sus niveles más altos, lo que demuestra que están dispuestos a respaldar con hechos lo que dicen cuando se trata de detener intrusos.

Características clave

  • Panel unificado para endpoint, móvil, correo electrónico y firewall

  • Caza sin iniciativa del cliente las 24/7

  • Garantía de protección contra brechas

Precios 

Contacta a Sophos para obtener una cotización.

Ventajas y desventajas

Ventajas

Desventajas

  • Tiempos de respuesta rápidos (en promedio menos de 30 minutos)

  • Funciona con tus herramientas existentes que no son de Sophos

  • Ecosistema todo en uno

  • Las funciones avanzadas requieren el nivel Complete

  • El nivel Essentials es principalmente solo de notificación

  • Puede volverse costoso a medida que agregas más módulos


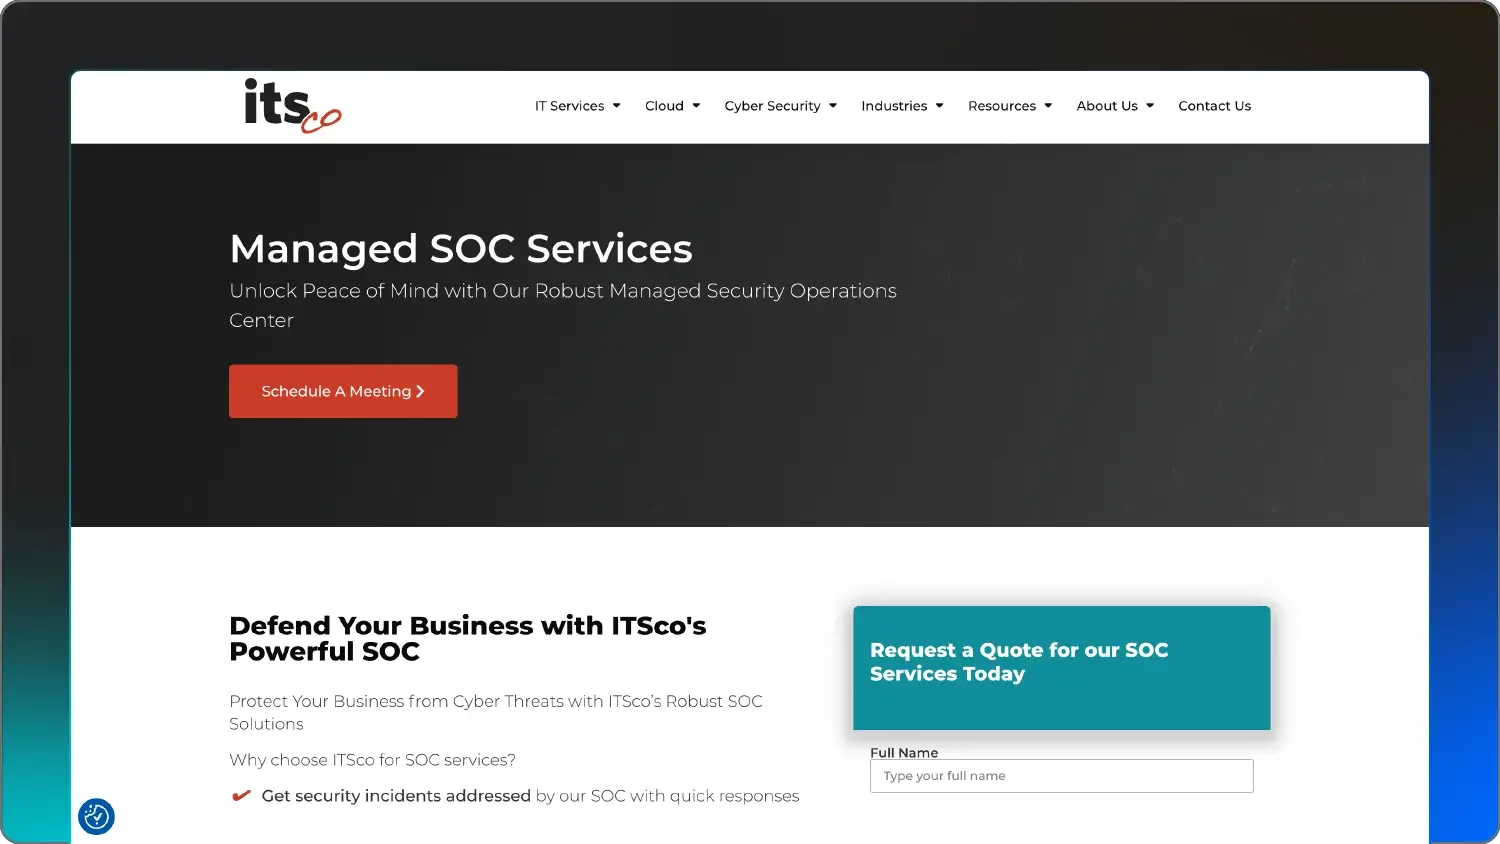
9. ITSco

Ideal para: industrias con alto nivel de cumplimiento normativo como salud, finanzas y servicios legales

A screenshot of ITSco

Fuente de la imagen: ITSco

ITSco es un poco diferente de los gigantes de Silicon Valley. Son proveedores de servicios administrados (MSP) que se enfocan en gran medida en ayudarte a pasar auditorías como HIPAA, PCI o CMMC.

Funcionan mejor para organizaciones que necesitan cumplir con requisitos específicos de cumplimiento normativo, como HIPAA o PCI-DSS. Los analistas de ITSco realizan revisiones manuales diarias de tus registros para asegurarse de que ningún problema pase desapercibido.

También ofrecen servicios de vCISO, es decir, ayuda de ciberseguridad virtual y bajo demanda, que te da acceso a un experto de nivel ejecutivo que puede ayudarte a redactar políticas y planear tu estrategia a largo plazo.

Características principales

  • Revisiones manuales diarias

  • Generación de informes enfocada en el cumplimiento normativo

  • Gestión de vulnerabilidades

Precios 

Contacta a ITSco para una cotización.

Ventajas y desventajas

Ventajas

Desventajas

  • Servicio personalizado y cercano

  • Excelente para el cumplimiento normativo regulatorio

  • Accesible para empresas pequeñas y medianas

  • Presencia global menor que la de CrowdStrike y Microsoft

  • Menos automatizado que algunas plataformas XDR de alta tecnología

  • Puede que no cuente con la inteligencia de amenazas de más alto nivel


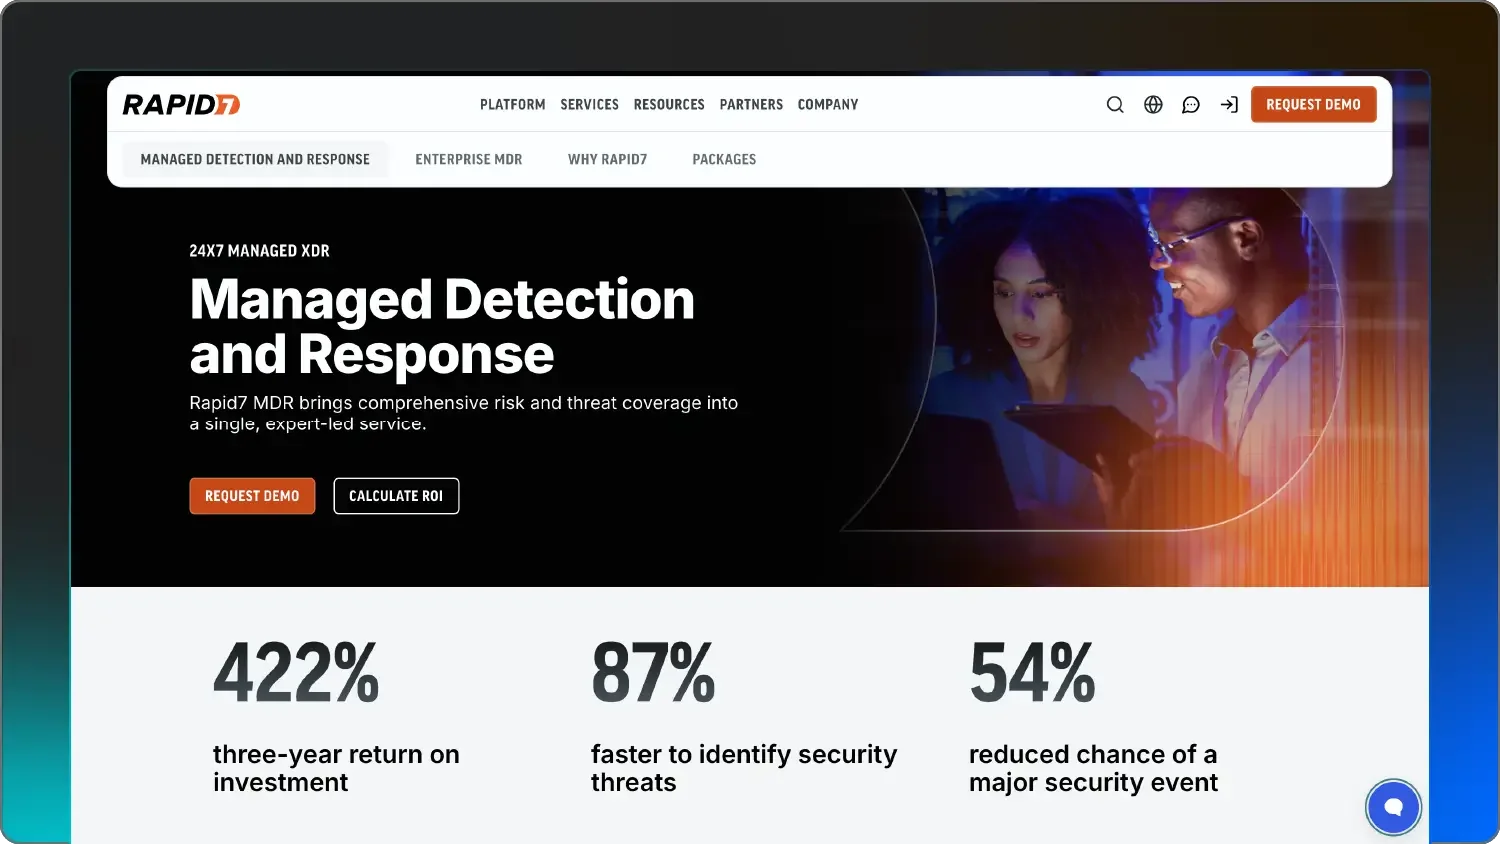
10. Rapid7

Ideal para: equipos que quieren combinar el SOC con la gestión de vulnerabilidades

A screenshot of Rapid7

Rapid7 combina monitoreo 24/7 con gestión de vulnerabilidad, es decir, encontrar los huecos antes de que lo hagan los hackers. Su servicio Managed Threat Complete combina su SOC con sus conocidas herramientas de escaneo InsightVM. Básicamente, mientras su SOC vigila intrusiones activas, su software también escanea constantemente tu red para encontrar vulnerabilidad, como software sin parches o contraseñas débiles y vulnerables.

Usan datos de su proyecto Metasploit (una herramienta que usan hackers reales e investigadores) para entender exactamente cómo intentaría entrar un atacante. También ofrecen respuesta a incidentes ilimitada, lo que significa que si tienes un día con un alto volumen de incidentes, sus respondedores expertos te ayudarán a resolverlo sin cobrarte extra.

Características clave

  • Plataforma InsightIDR para SIEM/XDR

  • Respuesta a incidentes ilimitada

  • Gestión de vulnerabilidad

Precios 

La gestión de riesgo de vulnerabilidad empieza en $2.19 por un activo de ciberseguridad al mes para 250 un activo de ciberseguridad ($547.50 al mes); la detección y respuesta empieza en $5.89 por un activo de ciberseguridad al mes. Todos los planes se facturan anualmente.

Pros y contras

Pros

Contras

  • Excelente visibilidad previa al ataque

  • La respuesta a incidentes ilimitada da tranquilidad

  • Visuales útiles de la línea de tiempo del atacante

  • Puede implicar manejar mucha información

  • Mayor barrera de entrada para equipos muy pequeños

  • Requiere algo de experiencia interna para aprovechar bien los datos


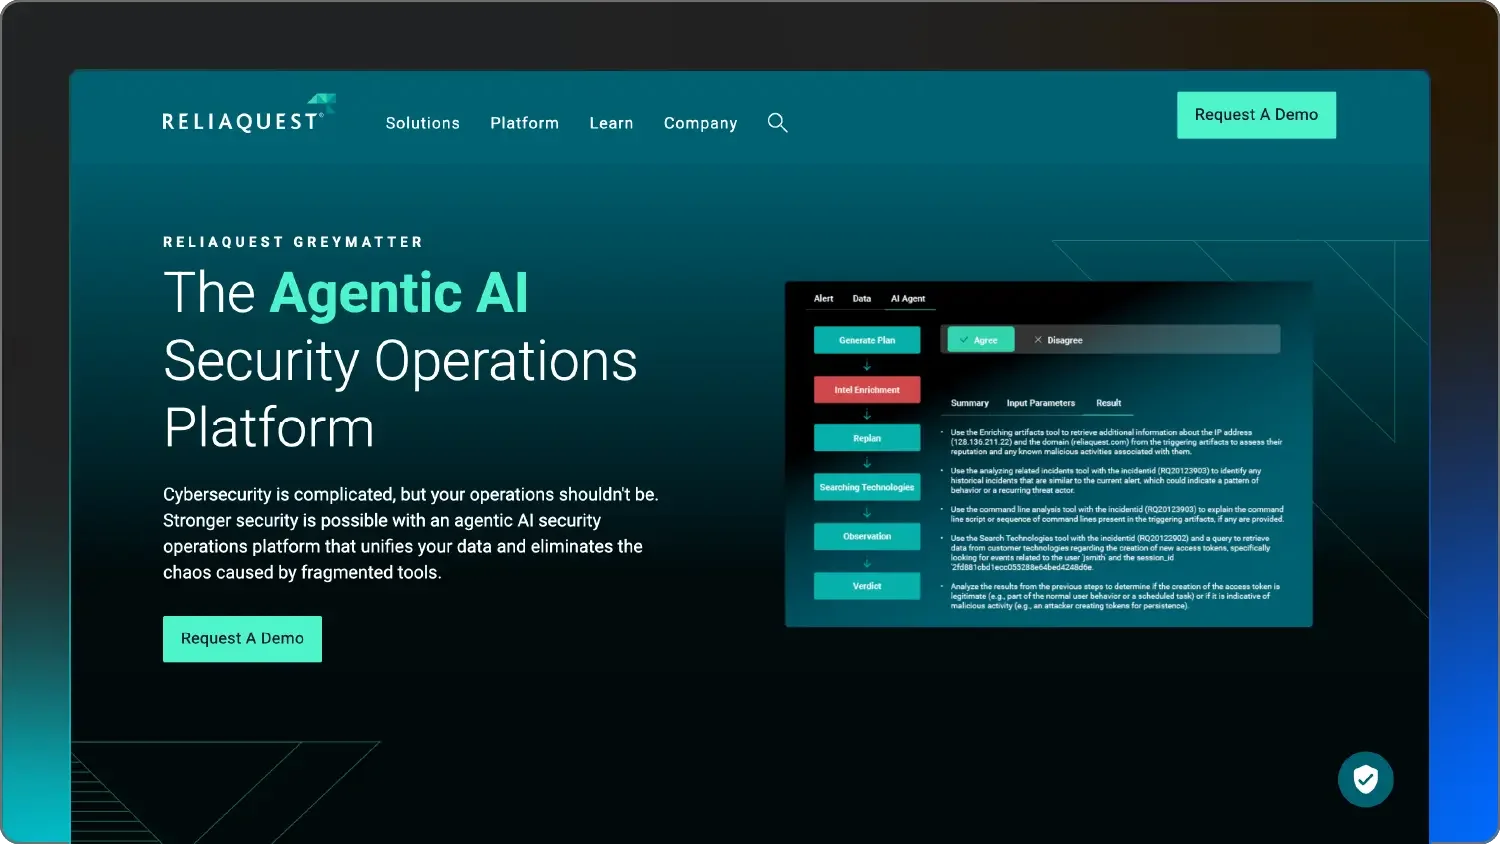
11. ReliaQuest

Ideal para: grandes empresas con muchos proveedores de herramientas distintos

A screenshot of ReliaQuest

ReliaQuest es para la empresa que tiene un firewall de Cisco, un cloud de Microsoft, CrowdStrike en los laptops y Splunk para los logs. No te piden reemplazar tus herramientas; su plataforma GreyMatter se ubica sobre tu EDR, SIEM y herramientas cloud existentes, y normaliza todos esos datos en una sola vista.

Su SOC usa compañeros de equipo con IA agéntica para automatizar las partes repetitivas de una investigación, como verificar si una dirección IP es maliciosa, lo que permite que sus analistas humanos se enfoquen en la estrategia de alto nivel. Esta automatización se extiende a todos los proveedores de tu stack desde una sola consola.

Características clave

  • Integración con más de 500 herramientas de seguridad distintas

  • Plataforma GreyMatter centralizada

  • Investigación de amenazas con IA

Precios 

Contacta a ReliaQuest para una cotización.

Pros y contras

Pros

Contras

  • No necesitas quitar y reemplazar tus herramientas existentes

  • Funciona en entornos multi-cloud

  • Alto grado de automatización y personalización

  • No está diseñado para pequeñas empresas

  • Precio elevado

  • Requiere un equipo interno maduro para ser su socio


Cómo elegir el mejor proveedor de SOC como servicio

Elegir los mejores servicios de SOC para ciberseguridad consiste en encontrar el que realmente funcione para ti. Si tienes un negocio de 50 personas, no necesitas un contrato empresarial de un millón de dólares: necesitas un equipo que sepa cómo proteger a un negocio de 50 personas.

Aquí tienes cinco consejos para elegir el servicio de SOC adecuado para tu negocio.


1. Evalúa la cobertura y la telemetría

Piensa en dónde están tus datos. Si estás 100% en la cloud (Microsoft 365 o Azure), un SOC que se especializa en registros de firewall locales no te va a ayudar mucho.

Por el contrario, si tienes una bodega llena de escáneres IoT especializados, necesitas un proveedor que realmente pueda ver esos dispositivos. Asegúrate de que las herramientas del SOC realmente puedan conectarse a tu entorno.

Busca un proveedor que ofrezca visibilidad centralizada en toda tu superficie de ataque multidimensional, incluyendo endpoints remotos, cargas de trabajo en la cloud y soluciones de identidad. Los mejores proveedores de SOC usan tecnología adaptativa para manejar la ingesta de registros de alto volumen sin pérdida de datos.


2. Mide la calidad de la detección y la respuesta

Un SOC que solo detecta es apenas un sistema de alarma costoso. Quieres un equipo que responda.


Pregúntales: “Si ven a un hacker a las 3 a. m. un domingo, ¿qué hacen en realidad?” ¿Solo envían un correo? ¿O aíslan el endpoint infectado con malware y deshabilitan las identidades de usuario comprometidas? (Quieres lo segundo).

Verifica su autoridad de respuesta. Necesitas saber exactamente qué acciones pueden tomar en tu entorno (como bloquear IPs en el firewall), y su tiempo medio de contención (MTTC) debería medirse en minutos, no en horas.


3. Verifica la adecuación a tu industria y el cumplimiento normativo

Si estás en el sector de salud, estás sujeto a las reglas de HIPAA. Si estás en finanzas, tienes FINRA. Algunos SOC son generalistas, mientras que otros tienen plantillas de generación de informes específicas creadas para los auditores de tu industria o que ayudan con los requisitos de CMMC Nivel 2.

No subestimes cuánto tiempo puede ahorrarte un SOC enfocado en el cumplimiento normativo durante una auditoría.

Asegúrate de que te den pistas de auditoría automatizadas y retención de registros estructurada que respalden las reglas de cumplimiento normativo de ciberseguridad de la SEC o el GDPR. Un proveedor con conocimiento profundo de la industria puede actuar como un vCISO, guiando tu estrategia de seguridad a largo plazo en lugar de solo reaccionar a las alertas.


4. Da prioridad a la integración y a una incorporación fluida

La mejor herramienta de seguridad del mundo es inútil si toma seis meses configurarla. Busca proveedores de baja fricción que ofrezcan descubrimiento automatizado de un activo de ciberseguridad.

Por ejemplo, Huntress se puede implementar en minutos porque usa un agente liviano. Si un proveedor te dice que necesitas gastar $50 mil en servicios profesionales solo para encender las luces, sigue buscando. Pregunta si el proveedor puede conectarse con tu stack de TI existente (como tu sistema de tickets o Slack) para que tu equipo no tenga que aprender otro panel complejo más.


5. Encuentra el ajuste correcto en precios y escalabilidad

La ciberseguridad es un maratón, no una carrera corta. Necesitas un modelo de precios que no te castigue por crecer.

Evita los precios basados en registros si puedes: a medida que tu empresa se vuelve más activa, tus registros del sitio web crecen, y tu factura se dispara. El precio por endpoint o por usuario suele ser mucho más amigable para el presupuesto.


Por qué Huntress es el socio de SOC gestionado adecuado para ti

Elegir al socio correcto es la diferencia entre dormir tranquilo y sobresaltarte cada vez que suena tu teléfono en la noche. Ya sea que busques la fuerza de un equipo de nivel empresarial o un equipo ágil liderado por personas, hay una mejor opción para el tamaño específico de tu negocio.

Si quieres un socio de SOC que ayude a tu equipo a avanzar más rápido sin sumar más herramientas que gestionar, Huntress está diseñado para brindar resiliencia operativa, de identidad y de endpoints gestionados a través de un SOC impulsado por IA, liderado por personas, disponible 24/7. Obtienes investigación y respuesta respaldadas por expertos, una generación de informes de incidentes más clara, y un socio de seguridad diseñado para hacer el trabajo pesado contigo, no para darte más ruido que filtrar.

Comienza hoy tu prueba gratis con Huntress y deja que nuestros analistas del SOC tomen el primer turno de vigilancia. Si todavía estás evaluando tus opciones, contacta a nuestro equipo para una conversación sin presión sobre tu stack de seguridad.


Preguntas frecuentes sobre servicios de SOC

El antivirus y el EDR dan capacidades de prevención, visibilidad, detección y respuesta. Pero los equipos todavía necesitan investigar la actividad sospechosa, determinar si representa una amenaza real y decidir qué acción tomar.

Un SOC gestionado suma a las personas y los procesos alrededor de esas herramientas. Los analistas de Huntress monitorean la actividad cubierta las 24 horas, los 7 días de la semana, investigan señales sospechosas, separan la actividad benigna del comportamiento malicioso y crean informes de incidentes con orientación de respuesta. Según el producto y los permisos configurados, Huntress también puede realizar acciones de respuesta compatibles, como aislar un endpoint o llevar a cabo la remediación.

Un proveedor de servicios administrados (MSP) gestiona los servicios de TI del día a día, como soporte técnico, aplicación de parches, copias de seguridad, configuración de dispositivos y administración de redes. Un SOC es una función de operaciones de seguridad que monitorea amenazas, investiga actividad sospechosa y coordina o realiza la respuesta.

Muchos MSP usan un SOC gestionado para brindar cobertura de seguridad continua sin crear ni dotar de personal a su propia operación de seguridad 24/7. Huntress ofrece un SOC 24/7 que da soporte a Managed EDR, Managed ITDR y Managed SIEM.

El precio depende de los productos, la cantidad de usuarios/endpoints cubiertos, las fuentes de datos y el alcance del servicio incluido. Al comparar proveedores, confirma si el monitoreo, la investigación, la generación de informes de incidentes, las acciones de respuesta, la incorporación y el soporte de remediación están incluidos.

En el caso de Huntress, el precio se basa en la unidad aplicable, por ejemplo, endpoints para Managed EDR, identidades para Managed ITDR y fuentes de datos para Managed SIEM. El monitoreo y la respuesta del SOC 24/7 básicos están incluidos en el servicio en lugar de venderse como un complemento aparte.

El tiempo de respuesta depende del flujo de trabajo de detección del proveedor, su modelo de cobertura y sus compromisos de servicio. Pregunta qué tan rápido el proveedor investiga la actividad sospechosa, te notifica y puede comenzar la contención o remediación.

Huntress reporta un tiempo medio de respuesta (MTTR) promedio de aproximadamente ocho minutos. Esta es una métrica de rendimiento operativo, no un SLA contractual personalizado para cada cliente.

Depende de quién sea responsable de monitorear y responder al EDR. El EDR independiente puede dar telemetría detallada de endpoints y capacidades de detección, pero aun así puede requerir recursos internos para la clasificación de alertas, el ajuste, la investigación y la respuesta.

Managed EDR suma supervisión continua del SOC, alertas validadas, generación de informes de incidentes y acciones de respuesta compatibles. Puede ser especialmente valioso cuando tu equipo no tiene el personal ni los procesos para monitorear e investigar la actividad de los endpoints las 24 horas.


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre ¿Cuáles son las principales razones por las que los MSP sufren ataques?
¿Cuáles son las principales razones por las que los MSP sufren ataques?
Guía de recursos

Entérate sin filtros por qué los proveedores de servicios administrados son blancos principales del ransomware y los ataques a la cadena de suministro, además de consejos para defenderte de ellos.

Más información sobre Cómo pueden los MSP apoyar el cumplimiento normativo de HIPAA para clientes de salud
Cómo pueden los MSP apoyar el cumplimiento normativo de HIPAA para clientes de salud
Guía de recursos

Descubre cómo los MSP pueden apoyar el cumplimiento de HIPAA protegiendo los datos de los pacientes, gestionando los controles de acceso y garantizando el monitoreo continuo. Conoce estrategias para cumplir eficazmente con los estándares de seguridad del sector salud.

Más información sobre Incidentes de ransomware en MSP: protección de endpoints, soluciones de respaldo y mejores prácticas
Incidentes de ransomware en MSP: protección de endpoints, soluciones de respaldo y mejores prácticas
Guía de recursos

Una guía práctica para defender tu negocio contra el ransomware con defensas en capas, copias de seguridad y monitoreo 24/7.