Guía de SIEM

Los cibercriminales no bajan el ritmo, y tus datos de registro tampoco dejan de crecer. Por eso las empresas recurren al SIEM: para filtrar el ruido, conectar los puntos y detectar amenazas antes de que se conviertan en incidentes. Nuestra guía de SIEM explica qué es el SIEM, qué hace y cómo ha evolucionado, desde las plataformas antiguas y poco prácticas del pasado hasta las soluciones más inteligentes y ágiles de hoy, además de pasos prácticos para implementarlo y medir resultados.

Explora la guía de SIEM

1

Qué es Managed SIEM y cómo mejora la detección de amenazas

Descubre cómo un modelo administrado agrega clasificación humana, contexto y una respuesta más rápida a tu analítica. Ideal cuando buscas resultados sin tener que crear tu propio equipo disponible las 24 horas, los 7 días de la semana.


2

Las mejores herramientas de SIEM para el monitoreo de seguridad

Un repaso rápido de lo indispensable: ingesta de registros de alto valor, correlación, filtrado inteligente y detección en tiempo real. Descubre qué capacidades importan y cómo priorizarlas para tu entorno.


3

Cómo el SIEM ayuda a las organizaciones a cumplir con los requisitos de cumplimiento normativo

Las herramientas SIEM ayudan a las organizaciones a cumplir con la normativa al automatizar la retención de registros, mantener registros de auditoría completos, generar informes y dar alertas en tiempo real ante violaciones de políticas.

4

MDR vs SIEM: ¿qué solución de ciberseguridad es la indicada para tu negocio?

No es uno u otro. Descubre cómo MDR se basa en SIEM con detección y respuesta dirigidas por personas, y cuándo tiene más sentido combinar ambos.

5

SIEM vs XDR: cómo se comparan estas soluciones para la detección de amenazas

Alcance vs. profundidad: endpoints e identidades (XDR) frente a telemetría y cumplimiento normativo a nivel empresarial (SIEM). Dónde brilla cada uno y cómo se conectan.

6

SIEM vs SOC: entendiendo las diferencias y cómo trabajan juntos

Herramienta vs. equipo: no los confundas. Descubre dónde termina el SIEM, dónde empieza el SOC y cómo se potencian mutuamente.


7

Un análisis profundo de la arquitectura SIEM y sus componentes principales

Ingesta, análisis, correlación, almacenamiento: los componentes básicos de la arquitectura SIEM y por qué cada capa afecta la fidelidad y el costo.


8

Casos de uso clave de SIEM: cómo las empresas aprovechan SIEM para la seguridad

Desde indicios de amenazas internas hasta alertas de configuraciones erróneas en la cloud, explora casos de uso prácticos de SIEM que marcan la diferencia en la gestión de riesgos.


9

Beneficios de Managed SIEM como servicio

10

SIEM vs SOAR: ¿cuál necesita tu organización?

SIEM recopila y correlaciona, SOAR automatiza la respuesta. Descubre cómo se complementan y dónde brilla cada herramienta. Aprende cuándo la detección es suficiente y cuándo la automatización y los playbooks cierran la brecha.

11

Principales beneficios de implementar una solución SIEM en tu organización

¿Qué hace el SIEM en términos de negocio? Visibilidad unificada, respuesta más rápida, auditorías más sencillas y una reducción medible del riesgo, entre otras cosas.

12

SIEM vs gestión de registros: diferencias clave explicadas

La gestión de registros almacena; el SIEM correlaciona, detecta y ayuda a responder. Además, ejemplos de funcionalidades de SIEM que van mucho más allá del almacenamiento.

13

¿Qué es un SIEM de próxima generación? Funciones y capacidades avanzadas

El SIEM de nueva generación promete menos falsos positivos, filtrado más inteligente y escalabilidad lista para la cloud. Descubre cómo funciona el SIEM hoy en comparación con los sistemas tradicionales.

14

Qué funciones buscar en los proveedores de SIEM

Conoce todo sobre cómo evaluar proveedores de SIEM: costo, escalabilidad, soporte y mucho más. Luego descubre cómo Huntress hace que las operaciones de seguridad sean mucho más simples

15

La lista de verificación definitiva para auditorías de SIEM para equipos de seguridad

Una lista de verificación precisa para fuentes, retención, reglas, tasas de falsos positivos y métricas de respuesta, para que las auditorías sean rutina y no una emergencia.


16

El rol de la automatización de SIEM en las operaciones de seguridad modernas

Deja que la automatización elimine el trabajo repetitivo. Enriquece, correlaciona y activa acciones seguras, mientras los expertos (es decir, los humanos) se encargan de las decisiones que requieren criterio.


17

Buenas prácticas de SIEM: cómo optimizar tus operaciones de seguridad

Excelencia operativa, paso a paso. Aprende el ajuste, las integraciones y los flujos de trabajo que mantienen el SIEM útil en lugar de abrumador.

18

Guía de implementación de SIEM: pasos para un despliegue exitoso

Recorre la planificación de la implementación, la integración, el ajuste y el mantenimiento continuo para que tu puesta en marcha no fracase.

19

Detección de ransomware con SIEM: cómo funciona la detección de ransomware con SIEM

El ransomware no ataca sin avisar: deja señales tempranas que la mayoría de las herramientas no detectan. Huntress Managed SIEM combina detección automatizada de múltiples capas con monitoreo del SOC a cargo de personas las 24 horas, los 7 días de la semana, para detectar esos indicadores antes de que se conviertan en un ataque en toda regla.

20

XDR vs. SIEM vs. SOAR: entendiendo las diferencias clave

En esta guía, explicamos las diferencias entre XDR, SIEM y SOAR. También te ayudamos a entender el costo oculto de usar varias plataformas de seguridad al mismo tiempo.

21

¿Cuál es el mejor SIEM para el cumplimiento normativo? Funciones clave a buscar en un Managed SIEM

Los reguladores quieren pruebas de que realmente monitoreas tu red, no solo que guardas registros al azar. Descubre cómo un SIEM administrado aporta monitoreo en tiempo real, soporte de el centro de operaciones de seguridad (SOC) las 24/7 y una preparación simplificada para auditorías en tu equipo. Lee nuestra guía para superar tu próxima revisión de cumplimiento.

22

Generación de informes de SIEM que realmente ayuda: cómo convertir registros ruidosos en información clara de seguridad

La generación de informes de SIEM convierte datos de registro ruidosos y sin procesar en informes claros que respaldan tus operaciones de seguridad y decisiones de negocio. Descubre cómo son los informes efectivos y cómo crearlos.


No veas SIEM como un panel de lujo. Es la diferencia entre detectar un problema a tiempo y leer sobre él después en un reporte de incidente.

Esta guía presenta los aspectos esenciales para cualquiera que esté evaluando SIEM y se enfoca en resultados: menos ruido, detección más rápida, auditorías más claras y un programa de seguridad que crece contigo. Está pensada para equipos de cualquier tamaño que buscan entender qué es SIEM en términos prácticos, que están evaluando SIEM frente a EDR, o que necesitan trazar una hoja de ruta desde la primera implementación hasta una operación madura. 

Creamos esta guía porque demasiados equipos compran herramientas y terminan con fatiga de registros en lugar de resultados. Te llevarás un plan más claro para la implementación, las señales clave que debes monitorear y una visión realista de costos, esfuerzo y retorno de inversión. 

Huntress Managed SIEM que elimina el ruido con filtrado inteligente, precios transparentes y un SOC 24/7 que de verdad se encarga de las alertas por ti. Esa es la diferencia entre otro depósito de registros y una capa de defensa real.
Recursos relacionados de Managed SIEM

Más información sobre Darkhorse Tech
Darkhorse Tech
Caso de éxito

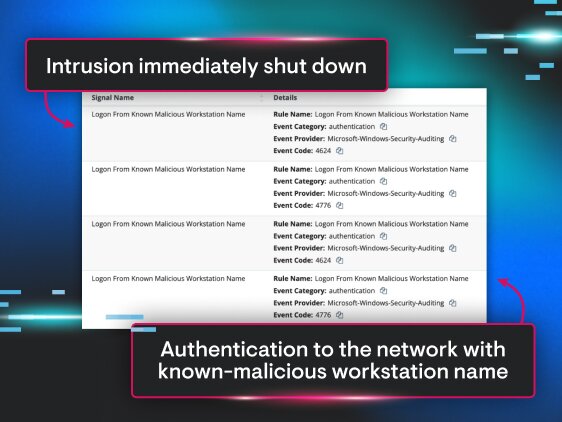
Darkhorse Tech se asoció con Huntress para mejorar la seguridad de TI dental, logrando una respuesta a amenazas un 70% más rápida, 100% de prevención de ransomware y más de $250 mil en ahorros para más de 1.400 consultorios.


Más información sobre Los minutos importan: cómo Huntress Managed SIEM hace que la respuesta más rápida sea accesible para todos
Los minutos importan: cómo Huntress Managed SIEM hace que la respuesta más rápida sea accesible para todos
Resource

Los proveedores de SIEM prometen mucho. La promesa: un solo panel de control, investigación y respuesta más rápidas, y mejor cumplimiento. La realidad: complejidad, ruido y costos impredecibles.

Más información sobre Del caos a la claridad: cómo nuestra comunidad ayudó a transformar SIEM
Del caos a la claridad: cómo nuestra comunidad ayudó a transformar SIEM
Blog Post

SIEM siempre ha sido poderoso y siempre ha sido un dolor de cabeza. Huntress construyó Managed SIEM de otra manera, moldeado por los problemas reales que enfrentaban los partners. Así fue como la comunidad transformó el producto.

Lo que dicen nuestros clientes de SIEM

¿Quieres ver Huntress Managed SIEM en acción?

No te conformes con un SIEM que no funciona para ti. Es momento de un nuevo enfoque.

Ya sea que estés lidiando con demasiados falsos positivos, batallando por encontrar la experiencia adecuada o enfrentando costos impredecibles, nuestro SIEM puede ayudarte.

Probar Huntress gratis