

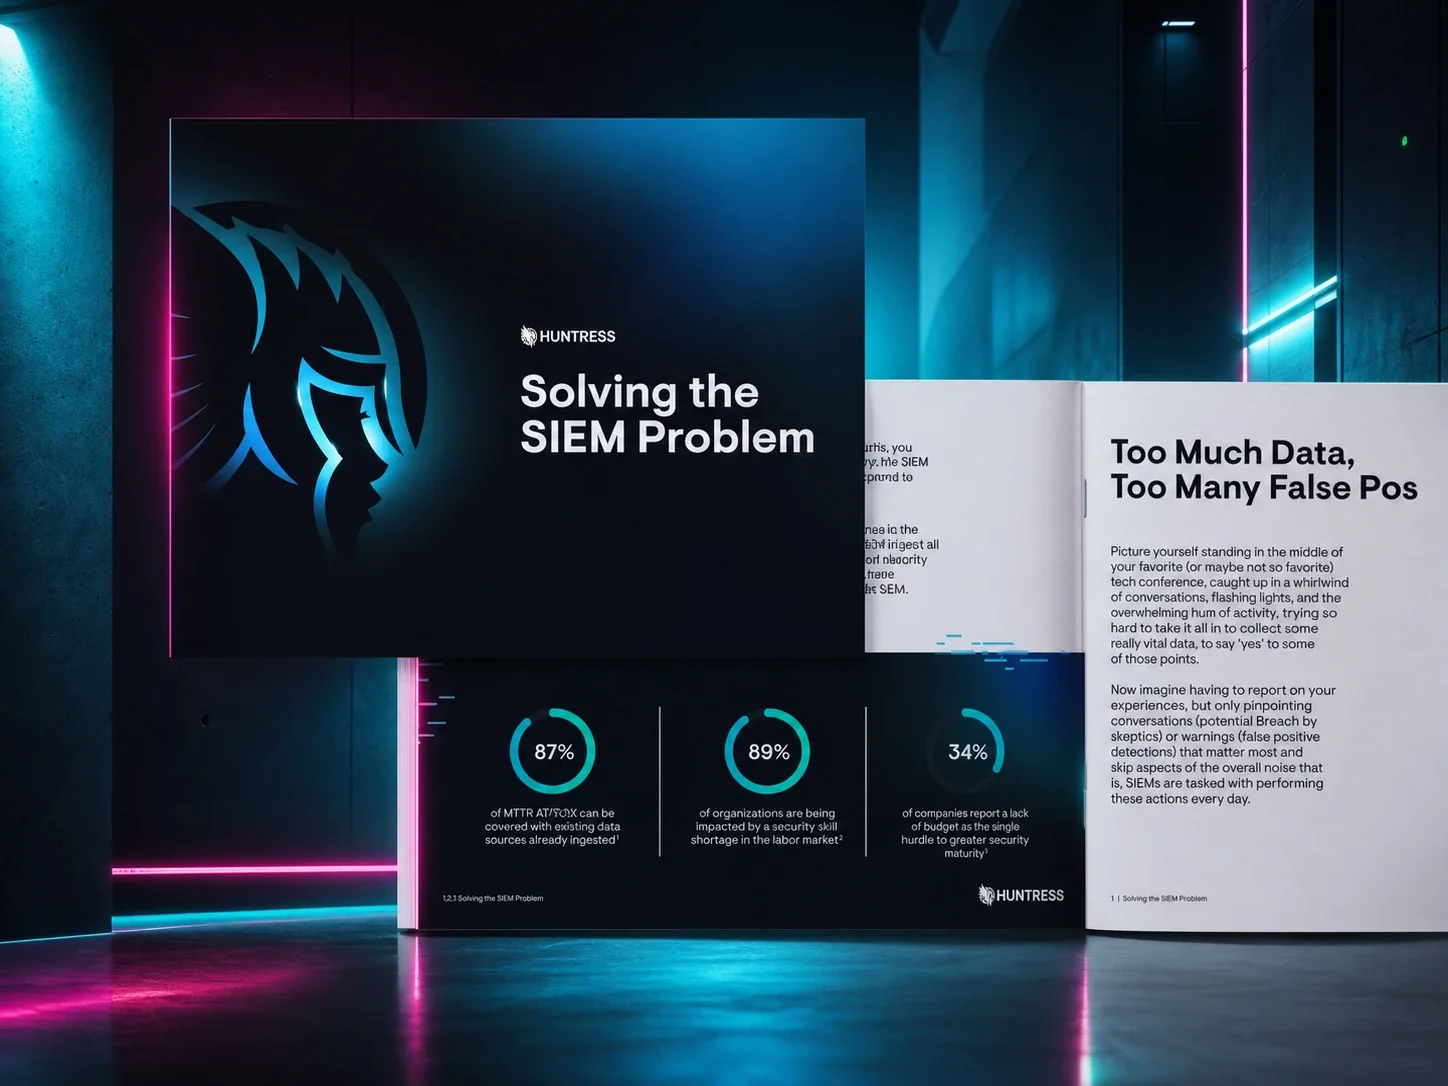
Ebook
Resolviendo el problema del SIEM
En este eBook, descubre cómo los SIEM resolvieron problemas antiguos pero crearon otros nuevos, y por qué el SIEM necesita un reinicio.
Los ciberataques suelen comenzar en el endpoint. Pero sin el contexto correcto, las alertas de endpoint son solo ruido, y el ruido no sirve de nada.
Ahí es donde entra la combinación ganadora de EDR y SIEM. 🥊 SIEM te da visibilidad en toda tu empresa, mientras que EDR ofrece Detección y respuesta para endpoints a fondo para cortar el caos y detectar amenazas reales.
Pero los atacantes de hoy no se detienen en los endpoints, así que tu seguridad tampoco puede hacerlo. Al combinar la inteligencia granular de endpoints de EDR con el análisis a nivel empresarial de SIEM, pasas de ser reactivo a ser resiliente. Y en esta sesión, aprenderás cómo lograrlo.
Esto es lo que vas a explorar:
Detección temprana de amenazas: aprende cómo SIEM y EDR trabajan juntos para identificar amenazas más rápido
Reducción del tiempo de permanencia: descubre estrategias para minimizar el tiempo que los atacantes pasan sin ser detectados en tu entorno
Mayor cobertura de Cumplimiento normativo: observa cómo esta integración ayuda a reforzar el cumplimiento regulatorio y normativo
Operaciones de seguridad optimizadas: aprende cómo combinar SIEM y EDR fortalece a los equipos de seguridad sin aumentar su carga de trabajo


Recursos relacionados
En este eBook, descubre cómo los SIEM resolvieron problemas antiguos pero crearon otros nuevos, y por qué el SIEM necesita un reinicio.

Huntress Managed Endpoint Detection and Response (EDR) encuentra y detiene ataques a endpoints para empresas de todos los tamaños.
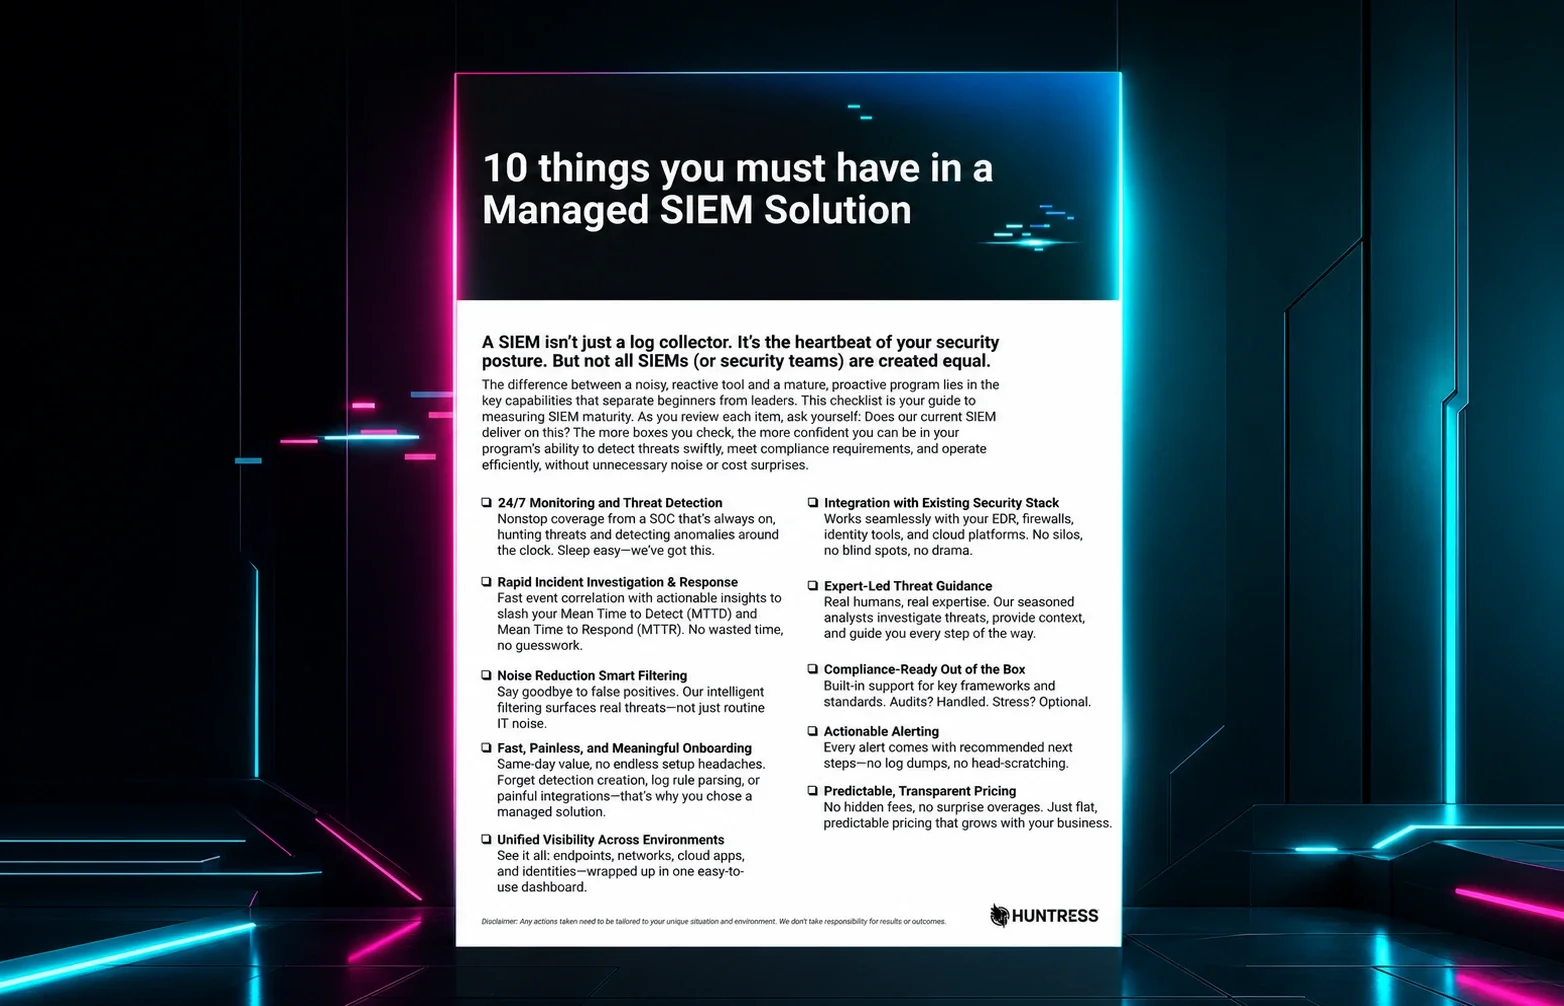
Con la solución adecuada, disfruta de menos falsos positivos, respuesta más rápida, cumplimiento sin complicaciones y sin costos sorpresa. Descarga esta lista de verificación para ver dónde puedes fortalecer tu detección de amenazas.
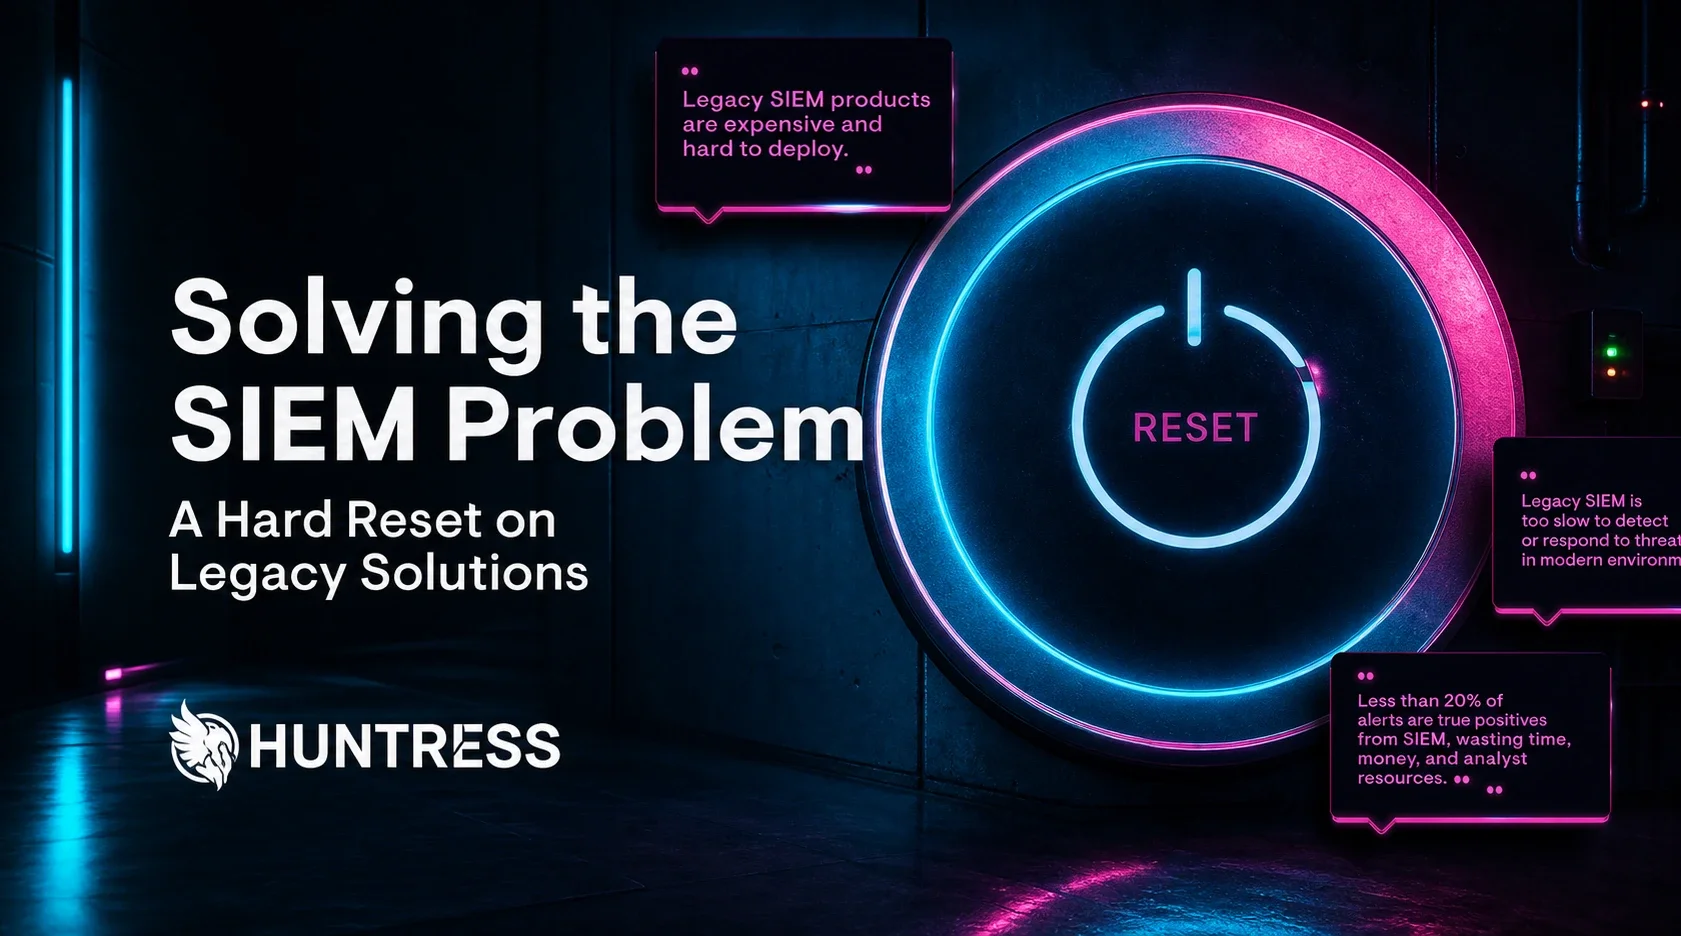
Acompáñanos mientras exploramos los orígenes de SIEM (Security Information and Event Management), los desafíos que enfrenta hoy y cómo Huntress filtra el ruido sin comprometer la seguridad.

Elegir la solución de EDR adecuada ahora es más fácil. Esta es tu guía completa sobre EDR que se adapta a tus necesidades.
Prepara tus lápices y lleva tu lonchera: la clase está por comenzar y es hora de aprender sobre Detección y respuesta para endpoints (EDR) administrada.
Mira nuestros videos para aprender más sobre nuestro producto SIEM.
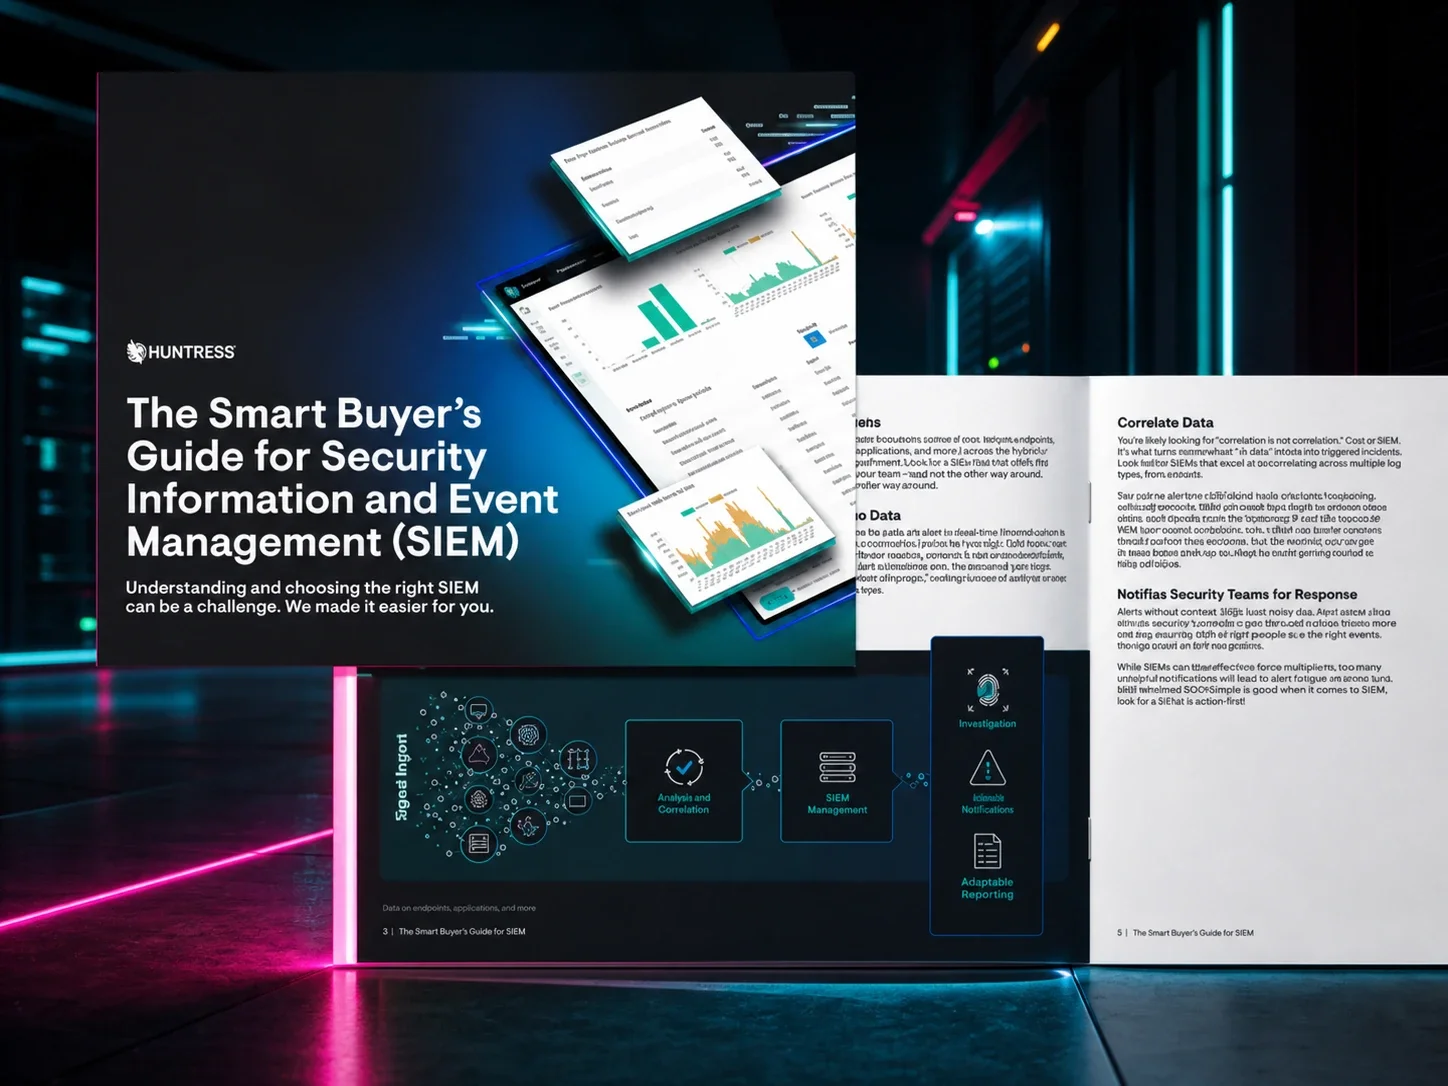
Entender y elegir la solución correcta de gestión de eventos e información de seguridad (SIEM) puede ser un desafío. Deja que Huntress te lo facilite.

Adéntrate en la cacería con Sarah Reddish, el/la analista del centro de operaciones de seguridad (SOC) en el SOC global de Huntress que trabaja en Triage y Análisis. Descubre cómo marca la diferencia cada día.
