Explora los problemas más comunes que enfrentan los usuarios de SIEM y aprende cómo resolverlos. Ya sea que estés lidiando con demasiados falsos positivos, batallando para encontrar la experiencia adecuada o enfrentando costos impredecibles, obtendrás la información que necesitas para tomar decisiones informadas sobre tu seguridad.
Descarga tu Ebook
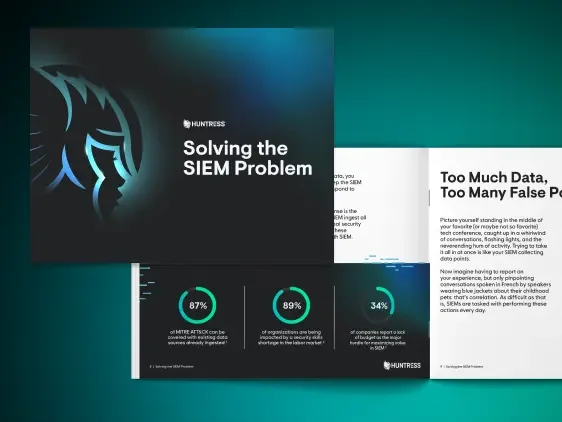
Se suponía que el SIEM te daría claridad. Para muchos equipos, les dio un segundo trabajo y una factura más grande. Los datos se acumulan, las alertas no paran, y las amenazas igual se te escapan.
Esta guía nombra los problemas reales del SIEM tradicional y plantea una mejor manera de obtener la visibilidad que necesitas sin el dolor de cabeza.
Los problemas centrales del SIEM
Costo: los costos de ingesta y almacenamiento de datos suben rápido y de forma impredecible
Ruido: alertas interminables entierran las pocas que importan y agotan a tu equipo
Complejidad: ajustar y mantener un SIEM es un trabajo de tiempo completo que la mayoría de los equipos no puede cubrir
Sin respuesta: la detección por sí sola no detiene nada; alguien tiene que actuar
Un mejor enfoque
La solución no es más herramientas. Es un SIEM que se gestiona por ti, con un precio que puedes planificar, y ajustado para que tu equipo vea señal en vez de ruido.
Cómo lo resuelve Huntress
Managed SIEM te da respuesta administrada a amenazas y soporte de cumplimiento a un precio predecible, con el SOC de Huntress AI vigilando y trabajando para mantener protegida tu organización las 24 horas, los 7 días de la semana.
Descargar la guía para ver cómo obtener el valor del SIEM sin su carga.
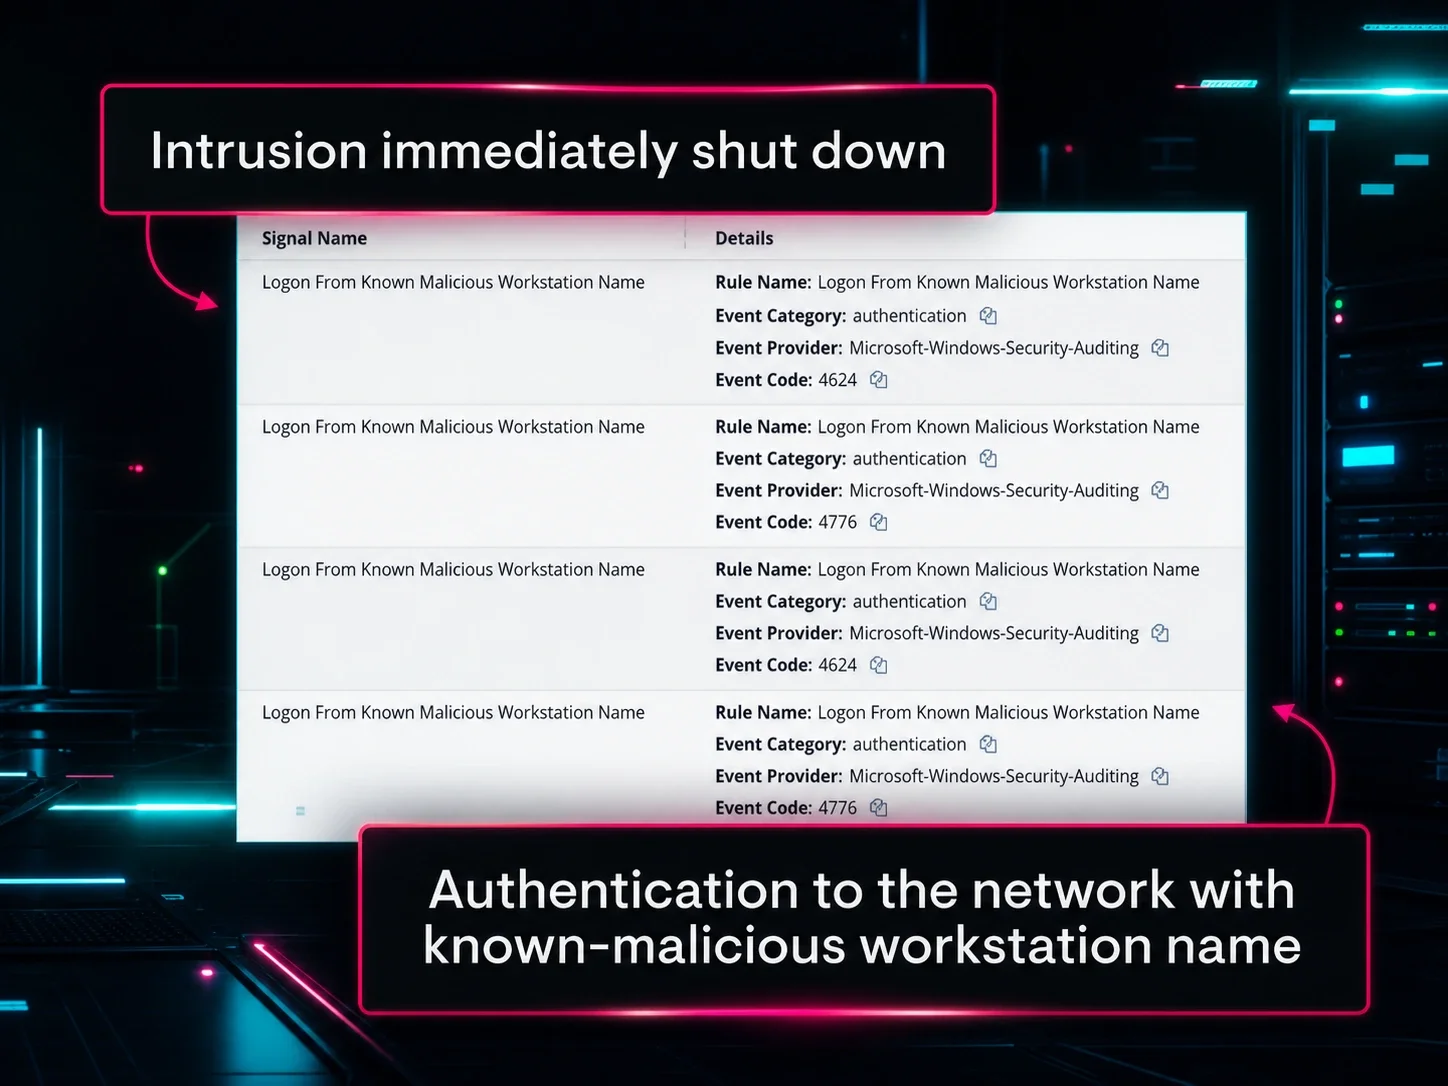
Threat Hunting de siguiente nivel con Huntress Managed SIEM
Los hackers encuentran constantemente nuevas formas de burlar las defensas. Pero esta es tu nueva forma de detenerlos.
Huntress Managed SIEM lleva la caza de amenazas al siguiente nivel, y verás cómo en esta sesión exclusiva de 45 minutos para nuestros partners.
Por qué los minutos importan: cómo detectar amenazas que se mueven a velocidad de máquina | Huntress
Esta sesión analiza qué está cambiando del lado de los atacantes, cómo la IA está acelerando el reconocimiento, el abuso de credenciales y el movimiento lateral, y repasa seis capacidades nuevas creadas para seguir ese ritmo.
Únete a esta sesión técnica interactiva de onboarding, diseñada para ayudar a los nuevos partners de Huntress a comenzar con el pie derecho. En este livestream, obtendrás un recorrido completo por el proceso de onboarding, desde los aspectos esenciales de la plataforma y la implementación del Agent, hasta la gestión de alertas, reportes y flujos de trabajo de seguridad.
Los errores más grandes que cometen los compradores primerizos de SIEM
¿Eres nuevo en SIEM? Conoce los errores más grandes que cometen los compradores primerizos de SIEM, qué buscar y cómo elegir con confianza. Nuestra guía incluye una lista de verificación para comprar un SIEM.
Adéntrate en la cacería con Sarah Reddish, el/la analista del centro de operaciones de seguridad (SOC) en el SOC global de Huntress que trabaja en Triage y Análisis. Descubre cómo marca la diferencia cada día.
Romper la cadena de ataque: cómo detener el ransomware antes de que empiece el cifrado
La nota de rescate no es el comienzo de un ataque: es la línea de meta. La mayoría de las fallas de seguridad ocurren porque los equipos se enfocan en el "estallido" en lugar de los precursores silenciosos. Este evento virtual descubre la ventana crítica entre la vulneración inicial y el bloqueo total.
Incorporación técnica de partners con Huntress (sesión 1)
Únete a esta sesión técnica interactiva de onboarding, diseñada para ayudar a los nuevos partners de Huntress a comenzar con el pie derecho. En este livestream, obtendrás un recorrido completo por el proceso de onboarding, desde los aspectos esenciales de la plataforma y la implementación del Agent, hasta la gestión de alertas, reportes y flujos de trabajo de seguridad.
Un golpe doble: EDR + SIEM para una respuesta a amenazas más rápida e inteligente (NA)
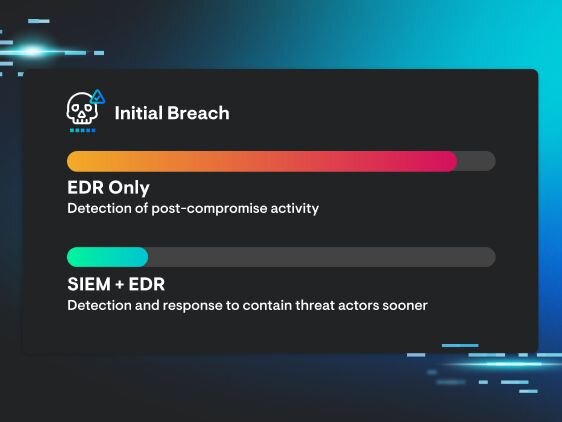
Los atacantes de hoy no se detienen en los endpoints, así que tu seguridad tampoco puede hacerlo. Al combinar la inteligencia granular de endpoints de EDR con el análisis a nivel empresarial de SIEM, pasas de ser reactivo a ser resiliente. En esta sesión, aprenderás cómo lograrlo.
Mira nuestros videos para aprender más sobre nuestro producto SIEM.
[PH] Más información sobre phishing
[PH] Huntress ofrece todo lo que buscas en una herramienta de seguridad, diseñada pensando en las necesidades únicas de los equipos de TI y seguridad subcontratados.
Los intentos de phishing pueden aparecer como mensajes de tu banco, tu jefe, tus proveedores de servicios o incluso el gobierno. Un solo clic de un usuario puede comprometer toda una red y, sin querer, permitir que los hackers implementen ransomware, roben información o algo peor.
La mediana del tiempo que tarda un usuario en hacer clic en un enlace e ingresar información es menos de 60 segundos. Con un tiempo de respuesta tan rápido, no sorprende que el phishing sea uno de los métodos preferidos por los hackers. (Informe de Verizon sobre filtraciones de datos de 2024)