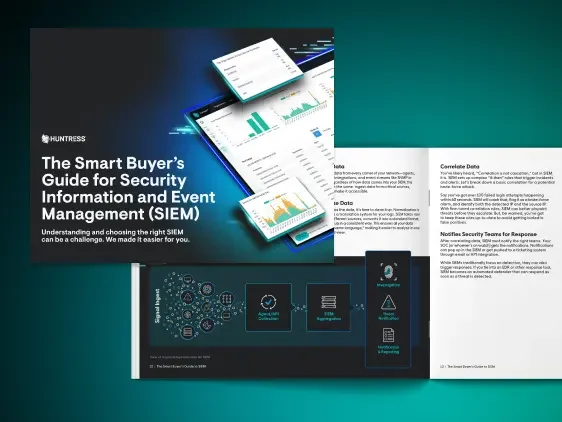
La guía inteligente del comprador para SIEM

Una gestión de eventos e información de seguridad (SIEM)  es una de las mayores inversiones en seguridad que harás y una de las más fáciles de hacer mal. La correcta te da visibilidad y evidencia. La incorrecta te da una factura y un atraso acumulado. Esta guía te da los criterios para evaluar herramientas SIEM y los errores que debes evitar.

En esta guía, exploraremos a fondo el cómo, el qué y el porqué de SIEM, en un lenguaje sencillo y comprensible. Al final, tendrás una mejor comprensión de esta tecnología esencial y el conocimiento para elegir la solución correcta para tu organización.


Descarga tu Ebook
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad


__wf_reserved_inherit

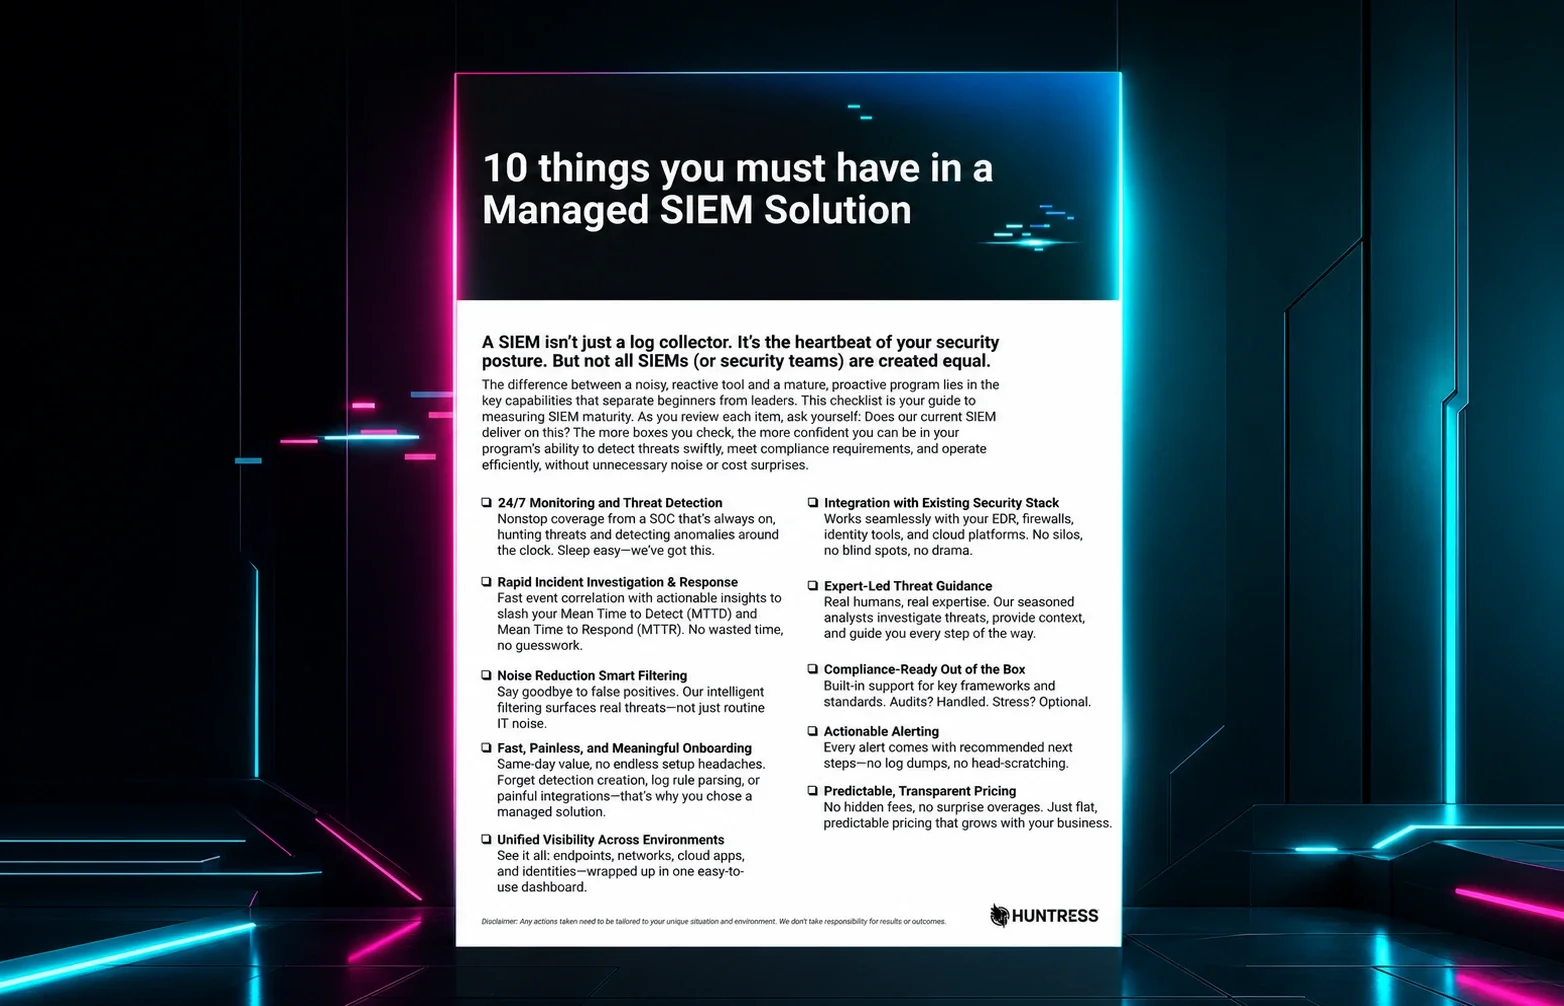
Criterios de evaluación de SIEM

  • Costo total: Licencias más ingesta, almacenamiento y ajuste de datos con el tiempo

  • Quién lo opera: ¿Monitoreo y respuesta administrados, o otra tarea para tu equipo?

  • Cumplimiento normativo: ¿Se ajusta a los estándares que debes cumplir?

  • Señal frente a ruido: ¿Cuánto ajuste se necesita antes de que las alertas sean útiles?

  • Velocidad de respuesta: La detección es el primer paso; actuar rápido es lo que importa

Errores que debes evitar

  • Comprar según la cantidad de funciones en lugar de la cobertura real

  • Subestimar los costos continuos de datos y almacenamiento

  • Elegir una herramienta sin nadie que la supervise

Un SIEM diseñado para ser administrado

Managed SIEM te da respuesta ante amenazas y soporte de cumplimiento normativo a un precio predecible, con el SOC de Huntress liderado por humanos e inpulsado por IA encargándose del monitoreo.

Descarga la guía y elige tu SIEM con confianza.


Recursos relacionados

[PH] Más información sobre phishing

[PH] Huntress ofrece todo lo que buscas en una herramienta de seguridad, diseñada pensando en las necesidades únicas de los equipos de TI y seguridad subcontratados.
Los intentos de phishing pueden aparecer como mensajes de tu banco, tu jefe, tus proveedores de servicios o incluso el gobierno. Un solo clic de un usuario puede comprometer toda una red y, sin querer, permitir que los hackers implementen ransomware, roben información o algo peor.
La mediana del tiempo que tarda un usuario en hacer clic en un enlace e ingresar información es menos de 60 segundos. Con un tiempo de respuesta tan rápido, no sorprende que el phishing sea uno de los métodos preferidos por los hackers. (Informe de Verizon sobre filtraciones de datos de 2024)