




Ebook
El adversario impulsado por IA
Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
Los infostealers hacen que las brechas de seguridad sean increíblemente baratas. Por solo unos cuantos dólares, los adversarios compran tus tokens de sesión robados y evaden tu autenticación multifactor sin esfuerzo. Para cuando notas un inicio de sesión extraño, tus datos ya están a la venta en la dark web.
Descarga esto para aprender cómo Huntress detiene las amenazas de infostealers en minutos y te ayuda a proteger tu superficie de ataque de identidad.
Recursos relacionados
Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
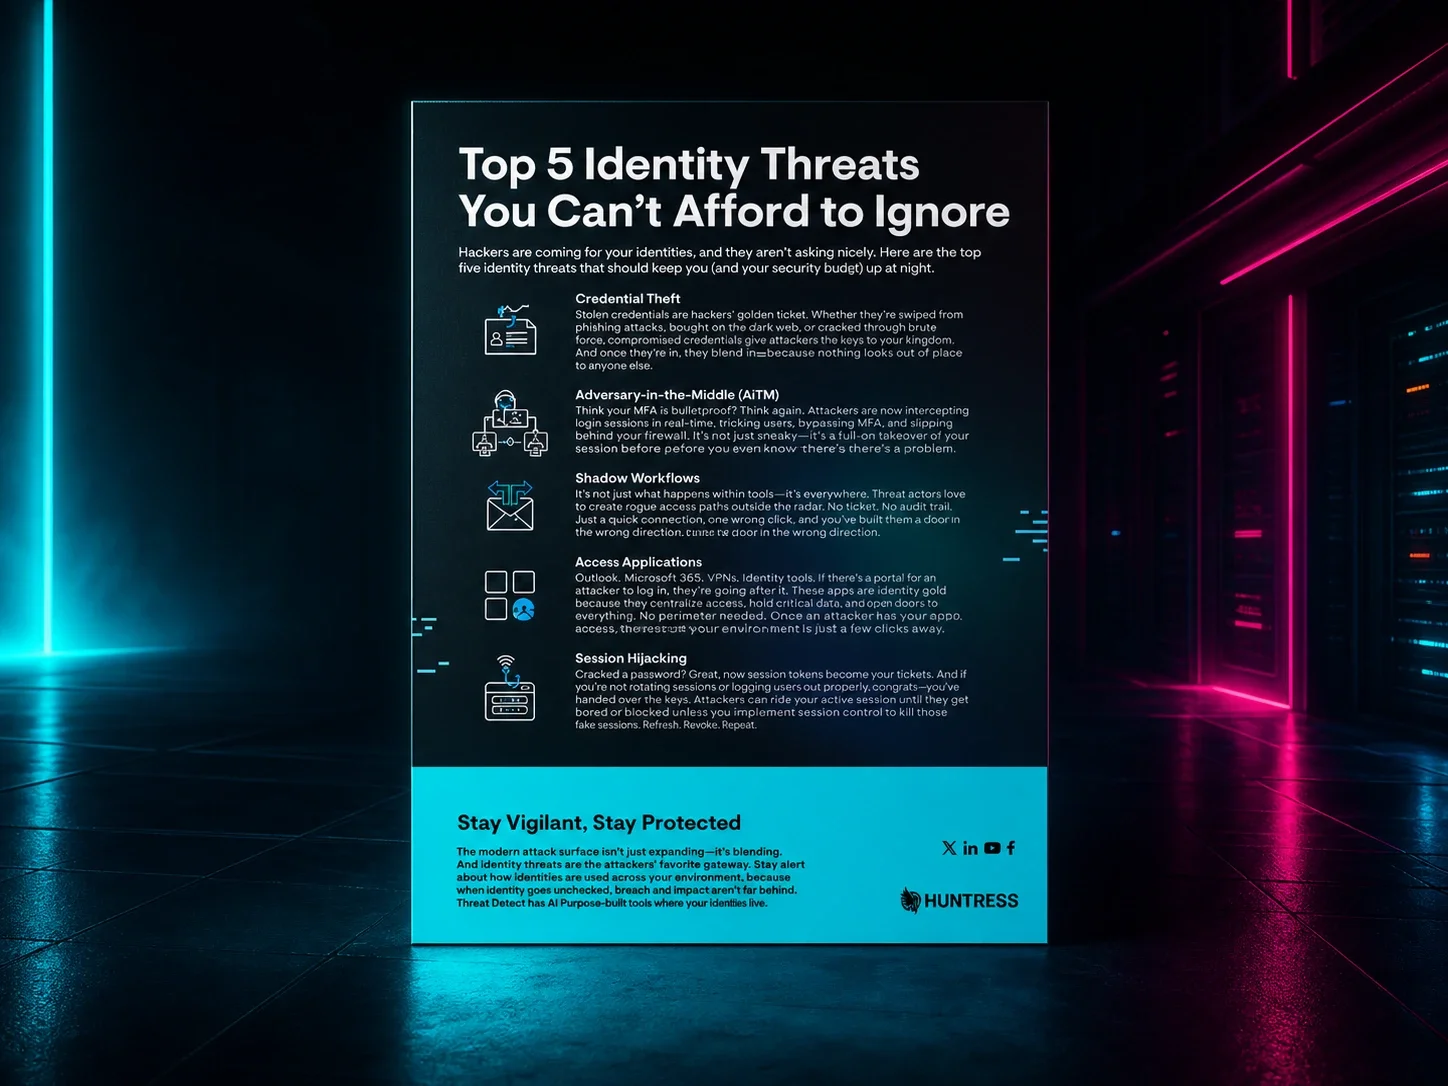
Los cibercriminales van tras tus identidades, y no juegan limpio. Descubre más sobre el robo de credenciales, AiTM, flujos de trabajo ocultos y más.

En esta sesión, analizamos los ataques reales que nuestro centro de operaciones de seguridad (SOC) detuvo antes de que pudieran afectar a las empresas.
Hoy en día, los ciberdelincuentes evitan los inicios de sesión por completo al conseguir registros de infostealer en la dark web. Hablamos de malware que roba de todo, desde tokens de sesión y claves MFA hasta billeteras de criptomonedas.
Descubre cómo los infostealers y el secuestro de sesión abren la puerta a intrusiones sigilosas en toda la empresa sin necesidad de credenciales ni malware, y cómo protegerte contra intentos de acceso no autorizado.
No todos los ataques dependen de malware. Algunos abusan de las funciones integradas de Microsoft 365. Stealthware, un tipo de las aplicaciones fraudulentas, es una amenaza creciente en la que los atacantes crean apps de OAuth personalizadas para lograr persistencia, robo de datos y acceso encubierto a largo plazo.
Descubre cómo el secuestro de sesión permite a los ciberdelincuentes esquivar las barreras de la autenticación multifactor (MFA) y entrar directo a tus datos privados.
No todas las amenazas vienen de malware; algunas vienen de aplicaciones legítimas. Traitorware, un tipo de las aplicaciones fraudulentas, es como llamamos al abuso de aplicaciones OAuth en Microsoft 365. Los atacantes explotan aplicaciones reales y confiables, como EM Client, para obtener acceso persistente a bandejas de entrada, extraer datos y evadir la detección.
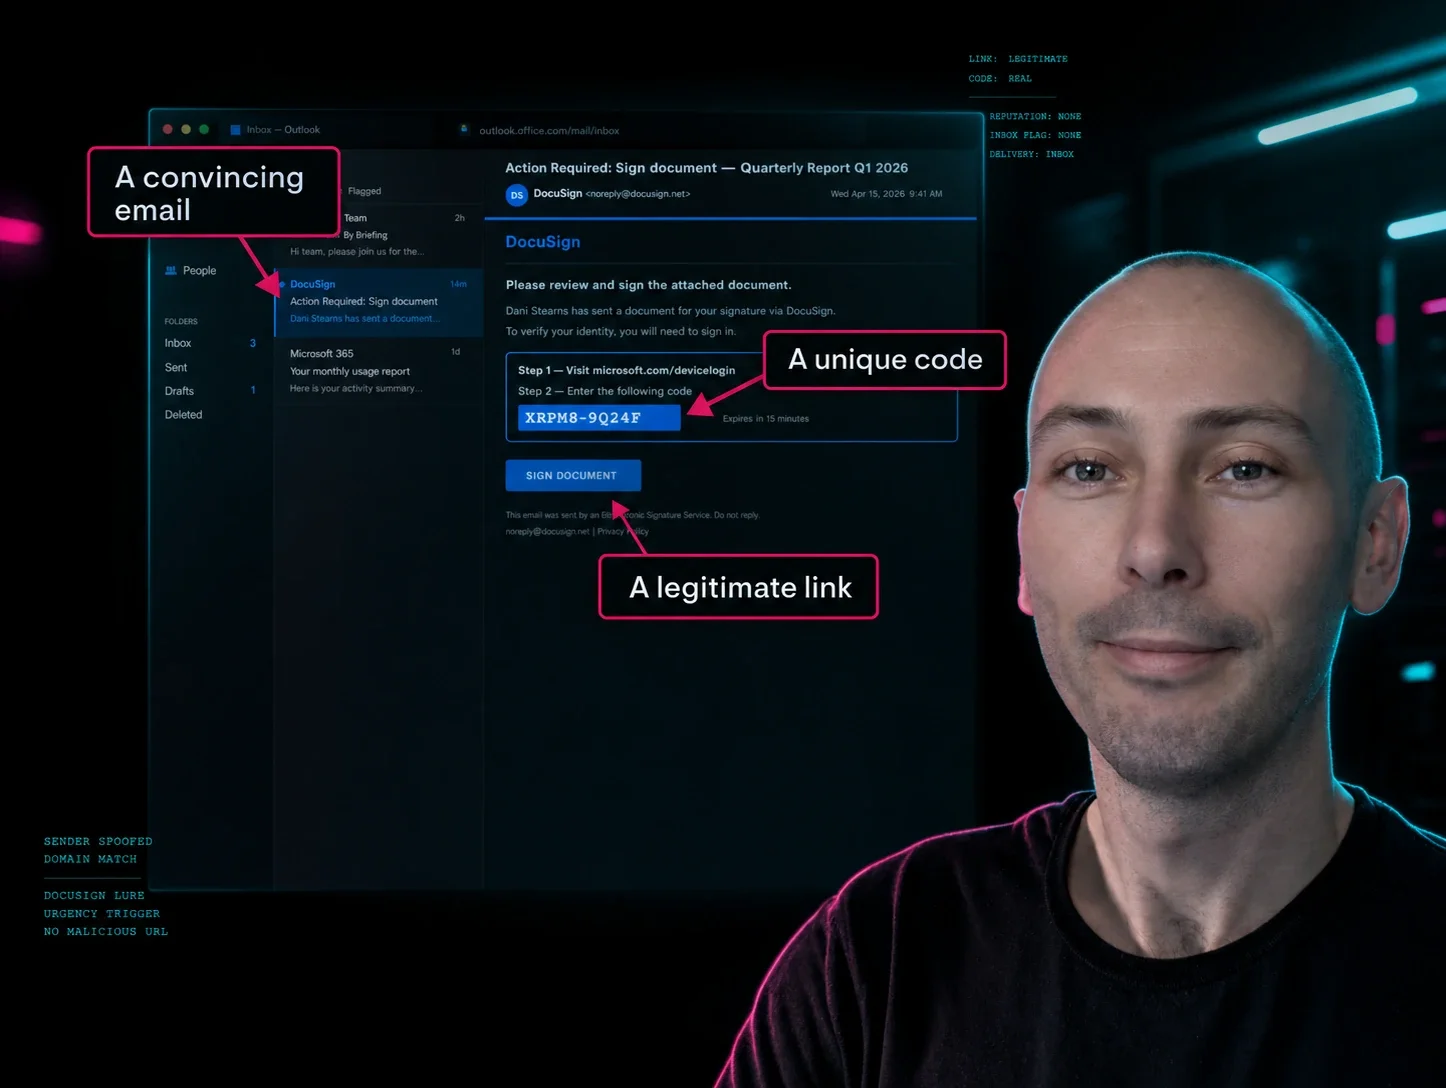
El phishing mediante código de dispositivo no entra a la fuerza. Usa un flujo de autenticación legítimo para entrar por la puerta principal, sin necesidad de contraseña, con MFA evadida y tokens de autenticación de sesión entregados directamente al atacante.
[Summary text goes here]
