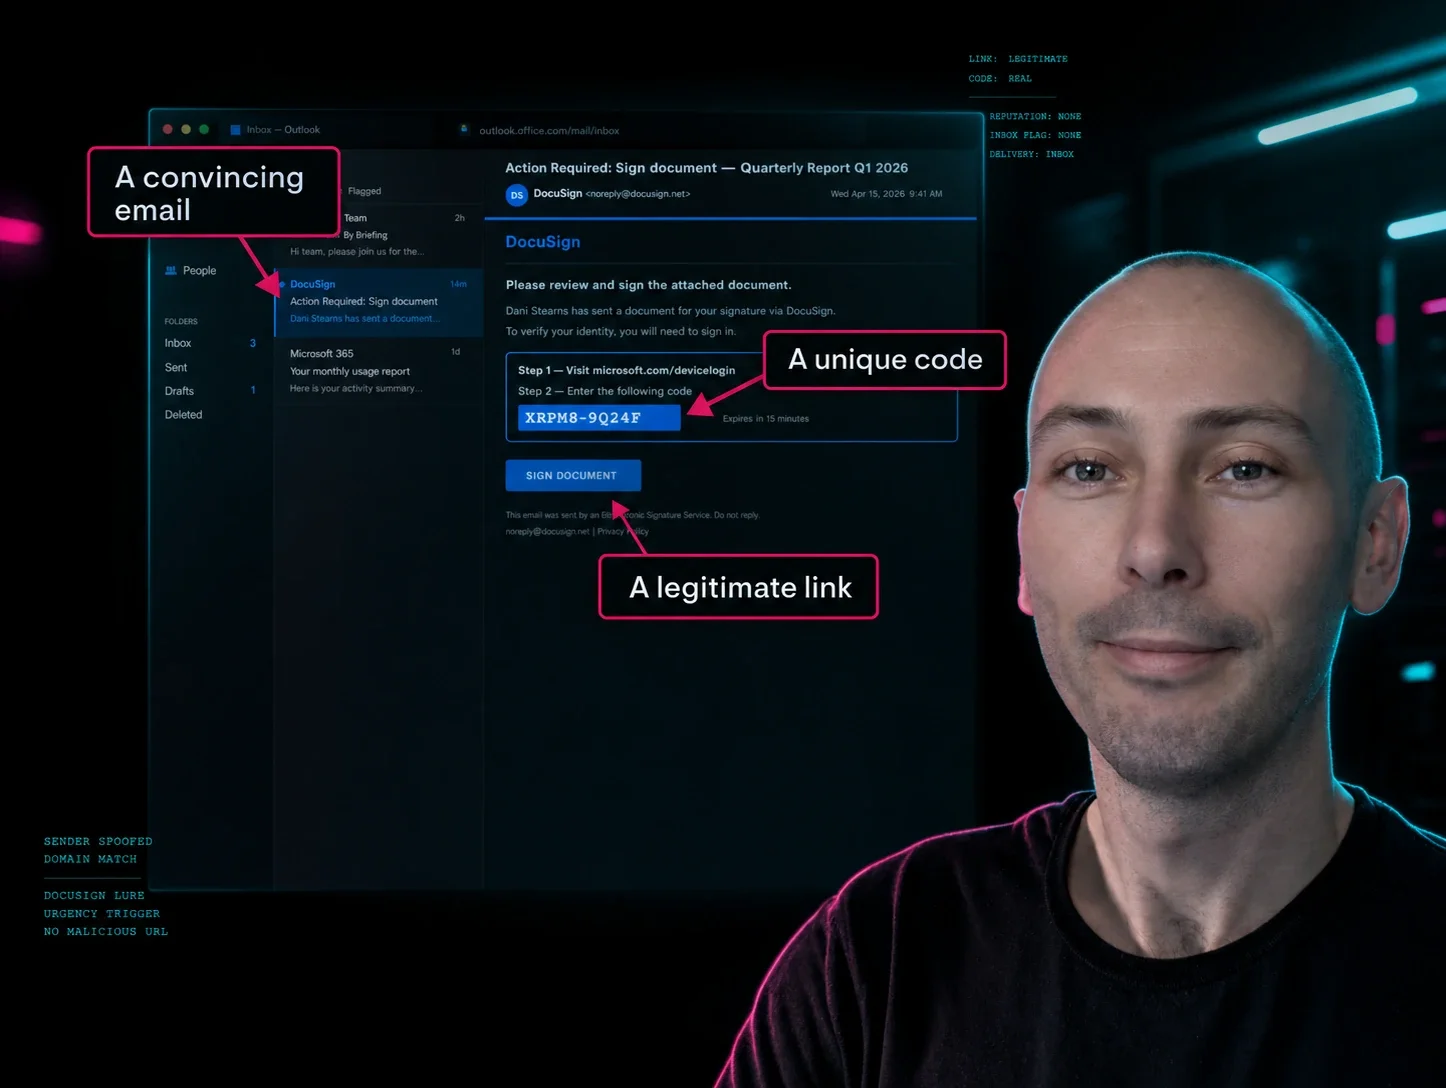
No todos los ataques dependen de malware: algunos abusan de las funciones integradas de Microsoft 365. Stealthware, un tipo de las aplicaciones fraudulentas, es una amenaza creciente en la que los atacantes crean aplicaciones OAuth personalizadas para lograr persistencia, robo de datos y acceso encubierto a largo plazo. A diferencia del malware tradicional, estas aplicaciones pasan desapercibidas, evaden MFA y se mantienen fuera del radar. Los hackers diseñan estas aplicaciones OAuth maliciosas para hacerse pasar por servicios legítimos, extraer correos electrónicos en silencio, modificar reglas de la bandeja de entrada y mantener acceso persistente. Y una vez instaladas, estas puertas traseras no activan las alertas de seguridad tradicionales. Pero con Huntress Managed ITDR (Identity Threat Detection & Response), ahora impulsado por Rogue Apps, detectamos y desarticulamos estas amenazas ocultas antes de que los atacantes puedan explotarlas.