Huntress Managed SIEM

Tus herramientas de seguridad ven eventos. SIEM ve el ataque.

Huntress Managed SIEM

Tus herramientas de seguridad ven eventos. SIEM ve el ataque.

Tus herramientas de seguridad están vigilando. Pero, ¿quién conecta los puntos?


Los atacantes no operan de forma aislada, y tu seguridad tampoco debería hacerlo. Huntress Managed SIEM conecta la actividad entre endpoints, identidades, redes y servicios en la cloud para descubrir amenazas que herramientas individuales podrían pasar por alto.


Respaldado por nuestro SOC humano disponible las 24/7, obtienes la visibilidad y la experiencia para detectar amenazas antes, investigar más rápido y responder antes de que una actividad sospechosa se convierta en algo mucho mayor.

Calificación promedio de 4.7/5
en G2
Leer más en G2
Calificación promedio de 4.9/5
en Capterra
Leer más en Capterra

Las señales de advertencia están a plena vista

Las señales de advertencia de un ataque a menudo están a plena vista.

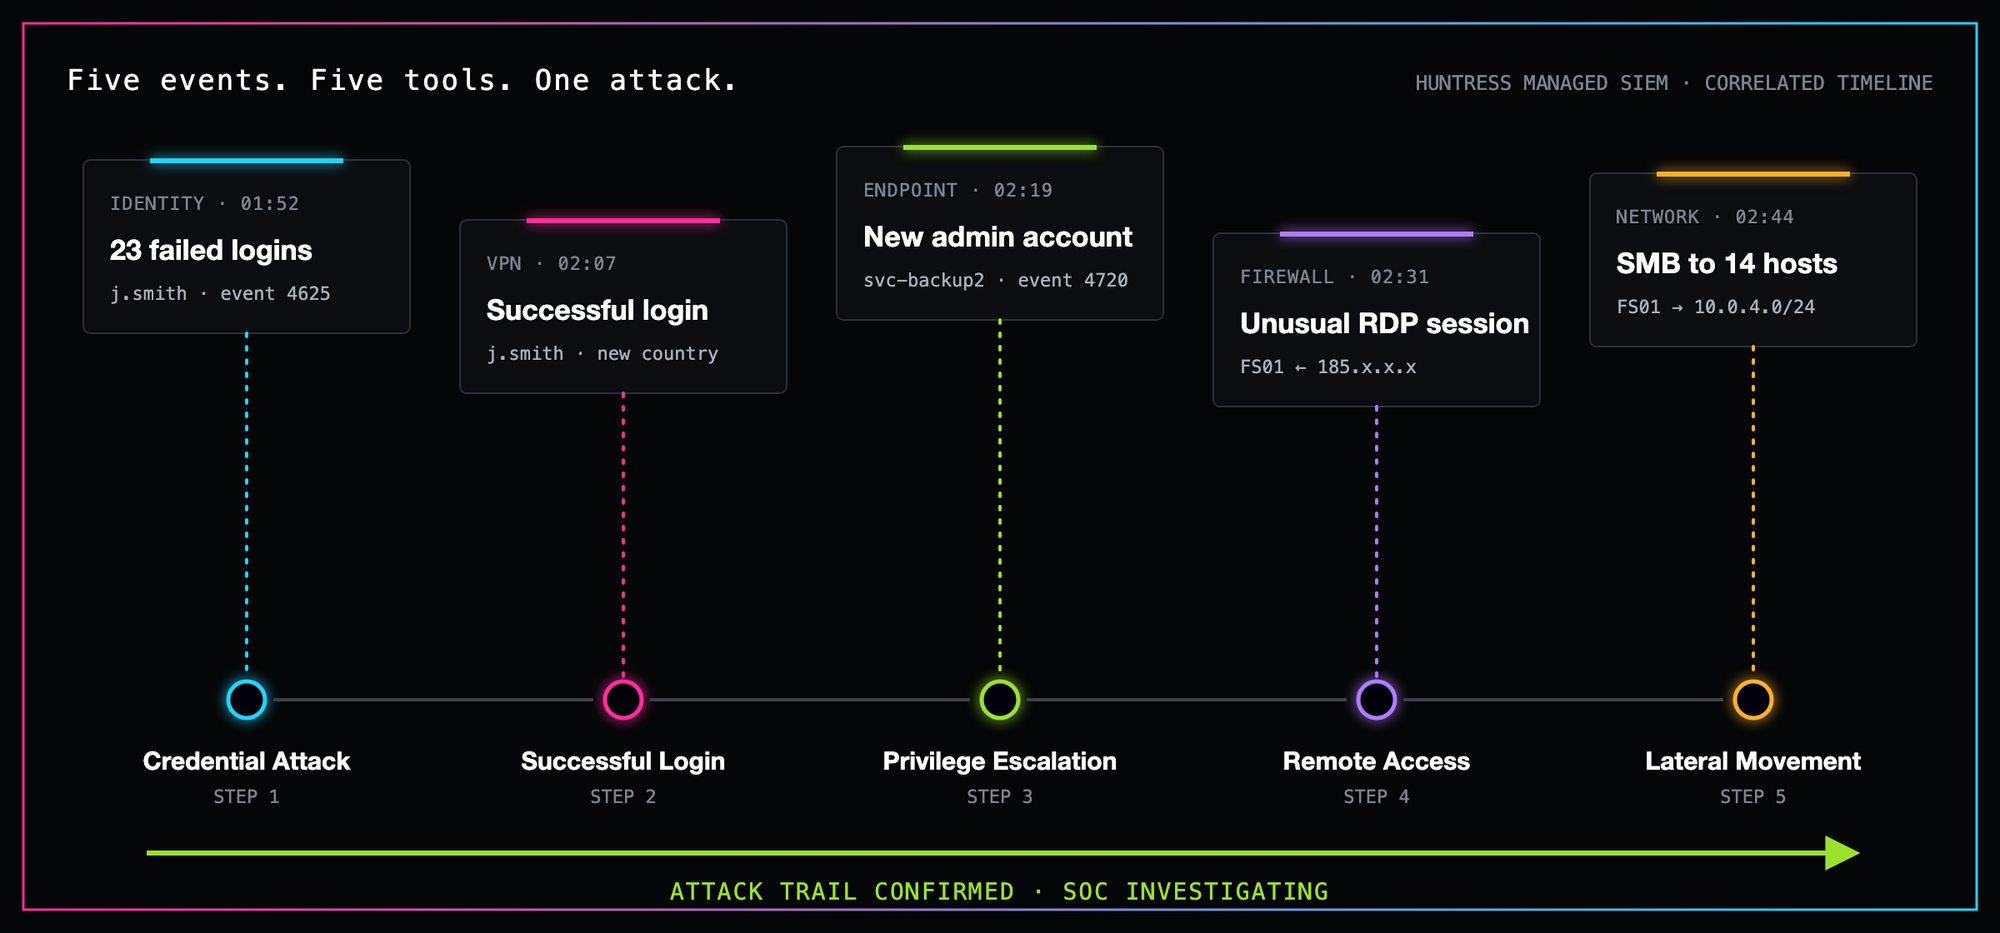
Un inicio de sesión fallido. Una nueva cuenta de administrador. Una conexión remota inusual. Actividad sospechosa en un firewall.

Por separado, estos eventos podrían no generar ninguna alarma.

¿Pero juntos? Podrían revelar a un atacante abriéndose paso por tu entorno.

Ataque de credenciales → Inicio de sesión exitoso → Escalada de privilegios → Acceso remoto → Movimiento lateral

Esa es la brecha de visibilidad que SIEM ayuda a cerrar.

Tus herramientas de seguridad son buenas para proteger aquello para lo que fueron creadas. Pero los atacantes no se limitan a un solo sistema, una sola cuenta ni un solo producto de seguridad.

Contexto sobre el que tu SOC puede actuar.

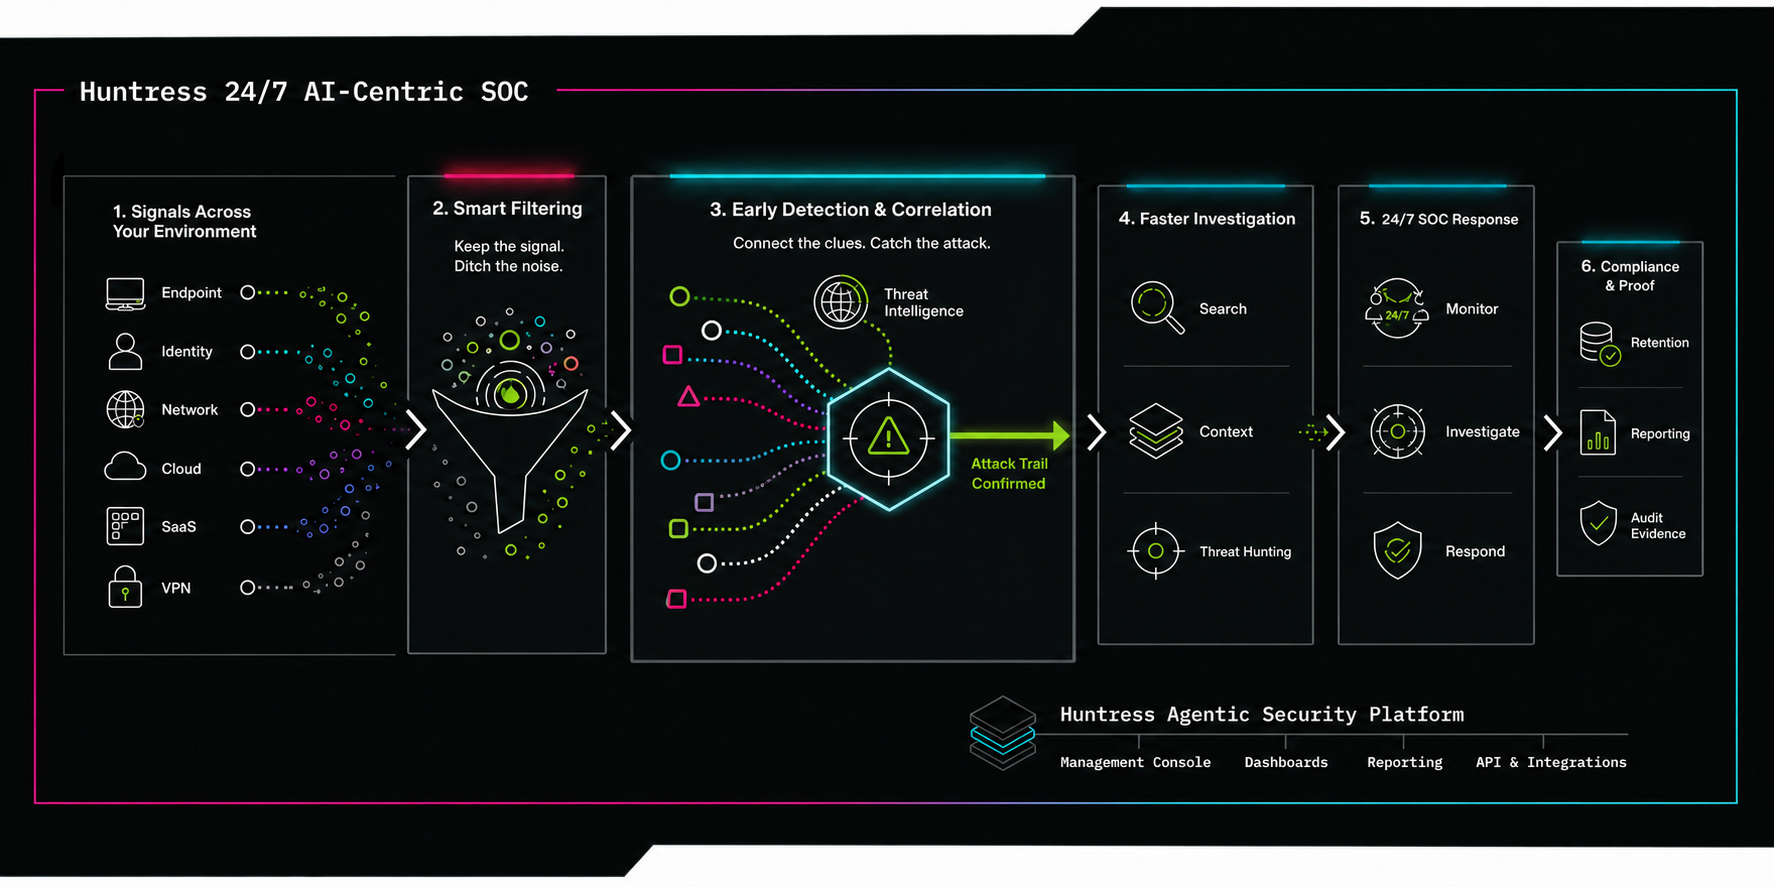
Huntress Managed SIEM reúne la actividad relevante para la seguridad, dándole a nuestro SOC la visibilidad y el contexto para descubrir patrones sospechosos, investigar eventos conectados e identificar amenazas que de otro modo podrían pasar desapercibidas.

Los atacantes no operan de forma aislada.

Porque los atacantes no operan de forma aislada. Tu seguridad tampoco debería hacerlo. Huntress conecta los puntos en todo tu entorno, revelando el panorama completo detrás de eventos aparentemente aislados para que las amenazas se detecten antes, se investiguen más rápido y se detengan antes de que los atacantes puedan causar daños reales.

Convierte los datos de seguridad en resultados de seguridad

Tus registros tienen una historia que contar. Huntress te ayuda a encontrarla.

Cada inicio de sesión, conexión, cambio de cuenta y evento de seguridad agrega otra pieza al rompecabezas.

El desafío no es recopilar más información. Es saber qué importa y qué hacer al respecto.

Huntress Managed SIEM convierte los datos relevantes para la seguridad en la visibilidad, las respuestas y los conocimientos accionables que necesitas para fortalecer tus defensas.

Detecta amenazas antes

Detecta las señales de advertencia antes de que se conviertan en problemas mayores.

Los atacantes dejan rastros a lo largo de la cadena de ataque. Huntress ayuda a descubrir ataques de credenciales, accesos sospechosos, cambios de privilegios, infraestructura maliciosa y otros comportamientos que podrían indicar que una amenaza está tomando forma.

Conecta los puntos en todo tu entorno

Un evento sospechoso es una pista. Varios podrían revelar un ataque.

Reúne la actividad de todo tu entorno para entender cómo se conectan eventos aparentemente aislados. Ve más allá de herramientas individuales para investigar comportamientos sospechosos con mayor contexto.

Investiga más rápido

Cuando algo sale mal, necesitas respuestas. No otra alerta.

Busca actividad de seguridad en todo tu entorno para reconstruir eventos, investigar comportamientos sospechosos y entender el alcance potencial de un incidente.

Responde rápidamente las preguntas que importan:

¿Quién inició sesión?
¿A qué sistema accedió?
¿Qué pasó después?
¿A dónde más fue?
¿Qué cambió?
¿Hasta dónde se propagó el ataque?

Huntress le da a tu equipo y a nuestro SOC el historial de seguridad necesario para reconstruir la actividad y llegar a respuestas más rápido.

Responde con confianza

Saber que hay una amenaza es solo la mitad de la batalla.

Cuando una actividad sospechosa requiere atención, los analistas del Huntress SOC investigan, separan las amenazas reales de los falsos positivos y te dan hallazgos útiles para ayudarte a tomar los siguientes pasos correctos.

Menos tiempo conectando los puntos. Más tiempo deteniendo lo que importa.

Protección hoy. Pruebas cuando las necesites.

Un SIEM es poderoso. Un SIEM con un SOC 24/7 es algo distinto.

Un SIEM puede descubrir actividad sospechosa. Pero alguien todavía tiene que hacer algo al respecto.

Ahí es donde un SIEM tradicional puede convertirse en otro trabajo de tiempo completo.

Alguien tiene que crear detecciones, ajustar reglas, investigar alertas, cazar amenazas emergentes y determinar qué hacer cuando algo es realmente malicioso.

Huntress se encarga del trabajo pesado.

Nuestro SOC 24/7 impulsado por IA y liderado por humanos combina tecnología de seguridad poderosa con expertos reales que saben cómo operan los atacantes.

Monitoreamos la telemetría de seguridad, desarrollamos y ajustamos detecciones, investigamos actividad sospechosa y te ayudamos a responder cuando se confirman amenazas.
Siempre vigilando
Siempre vigilando

Las amenazas no esperan el horario laboral. Nuestro SOC monitorea tu telemetría de seguridad todo el día, buscando actividad sospechosa y comportamientos de atacantes que merecen una revisión más detallada.

Siempre cazando
Siempre cazando

Los atacantes cambian sus tácticas. Nosotros seguimos cazando. Los expertos en seguridad de Huntress desarrollan detecciones, investigan técnicas de ataque emergentes y buscan evidencia de actividad maliciosa en las fuentes de seguridad compatibles.

Siempre investigando

No toda alerta merece tu atención.

Nuestros analistas investigan la actividad sospechosa, filtran los falsos positivos y entregan hallazgos de incidentes claros para que tu equipo sepa qué pasó, por qué importa y qué sigue.

Listos para responder

Cuando encontramos una amenaza, no te quedarás adivinando.

Obtén informes de incidentes accionables, orientación experta de remediación y asistencia de respuesta para ayudar a contener amenazas confirmadas. Donde sea compatible, Huntress puede tomar acciones de remediación en tu nombre.

Tú obtienes el poder de un SIEM. Nosotros hacemos el trabajo pesado.

Haz más poderosas tus herramientas de seguridad existentes

Ya tienes las herramientas. Hagamos que sus datos trabajen para ti.

Tu stack de seguridad genera una enorme cantidad de información valiosa. Pero cuando esa información vive en paneles separados, las conexiones importantes pueden ser difíciles de descubrir.

Huntress Managed SIEM reúne la actividad relevante para la seguridad de las herramientas compatibles en un solo lugar, dándole a tu equipo y a nuestro SOC una visión más amplia de lo que sucede en tu entorno.

Más visibilidad. Más contexto. Más valor de las herramientas que ya tienes. No necesitas reemplazar tus inversiones de seguridad existentes para empezar a conectar los puntos.

Explora todas las integraciones de SIEM

Endpoints y servidores

Recopila eventos de seguridad de Windows para investigar actividad sospechosa del sistema, intentos de autenticación y cambios importantes en tus dispositivos.

Redes y firewalls
Redes y firewalls

Reúne la actividad de firewall, VPN, DNS y seguridad de red para investigar conexiones sospechosas y posibles movimientos del atacante.

Identidad y acceso
Identidad y acceso

Obtén visibilidad de los eventos de autenticación, la actividad de cuentas y el acceso privilegiado en las plataformas de identidad compatibles.

Cloud y SaaS
Cloud y SaaS

Extiende la visibilidad a entornos cloud y aplicaciones empresariales compatibles donde los atacantes pueden establecer acceso o dejar evidencia.

Conserva la señal. Elimina el ruido

Tu SIEM no debería convertirse en un costoso vertedero de registros

Más registros no significa automáticamente mejor seguridad.

Las implementaciones tradicionales de SIEM pueden generar montañas de datos, dejándote la tarea de averiguar qué es realmente importante mientras pagas por almacenar información que tal vez nunca uses.

Huntress adopta un enfoque más inteligente.

Nuestro Smart Filtering patentado identifica y conserva los eventos relevantes para la seguridad, mientras filtra los datos rutinarios y de bajo valor que no contribuyen de manera significativa a la detección e investigación de amenazas.

¿El resultado?

Menos ruido. Mejor señal. Datos de seguridad más útiles. Costos predecibles.

Tu equipo obtiene información enfocada para las investigaciones. Nuestro SOC obtiene la telemetría que necesita para cazar amenazas. Y tu SIEM no se convierte en un costoso vertedero de registros innecesarios.

Porque el objetivo no es recolectar la mayor cantidad de datos. Es descubrir las amenazas que importan.

Huntress platform

Busca en SIEM sin aprender otro lenguaje

Hazle una pregunta a tus registros. En español sencillo

Tus datos de seguridad solo son valiosos si realmente puedes usarlos.

En lugar de aprender la sintaxis de ES|QL solo para responder una pregunta simple, Huntress AI Search te permite buscar en tu SIEM usando lenguaje sencillo.

“Muéstrame los inicios de sesión fallidos de anoche”.

“Muéstrame la actividad desde esta dirección IP”.

“Encuentra cambios de cuentas privilegiadas esta semana”.

Huntress construye la consulta por ti y devuelve los registros relevantes.

¿Quieres ver qué pasa detrás de escena? Cambia a la vista de ES|QL para ver la consulta traducida, aprender de ella, modificarla, guardarla o convertirla en una búsqueda programada.

El poder de SIEM sin necesidad de un segundo lenguaje.

Diseñado para encontrar las pistas que dejan los atacantes

Las amenazas no se quedan ordenadamente dentro de un solo producto. Huntress Managed SIEM amplía la visibilidad más allá del endpoint para ayudar a descubrir actividad en toda la cadena de ataque.

Ataques de credenciales

Detecta patrones como fallas repetidas de autenticación y actividad de inicio de sesión sospechosa que pueden indicar fuerza bruta, ataque de pulverización de contraseñas o abuso de credenciales.

escalada de privilegios

Identifica cambios importantes en cuentas y permisos que podrían darle a un atacante mayor control de un entorno.

Acceso remoto sospechoso

Visualiza actividad relevante de seguridad en VPN, RDP, firewall y acceso remoto que puede indicar que un atacante está estableciendo o ampliando su acceso.

movimiento lateral
movimiento lateral

Conecta la actividad entre sistemas para ayudar a identificar atacantes que se mueven más allá del dispositivo o cuenta que comprometieron originalmente.

Infraestructura maliciosa

Usa telemetría de seguridad para ayudar a identificar conexiones y actividad asociadas con infraestructura conocida de atacantes.

Investigación de incidentes

Busca actividad histórica en fuentes de datos relevantes de seguridad para entender qué pasó antes, durante y después de un incidente.

Los errores más grandes que cometen los compradores primerizos de SIEM

No compres una solución de Security Information and Event Management (SIEM) antes de leer esta guía. Elegir el SIEM correcto no es fácil, y un paso en falso puede dejarte con un sistema ruidoso y sobrevalorado que no da lo que necesitas.

Los errores más grandes que cometen los compradores primerizos de SIEM
Cumplimiento normativo sin que sea el único objetivo

Sí, Huntress Managed SIEM puede ayudarte a cumplir con requisitos exigentes de cumplimiento normativo.

Pero creemos que los datos de seguridad que ya recopilas deberían hacer más que solo marcar una casilla.

Conserva registros relevantes de seguridad por hasta siete años. Búscalos cuando necesites respuestas. Genera reportes cuando lleguen los auditores.

¿Y mientras están ahí guardados?

Ponlos a trabajar para ayudar a proteger tu negocio.

Precios predecibles. No necesitas un título en matemáticas de SIEM.

Los precios tradicionales de SIEM pueden castigarte por recopilar más datos, investigar más actividad o simplemente tener un mes ocupado.

Huntress fija el precio de Managed SIEM por fuente de datos con asignación de datos agrupada, lo que ayuda a reducir costos inesperados de ingesta y picos de facturación mes a mes.

Sin adivinar cuánto costarán los registros del próximo mes.

Sin miedo a activar otra fuente de seguridad.

Sin facturas sorpresa porque el firewall de alguien se puso hablador.

Una seguridad potente no debería venir con ansiedad por la factura.

Protegemos negocios como el tuyo

Nosotros gestionamos el SIEM. Tú obtienes los resultados.

No necesitas otro panel más que vigilar.

Necesitas saber que alguien está vigilando.

Huntress Managed SIEM combina amplia visibilidad de seguridad, Smart Filtering, búsqueda potente, retención a largo plazo, precios predecibles y la experiencia de nuestro SOC disponible 24/7 para convertir los datos de seguridad en algo mucho más valioso que simple almacenamiento:

Alerta temprana. Respuestas más rápidas. Respuesta real.

Huntress platform

Un SIEM que rompe las reglas de la industria

Ficha técnica de Managed SIEM

Creado para la caza. Con un precio pensado para proteger. Lee cómo Huntress Managed SIEM elimina la complejidad, el ruido y el precio elevado del SIEM tradicional para dar respuesta a amenazas y fortalecer el cumplimiento, totalmente gestionado por expertos del SOC las 24 horas, los 7 días de la semana, a un precio predecible.

Preguntas frecuentes sobre soluciones Managed SIEM

Los productos de seguridad para endpoints, identidad, firewall, red y otros son importantes porque cada uno da visibilidad y protección especializadas. Pero los atacantes no se limitan a una sola capa de tu entorno.

SIEM reúne la actividad de seguridad de esos diferentes sistemas, lo que hace posible identificar patrones e investigar el comportamiento a lo largo de la cadena de ataque.

Piensa en tus productos de seguridad individuales como cámaras que cubren distintas habitaciones. SIEM te da las imágenes de todo el edificio. Y Huntress te da a los expertos en seguridad que las vigilan.

Cumplimiento normativo es un caso de uso importante para SIEM, pero es solo parte del valor.

La telemetría de seguridad centralizada también puede ayudar a los equipos a detectar amenazas, investigar incidentes, buscar actividad sospechosa, reconstruir el comportamiento del atacante y responder más rápido.

Con Huntress, los mismos datos que se retienen para cumplimiento normativo pueden apoyar activamente al SOC en la protección de tu entorno.

Huntress combina tecnología SIEM con un SOC gestionado inpulsado por IA, liderado por humanos, disponible 24/7.

Smart Filtering ayuda a conservar los datos relevantes para la seguridad que realmente importan, en lugar de almacenar todo sin criterio. Los expertos del Huntress SOC monitorean la telemetría, crean y ajustan detecciones, investigan comportamientos sospechosos, hacen caza de amenazas y responden a amenazas confirmadas.

El resultado es un SIEM diseñado para entregar resultados de seguridad sin que los clientes tengan que construir y operar su propio programa de SIEM.

Huntress Managed SIEM se integra con las herramientas de TI y seguridad que las organizaciones ya usan, lo que brinda visibilidad centralizada en endpoints, infraestructura de red, plataformas en la cloud, sistemas de identidad y controles de seguridad de terceros. En lugar de forzar un reemplazo total, Huntress extiende tu entorno existente al recopilar registros de eventos de Windows desde servidores y estaciones de trabajo mediante el agente de Huntress, que también puede funcionar como recolector de syslog para firewalls y dispositivos de red. Todos los registros pasan por Smart Filtering para retener solo los eventos relevantes para la seguridad, se almacenan de forma segura en el backend de AWS de Huntress y quedan disponibles para búsqueda en detección de amenazas, investigaciones y generación de informes de cumplimiento.

Además de la recopilación central de registros, Huntress Managed SIEM admite fuentes de Detección y respuesta para endpoints (EDR) de terceros desde plataformas como CrowdStrike Falcon, Cisco AMP / Secure Endpoint y SentinelOne, junto con integraciones de identidad y autenticación que incluyen Microsoft 365 y Entra ID (a través de Huntress Managed ITDR) y Duo. La visibilidad en la cloud y la infraestructura incluye la recopilación de registros de AWS CloudTrail y buckets de AWS S3, así como plataformas de DNS y seguridad de red como Cisco Umbrella. Los MSP y equipos de TI también pueden integrar herramientas operativas como NinjaOne, y la mayoría de las integraciones se habilitan directamente desde el portal de Huntress mediante conectores nativos, API, syslog o un recolector de eventos HTTP. Huntress sigue añadiendo nuevas integraciones con el tiempo, manteniendo Smart Filtering para controlar el ruido, el volumen de datos y los costos a medida que los entornos crecen.

Debido a que Managed SIEM se basa en Smart Filtering y en la clasificación dirigida por el SOC, ves muchas menos alertas sin procesar que con un SIEM tradicional que ingiere todo y reenvía cada coincidencia de regla directamente al cliente. Smart Filtering elimina el ruido no relevante para la seguridad en el momento de la ingesta, y el Huntress SOC refina aún más lo que queda al investigar eventos sospechosos y escalar solo los incidentes que reflejan un riesgo real, lo que reduce significativamente los falsos positivos y la fatiga por alertas.

Cuando hay un problema real, lo ves como un incidente en el portal de Huntress con una explicación clara de lo que ocurrió, qué fuentes de datos estuvieron involucradas, cuál es el impacto probable y qué acciones se han tomado o se recomiendan.

Sí. Huntress Managed SIEM está diseñado para que los MSP puedan implementarlo de forma rápida y consistente en muchos clientes sin un proyecto complejo ni experiencia especializada en SIEM. La implementación comienza instalando o confirmando la presencia del agente de Huntress en los servidores y estaciones de trabajo con Windows que deseas monitorear; ese mismo agente ligero se habilita luego para recopilar registros de eventos de Windows y, cuando es necesario, para actuar como recolector de syslog para dispositivos de red.

A partir de ahí, activas la recopilación de registros de eventos de Windows para los endpoints seleccionados en el portal de Huntress, designas uno o más sistemas como recolectores de syslog y apuntas los firewalls y dispositivos compatibles hacia esos recolectores. Luego puedes añadir integraciones de cloud y SaaS como Duo, DNSFilter, NinjaOne o SentinelOne mediante una configuración simple en el portal, usando integraciones nativas o un endpoint de recolector de eventos HTTP. Los MSP normalmente comienzan habilitando SIEM en su propio entorno y en un pequeño grupo piloto de clientes, y luego usan el mismo patrón repetible y los controles de configuración a nivel de portal para escalar SIEM en su base de clientes más amplia de forma controlada y predecible.

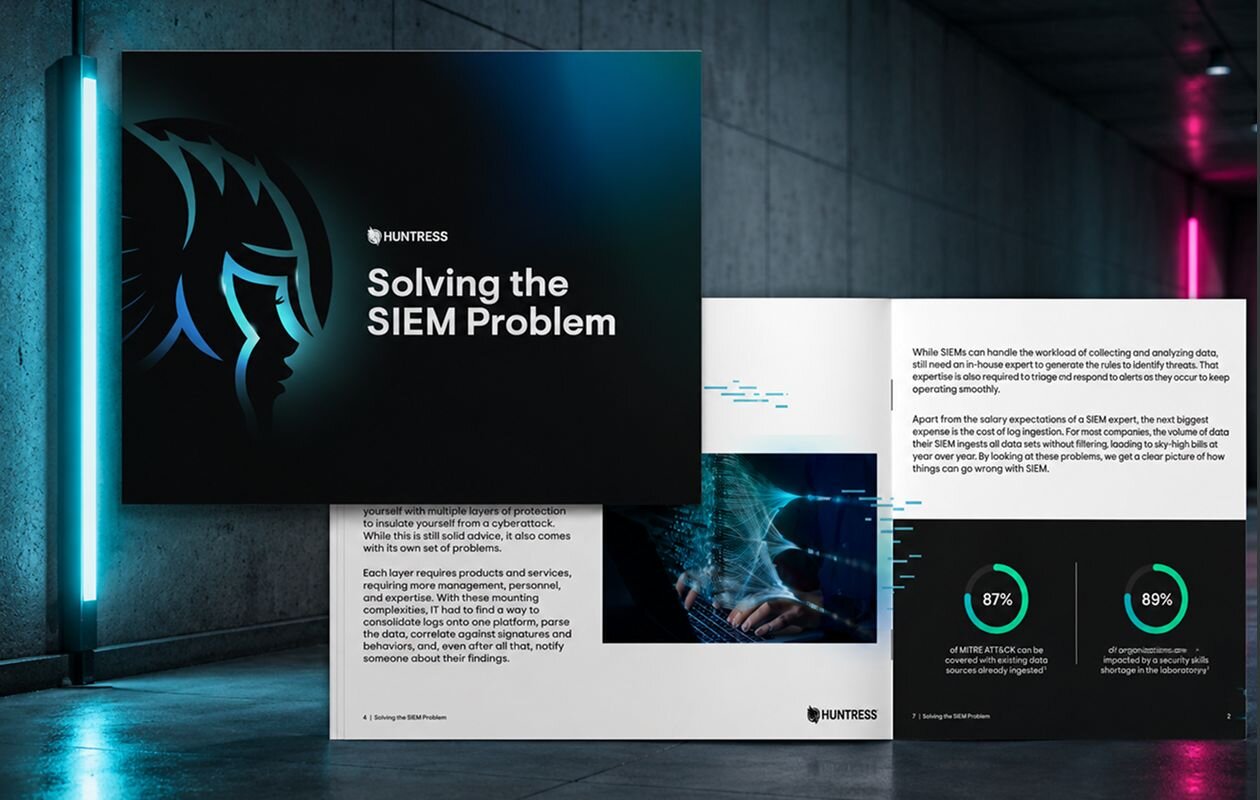
Resolviendo el problema del SIEM

No te conformes con un SIEM que no funciona para ti. Es momento de un nuevo enfoque.

Ya sea que estés lidiando con falsos positivos excesivos, batallando para encontrar la experiencia adecuada, o enfrentando costos impredecibles, obtendrás la información que necesitas para tomar decisiones informadas sobre tu estrategia de seguridad.

Descargar el libro electrónico >