

Los hackers no siempre son tan obvios. Huntress está hecho para las amenazas que no puedes ver.
#ShadyHacks

Tu empresa está expuesta a ataques que nunca verías.
Algunos son estafas evidentes, pero otros ataques se esconden de maneras que ni siquiera conoces.
Huntress ayuda a empresas de todos los tamaños a mantenerse protegidas con las herramientas y el equipo que se encargan de los #ShadyHacks obvios y de muchos más.
Las principales amenazas que tu empresa debe vigilar

EL ATAQUE: Ataque de ransomware
Cuando un hacker distribuye ransomware en tu entorno, lo hace mediante tácticas ingeniosas o simplemente aprovechando el error humano, como hacer clic en un enlace sospechoso. Los hackers también usan IA para crear ataques más inteligentes que pueden adaptarse para pasar desapercibidos, y su objetivo es robar información, interrumpir las operaciones de tu negocio o exigir dinero para devolverte tus datos.
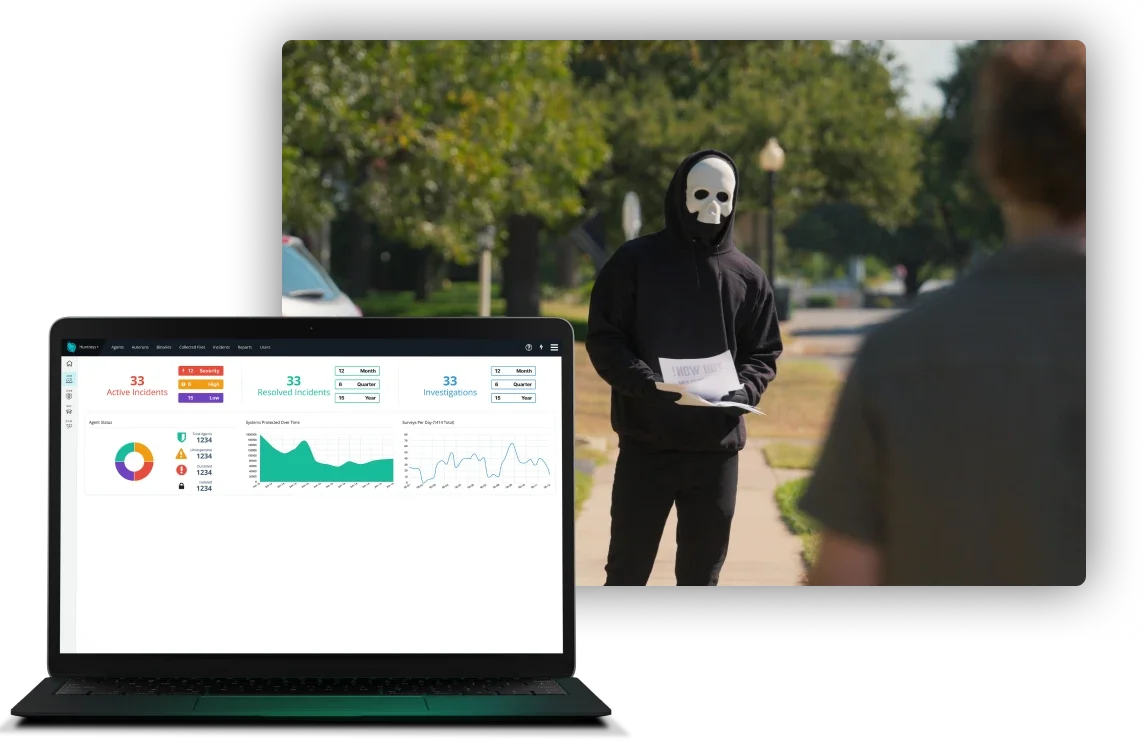
Huntress Managed EDR
EDR, o Detección y respuesta para endpoints, monitorea y responde a amenazas en los endpoints de tu empresa —laptops, computadoras de escritorio y servidores— al recopilar y analizar de forma proactiva los datos de tus endpoints. Huntress Managed EDR es tu ventaja injusta contra ataques de malware y más, y protege tu negocio de los cibercriminales las 24 horas, los 7 días de la semana.
RDP expuesto
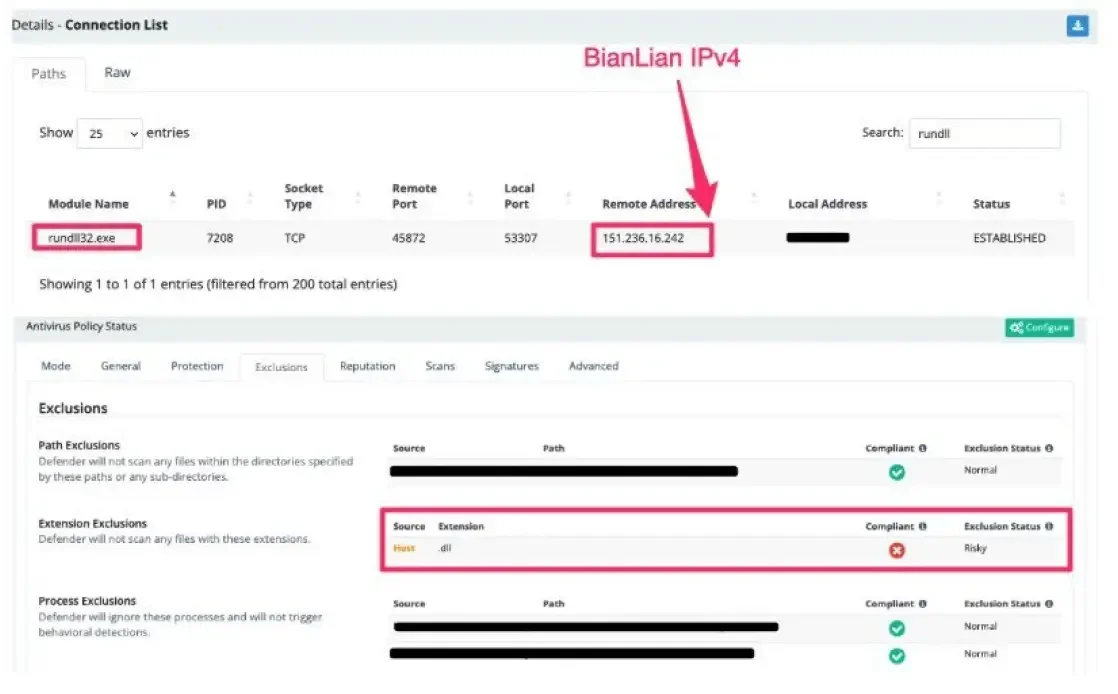
El RDP expuesto puede dar pie a cualquier cosa, incluso intentos de ataques de ransomware, como en esta empresa manufacturera👇
- Un presunto grupo de ransomware burló Windows Defender usando modificaciones del registro para excluir *.DLL
- Con Windows Defender fuera de combate, distribuyeron un payload malicioso en GoLang en forma de DLL: rundll32.exe C:\\ProgramData\\HP\\Installer\\Temp\filter.dll,Entry
- El payload y la IPv4 podrían ser actividad de BianLian, un grupo de ransomware conocido por obtener grandes pagos mediante exfiltración de datos y extorsión, en lugar de cifrado.
Por suerte, el Huntress SOC los detuvo antes de que causaran daños graves.

EL ATAQUE: Compromiso del correo electrónico empresarial
Las amenazas de compromiso del correo electrónico empresarial (BEC) se infiltran en las bandejas de entrada de organizaciones de todas las industrias. Según el Centro de Quejas de Delitos en Internet (IC3) del FBI, el BEC fue el segundo cibercrimen más costoso en 2024, con pérdidas reportadas por casi $2,8 mil millones en total.
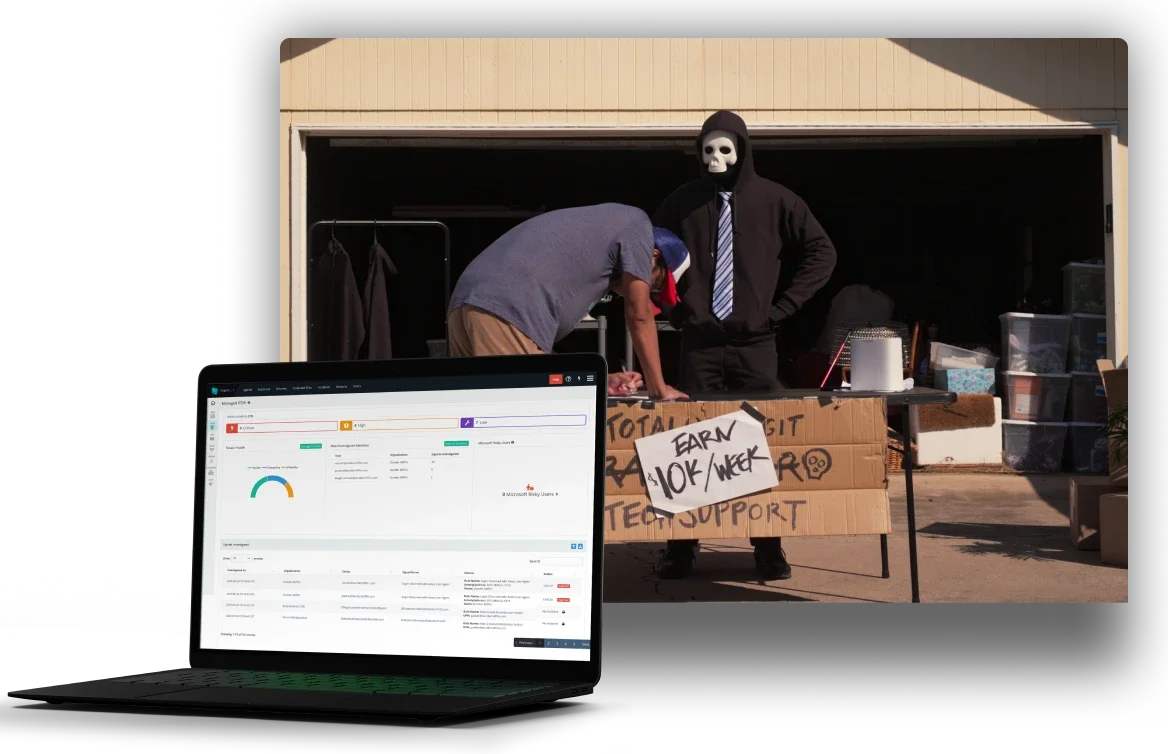
Huntress Managed ITDR
ITDR, o detección y respuesta ante amenazas de identidad, monitorea continuamente las actividades relacionadas con identidades en tu entorno para detectar posibles amenazas. Huntress Managed ITDR protege a tus usuarios las 24 horas, los 7 días de la semana, contra ataques basados en identidad como el Compromiso del correo electrónico empresarial, el robo de credenciales y más. La mayoría de los incidentes involucran amenazas de identidad, así que tu empresa necesita protección contra estos riesgos.
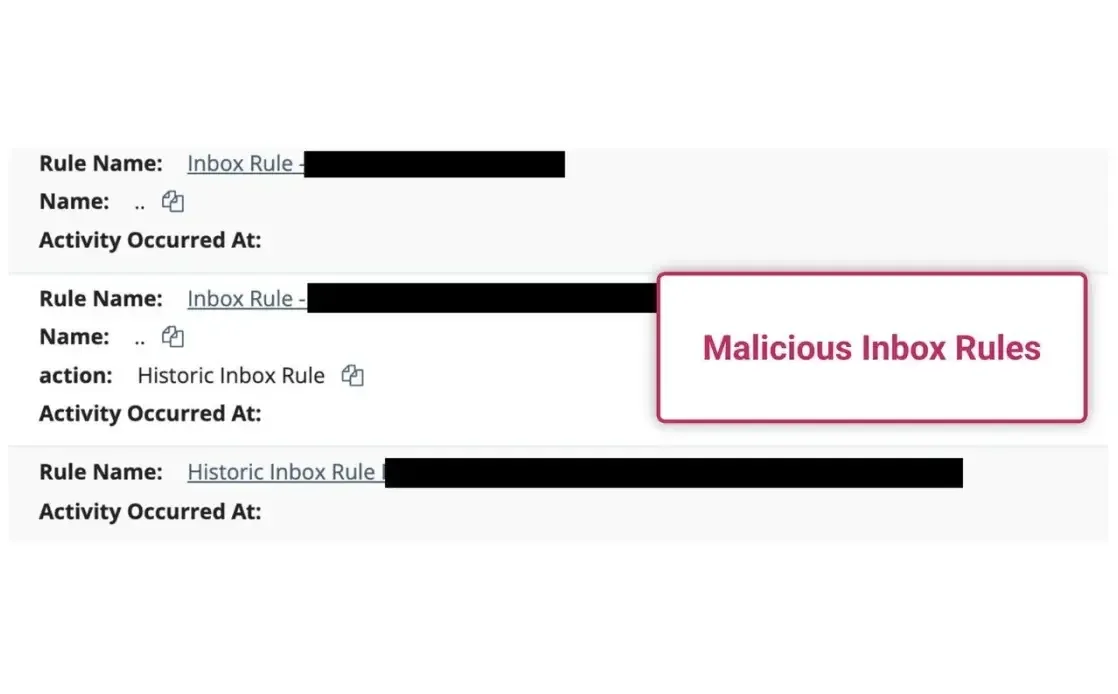
Comportamiento malicioso en la bandeja de entrada
El Compromiso del correo electrónico empresarial les cuesta a las empresas $2,9 mil millones cada año.
Cómo lo hacen los hackers:
- Inicios de sesión sospechosos: los atacantes usan agentes de usuario dudosos para imitar navegadores o clientes de correo electrónico legítimos.
- Reglas maliciosas en la bandeja de entrada: los hackers ocultan correos de advertencia o reenvían automáticamente tu información confidencial.
- VPN desconocidas: los inicios de sesión desde VPN no confiables son una señal clara de que alguien está evadiendo los controles de tu red.
- Infraestructura maliciosa: cuando las direcciones IP se vinculan con centros de atacantes conocidos, actuamos rápido.
Los hackers saben que tu gente es la forma más fácil de entrar. Huntress Managed ITDR mantiene las amenazas fuera de las bandejas de entrada y el dinero dentro de las cuentas bancarias.

EL ATAQUE: Robo digital de cuentas
Los ataques basados en identidad implican robar credenciales para que los hackers puedan convertirse en ti y tomar lo que quieren de tu empresa: tus contraseñas, tus credenciales y la información financiera y de facturación de tus clientes. Los hackers ni siquiera necesitan entrar por la fuerza si pueden simplemente iniciar sesión, quedarse en tu entorno y robar todo con el tiempo antes de que tu equipo se dé cuenta.
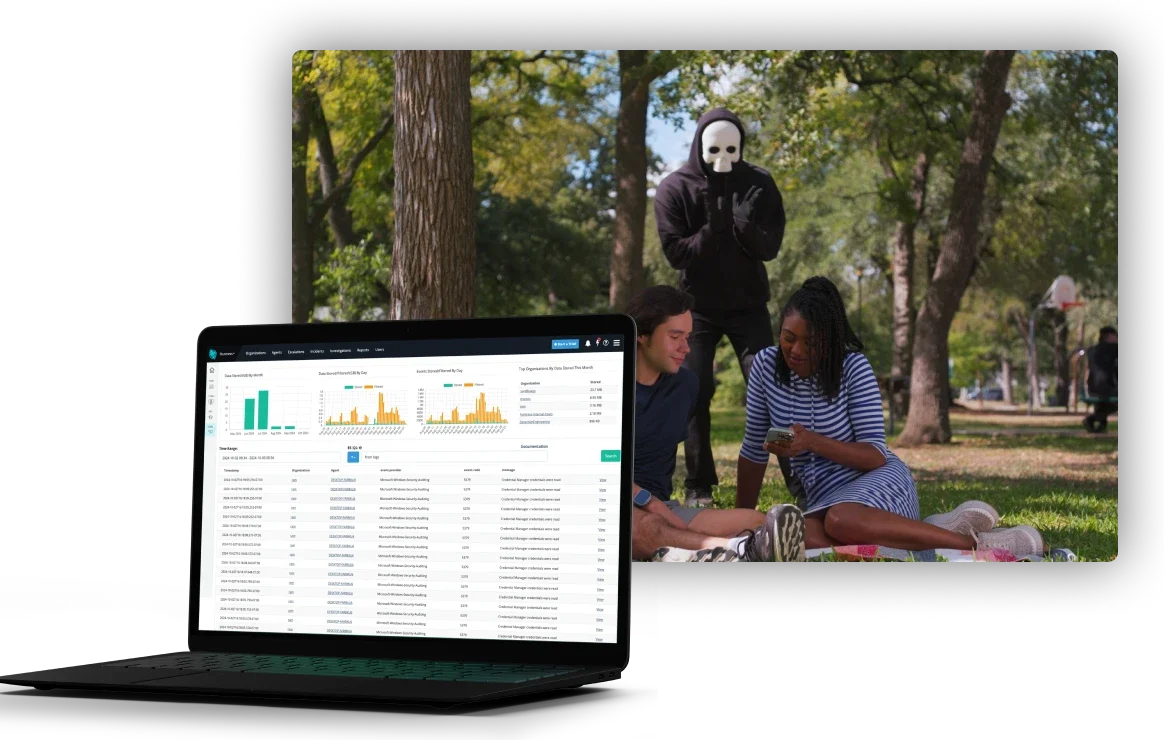
Huntress Managed SIEM
SIEM, o Security Information and Event Management, recopila y analiza datos de toda tu red para detectar y gestionar amenazas con visibilidad en tiempo real. Funciona con soluciones de EDR e ITDR, correlacionando datos y detectando accesos comprometidos a la infraestructura para alertarte sobre posibles amenazas de endpoint e identidad. Huntress Managed SIEM le da a tu empresa alertas rápidas y relevantes para mantenerse segura y cumplir con las normativas.
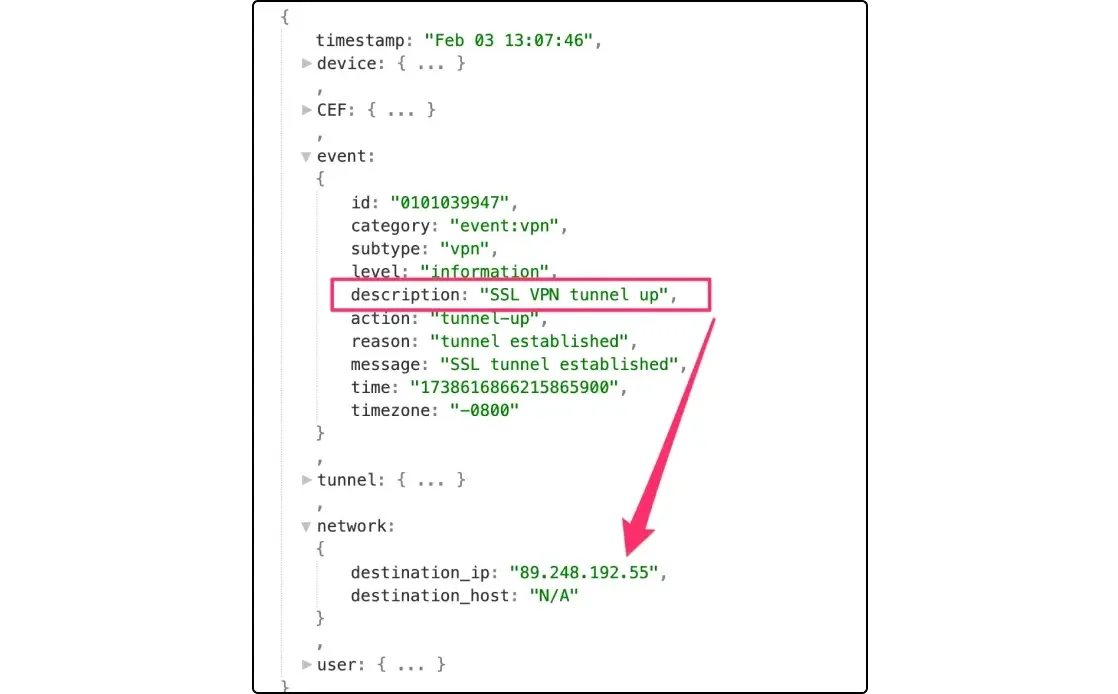
Compromiso de VPN
Un actor de amenazas:
- Entró a la VPN de Fortigate como una cuenta legítima, desde la IPv4 pública maliciosa 89.248.192[.]55
- Creó un usuario para mantener persistencia en el dispositivo Fortigate
- Intentó robar credenciales mediante volcado del registro y credenciales guardadas en el navegador, pero Huntress Managed AV lo frustró
Con Huntress SIEM, el equipo del SOC actuó con rapidez letal: filtró los registros de Fortigate, aisló la red y detectó la causa raíz de la intrusión. Mantén hostil tu perímetro externo, y los actores de amenazas no tendrán oportunidad.

EL HACKEO: la estafa de phishing
Phishing es cuando los hackers se hacen pasar por una empresa legítima o una persona de confianza en un correo electrónico o mensaje SMS, para que entregues datos confidenciales como contraseñas o información financiera. Los empleados son vulnerables a esto, y necesitan capacitación regular para detectar las estafas de phishing modernas, así no ponen en riesgo tu negocio.
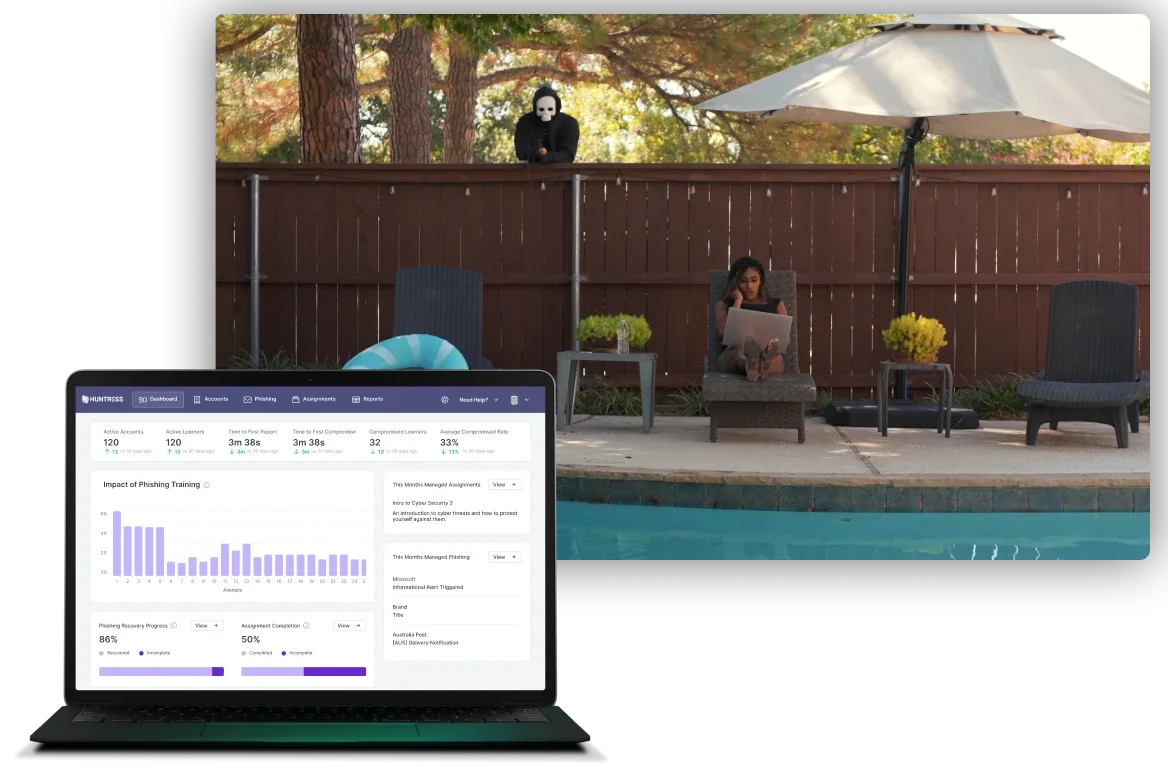
Huntress Security Awareness Training (SAT)
SAT, o Security Awareness Training, enseña a los empleados a identificar y mitigar posibles amenazas en tu entorno digital. Huntress Managed SAT es capacitación justo a tiempo diseñada por expertos en gestión del riesgo humano para que tus usuarios piensen como hackers, así pueden detectar hasta los esquemas en línea más astutos y detenerlos antes de que arruinen tu negocio.
Phish resbaladizo
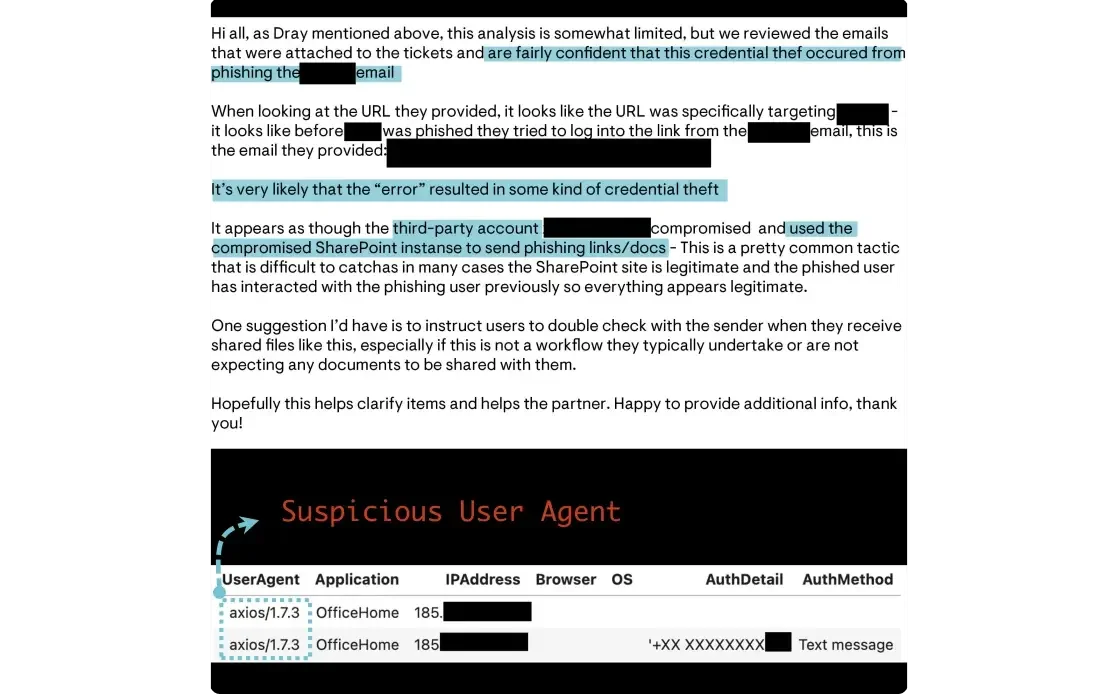
El Huntress SOC recibió una alerta sobre un inicio de sesión sospechoso en Microsoft 365 en una firma de contabilidad.
- El actor de amenazas registró un nuevo dispositivo MFA para el usuario afectado con el fin de establecer persistencia.
- Al revisar telemetría adicional, se identificó el origen de la intrusión, pero este correo de phishing provenía de una parte confiable que usaba un hilo de correo existente.
- Se vio comprometida una cuenta de Microsoft 365 de un tercero, la cual se usó para alojar cargas de phishing en el servicio de SharePoint comprometido.
Esta táctica es ingeniosa, pero no logra pasar desapercibida para los analistas de Huntress, quienes identificaron el origen del phishing, notificaron a ambas partes y restauraron la funcionalidad de la cuenta.
Conoce a los humanos que te protegen
El Centro de Operaciones de Seguridad de Huntress (SOC), disponible 24/7, y su equipo del SOC protegen a empresas como la tuya, día tras día. Son expertos reales en ciberseguridad, reconocidos por sus colegas como líderes de la industria; piensa en ellos como los defensores cibernéticos "siempre activos" a tu lado, dedicados a mantener seguro tu negocio.
Mira a Huntress en acción
Ya aprendiste más sobre nuestras soluciones, pero nada se compara con ver la Huntress Platform en acción. Vamos a personalizar una demo según las necesidades específicas de tu negocio para que veas cómo detectamos y derrotamos a los hackers.
