Los mejores proveedores y herramientas de ITDR para la seguridad de identidad en 2027

La identidad es donde ahora ocurren los ataques. Las credenciales robadas, la fatiga de MFA y las aplicaciones OAuth no autorizadas pueden evadir por completo las defensas de endpoints. La detección y respuesta ante amenazas de identidad (ITDR) le da a los equipos de seguridad visibilidad sobre cuentas, sesiones y privilegios, de forma similar a como EDR lo hace para los endpoints. Pero un buen ITDR en 2026 necesita hacer más que señalar inicios de sesión sospechosos. Debe reducir el ruido, destacar la actividad que realmente importa, y ayudar a los equipos a investigar y responder más rápido.

Puntos clave:

  • No todos los proveedores de detección y respuesta ante amenazas de identidad (ITDR) son iguales. Al elegir una solución, prioriza la profundidad de detección, la cobertura y la reducción de ruido por encima del reconocimiento de marca. 
  • Las mejores soluciones de seguridad de identidad automatizan la respuesta, se integran sin problemas y no consumen a todo tu equipo de seguridad. 
  • Huntress Managed ITDR te da soluciones ITDR administradas y personas reales que cuidan tu espalda las 24 horas, los 7 días de la semana.

El entorno de identidad actual no tiene nada de tranquilo. Los días de infraestructuras de seguridad centralizadas y on-prem quedaron atrás, reemplazados por el trabajo remoto, las aplicaciones SaaS y las nubes híbridas. Para los cibercriminales, esto se ha convertido en su terreno de juego perfecto, y la llave maestra universal son, por supuesto, las credenciales. 

Si estás buscando un socio de seguridad de identidad, necesitas una solución que realmente se integre con tu stack actual, apoye a tu equipo y se alinee con tu tolerancia al riesgo. Por eso G2 clasifica a Huntress entre las mejores soluciones ITDR del mercado. No necesitas un presupuesto de Fortune 50 para tener seguridad de identidad de ese nivel.

A continuación, comparamos 11 proveedores de ITDR según los factores que más importan: profundidad de detección, capacidades de respuesta, soporte del SOC, incorporación y costo total, para que encuentres la mejor opción, ya sea que tengas un equipo de TI reducido o debas proteger miles de identidades.


Los mejores proveedores y herramientas de ITDR para la seguridad de identidad en 2027

La identidad es donde ahora ocurren los ataques. Las credenciales robadas, la fatiga de MFA y las aplicaciones OAuth no autorizadas pueden evadir por completo las defensas de endpoints. La detección y respuesta ante amenazas de identidad (ITDR) le da a los equipos de seguridad visibilidad sobre cuentas, sesiones y privilegios, de forma similar a como EDR lo hace para los endpoints. Pero un buen ITDR en 2026 necesita hacer más que señalar inicios de sesión sospechosos. Debe reducir el ruido, destacar la actividad que realmente importa, y ayudar a los equipos a investigar y responder más rápido.

Puntos clave:

  • No todos los proveedores de detección y respuesta ante amenazas de identidad (ITDR) son iguales. Al elegir una solución, prioriza la profundidad de detección, la cobertura y la reducción de ruido por encima del reconocimiento de marca. 
  • Las mejores soluciones de seguridad de identidad automatizan la respuesta, se integran sin problemas y no consumen a todo tu equipo de seguridad. 
  • Huntress Managed ITDR te da soluciones ITDR administradas y personas reales que cuidan tu espalda las 24 horas, los 7 días de la semana.

El entorno de identidad actual no tiene nada de tranquilo. Los días de infraestructuras de seguridad centralizadas y on-prem quedaron atrás, reemplazados por el trabajo remoto, las aplicaciones SaaS y las nubes híbridas. Para los cibercriminales, esto se ha convertido en su terreno de juego perfecto, y la llave maestra universal son, por supuesto, las credenciales. 

Si estás buscando un socio de seguridad de identidad, necesitas una solución que realmente se integre con tu stack actual, apoye a tu equipo y se alinee con tu tolerancia al riesgo. Por eso G2 clasifica a Huntress entre las mejores soluciones ITDR del mercado. No necesitas un presupuesto de Fortune 50 para tener seguridad de identidad de ese nivel.

A continuación, comparamos 11 proveedores de ITDR según los factores que más importan: profundidad de detección, capacidades de respuesta, soporte del SOC, incorporación y costo total, para que encuentres la mejor opción, ya sea que tengas un equipo de TI reducido o debas proteger miles de identidades.


Descripción general de las mejores soluciones de detección y respuesta ante amenazas de identidad

Proveedor de ITDR

Ideal para

Características clave

Precio

Huntress

General/Managed ITDR

  • Monitoreo del SOC las 24/7, centrado en IA y liderado por humanos

  • Aislamiento de identidad tanto para identidades de Microsoft 365 como de Google Workspace

  • Remediación automatizada

Razonable a moderado

Arctic Wolf

Seguridad tipo concierge

  • Equipo de seguridad tipo concierge

  • Ingesta amplia de señales

  • Mapeo del recorrido de seguridad


Moderado a alto

Blackpoint

Una experiencia de SOC sin intervención manual

  • Respuesta autónoma del SOC

  • Respuesta en la cloud impulsada por identidad

  • Visualización en vivo de la red


Moderado

CrowdStrike

Grandes empresas con equipos de seguridad internos

  • Acceso condicional basado en riesgo

  • Visibilidad de identidad híbrida

  • Detección de movimiento lateral

Alto

Cynet

Una pila de seguridad todo en uno

  • Análisis de comportamiento de usuarios (UBA)

  • Tecnología de engaño (deception)

  • Playbooks de remediación automatizada

Razonable a moderado

Kaseya

Empresas que ya usan el ecosistema Kaseya IT Complete

  • Monitoreo de la Dark Web

  • Monitoreo de seguridad de SaaS

  • Simulación de phishing integrada

Moderado

Rapid7

Un SIEM robusto con funciones de identidad

  • Análisis de comportamiento de usuarios y entidades (UEBA)

  • Herramientas de engaño (deception)

  • Gestión centralizada de registros

Alto

Red Canary

Añadir cacería administrada sobre herramientas de seguridad existentes

  • MDR para identidad

  • Correlación de amenazas

  • Playbooks automatizados

Moderado a alto

SentinelOne

Seguridad basada en engaño (deception)

  • Señuelos de engaño

  • Evaluación de Active Directory

  • Visualización de rutas de ataque

Moderado a alto

Sophos

Gestionar la identidad a través del proveedor de firewall y endpoint

  • Panel de postura de identidad

  • Monitoreo de la Dark Web

  • Acciones de respuesta integradas

Moderado

Threatlocker

Un enfoque de Zero Trust

  • Lista de permitidos de aplicaciones

  • Ringfencing

  • Acceso de red Zero Trust

Razonable a moderado


1. Huntress

ITDR-Platform-Pages

Ideal para: solución integral de ITDR


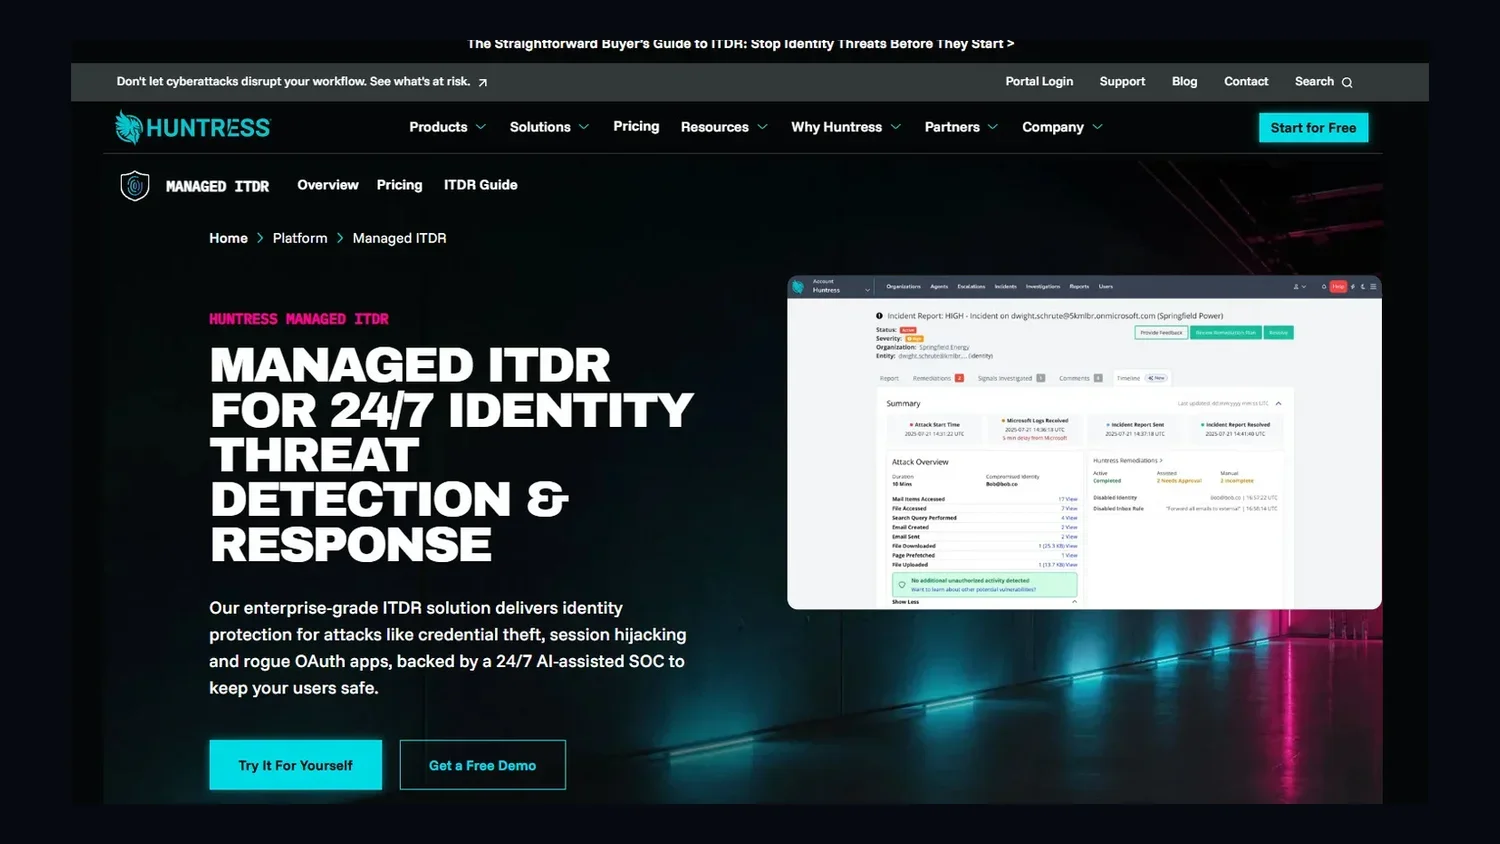
Huntress Managed ITDR está diseñado para organizaciones que quieren protección de identidad de nivel empresarial sin la molestia de gestionarla ellas mismas. Mientras que la mayoría de las herramientas te dejan una pila de alertas en el escritorio, nosotros respaldamos nuestra tecnología con el centro de operaciones de seguridad (SOC) 24/7, centrado en IA y liderado por personas. Nuestros analistas hacen el trabajo pesado al vigilar comportamientos sospechosos, y luego intervienen para ayudarte a solucionarlos. 

Creemos que la seguridad debe ser simple, no aterradora. Por eso diseñamos nuestra plataforma para que sea liviana y rápida de configurar. Puedes conectar tus cuentas en minutos, y Huntress comienza a mostrar riesgos e incidentes de identidad en el portal en tan solo 24 horas. 

Como nuestros analistas del SOC filtran el ruido, solo recibes noticias nuestras cuando algo realmente importa. Esto mantiene a tu equipo enfocado en hacer crecer tu negocio en lugar de perseguir fantasmas en tus registros.

Nuestro objetivo es dar a cada organización las herramientas necesarias para mantenerse segura. Al combinar automatización inteligente con experiencia humana real, encontramos las amenazas que el software por sí solo podría pasar por alto. Ya sea deteniendo a un atacante que se mueve por tu red o bloqueando una cuenta comprometida antes de que cause un daño real, estamos aquí para asegurarnos de que tus identidades permanezcan protegidas.


Precio: justo a moderado

Características:

  • Monitoreo continuo 24/7 del SOC centrado en IA y liderado por personas: Nuestros expertos analistas del SOC vigilan tu entorno todo el día para detectar y detener amenazas basadas en identidad que las herramientas automatizadas suelen pasar por alto.

  • Aislamiento de identidad administrado: Cuando nuestro SOC confirma un compromiso, Huntress usa Microsoft Graph (y, en entornos híbridos, el Huntress Agent en tu controlador de dominio) para revocar sesiones activas, deshabilitar la identidad de Microsoft 365 afectada y desactivar reglas maliciosas de bandeja de entrada y reenvío. 

  • Remediación automatizada dirigida: No solo te decimos que hay un problema; te ayudamos a solucionarlo al revocar sesiones automáticamente, deshabilitar identidades comprometidas y desactivar reglas maliciosas de bandeja de entrada o reenvío como parte de nuestra respuesta administrada, y luego te guiamos en cualquier paso de limpieza restante. 


2. Arctic Wolf

Arctic Wolf

Ideal para: Seguridad tipo concierge

Arctic Wolf es un servicio de seguridad gestionado que cubre mucho terreno, desde endpoints y redes hasta identidades cloud. Son conocidos por su modelo de equipo de seguridad tipo concierge, donde asignan personas específicas para trabajar con tu empresa en objetivos de seguridad a largo plazo. 

Si bien esto suena excelente para la planificación de alto nivel, vale la pena señalar que su enfoque ante las amenazas de identidad suele centrarse más en una respuesta guiada que en una acción práctica. Si roban una credencial, le dirán a tu equipo cómo solucionarlo, pero por lo general eres tú quien tiene que hacer el trabajo real.

Su plataforma es neutral respecto a proveedores, es decir que intentan integrarse con las herramientas que ya tienes. Sin embargo, eso genera cantidades masivas de datos provenientes de muchas fuentes distintas. Algunos usuarios encontraron que el ruido inicial y el volumen de alertas eran un poco abrumadores. Lograr un entorno limpio y silencioso puede tomar bastante tiempo y esfuerzo. 


Precio: Moderado a alto

Características:

  • Equipo de seguridad tipo concierge: Tienes acceso a expertos en seguridad designados que ofrecen revisiones periódicas de postura y te ayudan a avanzar en tu recorrido de seguridad con el tiempo.

  • Amplia recopilación de señales: Su plataforma puede recopilar datos de identidad desde múltiples fuentes, incluyendo Microsoft 365 y Okta, para detectar patrones de inicio de sesión sospechosos.

  • Mapeo del recorrido de seguridad: Más allá de detener amenazas, ofrecen informes y reuniones diseñados para ayudarte a cumplir con requisitos de cumplimiento normativo y mejorar la madurez general de tu seguridad.


3. Blackpoint

Blackpoint

Lo mejor para: Una experiencia de SOC sin intervención manual

Blackpoint Cyber se enfoca en la parte activa de la respuesta a amenazas de identidad. Construyeron su plataforma para tomar acción inmediata en tu nombre, como deshabilitar una cuenta de usuario comprometida o detener un proceso malicioso, sin esperar a que des tu aprobación. Esto puede ser un gran alivio para equipos de TI pequeños que no quieren estar disponibles las 24 horas del día.

Sin embargo, este enfoque autónomo significa que cedes un nivel de control, ya que son los analistas de su SOC quienes toman la decisión final sobre qué se detiene en tu entorno. Aunque ofrecen buena protección para Microsoft 365 y Google Workspace, su generación de informes y la experiencia de su portal pueden sentirse un poco técnicas y saturadas en comparación con herramientas más simples.

Algunos usuarios han notado que, si bien la naturaleza silenciosa del servicio reduce el ruido, también puede dificultar comprender el razonamiento completo detrás de por qué se tomaron ciertas acciones. Es una herramienta especializada que funciona bien si quieres que un equipo de expertos tome el control, pero la herramienta en sí puede sentirse un poco difícil de navegar.


Precio: Moderado

Características:

  • Respuesta autónoma del SOC: Sus analistas están autorizados a tomar acción inmediata, como bloquear una cuenta o aislar un dispositivo, para detener una amenaza antes de que siquiera veas la alerta.

  • Respuesta en la cloud impulsada por identidad: Monitorean desplazamientos imposibles y cambios sospechosos en reglas de buzón en Microsoft 365, Google Workspace y Cisco Duo.

  • Visualización de red en vivo: La plataforma incluye una herramienta de mapeo que muestra cómo están conectadas las cuentas y los dispositivos, ayudando a su SOC a detectar amenazas que intentan moverse lateralmente por tu red.


4. Crowdstrike

Crowdstrike

Ideal para: Grandes empresas con equipos de seguridad internos

CrowdStrike Falcon Identity Protection es para organizaciones que necesitan monitorear los movimientos de identidad en redes híbridas y complejas. Su plataforma ofrece un alto volumen de telemetría y permite una personalización profunda de las reglas de seguridad. 

Como la empresa se enfoca en una amplia gama de datos, las empresas que ya cuentan con un SOC interno de tiempo completo suelen usar sus herramientas para administrar alertas y configuraciones. Con una reputación como una de las mejores soluciones de ITDR para la seguridad empresarial, CrowdStrike pone énfasis en la automatización de autoservicio y el acceso basado en reglas. 

Ofrecen visibilidad tanto de identidades en la cloud como on-premises, pero la gran cantidad de información puede ser demasiada para que la procesen equipos más pequeños. Aunque la tecnología es integral, puede requerir una inversión de tiempo considerable para configurarla y mantenerla, lo cual no es ideal si quieres empezar a funcionar rápido. Las organizaciones que usan esta herramienta generalmente deben manejar su propia clasificación e investigación de alertas, a menos que paguen por niveles adicionales de servicio administrado.


Precio: Alto

Funciones:

  • El acceso condicional basado en riesgo te permite establecer políticas que activan pasos de seguridad adicionales, como la autenticación multifactor (MFA), según el nivel de riesgo percibido de un intento de inicio de sesión.

  • Visibilidad de identidades híbridas: la herramienta ofrece una vista de las identidades tanto en Active Directory on-premises como en directorios en la cloud como Entra ID.

  • Detección de movimiento lateral: su motor está diseñado para rastrear cuándo un atacante intenta moverse de una cuenta comprometida a otra dentro de una red.


5. Cynet

Cynet

Ideal para: Un stack de seguridad todo en uno

Cynet 360 intenta ser todo para todos, combinando protección de endpoints, visibilidad de red y seguridad de identidad en una sola plataforma. Llaman a esta solución todo en uno AutoXDR, y está diseñada para automatizar gran parte del trabajo rutinario que suele ocupar el día de un equipo de TI. 

Si bien tener un solo agente que lo haga todo suena eficiente, algunos usuarios han notado que el software consume bastantes recursos del sistema, lo que a veces puede ralentizar los mismos dispositivos que intentas proteger.

Su servicio gestionado 24/7, CyOps, depende mucho de la automatización. Esto significa que el sistema intenta resolver problemas usando reglas preestablecidas antes de que intervenga una persona. Si bien esto puede ser rápido, también puede generar más falsas alarmas o acciones automatizadas que resulten demasiado agresivas para algunos entornos. 

Como Cynet abarca tantas áreas de seguridad distintas (desde el correo electrónico hasta la cloud y la red), puede ser una herramienta compleja de ajustar y escalar. Está pensada para equipos que quieren reemplazar múltiples productos de seguridad con una sola suite. Es una opción amplia para quienes buscan simplificar su conjunto de herramientas.


Precio: Razonable a moderado

Características:

  • Análisis de comportamiento de usuarios (UBA): la plataforma rastrea la actividad de los usuarios para detectar anomalías, como que una persona acceda de repente a archivos confidenciales que nunca antes había tocado.

  • Tecnología de engaño: de forma similar a un honeypot digital, usan archivos y credenciales señuelo para atraer a los atacantes y hacer que se delaten.

  • Guías de remediación automatizadas: puedes configurar el sistema para que realice automáticamente ciertas tareas, como deshabilitar a un usuario en Active Directory, en el momento en que se detecte una amenaza de alto riesgo.


6. Kaseya

Kaseya

Lo mejor para: Empresas que ya usan el ecosistema Kaseya IT Complete

Kaseya maneja la seguridad de identidad mediante una combinación de distintos productos que ha adquirido con los años, como RocketCyber, ID Agent y BullPhish ID. Su enfoque se basa en una pila unificada, donde el monitoreo de identidad, el seguimiento de la web oscura y la seguridad de endpoints viven bajo un mismo techo. 

Si ya usas Kaseya para tu RMM (monitoreo y gestión remota) o respaldo, agregar sus funciones de identidad puede ser una forma conveniente de mantener tu facturación en un solo lugar. Sin embargo, sus servicios de SOC gestionado suelen actuar más como una capa de alertas, si es que llegan a detectar el ataque. Esto significa que si encuentran un inicio de sesión sospechoso o una credencial expuesta, tu equipo suele ser el responsable de investigar los registros y tomar las medidas necesarias para resolver el problema.

La plataforma está muy orientada al profesional de TI que "hace de todo" y necesita una amplia gama de funciones a un costo predecible. Pero como Kaseya cubre todo, desde tickets hasta monitoreo de red, sus herramientas específicas de identidad podrían no sentirse tan profundas o enfocadas como un servicio de ITDR dedicado.


Precio: Moderado

Funciones:

  • Monitoreo de la web oscura: escanean la web oscura en busca de credenciales robadas asociadas a tu dominio y te avisan si alguna de tus contraseñas se filtra en una brecha de terceros.

  • Monitoreo de seguridad de SaaS: Sus herramientas vigilan amenazas comunes de Microsoft 365, como ubicaciones de inicio de sesión inesperadas y cambios sospechosos en las reglas de reenvío de tu buzón.

  • Simulación de phishing integrada: Ofrecen una biblioteca de campañas de phishing falsas para ayudar a entrenar a tu equipo en cómo identificar y generar un informe sobre ataques basados en identidad antes de que ocurran.


7. Rapid7

Rapid7

Lo mejor para: Un SIEM robusto con funciones de identidad

Rapid7 InsightIDR es una herramienta de gestión de eventos e información de seguridad (SIEM) que se ha ampliado para incluir capacidades de ITDR. Se enfocan en traer grandes cantidades de datos desde tus endpoints, tu red y tus cuentas en la cloud para crear un centro de alertas de seguridad. Como está construida como una plataforma intensiva en datos, suele usarla organizaciones más grandes que cuentan con personal para revisar registros complejos y crear playbooks personalizados.

Si bien ofrecen monitoreo 24/7 a través de su servicio Managed Threat Complete, el software en sí puede ser bastante difícil de manejar por su cuenta. Usa analítica del comportamiento de usuarios y entidades para identificar desviaciones de una rutina normal, pero ajustar correctamente estas reglas puede tomar bastante tiempo y conocimiento técnico.

Rapid7 es un actor importante con una amplia gama de productos, e InsightIDR funciona mejor dentro de su ecosistema más grande. Es una opción poderosa para quienes quieren una visibilidad profunda y tienen los recursos internos para actuar como su propio mini-SOC. Sin embargo, puede carecer del enfoque gestionado y simplificado de "nosotros lo resolvemos por ti" que los equipos más reducidos suelen necesitar.


Precio: Alto

Características:

  • Analítica del comportamiento de usuarios y entidades (UEBA): La plataforma crea una línea base para cada usuario y marca actividad anómala, como alguien que inicia sesión a una hora inusual o desde una ubicación nueva.

  • Herramientas de engaño: Te permiten tender trampas, como cuentas de administrador falsas o archivos ocultos, para atrapar a los atacantes que exploran tu red.

  • Gestión de registros centralizada: Como herramienta orientada al SIEM, destaca en recopilar y buscar meses de datos históricos de casi cualquier fuente en tu stack de TI.


8. Red Canary

Red Canary

Ideal para: sumar caza gestionada sobre tus herramientas de seguridad existentes

Red Canary es un proveedor de detección y respuesta gestionada (MDR) que se especializa en darle sentido a los datos que provienen de tu stack de seguridad existente. La plataforma funciona principalmente con herramientas que probablemente ya usas, como otros proveedores de ITDR de esta lista. 

Se enfocan en detectar actividad temprana de adversarios mediante el análisis de enormes cantidades de datos. Aunque esto puede brindar mucha información, también significa que podrías estar pagando—y gestionando—dos proveedores de seguridad distintos para obtener un solo resultado.

Su equipo es excelente para encontrar amenazas, pero el trabajo real de sacar a un atacante de tu sistema podría seguir recayendo en ti, a menos que hayas optado por sus niveles de servicio más costosos. Esto puede dejar un vacío para equipos más reducidos que esperaban una respuesta más integral y de principio a fin.


Precio: moderado a alto

Características:

  • MDR para identidad: Monitorean compromisos de cuenta, como ataques de fuerza bruta o bypasses de MFA, en tus proveedores de identidad y aplicaciones en la cloud.

  • Correlación de amenazas: Su plataforma ingiere datos de distintas fuentes y los combina en una sola línea de tiempo, lo que te ayuda a ver cómo un ataque se movió desde un correo hasta el *endpoint* (dispositivo conectado a una red).

  • Playbooks automatizados: Puedes configurar reglas de "si pasa esto, entonces haz esto" para activar automáticamente acciones como enviar una alerta a Slack o iniciar un escaneo cuando se detecten ciertas amenazas.


9. SentinelOne

SentinelOne

Lo mejor para: Seguridad basada en engaño

SentinelOne Singularity Identity es una herramienta especializada que usa tecnología de engaño para atrapar a los actores de amenazas. En lugar de solo revisar registros, dispersan credenciales falsas y activos señuelo por toda tu red.

La idea es que si un atacante intenta usar estos datos falsos, activa una alarma silenciosa, lo que le indica a tu equipo exactamente dónde está la amenaza. Es un enfoque creativo, pero generalmente funciona mejor para organizaciones que tienen tiempo para gestionar una red compleja de trampas.

Si bien ofrecen una fuerte visibilidad sobre cómo se mueven las identidades a través de Active Directory y entornos en la cloud, su plataforma es muy técnica. Probablemente necesitarás un equipo de profesionales de seguridad experimentados que se sientan cómodos ajustando el sistema y respondiendo a sus alertas, lo cual debería ser un puesto dedicado de tiempo completo. 

A diferencia de un servicio gestionado como Huntress, que se encarga del triaje por ti, SentinelOne generalmente ofrece la tecnología y espera que tu equipo haga el trabajo pesado cuando suena una alarma. Además, su servicio gestionado está escalonado en niveles, lo que puede generar precios más altos que ofertas similares.


Precio: Moderado a alto

Características:

  • Señuelos de engaño: Crean cuentas y credenciales de usuario falsas que actúan como trampas para los actores de amenazas, facilitando detectar a alguien husmeando donde no debería.

  • Evaluación de Active Directory: La herramienta escanea tu Active Directory para encontrar errores de configuración y exposiciones comunes que los actores de amenazas podrían intentar explotar.

  • Visualización de rutas de ataque: Proporcionan mapas que muestran cómo un atacante podría pasar de una cuenta de bajo nivel a una con privilegios altos, ayudándote a cerrar esas brechas antes de que sean explotadas.


10. Sophos

Sophos

Mejor para: administrar la identidad a través del proveedor de firewall y endpoint

Sophos ITDR es una incorporación relativamente nueva a su enorme catálogo de productos de seguridad. Está diseñado para conectarse directamente al panel de Sophos Central, lo cual es excelente si ya usas sus firewalls o software antivirus.

Sophos se enfoca en problemas de higiene de ciberseguridad, como cuentas inactivas o usuarios que no han activado MFA, y en el escaneo de credenciales robadas en la web oscura. Si bien ofrece una buena vista general de tus riesgos de identidad, la plataforma es más bien una herramienta de autoservicio. 

Si no pagas por su servicio administrado de gama alta, tú eres responsable de revisar el panel y hacer clic en los botones para resolver los problemas que encuentren.

Para los equipos que quieren entrar y salir rápido, navegar por su extenso menú de configuraciones e informes puede tomar algo de tiempo. Es una buena opción para quienes ya están comprometidos con el ecosistema de Sophos, pero puede sentirse un poco voluminosa si solo buscas un servicio dedicado de protección de identidad.


Precio: moderado

Funciones:

  • Panel de postura de identidad: ofrecen una vista centralizada de tus riesgos de identidad, como cuentas mal configuradas, MFA faltante o cuentas que no se han usado en meses.

  • Monitoreo de la web oscura: la herramienta escanea mercados clandestinos y bases de datos de filtraciones para ver si se han filtrado o puesto a la venta credenciales de tus empleados.

  • Acciones de respuesta integradas: puedes activar acciones directamente desde el panel para bloquear una cuenta de usuario, restablecer una contraseña o revocar sesiones activas en Microsoft Entra ID.


11. Threatlocker

Threatlocker

Lo mejor para: Un enfoque de Zero Trust

ThreatLocker toma un camino diferente al enfocarse en la inclusión en la lista de aceptados y el ringfencing en lugar de solo vigilar comportamientos sospechosos. Básicamente, bloquean tu sistema para que nada pueda ejecutarse a menos que esté específicamente en tu lista aprobada.

Si bien esto es excelente para detener malware desconocido, puede ser mucho para que un equipo lo gestione. Cada vez que alguien quiere usar una nueva herramienta o actualizar una app, alguien tiene que aprobar el cambio, lo que puede ralentizar las cosas si no tienes cuidado.

Su enfoque hacia la identidad es similar: quieren verificarlo todo. Recientemente agregaron funciones para vincular el acceso a dispositivos específicos y confiables, lo que ayuda si una contraseña es robada. Sin embargo, la plataforma es muy técnica y requiere un período de aprendizaje considerable para usarla bien.

Es una opción sólida para quienes quieren una puerta de bóveda en su sistema, aunque carece del monitoreo más flexible basado en comportamiento que ofrecen otros servicios.


Precio: Justo a moderado

Características:

  • Inclusión en la lista de aceptados de aplicaciones: Bloquean, por defecto, todo software, scripts y bibliotecas no aprobados, asegurando que solo el código confiable pueda ejecutarse en tus endpoints.

  • Ringfencing: Esta función limita lo que pueden hacer tus apps permitidas, como evitar que un editor de documentos intente de repente acceder a tu red o registro.

  • Acceso a la red de confianza cero (Zero Trust): Usan validación basada en dispositivos para asegurar que solo las computadoras y teléfonos aprobados puedan acceder a tus servicios en la cloud como Microsoft 365.


¿Qué es ITDR en ciberseguridad (y por qué debería importarte)?

ITDR es una clase de herramientas de seguridad que, en lugar de defender un perímetro, monitorea actividad maliciosa o anomalías en cuentas y credenciales activas. Para visualizar esto, imagina un firewall como las cerraduras de la puerta principal, mientras que ITDR incluye cámaras de vigilancia, guardias de seguridad y escáneres de identificación.


Cuando la identidad se ve comprometida, una solución de ITDR detecta rápida y automáticamente el comportamiento malicioso, ya sea eliminando el acceso o alertando a tu equipo de seguridad o de TI para que responda. La falta de soluciones de ITDR es como dejar las puertas de tu empresa abiertas de par en par, especialmente porque nuestro informe de amenazas de 2026 encontró que las violaciones de políticas de acceso y límites de confianza representaron el 37,2% de la actividad de amenazas basadas en identidad.


Cómo elegir el proveedor de ITDR adecuado: 7 características clave de ITDR que debes buscar

Elegir entre proveedores de seguridad de identidad tiene menos que ver con el logo en la caja y más con las funciones que incluye. Los siguientes factores del mundo real son importantes a la hora de evaluar soluciones de ITDR:

1. Cobertura en los sistemas de identidad

La fuerza laboral moderna tiene un punto de apoyo persistente en más de un directorio. La mayoría de las organizaciones tienen una mezcla de Active Directory, Google Workspace y aplicaciones SaaS. Busca soluciones de seguridad de identidad que cubran más de un directorio y puedan proteger varios sistemas de identidad.

2. Profundidad de detección 

Algunos proveedores de seguridad de identidad solo se enfocan en amenazas superficiales y obvias, como fallos de inicio de sesión repetidos. Eso es apenas el requisito mínimo para una herramienta de ITDR. Las soluciones de nueva generación deben extender la detección al movimiento lateral, la escalada de privilegios, los intentos de evasión de MFA y más.

3. Integración y control de ruido 

Una solución de ITDR que satura con alertas es una fuente seria de agotamiento para los analistas. Busca soluciones que tengan integraciones con tus soluciones de SIEM y SOAR, y donde la mayor parte del ruido pueda ser gestionado por tus socios de integración antes de que siquiera llegue a los analistas.

4. Opciones de respuesta

La detección sin respuesta es apenas media solución. Las mejores soluciones de protección de identidad automatizan al menos parte de la respuesta, ya sea forzando un restablecimiento de contraseña, deshabilitando una cuenta sospechosa o activando un desafío de MFA. Pocos proveedores, en particular los SIEM “enfocados en endpoints”, están verdaderamente listos para automatizar la respuesta sin una personalización intensa. 

5. Soporte del SOC

Incluso la mejor herramienta necesita personas del otro lado. Algunos proveedores dejan cada alerta para que tus propios analistas la gestionen. Otros aportan su tecnología y cobertura de SOC 24/7. La diferencia es abismal. Un modelo le transfiere trabajo a tu equipo, y el otro amplía tu equipo con experiencia humana real. 

6. Facilidad de incorporación

La velocidad para generar valor es lo que importa. No es razonable esperar que una solución que tarda meses en configurarse sea viable para equipos reducidos. Busca plataformas con documentación transparente, incorporación rápida y soporte sólido del proveedor para que puedas avanzar rápido.

7. Costo total y complejidad 

Muchos proveedores empaquetan el ITDR como parte de una solución de identidad más grande e integrada. Esa puede ser una gran opción si eres una empresa Fortune 50 con un presupuesto ilimitado. Sin embargo, para pymes y empresas del mercado medio, evalúa la solución por sus propios méritos: si es rentable y si es relativamente fácil de implementar y mantener sin necesitar cinco ingenieros de tiempo completo solo para ponerla en marcha.


Los beneficios de contar con un ITDR dedicado

Algunas organizaciones intentan armar su propia detección de amenazas de identidad usando herramientas nativas, scripts y un panel de SIEM. Eso puede sonar como una opción más económica en papel, pero la práctica es mucho más dolorosa en la realidad. Estos son algunos de los beneficios clave de usar uno de los proveedores de ITDR mencionados:


  • Menos fatiga por alertas: Incluso las herramientas bien ajustadas pueden generar un diluvio de falsos positivos. Con una solución dedicada que te da el filtrado y la clasificación para manejar esto, tus analistas pueden dedicar más tiempo a detener amenazas reales.

  • Menos requisitos de personal: La detección de credenciales comprometidas es una operación 24/7. Desarrollar tu propia práctica de ITDR suele implicar reclutar y retener analistas especializados, así que subcontratar puede reducir la cantidad de personal necesario.

  • Menores costos a largo plazo: Cada hora que tu equipo de TI dedica a mantener paneles o perseguir falsas alarmas es una hora que no dedica a apoyar el negocio. El socio de ITDR adecuado reduce tus costos de propiedad a largo plazo al disminuir la necesidad de contar con personal y operar una práctica de identidad 24/7 internamente.


Cómo Huntress puede satisfacer tus necesidades

Muchas pequeñas y medianas empresas simplemente no pueden costear un equipo completo de analistas monitoreando plataformas de ITDR todo el día. Cuando en Huntress pensamos en Managed ITDR, no solo consideramos vender paquetes de software estándar a nuestros clientes.

Huntress Managed ITDR es nuestra oferta totalmente administrada que combina nuestras soluciones de ITDR con analistas de amenazas basados en IA y validados por humanos las 24 horas, los 7 días de la semana, que saben cómo clasificar y responder a compromisos de credenciales y amenazas a la seguridad de identidad. Entregamos claridad, escalabilidad y respuestas respaldadas por humanos para organizaciones de cualquier tamaño.

Conoce Huntress Managed ITDR, porque cuando los atacantes toquen a tu puerta (y lo harán), necesitarás más que solo un proveedor de software. Necesitarás una solución y un socio que te respalde.


Preguntas frecuentes

El “mejor” ITDR depende de si tienes un equipo de seguridad para operarlo. Para la mayoría de los equipos de TI que quieren que las amenazas a la identidad se detecten, investiguen y respondan sin sumar personal, un ITDR administrado con un SOC centrado en IA, liderado por humanos y disponible 24/7, como Huntress suele ser la opción más sólida.

Las empresas con un SOC propio pueden inclinarse por herramientas de plataforma como CrowdStrike o SentinelOne. Compara a los proveedores en profundidad de detección, automatización de respuesta, cobertura del SOC, incorporación y costo total.

Identidades de Microsoft 365 y Google Workspace, abuso de sesiones y tokens, evasión de MFA y ataques de fatiga, aplicaciones OAuth fraudulentas, cambios sospechosos en reglas de bandeja de entrada, y cambios administrativos o relacionados con privilegios.

No necesariamente. Con un servicio de ITDR gestionado, el SOC del proveedor, disponible 24/7, se encarga de la detección, la investigación y gran parte del flujo de respuesta por ti. Así, los equipos de TI y seguridad reducidos pueden obtener una sólida cobertura de identidad sin construir una operación de seguridad interna completa.

Varios proveedores de ciberseguridad ofrecen protección de identidad para entornos de Microsoft 365, pero las capacidades varían. Busca una solución que monitoree la actividad de identidad, detecte amenazas como el abuso de sesiones, intentos de evasión de MFA, aplicaciones OAuth maliciosas, cambios en las reglas de la bandeja de entrada y cambios de privilegios, y que pueda contener los compromisos confirmados.

Huntress Managed ITDR protege las identidades y los entornos de correo de Microsoft 365 con monitoreo centrado en IA, dirigido por personas, las 24 horas del día, los 7 días de la semana. Cuando se confirma un compromiso, Huntress puede revocar sesiones activas, deshabilitar identidades afectadas y desactivar reglas maliciosas de bandeja de entrada y reenvío.


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre Cumplimiento normativo para MSP: la guía completa para cumplir con los estándares de seguridad y normativos en 2027
Cumplimiento normativo para MSP: la guía completa para cumplir con los estándares de seguridad y normativos en 2027
Guía de recursos

Simplifica el cumplimiento normativo de tu MSP con monitoreo continuo, centralización de registros y evidencia lista para auditorías. Descubre cómo Huntress te ayuda a cumplir con los estándares de seguridad y regulatorios en todos tus clientes y marcos normativos.

Más información sobre ¿Cuáles son las principales razones por las que los MSP sufren ataques?
¿Cuáles son las principales razones por las que los MSP sufren ataques?
Guía de recursos

Entérate sin filtros por qué los proveedores de servicios administrados son blancos principales del ransomware y los ataques a la cadena de suministro, además de consejos para defenderte de ellos.

Más información sobre Cómo pueden los MSP apoyar el cumplimiento normativo de HIPAA para clientes de salud
Cómo pueden los MSP apoyar el cumplimiento normativo de HIPAA para clientes de salud
Guía de recursos

Descubre cómo los MSP pueden apoyar el cumplimiento de HIPAA protegiendo los datos de los pacientes, gestionando los controles de acceso y garantizando el monitoreo continuo. Conoce estrategias para cumplir eficazmente con los estándares de seguridad del sector salud.