
Protege lo que importa
Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC disponible las 24/7. Prueba Huntress gratis y despliégalo en minutos para empezar a combatir las amenazas.
Huntress ofrece protección de nivel empresarial sin la complejidad empresarial. Obtén un SOC disponible 24/7, liderado por humanos e inpulsado por IA, respaldado por nuestra plataforma de seguridad agentic, con protección totalmente gestionada en endpoints e identidades. No deberías tener que elegir entre buenas herramientas y buen equipo humano. Con Huntress, obtienes ambos.




Huntress se describe mejor como una plataforma de seguridad administrada más amplia, construida en torno a la Detección y respuesta para endpoints (EDR) administrada y el centro de operaciones de seguridad (SOC) inpulsado por IA, liderado por humanos las 24 horas, los 7 días de la semana.
Muchos proveedores de detección y respuesta administradas (MDR) monitorean alertas de herramientas de seguridad que ya tienes. Huntress construye, opera y administra su plataforma desde la señal inicial hasta la investigación, la respuesta y la remediación. Eso significa que tu equipo no tiene que administrar, ajustar y monitorear otra herramienta de seguridad por su cuenta.
Para la mayoría de los entornos, sí. Cubrimos los mismos resultados principales: monitoreo 24/7, detección de amenazas, investigación y respuesta.
Si estás pagando por una licencia de EDR empresarial, un complemento de MDR y servicios profesionales aparte para la respuesta a incidentes, Huntress consolida todo eso en un solo paquete, más económico y completamente administrado.
Huntress funciona junto con Microsoft Defender en lugar de reemplazarlo. Huntress Managed EDR puede trabajar con el antivirus de Microsoft Defender, Defender for Business y Defender for Endpoint para añadir telemetría, detección, investigación y respuesta respaldada por el SOC de Huntress.
En los endpoints de Windows compatibles, Huntress puede administrar el antivirus de Microsoft Defender sin cargo adicional de Huntress cuando se combina con Managed EDR.
Huntress también puede funcionar junto con productos antivirus de terceros. Sin embargo, las funciones de Microsoft Defender administrado requieren que Microsoft Defender sea el motor antivirus activo.
Huntress usa precios simples basados en volumen: por endpoint para Managed EDR, por identidad para Managed Identity Threat Detection and Response (ITDR), por fuente de datos para Managed Security Information and Event Management (SIEM), y por usuario para Managed Security Awareness Training (SAT).
Las funciones principales y el soporte del SOC 24/7 están incluidos, en lugar de reservarse para un nivel de administración superior. Esto facilita comparar la cobertura total y predecir los costos a medida que crece tu entorno.
Huntress está diseñado para una implementación rápida mediante un agente liviano, herramientas de monitoreo y administración remota (RMM), integraciones y un portal centralizado. Con los permisos necesarios, un administrador de TI por lo general puede implementar la plataforma en menos de una hora.
Huntress también ofrece orientación para la implementación, validación de cobertura, soporte de integración y administración continua, para que tu equipo no tenga que mantener un sistema complejo de detección y respuesta por su cuenta.
La plataforma agéntica de Huntress incluye:
Cada solución administrada cuenta con el respaldo del SOC de Huntress, disponible las 24 horas, los 7 días de la semana. Los clientes eligen los productos que se ajustan a sus necesidades de seguridad en lugar de tener que crear y operar un conjunto de herramientas desconectadas.
Nos integramos con Microsoft, no en su contra. Huntress trabaja junto con Microsoft Defender para desbloquear más valor de lo que ya tienes.
Ampliamos las herramientas de Microsoft con:
Así que, en lugar de elegir entre “Defender o Huntress”, usas Defender más Huntress para obtener mejores resultados con menos esfuerzo.
La mayoría de las herramientas antivirus tradicionales solo detienen amenazas conocidas basadas en firmas. La mayoría de los EDR generan muchas alertas que aún requieren que una persona investigue y responda.
Huntress te da ambas cosas: detección diseñada específicamente, además de un SOC humano disponible 24/7 que clasifica, investiga y responde en tu nombre. Por lo general, operamos junto con tu stack existente durante una prueba para que puedas comparar lo que detectamos antes de cambiar nada.
Sí. Huntress te da monitoreo documentado 24/7, respuesta a incidentes, soporte de remediación e informes listos para auditoría. Esos son elementos centrales que buscan la mayoría de las aseguradoras cibernéticas y marcos de referencia (como SOC 2, HIPAA y CMMC).
Huntress no hará que cumplas totalmente con las normativas por sí solo, pero te ayuda a satisfacer muchos de los controles técnicos y de monitoreo que aparecen en esas listas de verificación, y brinda evidencia cuando trabajas con auditores o evaluadores.
La plataforma de seguridad de Huntress está construida, es propiedad y está operada enteramente por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas significativas.
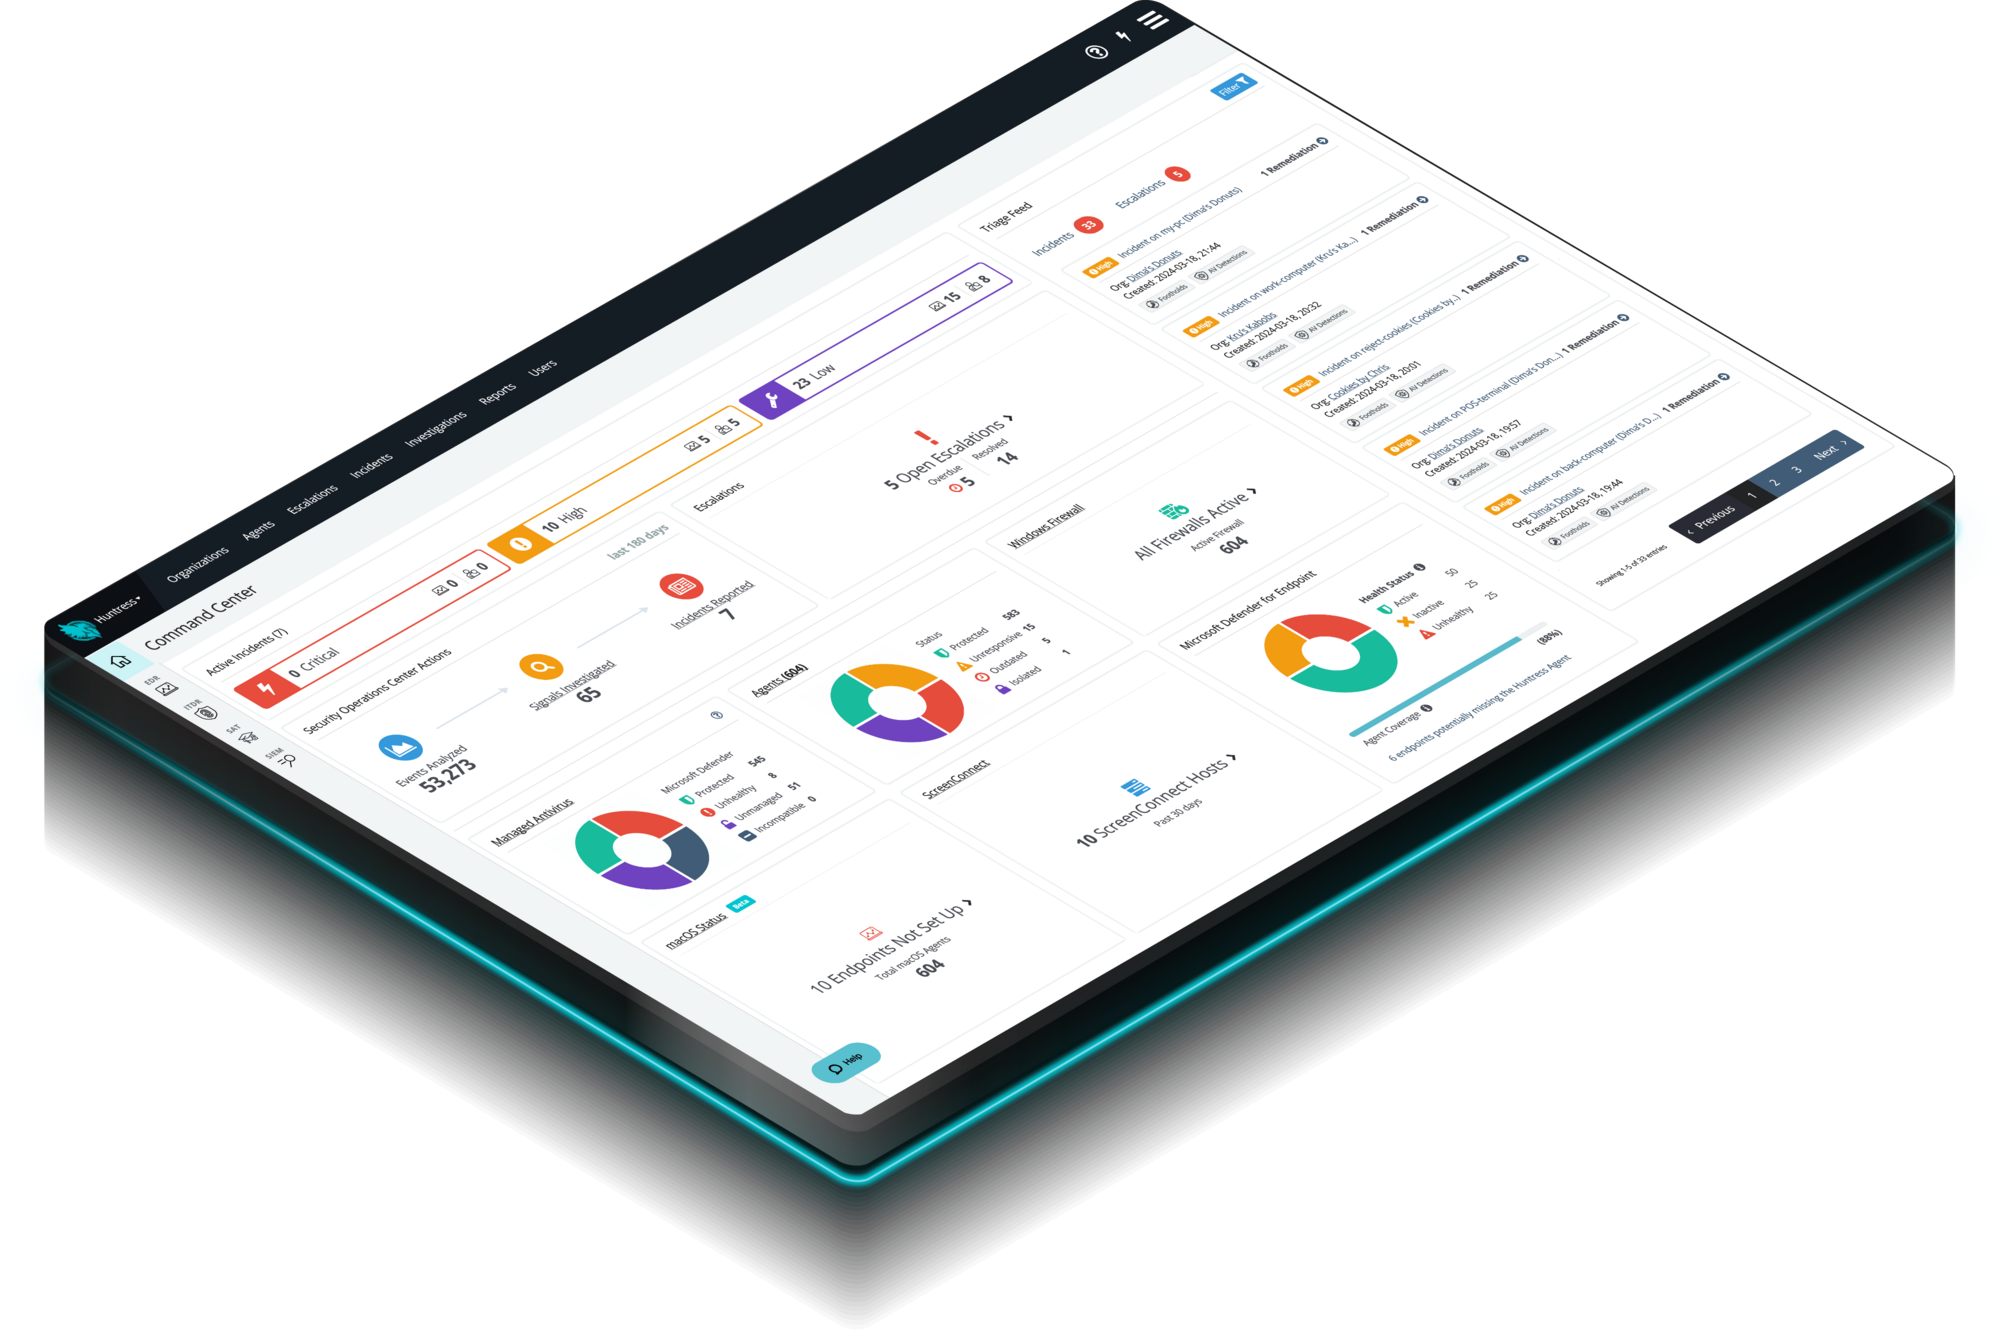


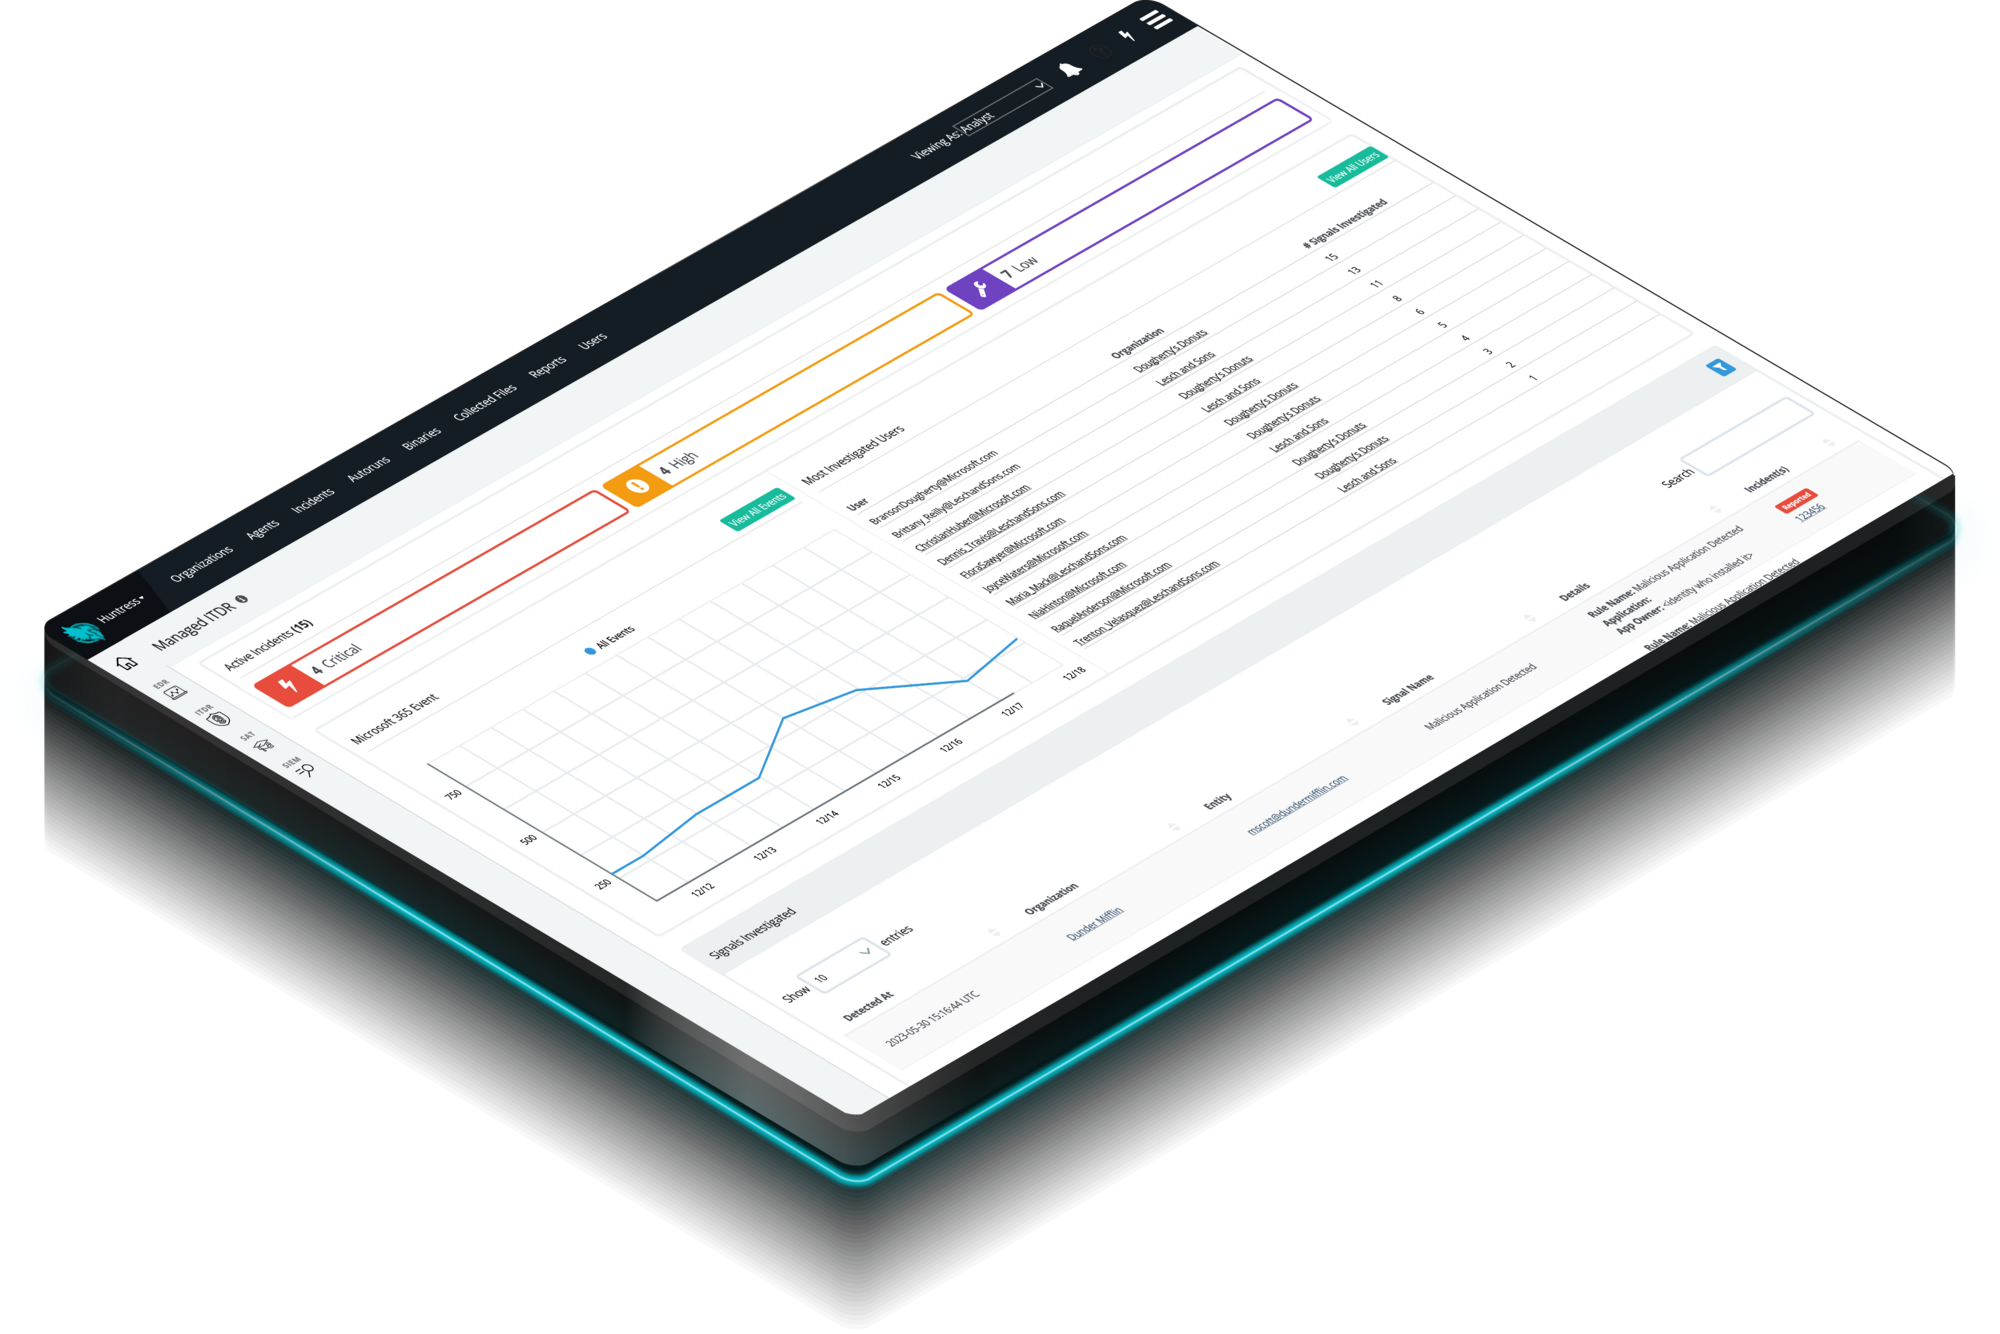
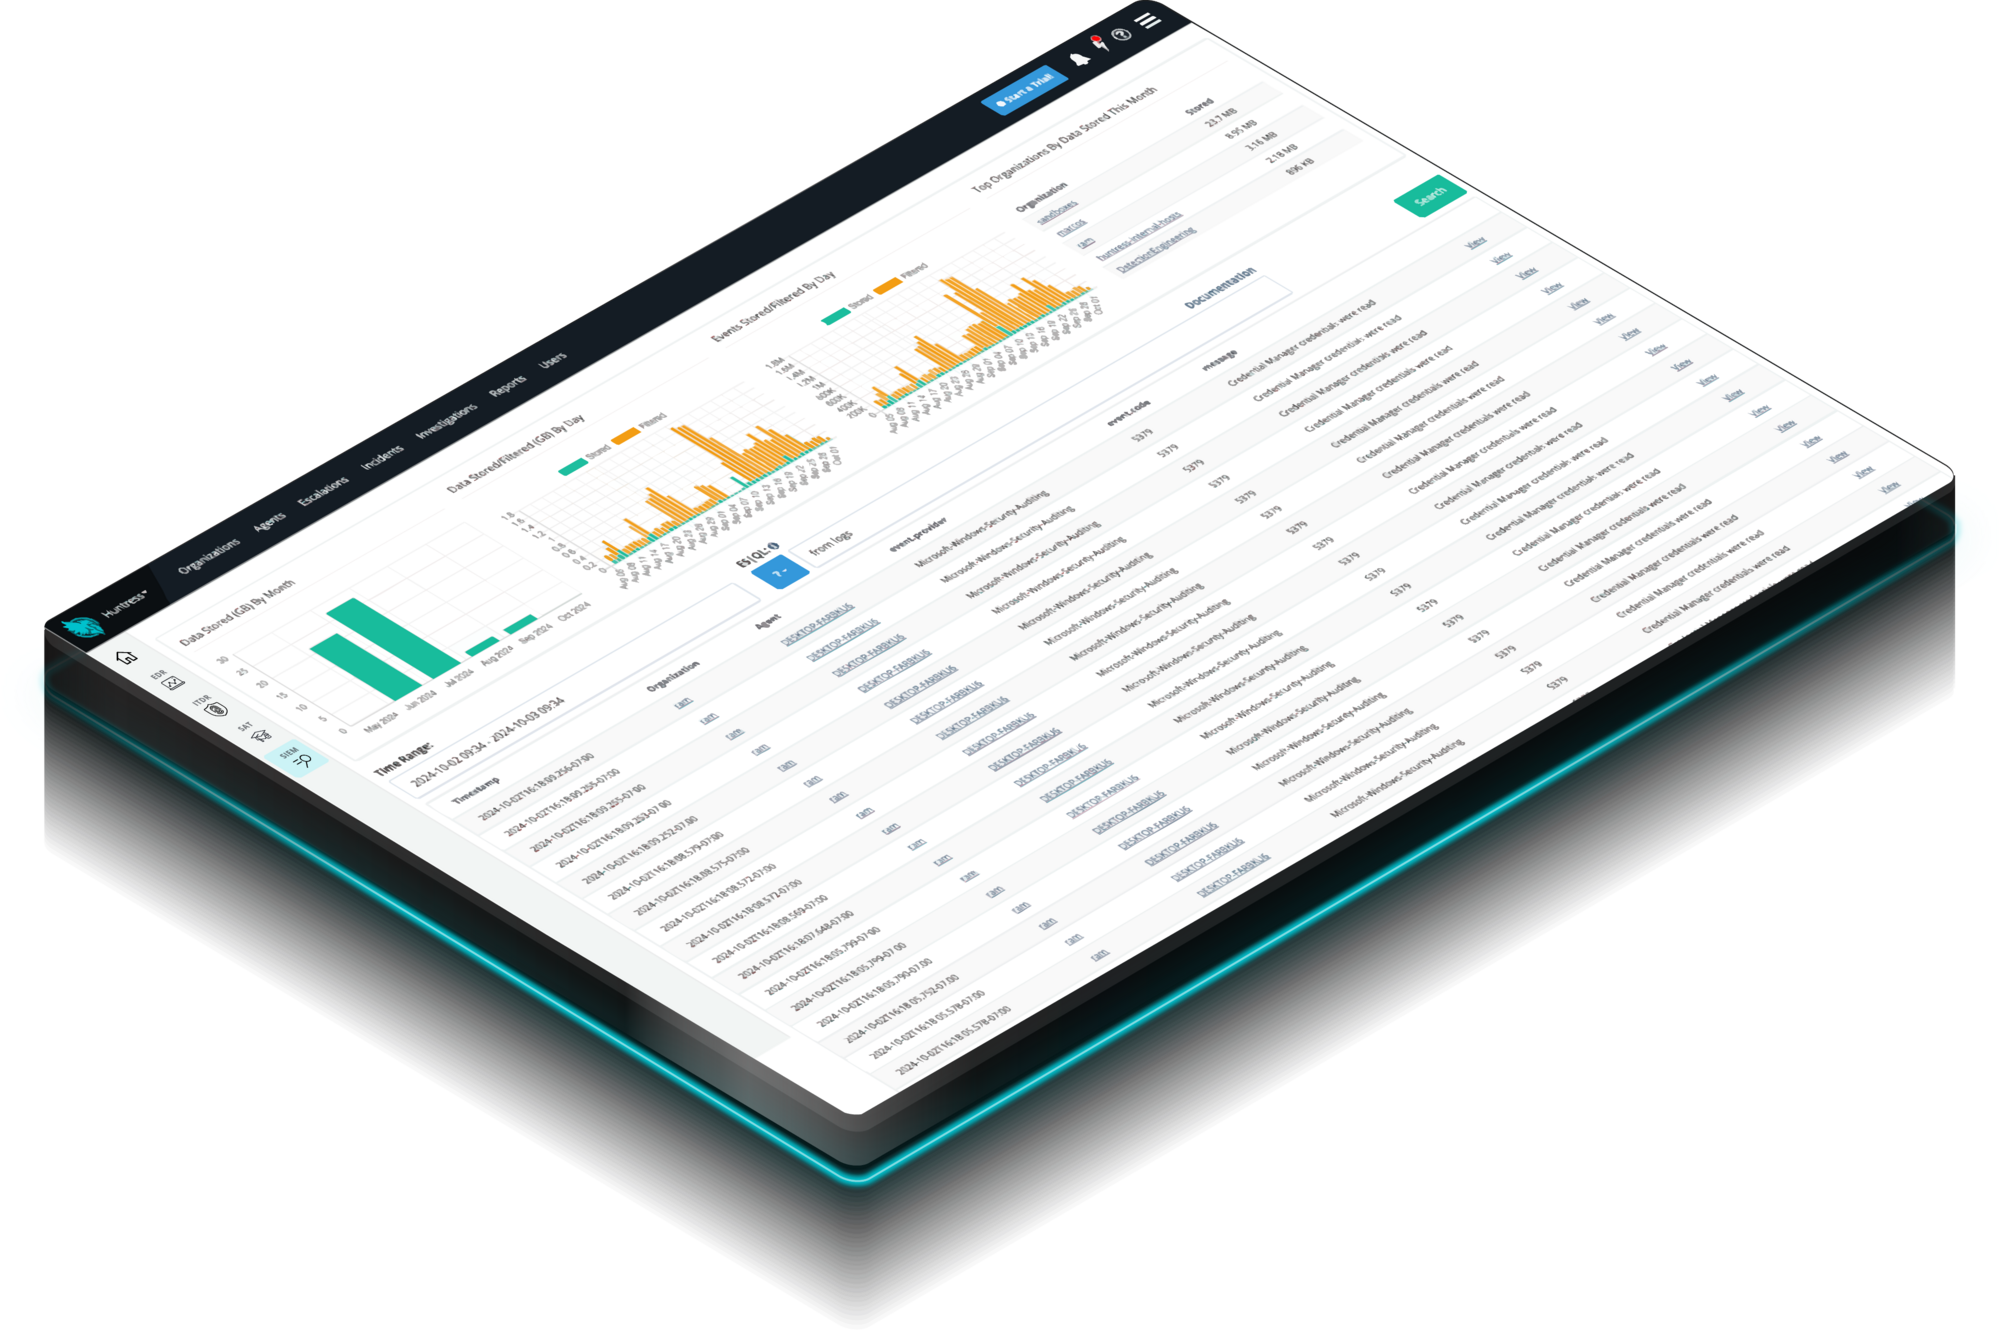
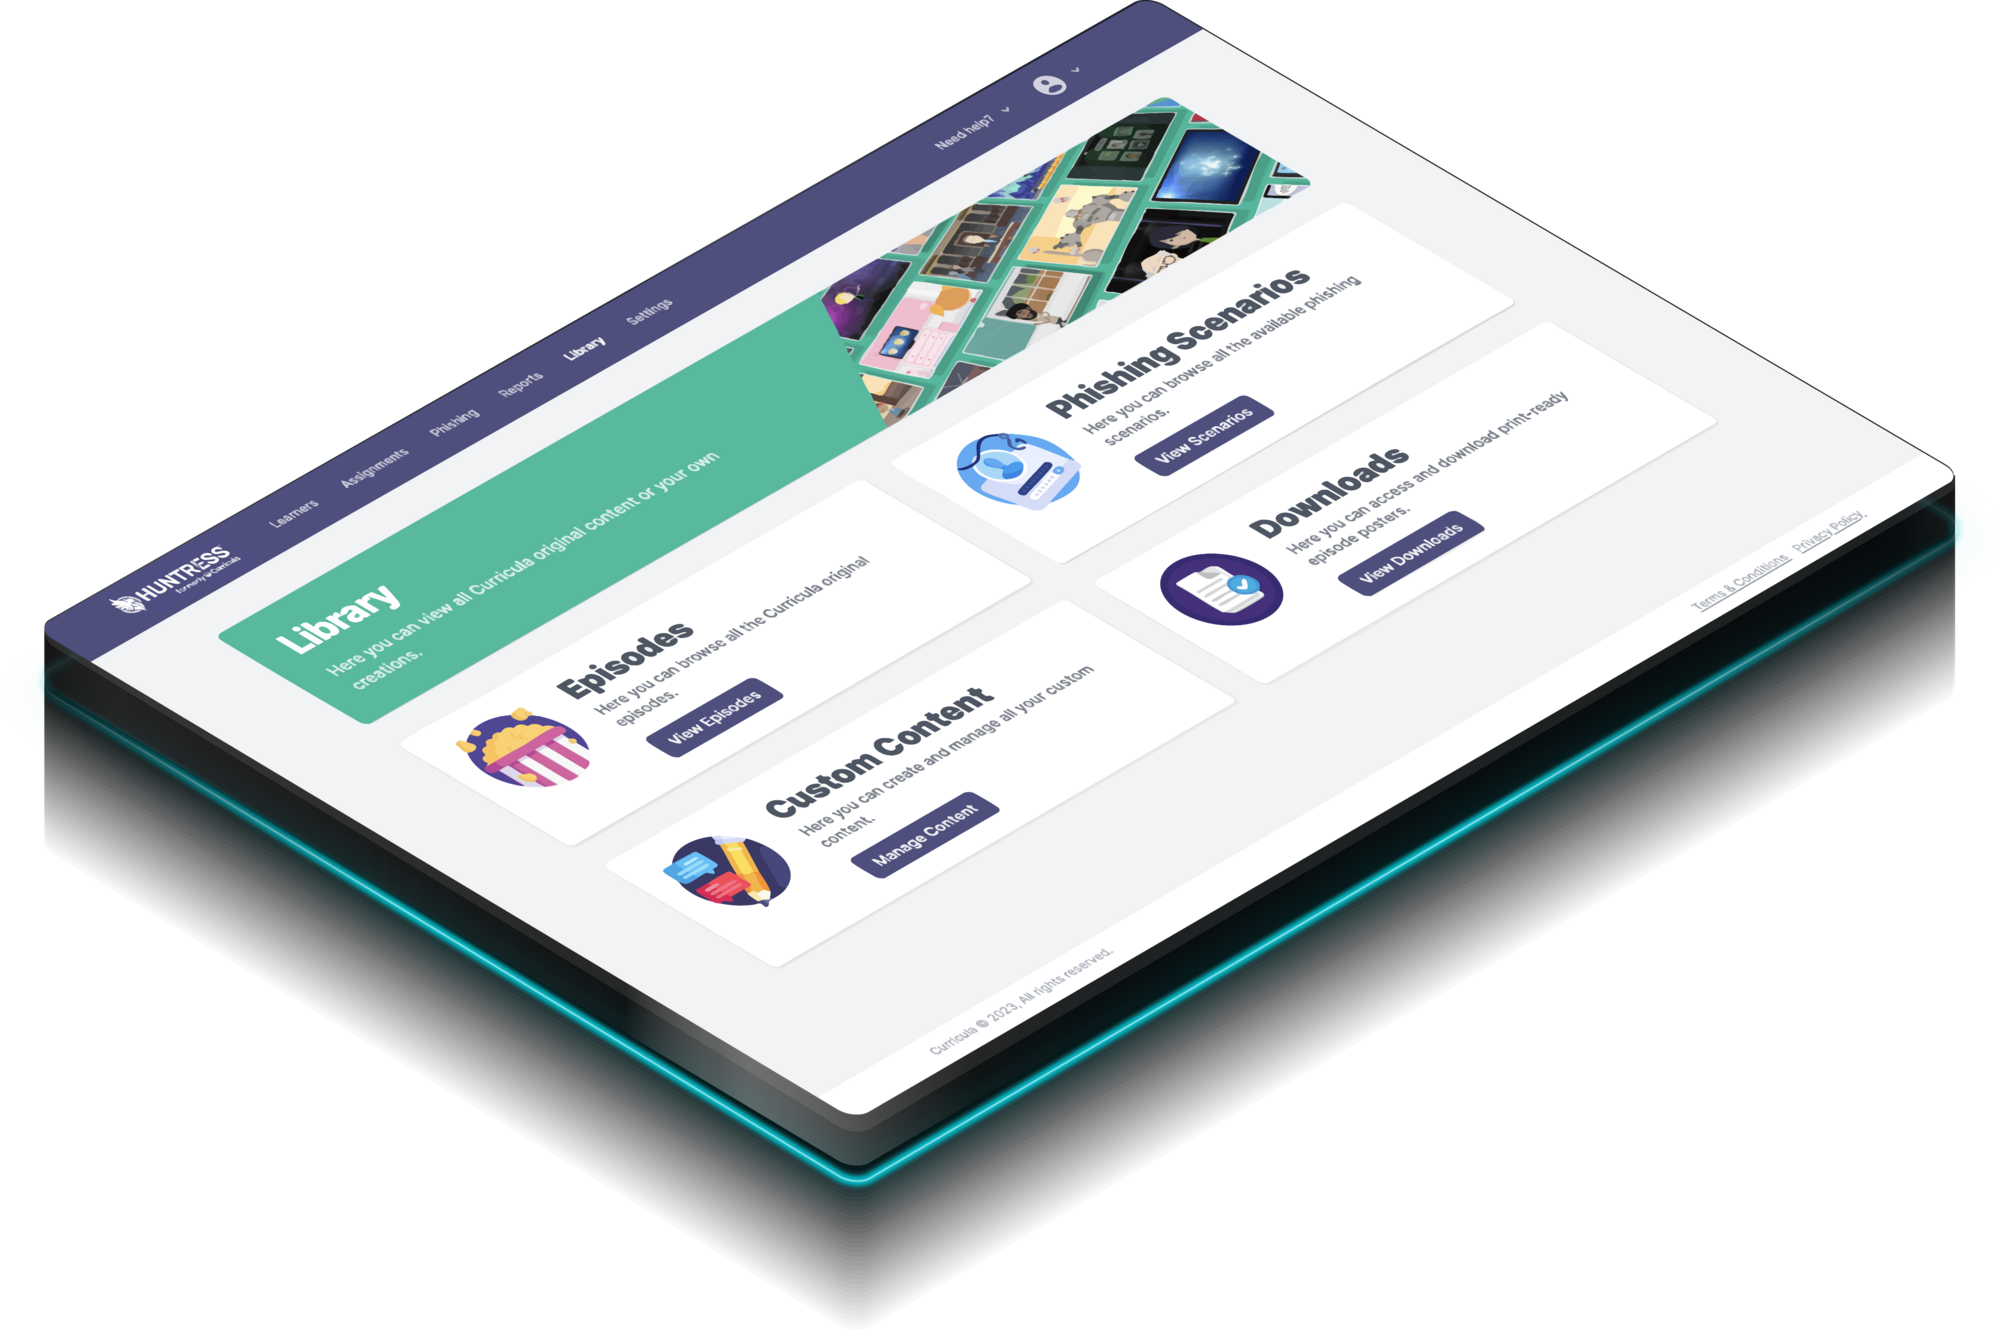
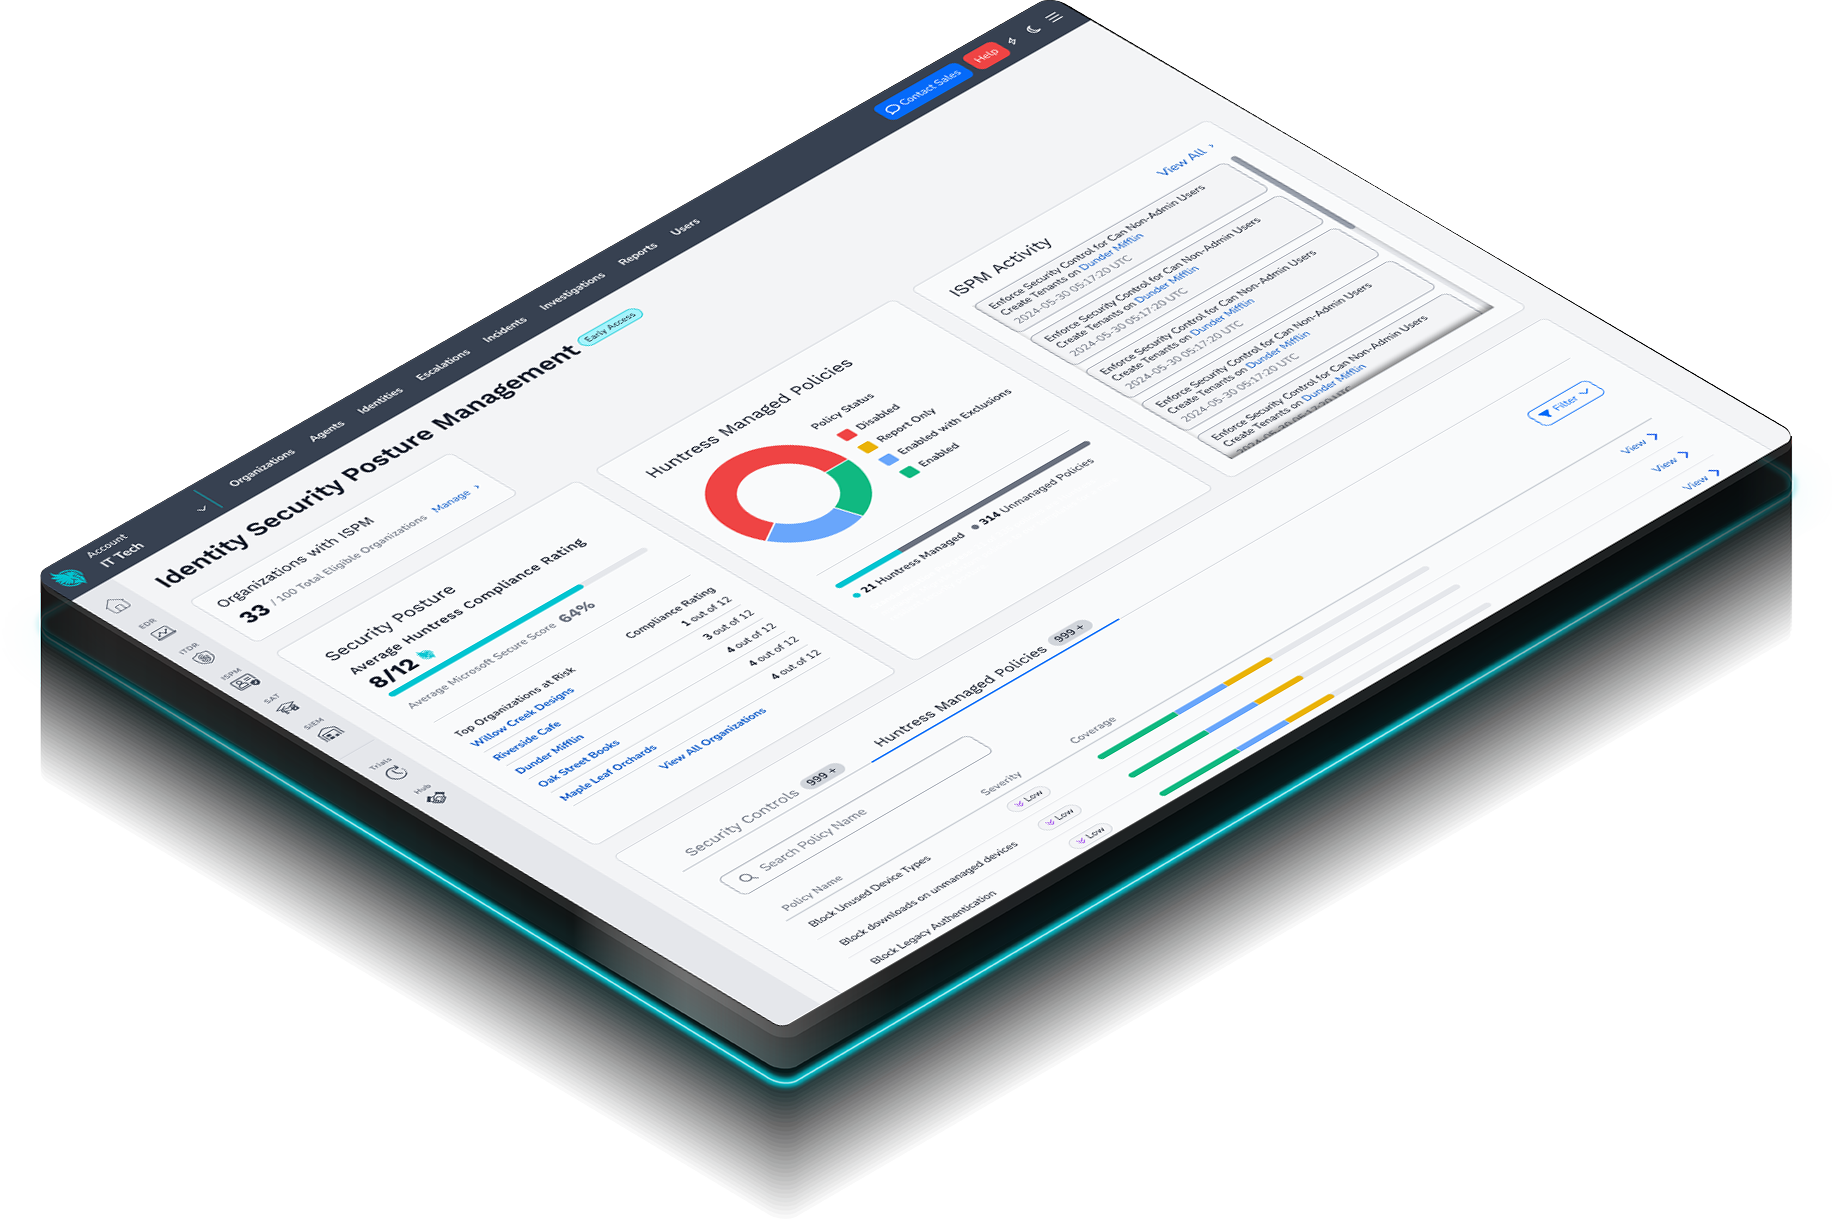

Huntress Managed EDR no solo vigila tus endpoints, es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24/7 que interrumpen y remedian las amenazas.
Identity Threat Detection and Response (ITDR)
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como toma de control de cuentas, compromiso de correo empresarial, inicios de sesión no autorizados y más.
Huntress Managed SIEM elimina la complejidad y la sobrecarga que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24/7 y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

Contenido de capacitación atractivo, respaldado por expertos y personalizado, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy®, para reducir el riesgo humano y construir una cultura de seguridad sólida.
La mayoría de los hackers no entran a la fuerza, solo aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente configuraciones incorrectas, accesos riesgosos y desviación de políticas en Microsoft 365, para que esas rutas de ataque permanezcan cerradas.
Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware y robadores de información, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.