Huntress vs. ThreatLocker
Descubre por qué las empresas eligen el Managed EDR todo en uno de Huntress en lugar de la detección compleja basada en políticas y los precios escalonados de ThreatLocker.
EDR n.º 1 calificado para SMB en G2.com
Menor costo total de propiedad para Managed EDR y SOC 24/7
Solicita una demo ahora para ver la diferencia.


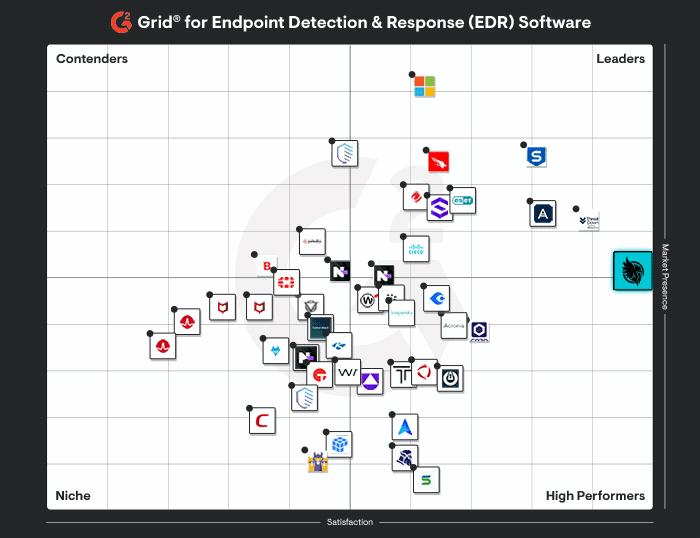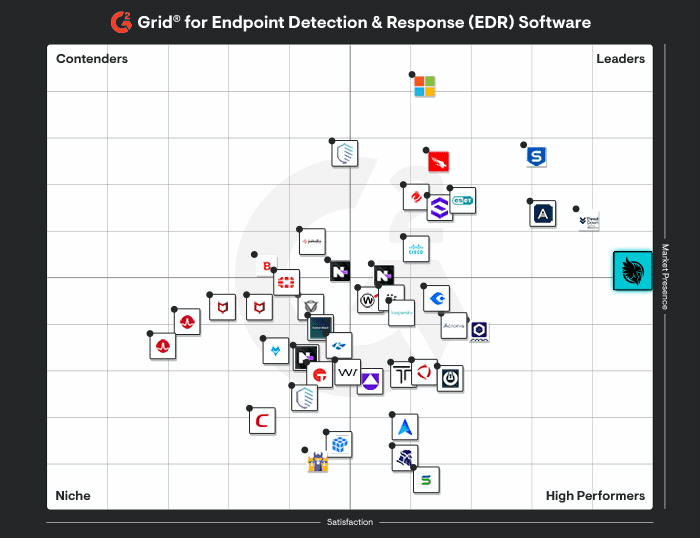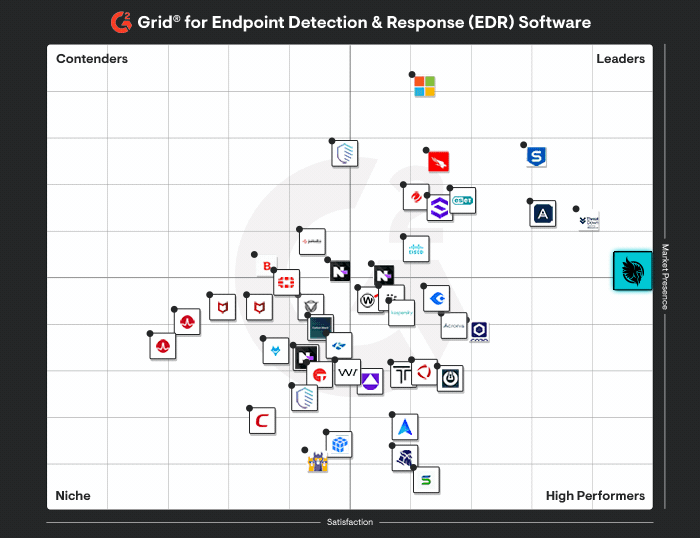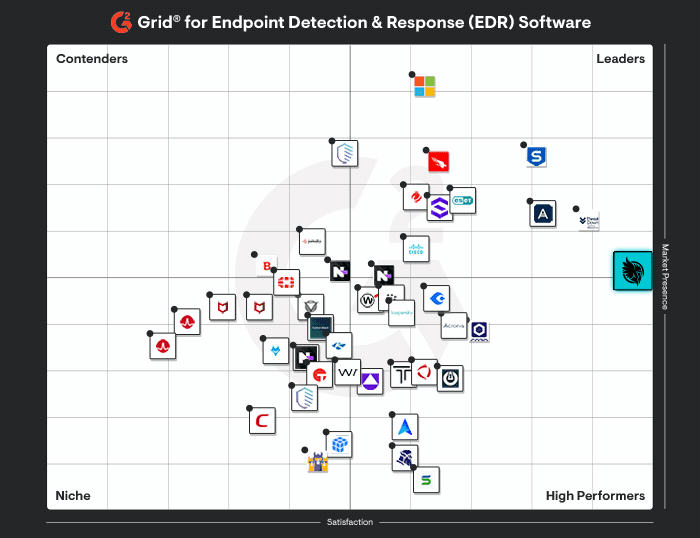
Compara Huntress con ThreatLocker

Fundadores con experiencia en guerra cibernética ofensiva en la Fuerza Aérea, la Marina, la NSA y contratación de defensa para la comunidad de inteligencia. El ADN de la empresa se enfoca en Threat Hunting, lo que se traduce en las categorías Detectar, Responder y Recuperar del NIST CSF.

Fundadores con experiencia en defensa cibernética, específicamente en seguridad de correo electrónico y SaaS de internet. El ADN de la empresa se enfoca en la categoría Prevenir del NIST CSF.
Se enfocan en profesionales con experiencia real en DFIR, análisis de malware, caza de amenazas, habilidades de scripting y participación en CTF.
La gestión del SOC 24/7 está incluida sin cargo adicional.
Se enfocan en certificaciones de CompTIA, CISSP y CISM.
La gestión del SOC 24/7 se ofrece como 'MDR' por un cargo adicional.
Huntress EDR, con su análisis conductual y detección de puntos de apoyo persistentes, identifica y responde en tiempo real tanto a amenazas conocidas como emergentes, a diferencia de los sistemas tradicionales basados en políticas.
Usa un enfoque basado en políticas para EDR, centrado principalmente en amenazas pasadas conocidas a partir de inteligencia de amenazas colectiva, lo cual podría no abordar eficazmente las amenazas nuevas o activas.
El Huntress SOC filtra el 95 % de las alertas antes de la entrega del reporte de incidente. Huntress es el EDR mejor calificado en "facilidad de uso" en G2.
No hay revisión del SOC antes de la entrega de alertas sin una actualización paga adicional de MDR. Las detecciones basadas en políticas tienden a generar ruido, lo que puede provocar fatiga por alertas. También pueden ser complejas y requerir mucho tiempo para gestionarse, lo que podría aumentar la sobrecarga y dificultar el mantenimiento de las políticas de seguridad.
El agente, ultraligero, por lo general se puede implementar en minutos, con una interrupción mínima. Además, las actualizaciones automáticas regulares brindan una experiencia de usuario fluida. Huntress tiene una puntuación de 96 % en G2 por "facilidad de configuración", más alta que cualquier otro proveedor importante.
Se sabe que causa problemas de rendimiento, lo que lleva a ralentizaciones del sistema e interrupciones operativas. Requiere ajustes y gestión continuos para optimizar su efectividad, lo que a menudo exige mucho tiempo y recursos.
Informes de incidentes con instrucciones detalladas paso a paso. Aislamiento del Host automatizado para incidentes críticos. Opciones de llamada telefónica y mensaje de texto. Remediación Asistida con un clic. Remediación Activa automática opcional.
Este es un modelo basado en políticas con acciones de respuesta limitadas. El aislamiento de endpoints es opcional a través del módulo Detect. Los administradores ajustan las políticas para remediar amenazas. El soporte de Cyber Hero 24/7 está disponible, pero hay una orientación limitada sobre los pasos de remediación.
Precios transparentes y sencillos sin niveles ni cargos ocultos. TCO predecible y un equipo del SOC 24/7 para un soporte integral sin costos inesperados.
El TCO puede aumentar debido a la necesidad de una gestión y configuración más intensivas, especialmente al introducir nuevas aplicaciones o actualizaciones, lo que complica la planificación presupuestaria y operativa.
Por qué las empresas eligen Huntress en lugar de ThreatLocker
The Huntress Managed Security Platform