Huntress vs. Arctic Wolf
Respuesta activa, no solo alertas
Arctic Wolf es bueno para decirte que algo pasó. Huntress está diseñado para ayudarte a hacer algo al respecto. Nuestro SOC inpulsado por IA, disponible 24/7, no solo señala amenazas: investiga, clasifica, da próximos pasos claros y puede remediar con permiso donde sea compatible.
- Diseñado con un propósito, no armado a partir de piezas sueltas. Huntress posee el stack principal de detección y respuesta y lo ofrece como una plataforma unificada, en lugar de depender de un conjunto de herramientas adquiridas o integradas. Eso significa menos transferencias, menos fricción y una responsabilidad más clara cuando algo necesita atención.
- Resultados más rápidos y claros para equipos reducidos. Huntress está diseñado para equipos de TI y seguridad reducidos que necesitan cobertura de nivel empresarial sin construir un SOC empresarial. En lugar de revisar alertas sin procesar, recibes un reporte de incidente claro, próximos pasos recomendados y, en muchos casos, una opción de remediación asistida con un clic para que tu equipo actúe más rápido con menos carga.
- Precios transparentes, menos sorpresas. El precio de Arctic Wolf puede ser más difícil de comparar, especialmente entre paquetes basados en cotizaciones, estructuras con límite de usuarios y servicios adicionales ligados a la respuesta. Huntress usa precios claros por producto e incluye cobertura de SOC 24/7 en la oferta, sin requerir un nivel más alto solo para obtener soporte práctico de operaciones de seguridad.


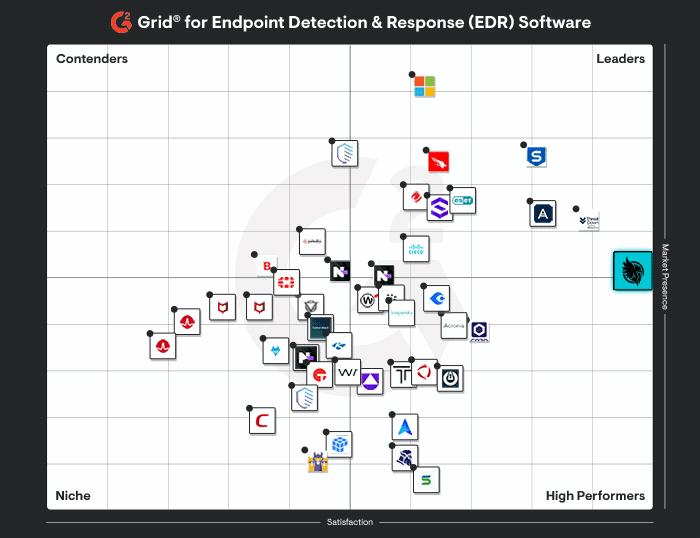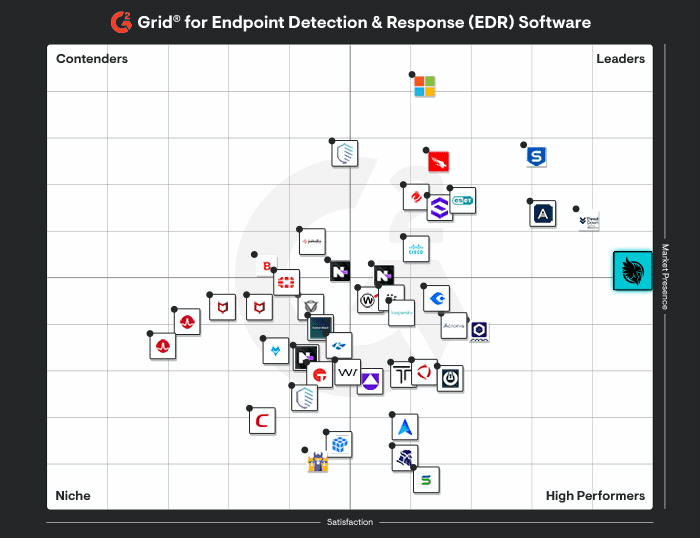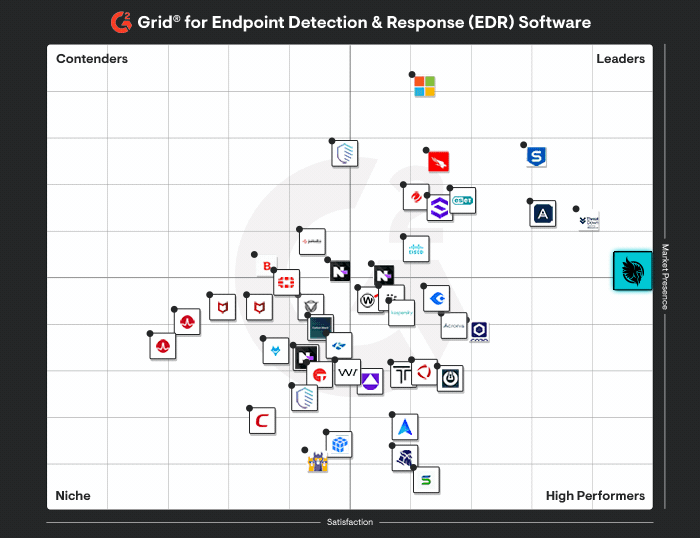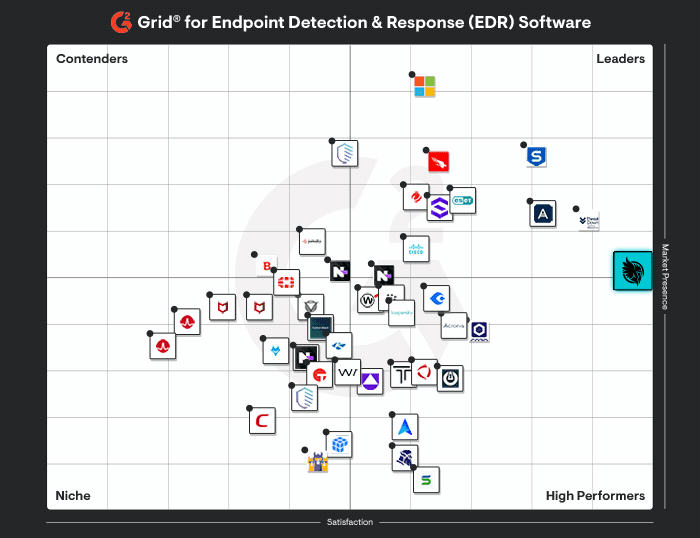
Ciberseguridad diseñada con un propósito y respaldada por expertos

Detección validada por humanos las 24/7 con soporte de contención y remediación, incluyendo acciones como aislamiento y respuesta de archivos o procesos donde Huntress tiene control.

Buena propuesta de monitoreo y orientación, pero los clientes aún señalan en sus informes que la remediación completa termina recayendo en ellos, no en el SOC de Arctic Wolf.
Un precio simple, basado en volumen, por producto. No necesitas comprar distintos niveles para obtener funciones y cobertura integrales.
Según cotización.
EDR diseñado específicamente que ofrece detección de amenazas de alta precisión, monitoreo 24/7 con respuesta rápida.
Adquirió Cylance. Su servicio de MDR se integra con otras tecnologías de EDR.
Detección y respuesta de amenazas de identidad para Microsoft 365 y Google Workspace con monitoreo 24/7 y alertas validadas por humanos
Reconocido como un jugador amplio de SOC/MDR; las mejoras de identidad son más recientes en su stack.
Creado desde cero para reducir la complejidad y el costo de la recopilación, el análisis y el almacenamiento de registros. Precios simples por fuente de registro, respaldados por nuestro SOC disponible 24/7.
Para empresas más grandes que tienen sistemas heterogéneos (on-prem/cloud/híbrido) y muchos registros/telemetría.
Administrado por expertos en seguridad y se integra con la plataforma más amplia de Huntress. Al vincular datos de endpoint, ITDR y SIEM, la capacitación puede alinearse con amenazas reales y activar asignaciones basadas en incidentes reales.
Microaprendizaje frecuente entregado tipo concierge + cuestionarios + simulaciones de phishing.
¿Administras un MSP? Mira cómo nos comparamos con el nuevo nivel Aurora MDR Connect de Arctic Wolf.
La capa administrada que tu entorno de Microsoft ya necesita
Arctic Wolf suele posicionarse como un servicio superpuesto amplio que ingiere datos de múltiples herramientas y envuelve detección administrada alrededor de tu stack existente. Eso puede sonar atractivo. También puede generar preguntas de superposición rápidamente, sobre todo cuando los compradores se dan cuenta de que están pagando por una plataforma más amplia de la que realmente usan.
Huntress toma un ángulo diferente. Estamos diseñados para funcionar como la capa humana administrada sobre Microsoft Defender y el entorno más amplio de Microsoft, no para reemplazar todo tu stack. Si ya usas Defender, Huntress lo administra por ti sin costo adicional, con configuración optimizada y cobertura de SOC 24/7 incluida. Eso representa una reducción significativa del gasto redundante, sin dejar de contar con monitoreo y respuesta liderados por humanos las 24 horas.
- Managed EDR. Detección diseñada específicamente que encuentra puntos de apoyo persistentes, actividad maliciosa de procesos, movimiento lateral e indicadores tempranos de ransomware. Respaldada por un SOC liderado por humanos inpulsado por IA, no solo por alertas automatizadas.
- Managed ITDR. Detección de amenazas de identidad para Microsoft 365 y Google Workspace. Monitorea anomalías de inicio de sesión, abuso de aplicaciones OAuth, manipulación de reglas de bandeja de entrada y ataques de fatiga de MFA, de forma nativa, sin un módulo separado ni costo adicional.
- Managed SIEM. Ingesta y correlación de registros bajo la misma plataforma administrada, para que no tengas que operar una herramienta separada que tu equipo deba dotar de personal y ajustar.
- Security Awareness Training. Capacitación breve, mensual y producida profesionalmente que mantiene a tu equipo alerta sin consumir medio día en módulos de cumplimiento.
Precios predecibles, menor carga operativa
Arctic Wolf a menudo entra en las negociaciones con precios combinados o paquetes de servicio más amplios que pueden dificultar comparaciones directas a primera vista. Eso no es una crítica al servicio. Es solo una observación honesta sobre lo que enfrentan los compradores cuando intentan entender qué están pagando realmente y por qué pagarían más después.
El precio de Huntress es simple y se basa en el volumen. Un solo precio. Cobertura completa de SOC incluida. Sin niveles que desbloquear, sin complementos que descubrir, sin paquetes de servicio que negociar. Lo que ves es lo que pagas, y la carga operativa de ejecutar la plataforma es lo bastante baja como para que un equipo pequeño de TI pueda administrarla sin aumentar su personal.
- Precio de un solo nivel, basado en el volumen. Sin mínimos de endpoints que te bloqueen el acceso a las buenas funciones. Sin servicios sorpresa incluidos o excluidos según el paquete que tengas.
- Menor costo total de propiedad. No pagas por la amplitud de una plataforma que no usas, ni por servicios administrados que requieren que tu equipo permanezca involucrado para obtener valor de ellos.
- Honestos sobre lo que cubrimos. Huntress es más fuerte en endpoint, identidad, SIEM y respuesta administrada. Si la detección de red nativa o la visibilidad del tráfico este-oeste es tu requisito principal, te lo diremos de entrada y te orientaremos en consecuencia, en lugar de prometer de más y entregar de menos.
Para MSPs: Huntress vs. Aurora MDR Connect
Arctic Wolf lanzó Aurora MDR Connect, un nivel de MDR diseñado exclusivamente para proveedores de servicios administrados (MSPs). Le da a los MSPs acceso a las operaciones de seguridad de Arctic Wolf sin sensores de hardware de Arctic Wolf. Los MSPs deben completar la validación técnica y la capacitación para MSP de Arctic Wolf antes de poder implementarlo.
Con Huntress, el monitoreo y la remediación del SOC 24/7 están incluidos en nuestro precio por unidad, y las acciones de respuesta varían según el producto.
Huntress | Aurora MDR Connect | |
Diseñado para | MSPs, revendedores y compradores directos | Solo MSPs |
Incorporación de socios | Programa de socios; sin tarifas separadas de configuración ni incorporación; un administrador con los permisos correctos suele poder implementar la plataforma en menos de una hora | Se requiere validación técnica y capacitación para MSP antes de la implementación |
Respuesta del SOC | Monitoreo y remediación del SOC 24/7 incluidos en el precio por unidad; las acciones varían según el producto | Detección, investigación y respuesta preautorizada 24/7 por parte de Arctic Wolf; la remediación queda a cargo del MSP |
Precios | Precios simples y predecibles, con SOC 24/7 incluido en cada oferta administrada. | No se encontró una tarifa pública en los materiales de lanzamiento y de producto de Arctic Wolf al 8 de octubre de 2026; solicita una cotización de socio |
Implementación | Basada en agente, con múltiples productos administrados | Sin sensores; confirma el alcance de la telemetría con Arctic Wolf |
Descubre más sobre el programa de socios de Huntress.
Preguntas frecuentes
El precio de Huntress es más simple y, en la mayoría de los casos, más bajo que el de Arctic Wolf. Un precio por producto, con cobertura completa del SOC 24/7 incluida, sin niveles que desbloquear, sin complementos que descubrir y sin paquetes de servicio que negociar. Lo que ves es lo que pagas.
El precio de Arctic Wolf suele basarse en cotizaciones, y el costo puede variar según el nivel del paquete, la cantidad de usuarios incluidos y qué servicios de respuesta se agrupan o se dejan fuera. Con este tipo de estructura de precios, los compradores pueden pasar por el proceso de evaluación y descubrir que deben pagar más para acceder a funciones que creían estándar.
El costo y la claridad son algunas de las razones más comunes por las que los equipos de TI y seguridad eligen Huntress.
Con Huntress, el SOC investiga, clasifica y te envía un reporte de incidente con los próximos pasos recomendados y, en muchos casos, una opción de remediación asistida con un clic para que tu equipo pueda actuar rápido. La plataforma está construida desde cero con un propósito específico, lo que significa menos transferencias y una responsabilidad más clara cuando algo necesita atención.
Arctic Wolf tiene un monitoreo y una generación de alertas sólidos. Pero una pregunta que vale la pena plantear en las evaluaciones: ¿cuánta remediación directa recibes realmente después de la detección? El Managed EDR nativo de Huntress está respaldado por el mismo SOC que maneja tu respuesta.
Sí, y es una de las cosas que Huntress hace que la mayoría de las demás plataformas no hacen. Huntress está diseñado para actuar como la capa humana gestionada sobre Microsoft Defender. Si ya usas Defender, Huntress lo gestiona por ti sin costo adicional: configuración optimizada, cobertura de SOC 24/7, todo incluido. Dejas de pagar por herramientas redundantes y empiezas a tener monitoreo las 24 horas.
Arctic Wolf es más bien una capa amplia que extrae datos de todo tu stack. Eso puede funcionar, pero en entornos con mucho Microsoft, a menudo terminas pagando por una amplitud de plataforma que no usas. Ya sea que uses Defender P1, P2 o la versión que viene con tus dispositivos Windows, Huntress está diseñado para ampliar lo que ya tienes, no para reemplazarlo.
Si tu equipo maneja la seguridad sin un SOC dedicado (o si quieres complementar tu SOC con protección real 24/7, las 24 horas del día), Huntress es una excelente opción. Puedes implementarlo en menos de 10 minutos, operarlo sin aumentar tu plantilla y obtener cobertura de nivel empresarial en Managed EDR, Managed ITDR, Managed SIEM y Security Awareness Training, todo en una sola plataforma con un solo precio.
Arctic Wolf puede ser una buena opción para organizaciones que necesitan una capa de seguridad amplia y heterogénea en un entorno complejo. Pero la complejidad de la plataforma, los precios agrupados y la estructura de servicios suelen agregar carga para equipos que solo necesitan que la cobertura funcione sin mucha gestión interna. Muchos equipos que evalúan Arctic Wolf descubren que Huntress los lleva al mismo resultado de mejor manera, en muchos casos a una fracción del costo y el esfuerzo operativo.
La fatiga por alertas es uno de los puntos de dolor más constantes. Demasiadas alertas, demasiado ruido, no suficiente señal. Huntress filtra eso antes de que llegue a tu equipo. Cada detección es validada por una persona del Huntress SOC, así que lo que recibes es un reporte de incidente, no un volcado de alertas sin procesar que alguien tiene que revisar a las 2 a. m. Tu equipo se mantiene enfocado en las amenazas reales.
No es difícil. Los agentes de Huntress se implementan en menos de 10 minutos, y puedes ejecutar Huntress junto con Arctic Wolf durante una prueba, sin necesidad de eliminar primero el proveedor actual. Esto significa que puedes ver exactamente cómo rinde Huntress en tu entorno real antes de tomar cualquier decisión final.
Cuando estés listo para hacer el cambio, Huntress ofrece soporte de un Technical Account Manager (TAM) para ayudar con la transición. Muchos socios y revendedores que trabajan con Huntress también se especializan en migraciones específicamente desde Arctic Wolf. La mayoría de los equipos que cambian quedan activos y cubiertos rápidamente, sin meses de implementación ni proyectos largos.
Con Huntress, te unes a través de nuestro programa de socios. No hay tarifas separadas de configuración ni de incorporación, y un administrador de TI con los permisos correctos generalmente puede implementar la plataforma en menos de una hora. Aurora MDR Connect requiere validación técnica de Arctic Wolf y capacitación para MSP antes de la implementación. Confirma los requisitos de inscripción actuales con cada proveedor.
El SOC de Arctic Wolf maneja la detección, la investigación y la respuesta preautorizada. La documentación de Arctic Wolf asigna la remediación, el ajuste continuo y la configuración al MSP.
Sí. Nuestro precio por unidad incluye monitoreo y remediación del SOC 24/7, incluidas acciones como aislamiento y respuesta de archivos o procesos donde Huntress tiene control. Las acciones de respuesta varían según el producto, así que relaciona los endpoints, las identidades y las fuentes de registro que necesitas con los productos de tu cotización.