Huntress vs. Cynet
Huntress no solo te da un panel único como Cynet. Huntress te da el centro de operaciones de seguridad (SOC) completo detrás, disponible 24/7, creado para endpoints e identidades. Descubre por qué la detección liderada por humanos supera a una plataforma automatizada que tienes que gestionar tú mismo.
Huntress supera a Cynet en todos los aspectos, entregando seguridad con precisión y simplicidad adaptada para organizaciones de todos los tamaños.
-
Resultados liderados por humanos frente al ruido automatizado.
-
Soluciones integrales que incluyen la tecnología, expertos en amenazas y el centro de operaciones de seguridad (SOC) asistido por IA disponible 24/7, por un precio simple y accesible.
-
Creado para cada negocio.
Vive la diferencia de una protección de nivel empresarial y experiencia en amenazas líder en la industria. Agenda una demo hoy.


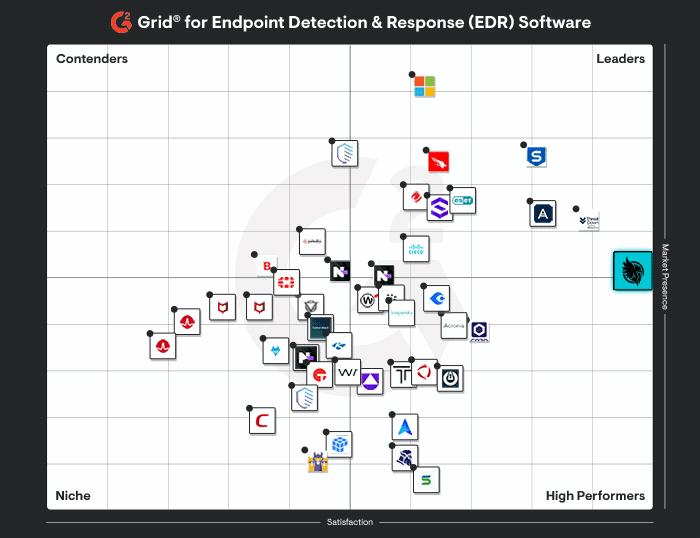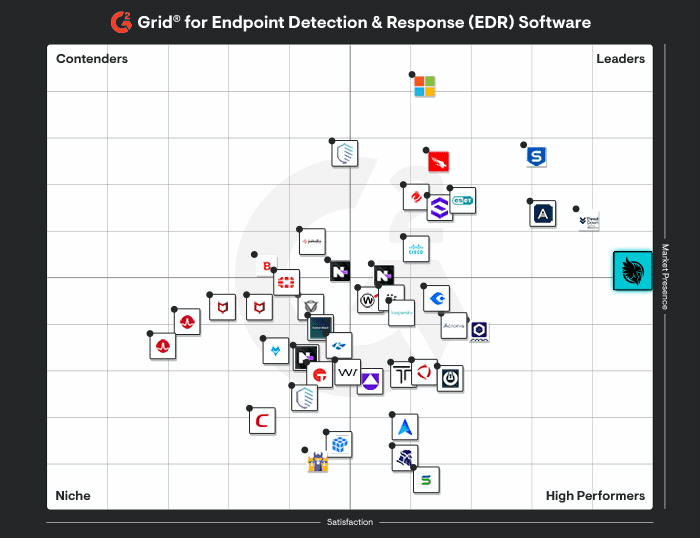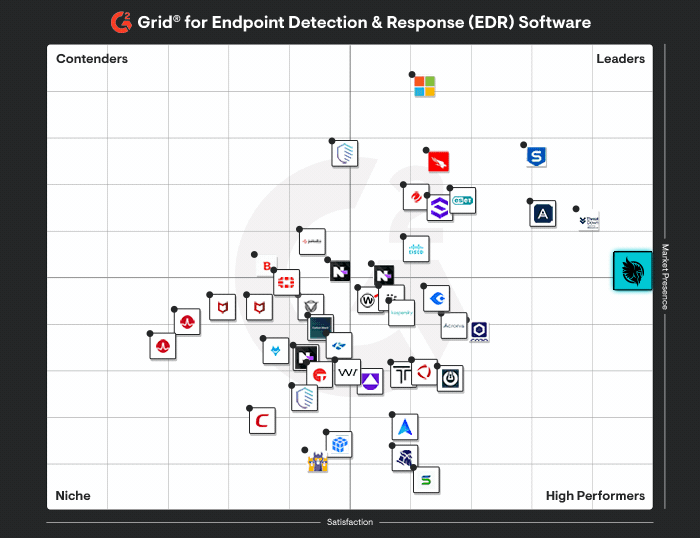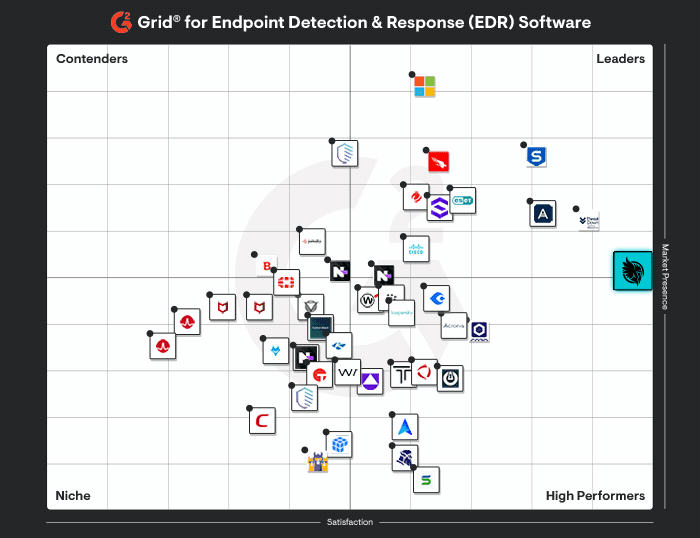
Huntress vs Cynet

MDR totalmente administrado con alertas validadas por humanos, investigación y respuesta. Los analistas gestionan la detección y la escalación de principio a fin.
Plataforma XDR automatizada ante todo, con soporte de MDR a través de CyOps, que requiere ajustes y gestión de flujos de trabajo por parte del cliente.
Analistas del SOC expertos; no solo monitorean, sino que interpretan y actúan en tu nombre.

Fuerte dependencia de la automatización, con soporte de MDR como opción.
Un SOC dedicado las 24 horas, los 7 días de la semana, que actúa como una extensión de tu equipo en todos los módulos.
Un SOC global respalda la plataforma, pero la detección principal depende en gran medida de análisis automatizados.
Alertas con poco ruido, contexto humano y resultados predecibles sin esfuerzo de ingeniería de seguridad.
Un conjunto amplio de funciones aumenta la complejidad operativa y los requisitos de ajuste.
ITDR creado específicamente para las tácticas de ataque a la identidad, con validación humana y respuesta guiada.
Telemetría e identidad y correlación como parte de XDR, sin una disciplina dedicada de ITDR.
Managed SIEM diseñado para dar claridad, investigación y cumplimiento sin la carga de ajustes.
Correlación tipo SIEM dentro de XDR, que requiere configuración y gestión continua.
SAT nativo con simulaciones de phishing e informes basados en el comportamiento, respaldados por inteligencia de amenazas.
No ofrece security awareness training nativo.
Plataforma administrada creada específicamente para detectar las tácticas reales de los atacantes a medida que se usan activamente, con ingeniería de detección continua, validación humana y respuesta ajustada al comportamiento actual de los adversarios, en lugar de una cobertura genérica.
Plataforma XDR amplia que consolida la telemetría de endpoints, red, identidad y registros en una sola interfaz, ideal para equipos preparados para gestionar, ajustar e interpretar grandes volúmenes de datos de seguridad por su cuenta.
Una solución de seguridad de múltiples capas
The Huntress Managed Security Platform




Preguntas frecuentes sobre Huntress vs. Cynet
Huntress se describe mejor como una plataforma de seguridad administrada. Nuestra plataforma reúne Managed EDR, Managed ITDR, Managed SIEM y Managed Security Awareness Training en un solo panel, con Managed ISPM y Managed ESPM también disponibles en Early Access.
En la práctica, esto significa que te ayudamos a consolidar la detección y respuesta para endpoints, la detección de amenazas de identidad para Microsoft 365 y Google Workspace, la gestión de registros y la respuesta a amenazas para casos de uso orientados al cumplimiento, y el security awareness training, todo bajo la misma experiencia de plataforma.
Muchos equipos siguen usando su antivirus, firewall y otras herramientas especializadas existentes. Huntress está diseñado para funcionar junto con las herramientas que ya tienes, en lugar de forzar un reemplazo total.
El SOC de Huntress, disponible 24/7, monitorea continuamente la telemetría de Managed EDR, Managed ITDR y Managed SIEM, investiga la actividad sospechosa y determina qué es inofensivo y qué debe escalarse como un incidente real.
Cuando el producto lo permite y los permisos adecuados están habilitados, Huntress puede tomar acciones de respuesta, como aislar endpoints o remediar ataques basados en identidad. Cuando se requiere la acción del cliente, Huntress entrega un reporte de incidente detallado con lo que ocurrió y qué hacer a continuación.
Para equipos de TI y MSP con pocos recursos, Huntress ofrece una experiencia diaria de seguridad administrada, en lugar de una herramienta que tu equipo deba operar constantemente. Despliegas el agente de Huntress y conectas fuentes de datos, luego trabajas desde un solo panel para revisar incidentes, investigaciones, herramientas de remediación e informes.
Como el SOC investiga y filtra el ruido antes de escalar, tu equipo no tiene que pasar el día depurando alertas sin procesar.
Huntress está diseñado para reducir la fatiga por alertas. En el lado de SIEM, Smart Filtering conserva solo los datos de registro relevantes para la seguridad, y en toda la cobertura de endpoints e identidades, el SOC filtra la actividad que no representa un riesgo real antes de que llegue a tu cola.
Ese ajuste forma parte del servicio administrado. Huntress afirma que ajusta continuamente sus detecciones a medida que detecta nuevas tácticas en millones de endpoints e identidades.
Sin recargo por MDR.
Cada producto de Huntress se vende como un servicio totalmente administrado: tecnología más un SOC inpulsado por IA liderado por humanos disponible 24/7 está incluido.
Tú eliges qué módulos necesitas (EDR, ITDR, SIEM, SAT, ISPM, ESPM), pero cada uno incluye monitoreo continuo, investigación y orientación de respuesta dentro del precio base.
Estás decidiendo qué resultados de seguridad quieres que nosotros manejemos, no cuántos SKUs separados de plataforma, MDR e IR tienes que combinar.