Huntress vs. Bitdefender
Bitdefender GravityZone es una plataforma sólida. Pero una plataforma no es un socio de seguridad gestionado. Huntress te da una plataforma de seguridad completamente gestionada. Descubre por qué las empresas eligen Huntress por encima de otras soluciones de detección de amenazas gestionadas, por su cobertura más amplia, mayor transparencia y precios más simples.
-
Managed EDR, ITDR, SIEM, ISPM y security awareness training, todo respaldado por un SOC impulsado por IA, liderado por expertos y disponible 24/7 que investiga y responde antes de que siquiera abras la alerta.
-
SOC gestionado disponible 24/7 por defecto: cada producto de Huntress incluye un SOC impulsado por IA y liderado por personas que investiga, prioriza y ayuda a remediar incidentes por ti, en lugar de solo alertar a tu equipo o exigir un nivel “completo” aparte.
-
Precios simples y predecibles: precios de un solo nivel basados en volumen, sin mínimos grandes de endpoints ni un laberinto de SKU, para que no pagues tarifas Empresariales por funciones que nunca usarás por completo.
Protección de nivel Empresarial y experiencia líder en la industria en amenazas, creadas para cualquier negocio.


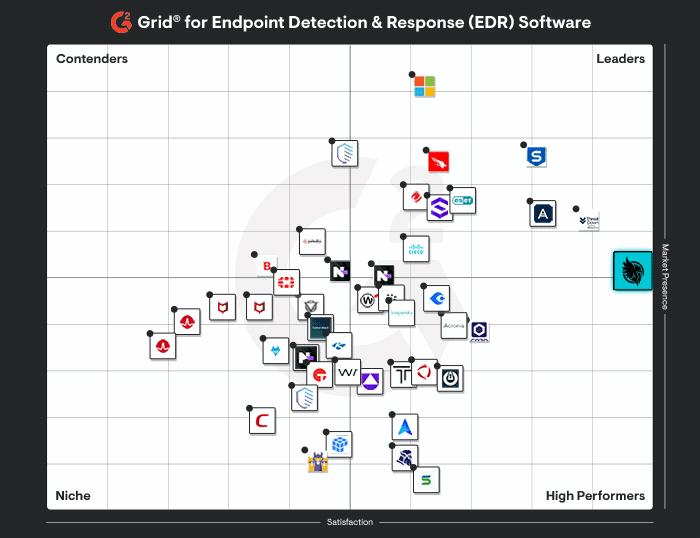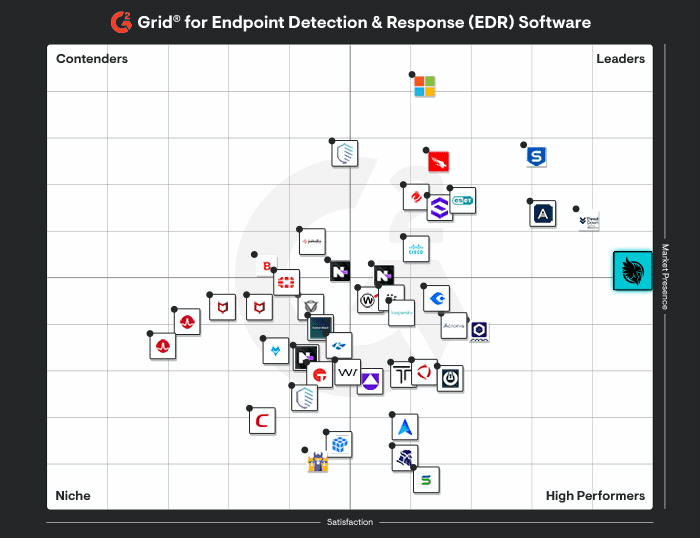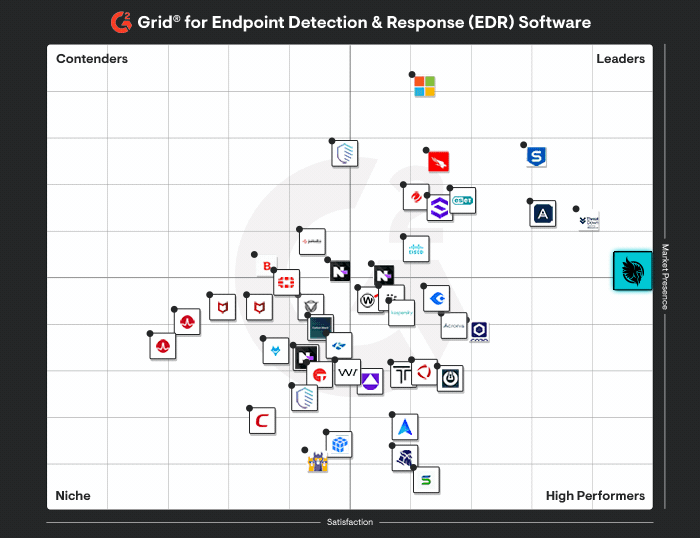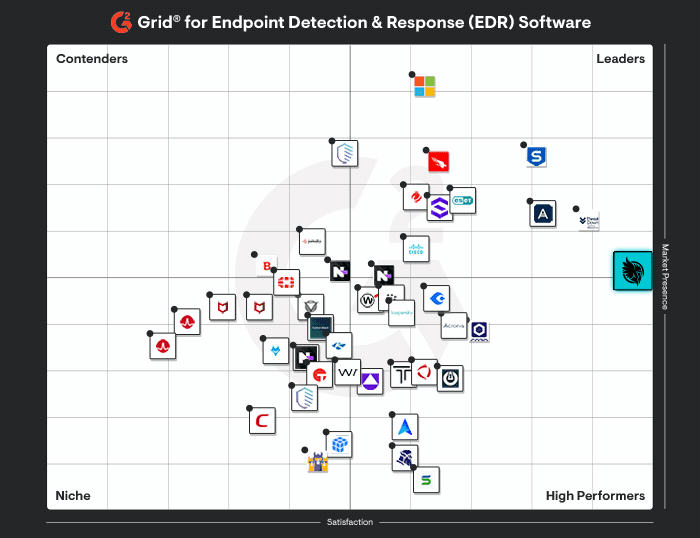
Diseñado para dar resultados al 99%

Protección impulsada por el SOC en EDR, ITDR, SIEM y SAT. Informes accionables validados por humanos.

El SOC/MDR 24/7 solo está disponible a través de servicios separados de MDR/MDR PLUS además de GravityZone.
EDR diseñado específicamente con detección basada en comportamiento de alta precisión, señuelos de ransomware y un SOC 24/7 que investiga y responde. Funciona junto a tus antivirus existentes, incluidos Microsoft Defender, SentinelOne y otros, sin necesidad de reemplazarlos.
GravityZone EDR (disponible en Business Security Empresarial y niveles superiores) ofrece detección automatizada con correlación entre endpoints. EDR no está presente en los tres niveles inferiores. La caza de amenazas y la búsqueda en vivo son de autoservicio; la respuesta con SOC gestionado requiere la compra por separado de MDR.
Managed ITDR for Microsoft 365, Entra ID y Google Workspace de forma nativa. Detecta compromiso de cuenta, escalada de privilegios, evasión de MFA y más.
Bitdefender ofrece Identity Threat Detection & Response como un módulo separado, que presenta la actividad de inicio de sesión de Entra ID/Azure AD en un formato tipo incidente, un enfoque diferente a la vista de auditoría y registro por actividad de Huntress. Para combinar la detección de identidad con una respuesta liderada por humanos, los clientes deben añadir MDR/MDR PLUS sobre GravityZone.
Listo para cumplimiento normativo, con retención a largo plazo por defecto (un año, con opciones de hasta siete años) y Smart Filtering para almacenar solo datos relevantes para la seguridad. SIEM totalmente administrado, integrado de forma nativa en la plataforma de Huntress.
No cuenta con una oferta de SIEM gestionado dedicada; la agregación de registros y los análisis se manejan a través de GravityZone Defense XDR y security data lake, generalmente como complementos de nivel superior. Los precios se cotizan a pedido, sin tarifas publicadas por fuente ni un modelo al estilo de Smart Filtering para limitar el volumen de datos.
SAT totalmente administrado con phishing simulado, lecciones justo a tiempo, módulos de cumplimiento normativo y herramientas de creación de contenido personalizado. Creado por animadores ganadores de un Emmy y expertos en aprendizaje de adultos y seguridad, usando la inteligencia de amenazas más reciente.
No cuenta con una plataforma de SAT gestionada totalmente integrada. La simulación de phishing está disponible como un servicio cotizado a medida. El contenido de eLearning independiente carece de integración con GravityZone, campañas automatizadas y aprendizaje adaptativo.
Endurecimiento de identidades de Microsoft 365 administrado: Huntress Managed ISPM encuentra brechas en la postura de seguridad, crea y mantiene políticas para abordar las tácticas más recientes de los atacantes, implementa los controles adecuados según un cronograma guiado y aplica políticas de forma continua para remediar la desviación de configuración en minutos, de modo que los atacantes no logren un punto de apoyo persistente.
La propuesta de identidad de Bitdefender se centra en un módulo separado de Identity Threat Detection & Response, con una respuesta liderada por humanos añadida a través de MDR o MDR PLUS sobre GravityZone. Eso le da a los equipos monitoreo de identidad, pero no un modelo de referencia, implementación y aplicación continua de desviación de configuración gestionado de Microsoft 365 al estilo Huntress.
Cada incidente incluye un informe escrito por humanos: qué pasó, cómo, los pasos de remediación tomados y la cronología. Diseñado para auditorías, QBR y juntas directivas.
El portal de MDR y los informes mensuales resumen la actividad y los incidentes principales; los análisis más profundos de causa raíz e impacto se entregan como informes posteriores a la acción, en lugar de narrativas en tiempo real por incidente.
Contención y remediación impulsadas por el SOC. Cada incidente incluye un informe personalizado con pasos a seguir claros. Habla con el/la analista del centro de operaciones de seguridad (SOC) las 24 horas, los 7 días de la semana.
Las acciones preaprobadas de MDR permiten una respuesta rápida en el endpoint. Los resultados completos entre superficies (remediación de identidades, correlación de registros) requieren complementos. Las acciones de respuesta y los informes están divididos entre GravityZone y el MDR Portal.
Un precio simple basado en volumen por producto. No se necesitan niveles para desbloquear todas las funciones.
Modelo de precios por niveles. La funcionalidad completa requiere niveles de precios más altos y complementos. Según la cobertura necesaria, los compradores podrían necesitar varios módulos y complementos de GravityZone (por ejemplo, Business Security Empresarial, MDR, ITDR, Defense XDR y Security Data Lake) para acercarse a la cobertura multicapa de Huntress, y aun así carece de una oferta nativa de security awareness training. Bitdefender sí tiene una garantía de $100K ante brechas con MDR.
Una solución de seguridad por capas liderada por expertos
Ambas plataformas ofrecen SOC humanos disponibles 24/7, pero solo Huntress lo hace para cada herramienta sin costo adicional. Las herramientas de seguridad de endpoints e identidad de Bitdefender requieren comprar niveles más altos solo para obtener monitoreo automatizado de EDR e ITDR. Para una respuesta de SOC gestionada por humanos, hay que comprar MDR además de las soluciones mejoradas.
Huntress EDR e ITDR monitorean continuamente puntos de apoyo persistentes, comportamiento malicioso de procesos y actividad sospechosa de identidad en endpoints e identidades (Microsoft 365, Google Workspace). Huntress EDR cuenta con canarios de ransomware que detectan rápidamente el cifrado activo para detener los ataques de ransomware en seco. Las alertas de alta confianza activan una interrupción automática del ataque, y cada alerta es validada por un analista humano antes de llegar a tu bandeja.
Huntress funciona sin problemas junto a tu antivirus existente. Si usas Microsoft Defender, Huntress lo gestiona por ti sin costo adicional, así que no hay proyecto de migración ni brechas de cobertura durante la transición. Bitdefender posiciona principalmente su propio antivirus como reemplazo de Defender, lo que añade sobrecarga de migración y dependencia del proveedor.
Para organizaciones que protegen endpoints, Google Workspace e identidades de Microsoft 365, Huntress ofrece una detección profunda y multicapa en una plataforma unificada, sin necesidad de actualizar de nivel.
Rendimiento en la respuesta a amenazas: velocidad y capacidades de automatización
Cuando un ataque está en curso, cada minuto cuenta. Así se comparan ambas plataformas en cuanto a respuesta:
Huntress: Para alertas de alta confianza, EDR e ITDR aíslan endpoints automáticamente, eliminan procesos maliciosos, deshabilitan cuentas comprometidas y revocan sesiones. Otras alertas son validadas por analistas del SOC, quienes responden y luego te notifican con un resumen claro de remediación y cualquier acción pendiente.
Bitdefender: Comprar Business Security Enterprise (BSE) junto con MDR brinda un SOC disponible 24/7 con capacidades de respuesta activa. Las acciones preaprobadas activan una respuesta automática. Bitdefender no publica tiempos de respuesta.
Ambas plataformas automatizan respuestas. La diferencia está en qué se automatiza, con qué rapidez se activa y con qué claridad se comunica el resultado. Huntress entrega un reporte de incidente escrito por humanos cada vez.
Diferencias en el SOC gestionado para pymes
Para las pequeñas y medianas empresas y los MSP que las atienden, la simplicidad operativa lo es todo.
Huntress fue diseñado para que generalistas de TI puedan operarlo día a día sin un equipo de seguridad dedicado. Queda listo y funcionando en menos de 20 minutos. El SOC se encarga del trabajo pesado, como la clasificación, la investigación y la mayor parte de la respuesta. Ves un número reducido de incidentes de alta fidelidad con pasos claros a seguir, no cientos de alertas sin procesar.
GravityZone de Bitdefender es una plataforma capaz para equipos con personal de seguridad interno que pueda gestionarla. La capa de MDR ayuda, pero sigue siendo una pila centrada en el producto, que algunos usuarios reportan tiene una curva de aprendizaje más pronunciada.
Si buscas una plataforma gestionada que cubra endpoint, identidad, SIEM y SAT en un solo portal intuitivo, sin precios complicados, Huntress es la opción más completa.
Comparación de implementación, mantenimiento y soporte al cliente
Huntress hace que implementar una plataforma de seguridad de nivel empresarial sea sencillo. El mantenimiento gestionado y el soporte al cliente líder en la industria aseguran que tu plataforma de seguridad trabaje para ti, y no al revés.
Primeros pasos
Huntress es compatible con Windows, macOS y Linux, y queda activo en menos de 20 minutos. Implementa agentes mediante RMM, Intune o GPO. No se requieren servicios profesionales. El soporte de incorporación está incluido en cada suscripción.
El MDR de Bitdefender también destaca por su rápida implementación. Los usuarios señalan de manera constante la facilidad de configuración como un punto fuerte.
Mantenimiento continuo
Con Huntress, el SOC, la ingeniería de detección y Smart Filtering ajustan la plataforma continuamente por ti, sin necesidad de un ingeniero o especialista en seguridad interno. Las actualizaciones se publican con una cadencia continua y de alta frecuencia.
Con Bitdefender, el SOC maneja los incidentes activos, pero los usuarios señalan que el alcance de integración es limitado. Bitdefender ofrece una API, pero la API abierta de Huntress permite integraciones más amplias de RMM y PSA desde el primer momento. El ajuste queda a cargo de tus equipos internos (sin equivalente a Smart Filtering), a menos que compres MDR.
Soporte y transparencia
Huntress entrega reportes de incidente escritos por humanos con cada amenaza confirmada. Toda señal investigada se cierra con una razón por escrito (benigna, riesgo aceptado por el negocio o prueba de penetración), así que siempre sabes por qué se generó o no una alerta.
El portal de MDR de Bitdefender entrega informes mensuales, y el Incident Advisor ofrece informes de causa raíz legibles para humanos. Huntress, en cambio, ofrece una cronología completa del ataque, bajo demanda y totalmente auditable, además de acceso al SOC disponible 24/7. Puedes llamar y hablar con un analista, no solo leer un portal.
Análisis de precios y valor
Ambas plataformas usan precios basados en volumen, pero la estructura difiere de maneras que importan a gran escala.
Huntress: Precios simples, por producto, basados en volumen. EDR monitorea endpoints, ITDR protege identidades, SIEM correlaciona registros y SAT forma a los equipos. No se requieren niveles para desbloquear las capacidades principales. El servicio gestionado completo y el SOC están incluidos por defecto. Sin cargos por exceso de uso sorpresivos.
Bitdefender: Modelo de precios por niveles. La funcionalidad completa requiere niveles de precios más altos y complementos. Para lograr una cobertura multicapa similar a la de Huntress, Bitdefender requiere GravityZone BSE + complemento de MDR + complemento de ITDR + sensores XDR + Security Data Lake, y aun así carece de una oferta nativa de security awareness training. Bitdefender sí cuenta con una garantía de $100K por brecha con MDR.
Para los MSP que construyen un modelo de precios por licencia de usuario o por cliente, la estructura plana y predecible de Huntress es más fácil de empaquetar y de proteger en cuanto a márgenes. Pagas por lo que usas, y cada producto entrega funcionalidad completa desde el primer día
Huntress vs Bitdefender: una solución de seguridad de múltiples capas
Testimonios
“Nos asociamos con Huntress hace más de dos años y no nos hemos arrepentido ni una vez. La capacidad de Huntress para buscar amenazas en el endpoint, investigarlas rápidamente y dar recomendaciones de remediación le da a mi equipo un arma increíble para lidiar con incidentes en vivo y proteger a nuestros clientes.”
- "Huntress nos notificó de la amenaza antes de que supiéramos qué estaba pasando. Su equipo nos dio toda la información que necesitábamos para ponernos al día, incluyendo el nombre del equipo infectado, los pasos para confirmar la infección y cómo remediar la amenaza."
- "Huntress tiene un producto fantástico y el equipo que lo respalda. Huntress hace que sea simple y directo gestionar el lado de EDR y AV de nuestro stack de seguridad. Que cada proceso nuevo o archivo desconocido sea investigado por su equipo del SOC es increíblemente tranquilizador."

The Huntress Managed Security Platform




Preguntas frecuentes: Huntress vs. Bitdefender
Puedes empezar por ejecutar Huntress junto con Bitdefender o planear una migración completa a antivirus de Microsoft Defender más Huntress; ambas opciones son compatibles. Nuestro agente de Managed EDR está diseñado para funcionar con otras herramientas de AV/EDR, así que no tienes que eliminar Bitdefender para obtener valor.
Con el tiempo, muchos socios simplifican su configuración a Huntress Managed EDR más Managed antivirus de Microsoft Defender, usando Defender como capa de antivirus y dejando que nuestro equipo lo administre sin costo adicional. Ahí es donde normalmente se ven las mayores ganancias en visibilidad, gestión y costo total de propiedad.
Sí: puedes ejecutar Huntress y Bitdefender juntos sin problema. El agente de Huntress está diseñado para coexistir con antivirus de terceros; la principal limitación es que Managed antivirus de Microsoft Defender no puede administrar Defender por completo mientras un antivirus de terceros como Bitdefender sea el motor activo.
Incluso cuando Defender está deshabilitado, nuestro agente de EDR sigue recopilando su propia telemetría y puede detectar intrusiones, malware y ransomware. Para que todo funcione sin problemas, recomendamos agregar a Huntress a la lista de permitidos dentro de Bitdefender (publicamos rutas y procesos específicos para BitDefender y otros antivirus) y asegurarte de que los endpoints estén parchados y en buen estado si llegas a ver picos de CPU o rendimiento.
Huntress no administra Bitdefender de la misma manera que administramos antivirus de Microsoft Defender. Managed AV solo se comunica con antivirus de Microsoft Defender; no puede configurar ni responder a través de Bitdefender.
Aun así, puedes incorporar Bitdefender como fuente de registros. Huntress Managed SIEM se integra con las herramientas que ya usas y admite feeds de AV/EDR de terceros (por ejemplo, CrowdStrike, Cisco AMP / Secure Endpoint, SentinelOne) como datos para el SIEM. En ese modelo, los eventos de Bitdefender pasan a formar parte de tu historial de registros general, mientras que Huntress Managed EDR más antivirus de Microsoft Defender te da la telemetría de antivirus más profunda, control de políticas y respuesta respaldada por el SOC.
Defender más Huntress te da un stack de prevención más respuesta: Defender se encarga del antivirus, mientras que nuestro agente y nuestro SOC 24/7 se enfocan en detectar y responder a puntos de apoyo, movimiento lateral y ransomware que logran evadir las herramientas preventivas.
De nuestro lado, obtienes detecciones de comportamiento, puntos de apoyo persistentes, ransomware canaries y Aislamiento del Host administrado, todo ajustado para las tácticas reales de los atacantes. Para obtener una cobertura administrada similar con Bitdefender, por lo general necesitas GravityZone Business Security Empresarial más Bitdefender MDR o un SOC con personal propio, a menudo repartido en múltiples SKU.
Huntress está diseñado para consolidar gran parte de lo que haces con múltiples herramientas de MDR/SOC, SIEM y concientización en una sola plataforma administrada, mientras sigue coexistiendo con las herramientas que quieras conservar. Nuestro agente EDR puede ejecutarse junto a otro AV/EDR, y Managed SIEM está diseñado para recibir registros de tus firewalls existentes, plataformas cloud, sistemas de identidad y productos EDR de terceros.
En una sola solución, puedes cubrir endpoints (Managed EDR), identidades en Microsoft 365/Google Workspace (Managed ITDR), registros y cumplimiento (Managed SIEM), y riesgo del usuario (Managed Security Awareness Training), todo respaldado por el mismo SOC 24/7. Muchos clientes usan esto para eliminar una solución independiente de superposición de MDR, un SIEM/SOC como servicio por separado y herramientas de SAT heredadas, y luego deciden caso por caso si conservar o eliminar gradualmente herramientas como Bitdefender. Debido a que el EDR de Huntress puede ejecutarse junto con cualquier AV y las detecciones de terceros se pueden incorporar a SIEM como fuentes de registros, puedes simplificar sin perder visibilidad.
La mayoría de los equipos que cambian buscan una sola plataforma de seguridad administrada en lugar de un montón de SKU y complementos. Con Huntress obtienes: un servicio Managed EDR de un solo nivel con SOC 24/7 incluido, Managed AV para Microsoft Defender sin costo adicional, y de forma opcional Managed ITDR, Managed SIEM y Managed Security Awareness Training bajo el mismo SOC y portal.
Bitdefender puede funcionar muy bien, pero para alcanzar una cobertura administrada similar normalmente necesitas GravityZone Empresarial más Bitdefender MDR o tu propio SOC, y los servicios administrados se venden como extras. Con Huntress, nuestro equipo vigila endpoints, identidades y registros las 24 horas, los 7 días de la semana, ajustado para detectar actividad posterior a un compromiso y ataques basados en identidad en entornos de SMB, aprovechando el stack de Microsoft que probablemente ya tienes. Para los MSP y los equipos internos de TI reducidos, esa combinación de simplicidad, cobertura y un SOC 24/7 incluido suele ser el factor decisivo.
No de la misma manera. Huntress Managed ISPM es una solución gestionada de endurecimiento de la seguridad para Microsoft 365. Definimos el estándar de referencia para la seguridad de Microsoft 365, implementamos los controles por ti, los mantenemos aplicados y remediamos la desviación de políticas en minutos. La oferta pública de identidad de Bitdefender se centra en un módulo ITDR independiente, y la respuesta liderada por humanos requiere agregar MDR o MDR PLUS sobre GravityZone. Si tu objetivo no es solo la detección de identidad, sino que se haga por ti el trabajo de endurecimiento de la seguridad de Microsoft 365, Huntress es la mejor opción.