Los eventos desencadenantes son la causa principal para implementar un programa de capacitación en concientización de seguridad . Después de todo, la mayoría de las organizaciones no se ofrecen a gastar dinero hasta que experimentan algún tipo de problema. Las inversiones en seguridad son difíciles de comunicar y construir un caso se vuelve aún más difícil sin un evento desencadenante.
Un evento desencadenante es una situación lo suficientemente impactante como para provocar un evento de reacción o fomentar un cambio de comportamiento. La mayoría de estos eventos negativos conducen a resultados positivos, o al menos eventualmente lo hacen.
Piensa en un evento desencadenante que hayas enfrentado en tu vida. ¿Has odiado tanto tu trabajo que decidiste hacer un cambio de carrera? ¿Tuviste un accidente automovilístico y te convertiste en un conductor más seguro y cauteloso? ¿Te mordió una araña radioactiva y obtuviste superpoderes? Estos son todos eventos desencadenantes que causaron un cambio drástico en nuestras vidas.
Te des cuenta o no, implementar un programa de capacitación en concientización de ciberseguridad en una organización no es diferente. Casi siempre es desencadenado por un evento, y te doy una pista: no es porque la organización quiera ser más segura.
Desencadenantes de ciberseguridad
Quisimos llegar al fondo de por qué las personas comienzan a invertir en capacitación en concientización de ciberseguridad. El cofundador de Curricula, Nick Santora (CISA, CISSP) inició esta encuesta en LinkedIn.
Según los resultados de la encuesta, el 93% de las respuestas mostró que su camino hacia la concientización de seguridad se originó a partir de un evento desencadenante. Analicemos los eventos desencadenantes que tienen más probabilidades de influir en la decisión de las organizaciones de volverse más seguras:
- Crisis de cumplimiento: La razón más común para invertir en capacitación de concientización cibernética es cumplir con las regulaciones de cumplimiento requeridas, como SOC 2, HIPAA y PCI.
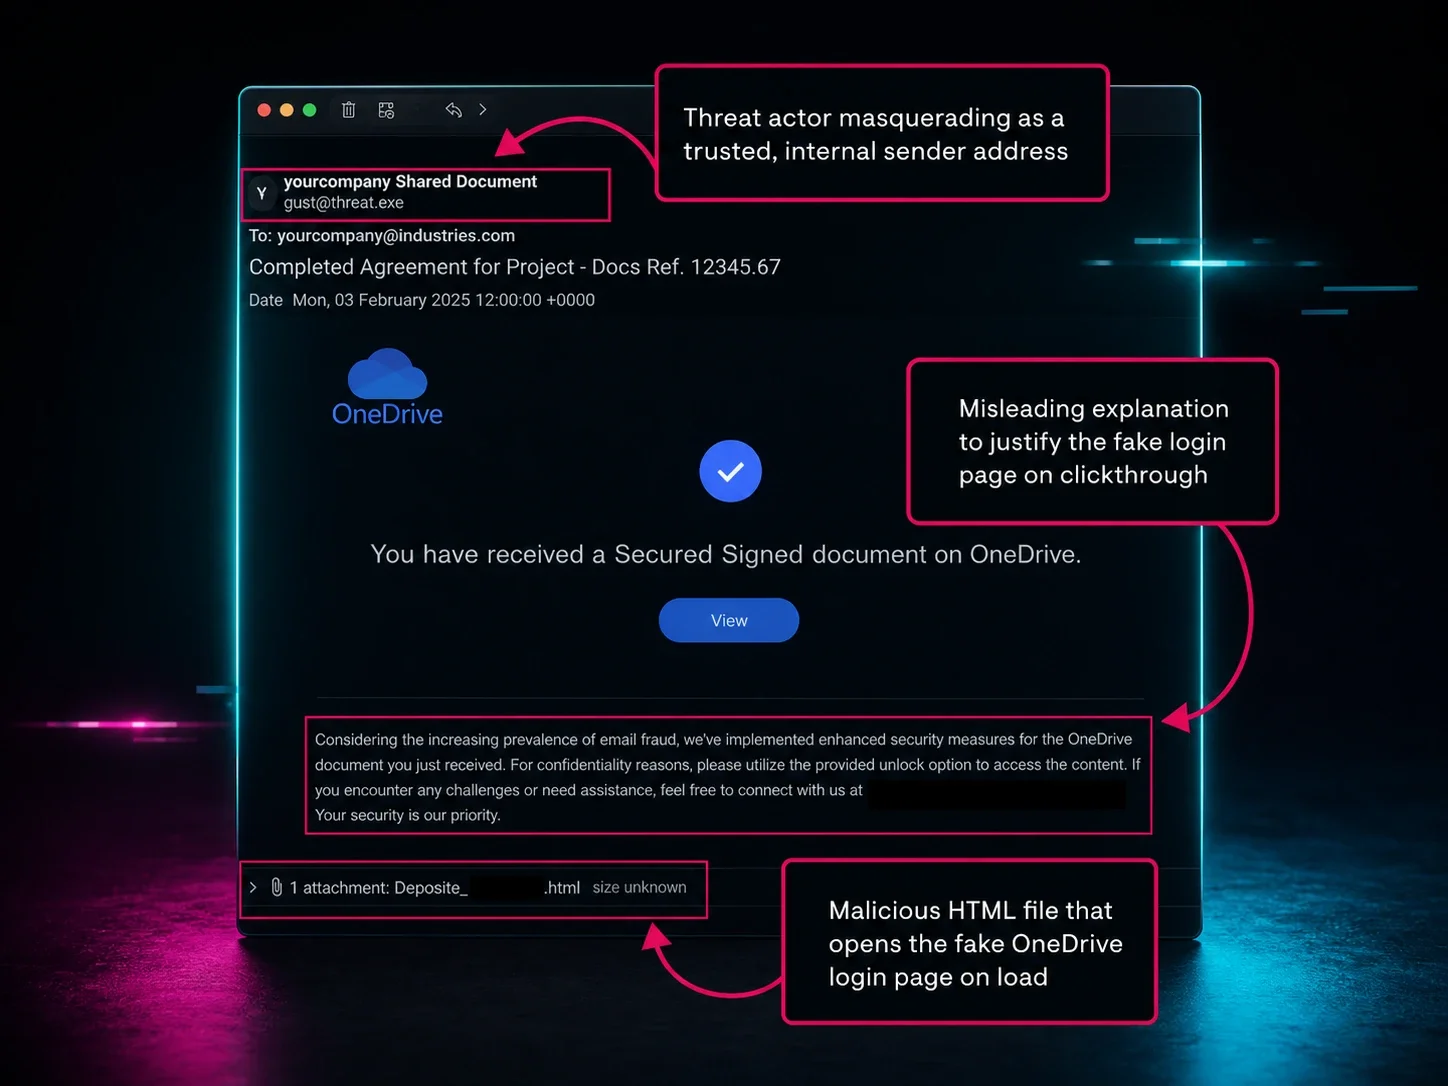
- Caos de hacking: Las organizaciones de todas las formas y tamaños corren el riesgo de ser hackeadas. El hacking puede resultar en amenazas cibernéticas como ransomware, malware y filtraciones de datos. Todo lo cual puede ser perjudicial financieramente para tu negocio. Ser hackeado es el equivalente cibernético de tomar una ducha fría: te despierta.
- Voto de proveedores: Muchas asociaciones o relaciones con proveedores (especialmente para organizaciones SaaS) que manejan datos de clientes requieren que las organizaciones proporcionen prueba de su educación cibernética e inversión para protegerse antes de firmar un contrato.
- Impacto del seguro: A medida que aumentan las amenazas cibernéticas, también lo hace la importancia del seguro cibernético. Como con cualquier seguro, tienes que demostrar que no eres un riesgo. Un instructor de esquí probablemente tendrá tarifas de seguro altas, y lo mismo sucederá con una organización que carece de capacitación en concientización de seguridad.
- Cuidado cibernético: Y la menos popular, es simplemente que es bueno para la seguridad. Este no es un evento desencadenante, sino más bien conocimiento secundario debido a los titulares diarios que informan sobre la más reciente filtración de datos de millones de dólares, a lo que nos referimos como un 'evento desencadenante de advertencia'.
Por lo general, las cosas tienen que escalar a uno de estos eventos desencadenantes para obtener la aprobación de la gerencia, encontrar presupuesto y ayudar a los empleados a entender la importancia de la concientización de seguridad.
¿Cómo NO responder a un evento desencadenante inducido cibernéticamente?
Cada evento desencadenante se mide por sus puntos de dolor, en cómo se resolverá, y en qué grado. Piensa en una lesión en el brazo. Cuando ocurre esta lesión, intentas esperar a que se solucione sola y evitas a los médicos. Pasa el tiempo y solo empeora. Es aquí donde compararás el punto de dolor de la incomodidad de tu brazo versus las consecuencias que podrían venir de una visita al médico. Si te conformas con un cabestrillo casero cuando realmente necesitas cirugía, terminarás enfrentando más problemas a largo plazo.
Esto es lo mismo para un evento desencadenante de ciberseguridad. Conformarse con una solución instantánea de capacitación en concientización de seguridad sin procesar las consecuencias a largo plazo puede hacer más daño que bien.
Sin embargo, dado que sabemos que un evento desencadenante no siempre es el mejor tomador de decisiones, hemos desarrollado una lista de tres (3) errores comunes a evitar:
- El estrés de un evento desencadenante a veces puede presionar al tomador de decisiones para apresurarse a encontrar una solución inmediata. Elegir el primer anuncio de Google para 'capacitación de concientización cibernética' que veas puede atrapar a las organizaciones en contratos largos y costosos con programas de capacitación en concientización de seguridad que ni siquiera son efectivos para toda la organización. Esto es como chocar tu auto, ir al concesionario y comprar el primer auto que veas.
- Las organizaciones que son desencadenadas por un evento de cumplimiento tienden a no entender el objetivo real del cumplimiento, que es hacer que sus empleados estén más concientizados cibernéticamente. Enfocarse en el cumplimiento en lugar de la seguridad probablemente conducirá a otro evento desencadenante (también conocido como Caos de hacking) que te hará comenzar desde cero nuevamente. Si el objetivo completo es solo 'marcar una casilla' sin importar el resultado, entonces en realidad no ayuda a que tu organización sea más segura.
- Hemos mencionado la aprobación gerencial, pero un elemento crucial que frecuentemente se deja de lado es la aprobación de los empleados. Lo que eso significa es asegurarse de que tus empleados estén al tanto del evento desencadenante y que disfrutarán y se beneficiarán del programa que elijas (es decir, que no será una tarea molesta). Ambas cosas evitarán que los empleados se molesten por cualquier nuevo procedimiento implementado. Tienes que preocuparte por el programa de capacitación en concientización de seguridad que elijas implementar para tus empleados, ya que serán ellos quienes lo usen.
Encontrar rápidamente una solución a medias simplemente será poner una curita sobre un problema mayor. A largo plazo, te ahorrará tiempo, dinero y evitará confusión a tus empleados al invertir en un programa de concientización de seguridad efectivo desde el inicio que se adapte a las necesidades de tu organización, no solo al evento desencadenante.
¿Cuál es la solución?
La mejor solución es ser proactivo en lugar de reactivo e invertir en capacitación en concientización de seguridad antes de que ocurra un evento desencadenante. Idealmente, no te rompes el brazo y luego inviertes en un seguro, ni comienzas a cerrar con llave tu casa solo después de que ha sido allanada. Lo mismo con la ciberseguridad: no quieres esperar una gran filtración solo para darte cuenta de lo que podrías haber hecho para protegerte.
Sin embargo, de manera realista sabemos que eso no siempre será una opción. En el caso de eventos desencadenados por ciberseguridad, la clave es desarrollar un buen programa de concientización de seguridad que se enfoque en el resultado en lugar de solo en el producto. Esto significa pensar en cómo los resultados de la capacitación en concientización de seguridad evitarán otro evento desencadenante y resolverán el problema mayor. Podemos ayudarte a hacer una lluvia de ideas sobre algunos de los buenos y malos resultados:
Malos resultados:
- Establecer el programa de concientización de seguridad más rápido sin importar la opinión de los empleados o la investigación.
- Solo mirar los números como prueba para simplemente 'marcar la casilla'
Buenos resultados:
- Construir una cultura de seguridad
- Alentar a los empleados a tomar mejores decisiones de seguridad cuando nadie está mirando
Si bien siempre alentaremos a tu organización a ser proactiva y descubrir qué marcará la diferencia antes de que lo necesites. Si un evento desencadenante ocurre, decimos que lo aceptes, entiendas tu error y descubras cuál es la mejor manera de solucionarlo.