

Cazar es una historia tan antigua como el tiempo. Los humanos han cazado durante miles de años, ya sea presas o enemigos. Aunque la cacería se ve un poco distinta en el mundo de la ciberseguridad, hay algo que sigue siendo cierto: nada supera el instinto humano.
Ahora podrías estar pensando: "¿y el error humano? ¿No es eso lo que explotan los atacantes?" Sí, pero de eso no trata este artículo.
Hablamos de Threat Hunting de ciberamenazas. Muchas herramientas de seguridad dependen de la automatización para algún tipo de detección de amenazas, pero a muchas les falta ese elemento humano. En este artículo, veremos qué es Threat Hunting, las diferencias entre el análisis humano y la automatización, y un ejemplo de Threat Hunting impulsado por humanos en acción.
¿Qué es Threat Hunting?
Threat Hunting es la práctica de buscar ciberamenazas que acechan en las sombras. Se ha convertido en un componente esencial de cualquier estrategia de ciberseguridad. Threat Hunting se centra en encontrar indicadores que te ayuden a cazar, luego necesitas validar que tus indicadores funcionan, y repetir el proceso.
Pero gran parte del desafío es que necesitas cierto nivel de confianza para confirmar que has identificado algo realmente malicioso (o al menos algo que quieras investigar). De lo contrario, obtienes falsos positivos y una posible interrupción del servicio.
¿Entonces cuál es la respuesta? Agregar humanos a la ecuación.
Los defensores cibernéticos siempre buscarán oportunidades para automatizar; es fundamental para mantener el ritmo y la escala a la que crecen los ataques, tanto en sofisticación como en volumen. Al mismo tiempo, debe existir un elemento humano que ayude a reconocer y cazar amenazas.
Threat Hunting con humanos vs. automatización
Cuando se trata de identificar actividad maliciosa, el contexto es clave. Si la automatización pudiera manejar esto por sí sola, ni siquiera necesitaríamos este artículo. Pero, para efectos de argumentación, veamos los pros y contras de la automatización frente al análisis humano:
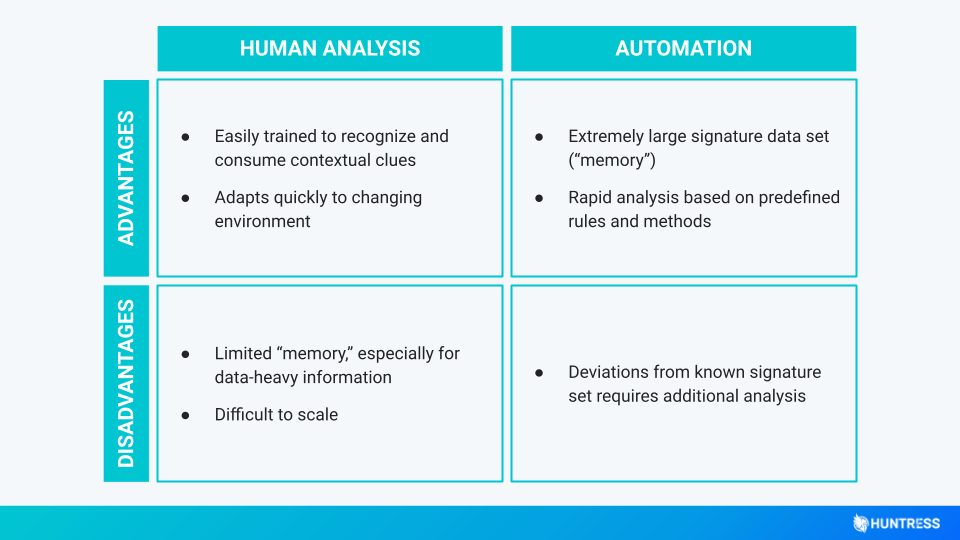
En mi opinión, el verdadero valor del análisis humano de amenazas viene de dos cosas: contexto y experiencia.
Si un humano reconoce: "oye, un programa cmd.exe se está ejecutando como proceso hijo de mi programa de Microsoft Word", tiene el conocimiento para saber que esto es muy sospechoso y no debería estar pasando. Obviamente, ese es un ejemplo simple; las soluciones automatizadas podrían detectar ese comportamiento extraño, pero solo porque un humano programó ese software para saber que eso es malo. ¿Qué pasa con las cosas que la automatización no ha "aprendido"?
Algunas formas de ofuscación o técnicas de evasión aún pueden pasar desapercibidas para una solución automatizada, y se necesita a un humano real para analizarlas y entenderlas, porque el programa automatizado simplemente las ignorará y pasará a lo siguiente.
Ahora bien, no tiene que ser una columna u otra. La automatización sin duda es clave, pero tiene sus límites. Igual que el análisis humano.
La clave podría estar en combinar la automatización con la inteligencia humana, y creo que mi compañero del equipo del SOC lo dijo mejor que nadie al respecto:
“Cuando se trata de la caza de amenazas, los humanos y la automatización deben complementarse. Simplemente no podemos depender de uno más que del otro porque cada uno cumple un papel. La automatización es excelente para ciertos aspectos, como detectar y marcar patrones de malware conocidos. Pero un analista humano puede descifrar qué es realmente malicioso o detectar un comando diseñado para evadir el antivirus. En mi opinión, la caza de amenazas es más sólida cuando la automatización y el análisis humano trabajan juntos.” - Cat Contillo, analista del SOC de Huntress
¿Qué son las operaciones de amenazas?
Las operaciones de amenazas son la síntesis de usar no solo algoritmos automatizados de detección de seguridad, sino también el análisis manual y humano de los profesionales de seguridad que hacen ingeniería inversa y comprenden el malware. La verdadera fortaleza proviene del análisis humano, mientras que ambas técnicas se complementan y logran mejores detecciones que una sola estrategia por sí sola.
En Huntress, nuestro equipo del Centro de operaciones de seguridad (SOC) nos da la capacidad de analizar el contexto y los factores del entorno para decidir si algo es malicioso o no, o incluso detectar algo que se les escapó a otras herramientas preventivas. Este ciclo de retroalimentación ágil nos permite operar a la velocidad de los atacantes. En cuanto surge una nueva variante de malware, un analista puede clasificarla correctamente y aplicar esa clasificación de forma retroactiva a todos los sistemas.
El SOC de Huntress en acción
Nuestro blog está lleno de ejemplos que muestran el poder de la caza de amenazas humana, pero hay cientos más sobre los que todavía no hemos podido escribir.
Para darte una muestra, nos hemos encontrado con cosas como programas antivirus falsos donde el malware se hacía pasar por "kaspersky.exe", e incluso capas y capas de ofuscación anidada que algunos escáneres automatizados no pudieron atravesar. Hemos lidiado con malware sin archivos, o aquella vez en que un VBScript llamó a un JScript que luego llamó a PowerShell para descargar y cargar de forma reflexiva ensamblados en C#: la gama completa.
Si de verdad quieres ver a nuestro equipo del SOC en acción, veamos este ejemplo de Emotet, un troyano muy conocido que sigue evadiendo los productos de seguridad, del cual CISA nos advirtió el año pasado.
Emotet contra el SOC de Huntress
Como contexto, Emotet es hoy en día un mecanismo común de distribución de malware, que a menudo deja caer varias cepas de malware en un sistema comprometido. A veces son otras cepas conocidas como Trickbot o Dridex, otras veces es ransomware altamente destructivo como Ryuk. La buena noticia es que Emotet no es invisible: deja rastros que se pueden detectar si sabes qué buscar.
Como se describe en esta alerta, “los artefactos de Emotet normalmente se encuentran en rutas arbitrarias ubicadas fuera de los directorios AppData\Local y AppData\Roaming. Los artefactos suelen imitar los nombres de ejecutables conocidos. La persistencia normalmente se mantiene mediante tareas programadas o claves de registro. Además, Emotet crea archivos con nombres aleatorios en los directorios raíz del sistema que se ejecutan como servicios de Windows. Al ejecutarse, estos servicios intentan propagar el malware a sistemas cercanos a través de recursos administrativos compartidos accesibles.”

Entrada de servicio de Emotet
Emotet suele aparecer como un servicio, por lo general con dos palabras encadenadas. La otra señal reveladora es que el servicio de Emotet copia la descripción de otro servicio legítimo del sistema.
Examinar el complemento “Service Manager” en busca de descripciones de servicio duplicadas puede revelar estos servicios maliciosos. Al ejecutarse, estos servicios intentan propagar el malware y moverse lateralmente por la red mediante recursos compartidos administrativos.
Persistencia de Emotet
Además de los servicios, se sabe que Emotet usa tareas programadas y claves de registro Run. Quizás sea una buena tarea para la automatización, pero ¿cómo puede un motor de automatización saber cuándo está ante un mecanismo de persistencia malicioso?
No es raro que se creen nuevas tareas programadas y valores de registro como parte del funcionamiento normal del sistema. Las listas de “conocidos maliciosos” ayudan muchísimo a eliminar la mayoría de las infecciones de Emotet, pero estas listas solo llegan hasta cierto punto. Lo más importante es que los motores de automatización necesitan la coincidencia de patrón o firma correcta para saber cuándo se han topado con un archivo malicioso. Si el archivo malicioso cambia ligeramente, estos motores pueden tardar varios ciclos en reconocer su relación con malware visto antes, antes de actualizar la firma.
Los analistas del SOC de Huntress han visto este mismo esquema de nombres varias veces, a pesar de no tener alertas de antivirus para este archivo. La intuición humana y la experiencia previa nos dicen que algo sospechoso está ocurriendo.
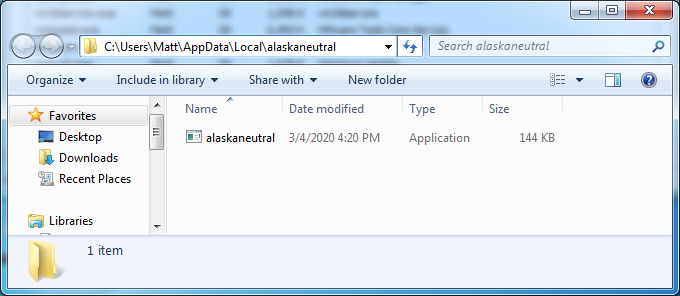
Ruta del ejecutable: “C:\Users\Matt\AppData\Local\alaskaneutral\alaskaneutral.exe”
Este artefacto está en AppData\Local, igual que lo que figura en la alerta de US-CERT, lo que refuerza que probablemente sea Emotet.
Inspeccionar la pestaña de seguridad y la sección de certificado del archivo revela atributos interesantes. Incluso con anomalías de archivo tan evidentes como estas, Emotet logra pasar desapercibido para los sistemas automatizados.
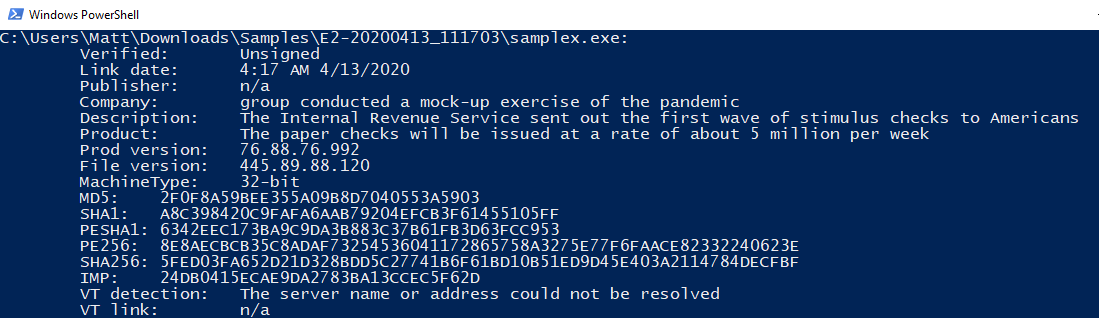
Información de firma de un binario de Emotet
Algunos productos de seguridad podrían pasar por alto un archivo como este, según cómo decidan si un archivo es malicioso. En algunos motores, a los archivos desconocidos se les asigna una puntuación basada en varios indicadores y atributos. Si la puntuación no alcanza un umbral predefinido, el archivo no se marcará como lo bastante malicioso para actuar, algo de lo que muchos atacantes sofisticados son muy conscientes.
Por otro lado, los analistas humanos de amenazas tienen un ojo entrenado para este tipo de rastros y señales reveladoras. Podemos tomar decisiones y juicios fundamentados según lo que observamos, sin estar limitados por un conjunto específico de reglas como lo está la automatización.
Al final del día, los atacantes humanos mejoran constantemente sus técnicas de evasión, y como defensores humanos, debemos mejorar continuamente nuestras capacidades de detección para mantenernos al ritmo de las amenazas más recientes.
Agradecimiento especial a Cat Contillo y Annie Ballew por su ayuda con esta publicación.