

Por naturaleza, la caza de amenazas requiere una serie de rasgos: curiosidad natural, amor por el aprendizaje y el deseo de romper (y luego arreglar) cosas, por nombrar algunos.
Estos rasgos no solo contribuyen al bienestar y a la postura de ciberseguridad de una empresa en particular, sino que también mejoran a la industria de la seguridad en su conjunto. Es un compromiso ético tácito que, cuando alguien se une al campo de la ciberseguridad, debe preocuparse por el bien común, mirando más allá de los márgenes de ganancia y los resultados finales para ayudar a otros y compartir su conocimiento.
Para cumplir con nuestra parte de ese compromiso, estamos detallando una vulnerabilidad reciente que encontramos en una conferencia a la que asistimos recientemente. La vulnerabilidad, que ya fue solucionada por el proveedor, afectó un software de encuestas creado específicamente para MSP.
Sigue leyendo para conocer qué encontramos y cómo el proveedor pudo solucionar rápidamente la vulnerabilidad.
¿Qué encontramos?
Durante la semana del 20 de septiembre, el equipo de Huntress asistió a la conferencia "BigBig" junto a otros actores de la industria en el canal de proveedores de servicios administrados. Los proveedores mostraron sus productos y servicios, dieron presentaciones y participaron en paneles para los miembros de la comunidad MSP y profesionales de seguridad.
Uno de los miembros de nuestro equipo de Huntress fue invitado a hablar en el evento y se le presentó una plataforma de satisfacción del cliente y reconocimiento de empleados llamada Crewhu, que ayuda a los asistentes a ofrecer comentarios fácilmente sobre una presentación determinada. Este sistema usaba un código QR simple al final de cada presentación para que los asistentes pudieran escanearlo fácilmente y acceder a un formulario para dar su opinión.
De alguna manera, a nuestro miembro del equipo de Huntress se le dio el código QR equivocado. Para intentar entender cómo se generaban estos códigos QR para cada presentador, el miembro del equipo escaneó un código QR al final de la presentación de otra persona. Al examinar la página de la encuesta, notó que había información adicional incluida en la respuesta HTTP, información que no debería estar incluida en una encuesta.
La página de respuesta incluía datos JSON con configuraciones y ajustes de la encuesta en sí, así como información confidencial que ningún usuario final debería poder ver.
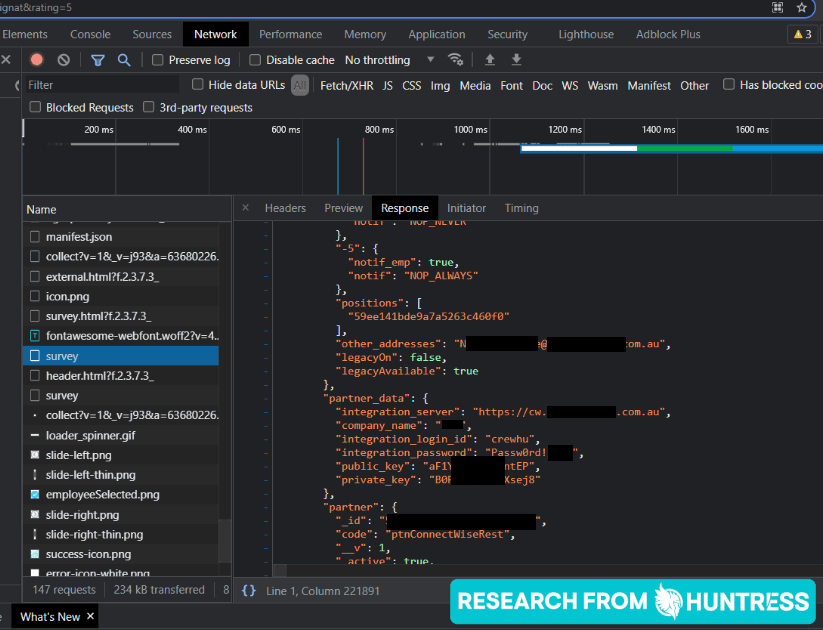
La encuesta incluía la siguiente información específica de la empresa para la que se estaban recopilando comentarios:
- Nombre de dominio y URL del servidor PSA o de integración
- Nombre de usuario del servidor PSA o de integración en texto plano
- Contraseña del servidor PSA o de integración en texto plano
- Clave pública y privada del servidor PSA o de integración en texto plano
La respuesta de Crewhu ante la vulnerabilidad
Creemos que se necesita una comunidad de MSP y proveedores de MSP con ideas afines para mantener seguro el canal, por lo que pensamos que era importante destacar cómo respondió Crewhu ante la vulnerabilidad.
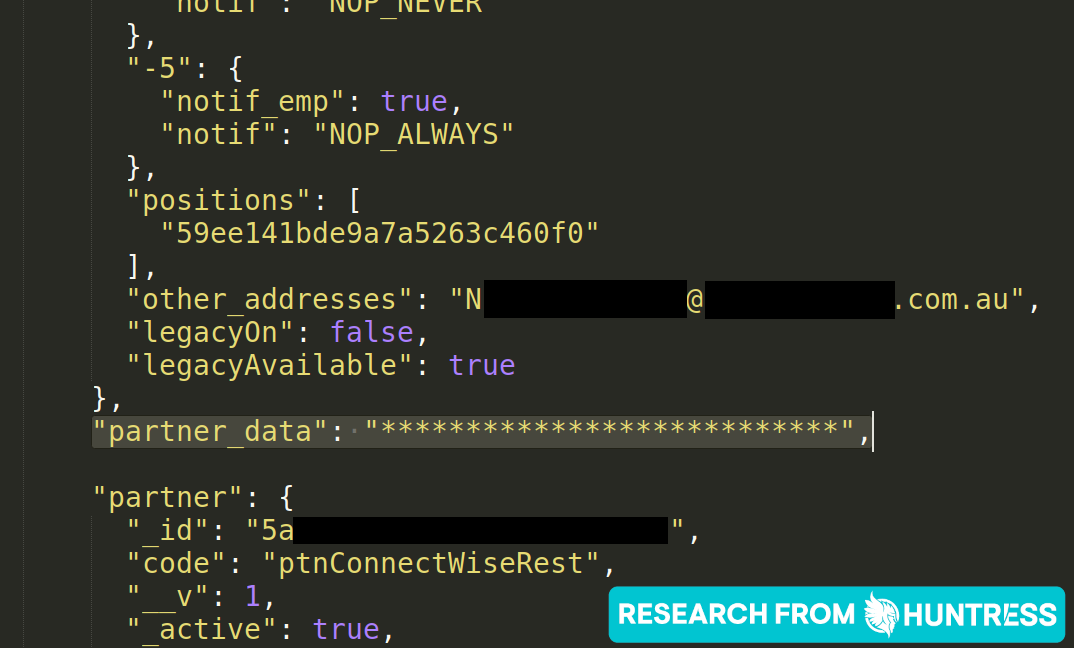
Afortunadamente, el equipo de Crewhu también asistía a esta misma conferencia. Notificamos a su equipo, y respondieron rápidamente, ocultando y redactando la información confidencial con asteriscos en menos de dos horas tras recibir el aviso.
Nos reunimos con miembros del equipo de Crewhu, entre ellos Stephen Spiegel, CEO; Oscar Eduardo, CTO, y Ryan Denning, VP de Ventas, y mencionamos la importancia de la transparencia para el beneficio de la comunidad. Mencionamos el estándar de la industria de 90 días para comunicarse con el canal y sentimos un alivio cuando Stephen y su equipo dijeron que querían actuar lo más rápido posible.
Stephen se puso a trabajar de inmediato en un plan de comunicación con su equipo y, una semana después, inició una campaña de difusión para rotar las API.
Stephen y su equipo sintieron la responsabilidad no solo de resolver y comunicar la vulnerabilidad, sino también de ir un paso más allá para proteger a sus socios y clientes de futuros ataques. Para hacerlo, se asociaron con Atlantic Data Forensics.
Atlantic Data Forensics (ADF) realiza evaluaciones de vulnerabilidades de aplicaciones, que van más allá de las evaluaciones de riesgo habituales con listas de verificación. Investigadores y profesionales de la seguridad realmente revisan los entornos con lupa para ayudar a proteger contra ataques, así como para identificar y solucionar cualquier vulnerabilidad que pueda existir.
En última instancia, la redacción abordó nuestra preocupación más apremiante: la divulgación de datos confidenciales.
Sin embargo, queremos mencionar algunas de nuestras preguntas iniciales que tuvimos inmediatamente después de descubrir esta vulnerabilidad, como cuánto tiempo había estado disponible públicamente la información, si algún actor malicioso había recopilado credenciales y si la redacción podría alertar a un actor malicioso o permitirle aprovechar el acceso para causar más daño. Queremos mencionar estas preguntas por dos razones principales: 1) compartir conocimiento con la comunidad de ciberseguridad detallando nuestro proceso de pensamiento mientras estos eventos se desarrollaban en tiempo real, y 2) reiterar la importancia de una respuesta oportuna por parte de un proveedor.
Después de que señalamos esta vulnerabilidad, el equipo de Crewhu respondió de inmediato y con transparencia, y estuvieron dispuestos a colaborar con nosotros para solucionar la vulnerabilidad y difundir la información para mantener a la gente segura. Esta respuesta marcó toda la diferencia en este escenario. Es fundamental que todos los actores trabajen en conjunto durante un evento como este.
Ni Huntress ni Crewhu tienen conocimiento de clientes afectados negativamente.
¿Por qué es esto importante?
Hasta el momento, no hemos visto ninguna señal de filtraciones o amenazas de seguridad derivadas de esta divulgación de información. Dicho esto, Huntress no ha investigado más para determinar si existen otras divulgaciones de información y deja eso en manos de los expertos en seguridad de Atlantic Data Forensics con quienes Crewhu ha coordinado.
Por precaución, recomendamos, al igual que Crewhu, que actualices tus claves de API usadas para comunicarte con Crewhu.
Justo la semana pasada, emitimos una alerta de amenaza tras descubrir una vulnerabilidad crítica en un popular sistema de tiempo y facturación llamado BillQuick, y lamentablemente, en este caso en particular, el daño ya estaba hecho antes de que se pudiera corregir la vulnerabilidad.
Aunque agradecemos que el equipo de Crewhu haya podido remediar esta vulnerabilidad en particular antes de que los hackers tuvieran la oportunidad de aprovecharla, el caso de BillQuick representa solo uno de varios incidentes de gran escala del último año que resultó en el compromiso de un MSP o proveedor de servicios de TI.
Dicho esto, ofrecemos un recordatorio amable: ninguna organización es inmune a las vulnerabilidades y fallas de software. Cada negocio, empresa, proveedor o solución —grande o pequeño— puede tener su propio momento de "ups".
A menudo decimos que "una marea creciente eleva todos los barcos", pero lo que no siempre aclaramos es que nos referimos a ti. Tú puedes ser esa marea creciente, o el cambio y la mejora de toda la comunidad.
Si descubres una vulnerabilidad o cualquier indicio de un riesgo de seguridad, sigue los procedimientos de divulgación responsable y notifica al proveedor lo antes posible, y luego comparte la información con la comunidad para ayudar a aumentar el conocimiento y la conciencia. No podemos hacer esto solos.
Qué deberías hacer
Si eres un profesional de seguridad, debes estar atento a errores en productos y soluciones y notificar al proveedor correspondiente. Si eres un MSP, vale la pena hacer un reciclaje rápido de tus contraseñas o claves privadas para tu PSA y el servidor de integración de todas las integraciones de PSA de forma periódica. Si eres un proveedor, audita tu código y revisa lo que está orientado al usuario.
Con demasiada frecuencia nos topamos con lo más obvio: ya sea información sensible visible con un "clic derecho, ver código fuente", simplemente observar las respuestas HTTP, o ingresar un simple apóstrofo y ver cómo se rompe una base de datos. Todas estas cosas son muy fáciles de probar, y deben probarse internamente, antes de que el mundo encuentre estas fallas por ti.
Palabras finales
Otro recordatorio amable: no hay nada de qué avergonzarse. Todos tienen estos momentos de "ups" o incidentes accidentales. Lo que importa es cómo reacciona y responde un proveedor, y aplaudimos a Crewhu por su rápida remediación, su transparencia y su apertura para compartir esto públicamente.
Encontrar un problema de seguridad como este abre los ojos de todos y les recuerda que podría haber más piedras sin remover. Huntress sigue trabajando con el equipo de Crewhu y compartiremos contigo cualquier hallazgo adicional a medida que mejoramos juntos la seguridad del canal.