Sin importar tus tareas diarias, todos hemos enfrentado anuncios molestos, ventanas emergentes no deseadas o aplicaciones intrusas con nombres genéricos. Estas molestias, conocidas comúnmente como Programas Potencialmente No Deseados (PUP), suelen instalarse sin saberlo al descargar software gratuito.
En esta serie de dos partes, te traemos los detalles sobre los tipos más comunes de PUP que hemos visto al validar continuamente la seguridad de los sistemas que protegemos. Este artículo te ayudará a explicar los riesgos que los PUP pueden representar para tus clientes, para que puedas priorizar mejor y perfeccionar tus esfuerzos de respuesta.
1. Adware
En pocas palabras, adware es el nombre que se le da al software que muestra anuncios molestos o no deseados a tus usuarios finales. Rara vez consideramos cómo estas ventanas emergentes, anuncios en línea y barras de herramientas molestas del navegador afectan negativamente la percepción que tienen tus clientes del departamento de TI. Un ejemplo común ocurre cuando un usuario sigue un anuncio hacia un sitio web poco confiable:
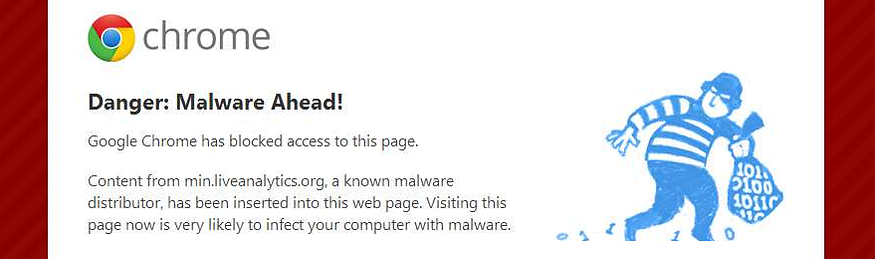
Como expertos en tecnología, todos sabemos que esta pantalla significa que Chrome impidió que el usuario visitara un sitio web malicioso conocido. Lamentablemente, esta página de advertencia aún puede generar llamadas a la mesa de ayuda (probablemente para tranquilizar a Jason de Recursos Humanos de que en realidad no está comprometido).
Los anuncios de actualizaciones falsas también pueden afectar la calidad de tus servicios de TI. A pesar del esfuerzo que te tomó lograr que tu RMM/SCCM parchara correctamente tus endpoints, basta con un puñado de ventanas emergentes engañosas de "desactualizado" para acabar con la confianza de un cliente. 😞
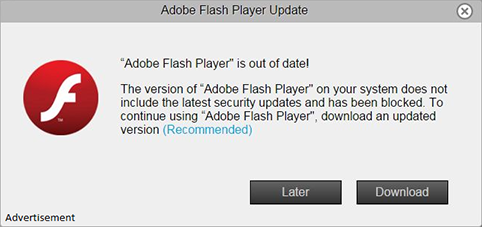
Conclusión: Si sabes que tu problema de PUP es solo adware, probablemente no necesites "enviar camiones" ni llamar al técnico de guardia. Esperar hasta el lunes representa un riesgo mínimo, y el proceso de eliminación te da la oportunidad de "rescatar" a uno de tus clientes. Solo no olvides resolver el problema después.
2. Secuestradores de navegador
Al igual que el adware, los secuestradores de navegador representan otra amenaza común para la experiencia de internet de un usuario. Como su nombre lo indica, los secuestradores son Programas Potencialmente No Deseados que toman el control de ciertas funciones del navegador sin el consentimiento del usuario, para beneficiar al creador del software. En la mayoría de los casos, estos secuestradores se presentan como páginas de inicio personalizadas, búsquedas redirigidas y barras de herramientas o extensiones instaladas. Como era de esperarse, son fuente de innumerables tickets no deseados en la mesa de ayuda.
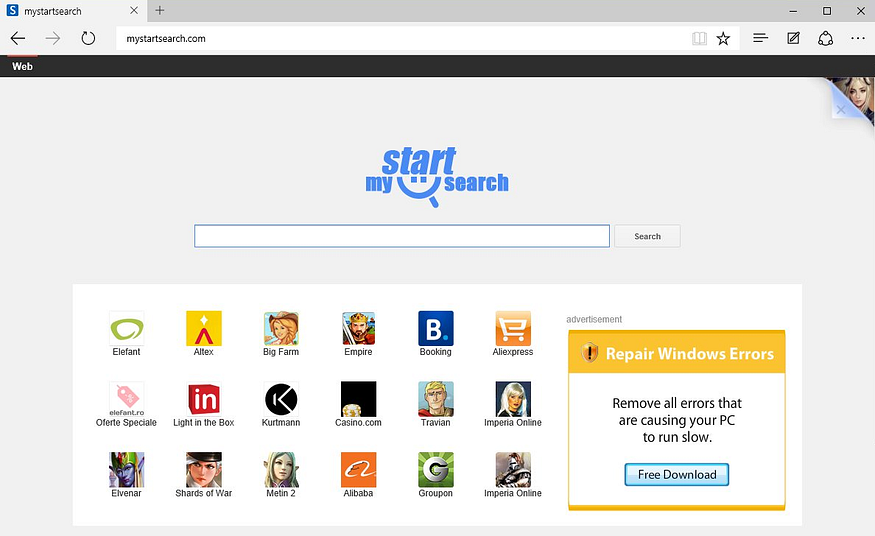
Los secuestradores de navegador suelen estar diseñados para darles a empresas y criminales flujos de ingresos lucrativos que rozan la línea entre lo poco ético y lo ilegal. Algunos secuestradores ganan dinero revendiendo la información recopilada con fines de marketing (esto suele incluir datos del usuario como datos demográficos y hábitos de navegación). Otros se benefician al redirigir el tráfico a enlaces de afiliados. Un ejemplo de esto es el Good-search.ml Homepage Hijacker que modifica los accesos directos de las víctimas para forzar la apertura del navegador en una página de inicio redirigida.
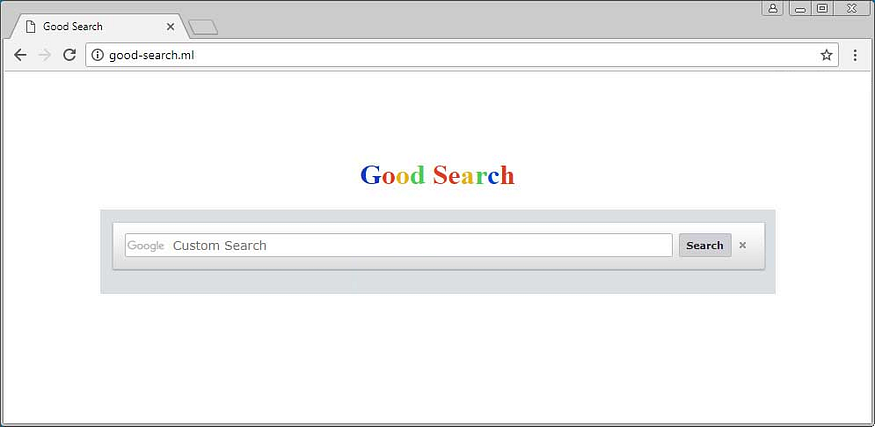
En resumen: Los secuestradores de navegador vienen en muchas formas. Algunos solo molestarán a tus usuarios finales, mientras que otros pueden poner en riesgo sus datos. Es importante identificar qué secuestrador está instalado y qué amenaza representa para priorizar tus esfuerzos de remediación.
3. Software empaquetado
Cuando enfrentan un problema técnico en 2018, muchos usuarios recurren a aplicaciones gratuitas como solución. Durante estas crisis a corto plazo, lo último en lo que piensan es en verificar qué están descargando o en leer los "Términos y condiciones". Lamentablemente, estas decisiones pueden tener consecuencias importantes, ya que el software gratuito suele empaquetar todo tipo de programas molestos y potencialmente peligrosos.
Como se ilustra en el artículo de How-To Geek mencionado arriba, incluso las descargas más populares de los principales sitios web pueden derivar en Programas Potencialmente No Deseados. En Huntress Labs, hemos visto recientemente un aumento de sistemas que ejecutan YahooChrome y el Businessconnectads.com Proxy que vienen empaquetados silenciosamente con software gratuito. Cuando se instala YahooChrome, este ajusta la configuración de seguridad del navegador para permitir anuncios emergentes y redirigir las búsquedas (adware y secuestro de navegador). En cuanto al Businessconnectads.com Proxy, configura el navegador para enviar todo el tráfico web a través de un servidor proxy instalado localmente capaz de monitorear el tráfico de la víctima e inyectar anuncios.
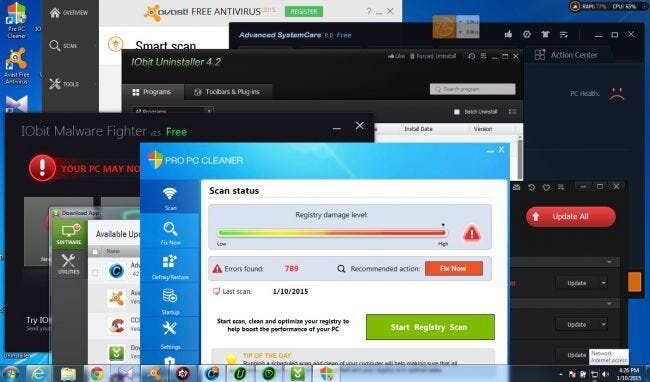
En el extremo más peligroso del espectro, ha habido varios incidentes este año en los que se usó software empaquetado para distribuir aplicaciones capaces de espiar a las víctimas, realizar ataques de denegación de servicio y minar criptomoneda sin el conocimiento del usuario.
En la Parte II de esta serie, exploraremos varias de estas campañas recientes en las que actores maliciosos usaron PUP para distribuir malware.
En resumen: El software empaquetado no siempre desata un armagedón de TI, pero su presencia indica una higiene informática deficiente. En un mundo ideal, se usaría la lista de aplicaciones aceptadas para impedir que un usuario sin privilegios instale software no deseado dentro de su propio perfil. Con el PUP fuera del camino, es una cosa menos que un auditor o un proveedores de servicios administrados competidor podrían usar en tu contra.
Reflexiones finales
A diferencia del malware, los Programas Potencialmente No Deseados en general no están diseñados para dañar los equipos. Sin embargo, es fácil imaginar cómo el adware, los secuestradores de navegador y el software empaquetado pueden:
- Molestar a tus usuarios finales e interferir con la productividad
- Afectar negativamente la percepción que tienen tus clientes de tu servicio
- Socavar, en última instancia, el arduo trabajo de un departamento de TI
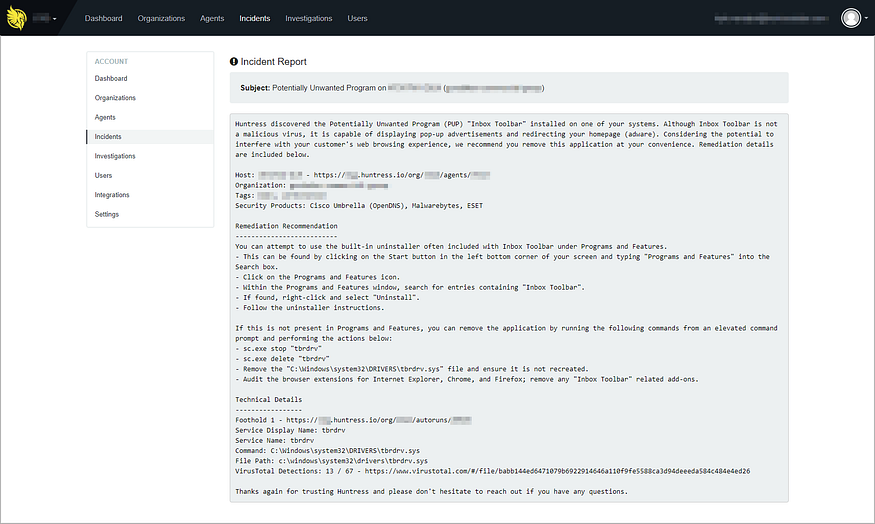
Para ir más allá de los servicios de seguridad básicos, es importante priorizar tus esfuerzos de respuesta contra los Programas Potencialmente No Deseados. Recuerda que no todo PUP significa un desastre para tus clientes. En nuestra experiencia, la clave de una estrategia de respuesta exitosa depende de la detección temprana y de una comprensión detallada del riesgo que representa cada amenaza particular.
¿Buscas descubrir software no deseado y otros puntos de apoyo de hackers que acechan en tus redes? Regístrate para nuestra prueba gratuita y deja que te mostremos cómo nuestra nueva capa de detección complementa tu stack de seguridad existente.